Dokploy:compose 命令可到达主机 root
拥有 service:create 的 Dokploy 成员可以提交第一个命令令牌,以 root 身份运行并挂载主机文件系统;截至 11 月 21 日没有修复版本。
TL;DR
- Dokploy 会校验 compose 命令中的字符,但从不校验第一个单词,因此成员可以让部署脚本以挂载主机根目录的方式运行
docker run。 - 所有接受 compose 命令的 Dokploy 版本都受影响,包括当前版本 0.31.4。攻击者需要一个拥有
service:create的成员账户,以及对一个 compose 服务的访问权限。 - 研究者将每条路径评为 Critical,CVSS v3.1 9.9,并于 2026-11-21 发布了实际验证。没有修复版本,也没有分配 CVE。没有已知的在野利用,截至 2026-11-21,该问题不在 CISA 的 KEV 目录中。
- 将
service:create限制给受信任的成员,让 Dokploy 远离不可信网络,并审计数据库中保存的 compose 命令。参见“如何修复?”。
我受影响吗?
以下条件必须全部满足:
- 部署是自托管的 Dokploy,服务器容器使用主机的 Docker socket 运行,这是标准安装方式。
- 一个既非所有者也非管理员的组织成员拥有
service:create权限。默认成员角色可以创建服务,自定义角色也可以授予该权限。 - 该成员可以访问一个 compose 服务,无论是自己的还是与组织共享的。
- compose 服务在命令字段中接受自定义命令。
Dokploy 管理员不是威胁模型。该缺陷让普通成员越过成员与主机的边界。只向管理员授予 service:create 的部署不会通过这条路径暴露。
Dokploy 是为团队构建的:组织拥有项目,项目拥有环境,环境拥有服务。成员角色让开发者无需所有者或管理员角色即可部署。这种分离是产品的访问控制边界,而 compose 命令字段位于成员一侧。
| 版本 | 受影响 | 修复版本 |
|---|---|---|
| 0.29.13 至 0.31.4,包括当前版本 | 是 | 截至 2026-11-21 无 |
| 早于 0.29.13 | 是,通过原始命令注入 | 截至 2026-11-21 无 |
0.29.13 添加了被此绕过击败的字符过滤器。更早的版本在没有该过滤器的情况下接受同一命令字段,因此也受影响。
检查正在运行的版本和可以创建服务的成员:
docker inspect dokploy --format '{{.Config.Image}}'
docker exec dokploy sh -c 'cat /app/package.json | grep version'
在 Dokploy 界面中,检查每个组织的成员和自定义角色。拥有 service:create 的成员可以使用这条路径。API 暴露相同的权限集。
如何修复?
截至 2026-11-21,没有修复版本的 Dokploy。当前版本 0.31.4 仍然插值未校验的命令。在修复发布之前,减少可以访问该功能的人。
- 从每个不需要部署服务的成员那里移除
service:create。为部署人员使用自定义角色,而不是默认成员角色。 - 从拥有 compose 服务的组织中移除不可信成员。
- 让 Dokploy 界面和 API 不暴露在互联网上。将它们放在 VPN、身份感知代理或允许列表之后。
- 审计已保存的 compose 命令。成员可能在此披露之前使用过该路径。
- 关注 Dokploy 发行说明,寻找将命令作为参数列表而不是字符串校验的修复。
阻止 compose 更新端点的反向代理可以减少暴露,但也会阻止合法部署。将其视为临时控制,并保留权限削减。
权限审查是持久控制,因为它不依赖补丁。列出每个组织成员和每个自定义角色,然后在成员不部署的地方移除 service:create。只需要重启服务的部署人员可以获得更窄的角色。记录更改,使下一次访问审查从削减后的集合开始。
根本原因是什么?
compose 命令作为自由文本保存,经过 shell 元字符过滤,然后插入到通过 shell 执行的 docker 命令中。过滤器从不检查命令的第一个令牌。
命令字段是 0.31.2 标签中 packages/server/src/db/schema/compose.ts 第 200 和 283 行的简单可选字符串。构建器在 packages/server/src/utils/builders/compose.ts 中读取它:
// compose.ts, 0.31.2, lines 84-123 (abridged)
const UNSAFE_COMPOSE_COMMAND = /[;|`$(){}<>\n\\]/;

const sanitizeCommand = (command: string) => {
  const sanitizedCommand = command.trim();
  if (UNSAFE_COMPOSE_COMMAND.test(sanitizedCommand)) {
    throw new Error("Invalid characters in compose command: shell control characters are not allowed");
  }
  if (sanitizedCommand.includes("&")) {
    // ...
    const chains = sanitizedCommand.split("&&").map((cmd) => cmd.trim());
    const isSafeChain = chains.slice(1).every(
      (cmd) => cmd.startsWith("docker compose ") || cmd.startsWith("docker-compose "),
    );
    if (!isSafeChain) {
      throw new Error("Chained commands must strictly start with 'docker compose '");
    }
  }
  const parts = sanitizedCommand.split(/\s+/);
  return parts.map((arg) => arg.replace(/^"(.*)"$/, "$1")).join(" ");
};
过滤器阻止分号、竖线、反引号、$()、花括号、尖括号、换行和反斜杠。它还检查 && 之后的命令。它不检查第一个单词,而载荷不需要任何元字符。
当字段设置时,createCommand 返回经过清理的字符串。getBuildComposeCommand 将它放在 docker 之后:
// compose.ts, 0.31.2, line 128 and the deploy script
return `${sanitizeCommand(compose.command)}`;
// ...
env -i PATH="$PATH" HOME="$HOME" ${exportEnvCommand} docker ${command.split(" ").join(" ")} 2>&1
packages/server/src/services/compose.ts 通过 execAsync 运行该脚本,它封装 Node 的 child_process.exec,因此使用 /bin/sh。Dokploy 服务器进程在其容器内是 root,标准安装挂载 /var/run/docker.sock。因此,将 / 作为卷挂载的 docker run 会写入主机的根文件系统。
从表单到 shell 的路径很短。创建部署记录,构建器组装一个 bash 脚本,execAsync 以服务器权限运行它。没有任何步骤将命令解析为参数列表,或将第一个单词与允许列表比较。字符过滤器是唯一检查,而它是为另一种载荷形状编写的。
信任边界是关键。成员可以描述部署,但不能选择执行部署的进程。一旦命令字符串到达 shell,成员的文本就变成服务器的进程,两种角色之间的区别随之消失。
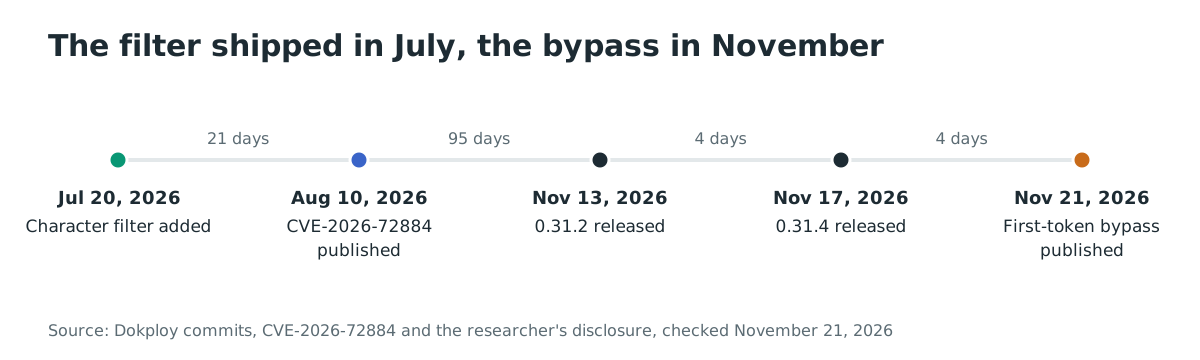
CVE-2026-72884 的修复在 2026-07-20 的提交 d48037a80 中添加了此过滤器。它阻止了 CVE 描述的元字符载荷。它留下了第一个令牌路径。
如何被利用?
- 攻击者以拥有
service:create的成员身份登录,并打开其可访问的 compose 服务。 - 攻击者在命令字段中设置一个挂载主机文件系统的
docker run调用。研究者的验证使用了run --rm -v /:/hostfs alpine touch /hostfs/tmp/canary。 sanitizeCommand没有找到被阻止的字符。字符串中没有分号、反引号、$、花括号、尖括号、换行或反斜杠。getBuildComposeCommand生成docker run --rm -v /:/hostfs alpine touch /hostfs/tmp/canary。- 部署以 root 身份通过
/bin/sh运行脚本。 - 容器将主机的
/挂载到/hostfs,并以 root 身份在主机上写入该文件。
研究者还报告了通过原始 compose 文件的第二条路径,该文件接受 privileged: true、主机挂载和 cap_add: SYS_ADMIN。本文涵盖命令字段,并已在公开源码中验证。
公开验证是在研究者自己的环境中进行的实际测试。它包括对供应商回归套件的对照运行(拒绝全部 13 个元字符载荷),以及同一代码接受的第一个令牌载荷。论文在参考文献中链接。
攻击如何展开?
成员写入以 run 而不是 compose 开头的命令,验证器只检查字符,部署脚本以 root 身份和主机 Docker socket 运行结果。
compose 命令"] --> B["sanitizeCommand 阻止
shell 元字符"] B --> C["第一个令牌
从未被校验"] C --> D["挂载主机根目录的
docker run"] D --> E["部署脚本以 root
通过 /bin/sh 运行"] E --> F["以 root 写入
主机文件系统"]
攻击者能做什么?
可以创建或编辑 compose 服务的成员,可以以 root 身份运行一个读写挂载主机文件系统的容器。这可以触及主机文件、Docker 守护进程及其所有容器。
影响需要以下全部条件:
- 拥有
service:create的成员账户。 - 至少一个 compose 服务的访问权限。
- 部署触发,由成员操作或服务计划触发。
- 标准安装,服务器容器持有主机 Docker socket。
已验证的结果是主机上由 root 拥有的文件。同一原语可以读取主机文件、更改 Docker 守护进程状态、启动特权容器并触及其它租户的工作负载。研究者没有声称生产环境被入侵,只在自建环境中测试。
主机是共享信任边界。该服务器上的每个项目都将环境变量、卷和数据库凭据保存在同一文件系统上。到达主机的成员无需接触另一个组织的账户即可读取它们。
截至 2026-11-21,没有已知的在野利用。该问题没有 CVE,也不在 CISA 的 KEV 目录中。
为什么修复有效?
目前还没有修复。只有当修复不再把命令当作字符串,而是作为参数列表校验时才有效。
安全形式是子命令允许列表。第一个令牌必须是 compose(或配置的 compose 二进制),其余令牌必须作为参数解析,而不是重新拼接为 shell 字符串。只阻止元字符的检查会让第一个令牌路径保持开放,本例即如此。
在这种检查发布之前,控制基于权限:只有受信任的成员可以设置 compose 命令,部署运行在成员被入侵也无法触及主机的位置。
如何检查是否已遭入侵?
没有公开的入侵指标。研究者的金丝雀是测试产物,不是攻击者指标。
检查保存的 compose 命令和运行它们的部署:
SELECT "composeId", "name", command
FROM compose
WHERE command <> ''
ORDER BY "createdAt" DESC;
查找以 run、exec、create 或 volume 开头的命令,以及参数中的 -v /: 或 --privileged。检查部署日志中服务并不需要的 docker run 行。
公开的载荷使用 --rm,因此不会留下可检查的容器。主要指标是主机上在预期部署路径之外创建的文件,尤其是 /tmp 和 /root 下。对于保留容器的变体,检查每个容器是否存在主机绑定挂载或 privileged 标志:
docker ps -aq | xargs docker inspect --format '{{.Name}} {{.HostConfig.Binds}} {{.HostConfig.Privileged}}' | grep -E '/:|docker\.sock|true'
挂载 / 或 /var/run/docker.sock 且并非由已知部署创建的容器是线索。镜像名称由攻击者选择,因此不要按镜像名称过滤。
时间线
- 2026-07-20:提交 d48037a80 向 Dokploy 添加
sanitizeCommand,即 CVE-2026-72884 的修复。 - 2026-08-10:CVE-2026-72884 以 CVSS v4.0 8.7 发布。
- 2026-11-13:Dokploy 0.31.2 发布,仍存在第一个令牌缺口。
- 2026-11-17:Dokploy 0.31.4 发布,仍没有第一个令牌检查。
- 2026-11-21:研究者发布绕过和实际验证。
常见问题
这和 CVE-2026-72884 一样吗?
不一样。CVE-2026-72884 涉及 compose 命令中的 shell 元字符,Dokploy 在 0.29.13 中修复。此绕过使用第一个令牌,因此不需要任何元字符就能通过新过滤器。
需要管理员权限吗?
不需要。非所有者、非管理员且拥有 service:create 的成员就足够。默认成员角色可以创建服务,自定义角色也可以授予该权限。
有修复版本吗?
没有。截至 2026-11-21,当前版本 0.31.4 仍然接受该载荷。项目没有为此路径发布公告或 CVE。
攻击需要计划部署吗?
不需要。成员可以触发部署。计划只是省去了第二个操作。
攻击者能触及其它组织吗?
已验证的影响是主机,而主机持有所有组织的容器和卷。如果部署在共享主机上运行,一个组织的成员因此可以触及自己组织之外的数据。
是否在野利用?
截至 2026-11-21 没有已知利用。该问题不在 CISA 的 KEV 目录中,也没有分配 CVE。
使用 Ostorlab 查找暴露的 Dokploy 实例
Dokploy 常常与生产工作负载运行在同一台主机上。Ostorlab 的攻击面发现会清点组织暴露在互联网上的服务,帮助您找到本应位于 VPN 之后的 Dokploy 面板:https://ostorlab.co/product/attacksurface_discovery
参考文献
- 研究者向 oss-security 的披露,2026-11-21:https://www.openwall.com/lists/oss-security/2026/11/21/3(2026 年 11 月 21 日检查)
- 研究者论文《Two doors, same room》:https://archive.org/details/knell-two-doors(2026 年 11 月 21 日检查)
- Dokploy 0.31.2 源码,命令模式:https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/db/schema/compose.ts(2026 年 11 月 21 日检查)
- Dokploy 0.31.2 源码,命令构建器:https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/utils/builders/compose.ts(2026 年 11 月 21 日检查)
- Dokploy 0.31.2 源码,compose 服务:https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/services/compose.ts(2026 年 11 月 21 日检查)
- Dokploy 0.31.4 发布:https://github.com/Dokploy/dokploy/releases/tag/v0.31.4(2026 年 11 月 21 日检查)
- CVE-2026-72884 记录:https://www.cve.org/CVERecord?id=CVE-2026-72884(2026 年 11 月 21 日检查)
- 修复提交 d48037a80:https://github.com/Dokploy/dokploy/commit/d48037a80203bb0ecaec4f5653aef75fcfdb656d(2026 年 11 月 21 日检查)
- Dokploy 访问控制,
service:create:https://github.com/Dokploy/dokploy/blob/v0.31.2/packages/server/src/lib/access-control.ts(2026 年 11 月 21 日检查) - Docker Hub 仓库,16,550,010 次拉取:https://hub.docker.com/r/dokploy/dokploy(2026 年 11 月 21 日检查)
- Dokploy 仓库,38,636 星:https://github.com/Dokploy/dokploy(2026 年 11 月 21 日检查)
- CISA Known Exploited Vulnerabilities 目录,版本 2026.11.20:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 21 日检查)