Dokploy のバックアップコマンドインジェクションによるホストの root 奪取(CVE-2026-129433)
Dokploy のメンバーが compose バックアップの serviceName にシェルコマンドを注入し、ホストで root として実行できます。0.31.1 で修正されました。
要点
- Dokploy のメンバーは、compose バックアップの
serviceNameにシェルコマンドを保存し、バックアップの実行時に root として実行させることができます。コマンドは、ホストの Docker ソケットをマウントしている Dokploy コンテナ内で実行されます。 - 0.31.1 より前のすべての Dokploy リリースが影響を受けます。攻撃者には、バックアップ作成権限を持つメンバーアカウントと、compose サービスへのアクセスが必要です。
- CVE-2026-129433 は CVSS v3.1 9.9、CVSS v4.0 9.4 の Critical です。アドバイザリには公開された Python の実証コードがあり、実際の悪用は確認されていません。2026 年 11 月 15 日時点で CISA の KEV カタログには登録されていません。
- 0.31.1 以降にアップグレードしてください。それまでは、メンバーからバックアップ作成権限を外し、パネルへのアクセスを制限してください。「修正方法」を参照してください。
影響を受けますか?
次のすべてを満たす場合に影響を受けます。
- 0.31.1 より前のセルフホスト型 Dokploy を運用している。
- 組織のメンバーがバックアップ作成権限を持ち、compose サービスにアクセスできる。Dokploy の組み込みメンバーロールは、既定でバックアップ作成を許可します。
- 組織に 1 つ以上のバックアップ先が登録されている。メンバーはバックアップ先の ID だけを必要とし、メンバーロールはバックアップ先を管理できません。
- バックアップが有効で、スケジュールが実行される。アドバイザリは 1 分ごとのスケジュールを使っており、コマンドは 60 秒以内に実行されます。
管理者が 1 人だけの構成でも脆弱なコードは存在しますが、その管理者はすでに root 相当です。この脆弱性が問題になるのは、他の人にメンバーアカウントを与える場合です。
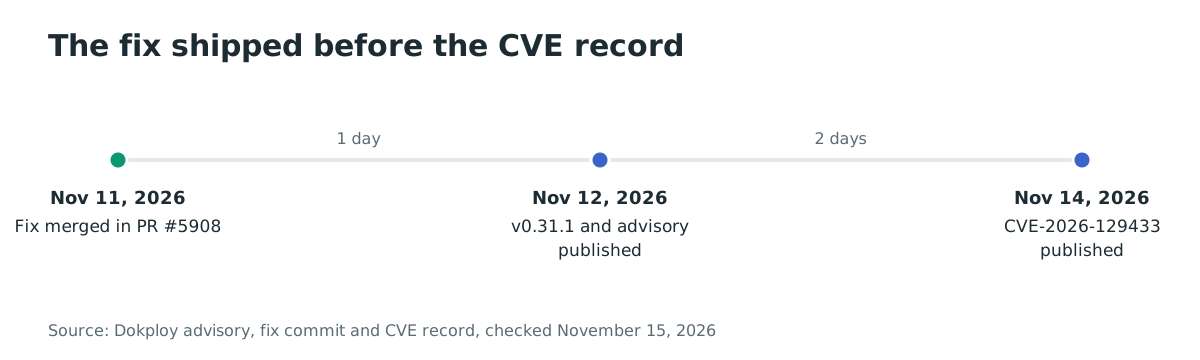
CVE レコードは 0.31.1 より前のすべてのバージョンを影響ありとし、下限を示していません。修正はプルリクエスト #5908 のコミット b24006e16e95 で、2026 年 11 月 11 日にマージされました。バージョン 0.31.1 は 2026 年 11 月 12 日にリリースされ、0.31.2 が現在のリリースです。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| セルフホスト型 Dokploy | 0.31.1 より前のすべてのリリース | 0.31.1(2026 年 11 月 12 日)。0.31.2 が現在のリリース |
Dokploy Cloud は同じコードを実行し、ベンダーの修正を受け取ります。ホスト型サービスを利用している場合は、組織が実行しているビルドを Dokploy に確認してください。
実行中のイメージを確認します。
docker service inspect dokploy --format '{{.Spec.TaskTemplate.ContainerSpec.Image}}'
docker inspect dokploy --format '{{.Config.Image}}'
1 つ目のコマンドは、公式インストーラーが作成する Swarm サービスを読み取ります。2 つ目は単独のコンテナを読み取ります。コロンの後のタグがバージョンです。latest タグやダイジェストではバージョンがわからないため、パネルの設定ページも開いてください。
修正方法
0.31.1 以降にアップグレードします。
- イメージを変更する前に、
/etc/dokployと Dokploy のデータベースをバックアップします。 - 公式のアップデーターを実行します。最新の安定版イメージを取得し、
dokployサービスを更新します。
curl -sSL https://dokploy.com/install.sh | sh -s update
- 「影響を受けますか?」の確認コマンドで、実行中のイメージが 0.31.1 以降であることを確認します。
- バージョンを固定している場合は、イメージを取得してサービスを明示的に更新します。
docker pull dokploy/dokploy:v0.31.1
docker service update --image dokploy/dokploy:v0.31.1 dokploy
- Dokploy が Swarm サービスではなく単独のコンテナで動いている場合は、コンテナを削除し、新しいイメージで作り直します。イメージを取得するだけでは、実行中のコンテナは置き換わりません。
すぐにアップグレードできない場合は、露出を減らします。
- バックアップの作成と更新の権限を、必要としないメンバーから外します。パネルのロールエディターを使うか、そのメンバーの従来の
canCreateServices上書きを解除します。 - すべての compose バックアップを監査し、英数字、ピリオド、ハイフン、アンダースコア以外の文字を含む
serviceNameを削除または修正します。 - パネルをインターネットに公開せず、信頼できるネットワークだけがポート 3000 に到達できるようにします。
- サーバーログで、サービスのフィルターにシェルのメタ文字を含む
Executing backup command行を監視します。「侵害されたかどうかを確認するには?」の確認方法を使います。
回避策はコードを修正しません。所有者や管理者は引き続きバックアップを作成できますが、そのアカウントはすでに root 相当です。メンバーから権限を外すことが助けになります。
根本原因は何ですか?
Dokploy の compose バックアップ機能は、バックアップする compose サービスの名前を保存します。バックアップの実行時、getComposeContainerCommand() は Compose ラベルで実行中のコンテナを見つける docker ps コマンドを組み立て、保存された名前を二重引用符で囲んだ --filter 引数の中に埋め込みます。
v0.31.0 の packages/server/src/utils/backups/utils.ts、144 行目から 153 行目の関数です。
export const getComposeContainerCommand = (
    appName: string,
    serviceName: string,
    composeType: "stack" | "docker-compose" | undefined,
) => {
    if (composeType === "stack") {
        return `docker ps -q --filter "status=running" --filter "label=com.docker.stack.namespace=${appName}" --filter "label=com.docker.swarm.service.name=${appName}_${serviceName}" | head -n 1`;
    }
    return `docker ps -q --filter "status=running" --filter "label=com.docker.compose.project=${appName}" --filter "label=com.docker.compose.service=${serviceName}" | head -n 1`;
};
値は検証もエスケープもされません。値は backups テーブルから来ており、serviceName は単なるテキスト列です(packages/server/src/db/schema/backups.ts、49 行目)。tRPC の入力は createInsertSchema(backups, {...}) で構築されます。この呼び出しは prefix、customName、database、schedule、サービスの ID を上書きしますが、serviceName は上書きしません(apiCreateBackup、180 行目から 200 行目)。そのため、このフィールドは引用符、セミコロン、バッククォート、コマンド置換を受け付けます。
getContainerSearchCommand() は保存された値を読み取り、getComposeContainerCommand() に渡します(155 行目から 183 行目)。getBackupCommand() はその結果を bash スクリプトで包みます。compose バックアップの実行部は、packages/server/src/utils/backups/compose.ts の 53 行目から 57 行目で execAsync(backupCommand, { shell: "/bin/bash" }) としてこのスクリプトを実行します。
脆弱な操作は埋め込みそのものです。値は二重引用符の中にあるため、serviceName の中の " が引用符を閉じます。その後に続くすべてがシェル構文として解釈されます。
どのように悪用されますか?
- 攻撃者はメンバーアカウントでパネルにサインインします。
- 攻撃者は、そのアカウントがアクセスできるプロジェクト内に compose サービスを作成するか、既存のサービスを再利用します。
- 攻撃者は
backup.createを呼び出し、backupTypeをcomposeに、compose の ID、組織内の任意のバックアップ先 ID、細工したserviceNameを指定します。 - Dokploy はバックアップを保存し、スケジュールします。
- 次の実行時に
getBackupCommand()が bash スクリプトを組み立て、bash がdocker psコマンドに続いて注入されたコマンドを root として実行します。 - コマンドはマウントされた Docker ソケットを使い、特権コンテナを起動してホストのファイルシステムをマウントできます。
アドバイザリは Python の実証コードとリクエストの流れを公開しています。中心は保存される値です。アドバイザリから抜粋した値は次のとおりです。
"serviceName": "svc\" ; id ; echo \""
アドバイザリのより完全な値は id の出力を取得し、Webhook に送信します。同じリクエストで schedule を */1 * * * *、enabled を true に設定するため、コマンドは 1 分以内に実行されます。実証コードに必要なのはメンバーアカウントとバックアップ先 ID だけで、バックアップ先の認証情報は不要です。
攻撃の流れは?
メンバーが compose バックアップのサービス名にシェルコマンドを保存し、スケジュールされたバックアップが Docker ソケットを通じて root として実行します。
攻撃者に何ができますか?
攻撃者は Dokploy コンテナ内で root として任意のコマンドを実行できます。標準的な構成では、このコンテナはホストの Docker ソケットを読み書き可能でマウントしています。攻撃者はホストのルートファイルシステムをマウントする特権コンテナを起動し、ホスト上のすべてのファイルを読み取りまたは変更できます。アドバイザリはこれをホスト全体の侵害と呼んでいます。
同じアクセスは /etc/dokploy のパネル設定と /run/secrets の Docker シークレットにも及び、データベースのパスワードと認証シークレットが含まれます。これらのシークレットにより、攻撃者はパネルのデータベースと認証に直接アクセスできます。
次の条件をすべて満たす必要があります。
- パネル上のメンバーレベルのアカウント。
- そのアカウントのバックアップ作成権限。既定のメンバーロールにあります。
- 少なくとも 1 つの compose サービスへのアクセス。
- 組織に属するバックアップ先 ID。
- ペイロードが保存されている間に実行されるバックアップスケジュール。
この脆弱性は未認証では悪用できません。バックアップ権限のないメンバーはバックアップを作成できません。compose サービスがリモートサーバーに割り当てられている場合、Dokploy は execAsyncRemote を通じてそのサーバーでバックアップスクリプトを実行します。コマンドはパネルのホストではなく、そのサーバーで実行されます。
修正が機能する理由
修正は shell-quote パッケージの quote() で埋め込まれたすべての値をエスケープするため、bash は各フィルターを 1 つの引数として受け取ります。getComposeContainerCommand() の変更は次のとおりです。
    if (composeType === "stack") {
-       return `docker ps -q --filter "status=running" --filter "label=com.docker.stack.namespace=${appName}" --filter "label=com.docker.swarm.service.name=${appName}_${serviceName}" | head -n 1`;
+       return `docker ps -q --filter "status=running" --filter ${quote([`label=com.docker.stack.namespace=${appName}`])} --filter ${quote([`label=com.docker.swarm.service.name=${appName}_${serviceName}`])} | head -n 1`;
    }
-   return `docker ps -q --filter "status=running" --filter "label=com.docker.compose.project=${appName}" --filter "label=com.docker.compose.service=${serviceName}" | head -n 1`;
+   return `docker ps -q --filter "status=running" --filter ${quote([`label=com.docker.compose.project=${appName}`])} --filter ${quote([`label=com.docker.compose.service=${serviceName}`])} | head -n 1`;
 };
quote() はラベルの接頭辞と値を含むフィルター引数全体をエスケープします。serviceName の中の引用符、セミコロン、$() は引数の一部のままで、シェル構文として解釈されません。
同じコミットは、getBackupCommand() と keepLatestNBackups() の rclone の宛先とバックアップファイルのパスもエスケープし、Dokploy Cloud で Web サーバーのバックアップと最新バックアップのクリーンアップを無効にするガードを追加します。リリースノートには、同じリリースでファイルマウント、スケジュール、ボリュームバックアップ、データベースのパスワード、アプリケーションのビルドの各経路にある同種のコマンドインジェクション修正が並んでいます。この修正は、この CVE が扱う serviceName の経路を閉じます。
侵害されたかどうかを確認するには?
サーバーは bash が実行する前に、バックアップコマンド全体をログに記録します。Swarm 構成では、サービスのログを読みます。
docker service logs dokploy 2>&1 | grep -i "Executing backup command"
単独のコンテナでは、コンテナのログを読みます。
docker logs dokploy 2>&1 | grep -i "Executing backup command"
正規の serviceName は単純な Compose のサービス名です。Swarm 環境では、次の 2 つの検索で、サービスのフィルターにセミコロン、$(、バッククォートを含む行を表示します。
docker service logs dokploy 2>&1 | grep -i "Executing backup command" | grep -E 'service=[^|]*;'
docker service logs dokploy 2>&1 | grep -i "Executing backup command" | grep -E 'service=[^|]*(\$\(|`)'
単独のコンテナでは、両方の検索で docker service logs dokploy を docker logs dokploy に置き換えてください。この検索は引用符、パイプ、アンパサンドを対象にしていません。これらは次のパネルでの確認で調べてください。
パネルのバックアップ一覧も compose サービスごとに開き、保存されたサービス名を確認してください。単純な名前でない値は確認すべき手がかりであり、実行の証拠ではありません。バックアップのデプロイログには、Executing backup command と Starting backup and upload to S3 の行も記録されます。
この CVE について公開された侵害指標はありません。Dokploy は bash がスクリプトを実行する前にログ行を書くため、失敗した試行でもコマンド文字列はログに残ります。一致が見つかった場合は、ホストが侵害されたものとして扱ってください。/etc/dokploy と /run/secrets の秘密情報、データベースのパスワード、認証シークレットをローテーションし、クリーンなイメージからパネルを再構築します。
年表
- 2026-11-11: プルリクエスト #5908 の修正がマージされました。コミットは
b24006e16e95です。 - 2026-11-12: Dokploy v0.31.1 がリリースされ、公開実証コード付きのアドバイザリ GHSA-j329-jw7j-rxjm が公開されました。
- 2026-11-14: CVE-2026-129433 が公開されました。
よくある質問
compose バックアップを一度も作っていなくても影響を受けますか?
バックアップ権限を持つメンバーが細工したサービス名でバックアップを作成した場合だけです。脆弱なコードは 0.31.1 より前のすべてのリリースに存在するため、バックアップを作成できるアカウントは脆弱性を引き起こせます。信頼しないメンバーからその権限を外してください。
未認証の攻撃者が悪用できますか?
いいえ。攻撃者には、バックアップ作成権限を持つサインイン済みのメンバーアカウントと、compose サービスへのアクセスが必要です。アドバイザリの実証コードはメンバーのログインから始まります。
0.31.1 にアップグレードしました。脆弱性は修正されていますか?
この経路については修正されています。このリリースは、バックアップコマンドで埋め込まれるサービス名とその他の値をエスケープします。バージョン 0.31.2 が現在のリリースで、修正も含まれています。
CVE-2026-129433 は実際に悪用されましたか?
アドバイザリにも CVE レコードにも悪用の報告はありません。2026 年 11 月 15 日時点で CISA の KEV カタログには登録されておらず、CVE レコードに CISA の悪用評価もありません。
攻撃者はパネル以外に何を得ますか?
Docker ソケットです。Dokploy コンテナの root は、ホストのファイルシステムをマウントした特権コンテナを起動でき、ホストと Dokploy が管理するすべてのサービスを制御できます。/etc/dokploy のパネル設定と /run/secrets の Docker シークレットも読めるようになります。
アップグレードを計画している間も Dokploy を使えますか?
はい。メンバーからバックアップの作成と更新の権限を外し、パネルを信頼できるネットワークに置く場合です。所有者や管理者は引き続きバックアップを作成できるため、それらのアカウントは root 相当として扱ってください。
参考資料
- GitHub Security Advisory、「OS Command Injection via serviceName in Compose Backup」、GHSA-j329-jw7j-rxjm(2026 年 11 月 12 日公開): https://github.com/Dokploy/dokploy/security/advisories/GHSA-j329-jw7j-rxjm(2026 年 11 月 15 日確認)
- CVE プログラムのレコード、CVE-2026-129433(2026 年 11 月 14 日公開): https://www.cve.org/CVERecord?id=CVE-2026-129433(2026 年 11 月 15 日確認)
- Dokploy の修正コミット b24006e16e95(2026 年 11 月 11 日マージ): https://github.com/Dokploy/dokploy/commit/b24006e16e95a10ce3daf739d06ac783e5c70ba0(2026 年 11 月 15 日確認)
- Dokploy のプルリクエスト #5908、「fix(security): backup prefix/bucket/serviceName command injection」: https://github.com/Dokploy/dokploy/pull/5908(2026 年 11 月 15 日確認)
- Dokploy リリース v0.31.1(2026 年 11 月 12 日): https://github.com/Dokploy/dokploy/releases/tag/v0.31.1(2026 年 11 月 15 日確認)
- Dokploy v0.31.0 のバックアップユーティリティ、
packages/server/src/utils/backups/utils.ts: https://github.com/Dokploy/dokploy/blob/v0.31.0/packages/server/src/utils/backups/utils.ts(2026 年 11 月 15 日確認) - Dokploy v0.31.0 のバックアップスキーマ、
packages/server/src/db/schema/backups.ts: https://github.com/Dokploy/dokploy/blob/v0.31.0/packages/server/src/db/schema/backups.ts(2026 年 11 月 15 日確認) - Dokploy v0.31.0 の compose バックアップ実行部、
packages/server/src/utils/backups/compose.ts: https://github.com/Dokploy/dokploy/blob/v0.31.0/packages/server/src/utils/backups/compose.ts(2026 年 11 月 15 日確認) /var/run/docker.sockをマウントする Dokploy 公式インストールスクリプト: https://dokploy.com/install.sh(2026 年 11 月 15 日確認)- Dokploy の Docker Hub リポジトリ、16,328,179 回の取得: https://hub.docker.com/r/dokploy/dokploy(2026 年 11 月 15 日確認)
- Dokploy の GitHub リポジトリ、38,523 スター: https://github.com/Dokploy/dokploy(2026 年 11 月 15 日確認)
- CISA の既知の悪用された脆弱性カタログ、バージョン 2026.11.13: https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(2026 年 11 月 15 日確認)