Dokploy 备份命令注入可获取主机 root 权限(CVE-2026-129433)
Dokploy 成员可以在 compose 备份的 serviceName 中注入 shell 命令,并以 root 身份在主机上执行。已在 0.31.1 中修复。
TL;DR
- Dokploy 成员可以在 compose 备份的
serviceName中保存 shell 命令,并在备份运行时以 root 身份执行。命令在 Dokploy 容器内运行,该容器挂载了主机的 Docker socket。 - 0.31.1 之前的所有 Dokploy 版本都受影响。攻击者需要一个具有备份创建权限的成员账户,以及对 compose 服务的访问权限。
- CVE-2026-129433 的评分为 CVSS v3.1 9.9 和 CVSS v4.0 9.4,严重。公告包含公开的 Python 概念验证;没有已知的在野利用,截至 2026 年 11 月 15 日,该 CVE 未列入 CISA KEV。
- 升级到 0.31.1 或更高版本。在此之前,请移除成员的备份创建权限并限制面板访问;请参阅「如何修复?」。
我受影响吗?
以下条件必须全部满足:
- 您运行的是 0.31.1 之前的自托管 Dokploy。
- 组织成员具有备份创建权限,并且可以访问 compose 服务。Dokploy 内置的成员角色默认授予备份创建权限。
- 组织中至少注册了一个备份目标。成员只需要目标的 ID,成员角色无法管理目标。
- 备份已启用,并且其计划会触发。公告使用每分钟一次的计划,因此命令会在 60 秒内运行。
单管理员安装仍然包含易受攻击的代码,但该管理员已经等同于 root。当您向其他人提供成员账户时,这个漏洞才有影响。
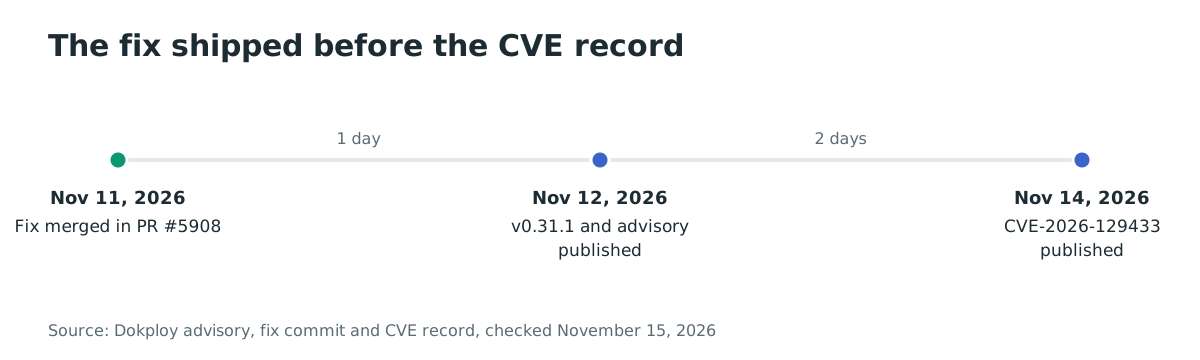
CVE 记录将所有 0.31.1 之前的版本列为受影响,并且没有给出下限。修复是拉取请求 #5908 中的提交 b24006e16e95,于 2026 年 11 月 11 日合并。版本 0.31.1 于 2026 年 11 月 12 日发布,0.31.2 是当前版本。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| 自托管 Dokploy | 0.31.1 之前的所有版本 | 0.31.1(2026 年 11 月 12 日);0.31.2 是当前版本 |
Dokploy Cloud 运行相同的代码,并获得供应商的修复。如果您使用托管服务,请向 Dokploy 确认您的组织运行的构建。
检查正在运行的镜像:
docker service inspect dokploy --format '{{.Spec.TaskTemplate.ContainerSpec.Image}}'
docker inspect dokploy --format '{{.Config.Image}}'
第一条命令读取官方安装程序创建的 Swarm 服务。第二条读取独立容器。冒号后面的标签就是版本。latest 标签或摘要无法说明版本,因此还要打开面板的设置页面。
如何修复?
升级到 0.31.1 或更高版本:
- 在更改镜像之前,备份
/etc/dokploy和 Dokploy 数据库。 - 运行官方更新程序,它会拉取最新的稳定镜像并更新
dokploy服务:
curl -sSL https://dokploy.com/install.sh | sh -s update
- 使用「我受影响吗?」中的检查命令,确认正在运行的镜像是 0.31.1 或更高版本。
- 如果您固定了版本,请拉取该镜像并显式更新服务:
docker pull dokploy/dokploy:v0.31.1
docker service update --image dokploy/dokploy:v0.31.1 dokploy
- 如果 Dokploy 作为独立容器而不是 Swarm 服务运行,请删除容器并使用新镜像重新创建。仅拉取镜像不会替换正在运行的容器。
如果暂时无法升级,请降低暴露面:
- 从不需要的成员身上移除备份创建和更新权限。使用面板的角色编辑器,或清除该成员的旧版
canCreateServices覆盖。 - 审计每个 compose 备份,删除或修正任何包含字母、数字、点、连字符和下划线以外字符的
serviceName。 - 不要将面板暴露在互联网上,或只允许受信任的网络访问端口 3000。
- 使用「如何检查是否已遭入侵?」中的检查,监视服务器日志中服务过滤器包含 shell 元字符的
Executing backup command行。
变通方法不能修补代码。所有者或管理员仍然可以创建备份,但该账户已经等同于 root。从成员身上移除权限才是有效的部分。
根本原因是什么?
Dokploy 的 compose 备份功能会保存要备份的 compose 服务名称。备份运行时,getComposeContainerCommand() 会构造一条 docker ps 命令,通过 Compose 标签查找正在运行的容器,并将保存的名称插入双引号包围的 --filter 参数中。
这是 v0.31.0 中 packages/server/src/utils/backups/utils.ts 第 144 到 153 行的函数:
export const getComposeContainerCommand = (
    appName: string,
    serviceName: string,
    composeType: "stack" | "docker-compose" | undefined,
) => {
    if (composeType === "stack") {
        return `docker ps -q --filter "status=running" --filter "label=com.docker.stack.namespace=${appName}" --filter "label=com.docker.swarm.service.name=${appName}_${serviceName}" | head -n 1`;
    }
    return `docker ps -q --filter "status=running" --filter "label=com.docker.compose.project=${appName}" --filter "label=com.docker.compose.service=${serviceName}" | head -n 1`;
};
该值从未经过验证或转义。它来自 backups 表,其中 serviceName 是纯文本列(packages/server/src/db/schema/backups.ts 第 49 行)。tRPC 输入使用 createInsertSchema(backups, {...}) 构建。该调用覆盖了 prefix、customName、database、schedule 和服务 ID,但没有覆盖 serviceName(apiCreateBackup 第 180 到 200 行)。因此,该字段接受引号、分号、反引号和命令替换。
getContainerSearchCommand() 读取保存的值并将其传递给 getComposeContainerCommand()(第 155 到 183 行)。getBackupCommand() 将结果包装成 bash 脚本。compose 备份执行器在 packages/server/src/utils/backups/compose.ts 第 53 到 57 行使用 execAsync(backupCommand, { shell: "/bin/bash" }) 运行该脚本。
易受攻击的操作就是插入本身。该值位于双引号内,因此 serviceName 中的 " 会关闭引号。其后的所有内容都会被当作 shell 语法解析。
如何被利用?
- 攻击者使用成员账户登录面板。
- 攻击者在该账户可以访问的项目中创建或复用一个 compose 服务。
- 攻击者调用
backup.create,将backupType设为compose,并提供 compose ID、组织中的任意目标 ID 以及精心构造的serviceName。 - Dokploy 保存备份并安排计划。
- 在下一个触发点,
getBackupCommand()构造 bash 脚本,bash 以 root 身份运行docker ps命令,然后运行注入的命令。 - 该命令可以使用挂载的 Docker socket 启动特权容器并挂载主机文件系统。
公告发布了 Python 概念验证和请求序列。核心是保存的值。以下是公告中精简后的值:
"serviceName": "svc\" ; id ; echo \""
公告中更完整的值会捕获 id 的输出并将其发送到 webhook。同一请求将 schedule 设为 */1 * * * *,将 enabled 设为 true,因此命令会在一分钟内运行。概念验证只需要成员账户和目标 ID,不需要目标的凭据。
攻击如何展开?
成员将 shell 命令保存到 compose 备份的服务名称中,计划任务通过 Docker socket 以 root 身份运行它。
攻击者能做什么?
攻击者可以在 Dokploy 容器内以 root 身份运行任意命令。在标准安装中,该容器以读写方式挂载主机的 Docker socket。攻击者可以启动一个挂载主机根文件系统的特权容器,然后读取或修改主机上的每个文件。公告称这为完全的主机入侵。
同样的访问权限可以触及 /etc/dokploy 下面板的配置和 /run/secrets 下的 Docker 密钥,包括数据库密码和认证密钥。这些密钥使攻击者可以直接访问面板的数据库和认证系统。
以下条件必须全部满足:
- 面板上的成员级账户。
- 该账户具有备份创建权限。默认成员角色拥有该权限。
- 至少可以访问一个 compose 服务。
- 属于该组织的目标 ID。
- 在载荷保存期间会触发的备份计划。
该漏洞不是未认证的。没有备份权限的成员无法创建备份。当 compose 服务分配给远程服务器时,Dokploy 会通过 execAsyncRemote 在该服务器上运行备份脚本。命令在那里执行,而不是在面板主机上。
为什么修复有效?
修复使用 shell-quote 包中的 quote() 对每个插入值进行转义,因此 bash 将每个过滤器作为单个参数接收。以下是 getComposeContainerCommand() 中的变更:
    if (composeType === "stack") {
-       return `docker ps -q --filter "status=running" --filter "label=com.docker.stack.namespace=${appName}" --filter "label=com.docker.swarm.service.name=${appName}_${serviceName}" | head -n 1`;
+       return `docker ps -q --filter "status=running" --filter ${quote([`label=com.docker.stack.namespace=${appName}`])} --filter ${quote([`label=com.docker.swarm.service.name=${appName}_${serviceName}`])} | head -n 1`;
    }
-   return `docker ps -q --filter "status=running" --filter "label=com.docker.compose.project=${appName}" --filter "label=com.docker.compose.service=${serviceName}" | head -n 1`;
+   return `docker ps -q --filter "status=running" --filter ${quote([`label=com.docker.compose.project=${appName}`])} --filter ${quote([`label=com.docker.compose.service=${serviceName}`])} | head -n 1`;
 };
quote() 转义整个过滤器参数,包括标签前缀和值。serviceName 中的引号、分号或 $() 仍然是参数的一部分,永远不会被当作 shell 语法解析。
同一提交还转义了 getBackupCommand() 和 keepLatestNBackups() 中的 rclone 目标和备份文件路径,并添加了在 Dokploy Cloud 上禁用 Web 服务器备份和最新备份清理的保护。发布说明列出了同一版本中文件挂载、计划、卷备份、数据库密码和应用程序构建路径中的多个同类命令注入修复。该补丁关闭了此 CVE 描述的 serviceName 路径。
如何检查是否已遭入侵?
服务器在 bash 运行备份命令之前会记录完整命令。在 Swarm 安装中,读取服务日志:
docker service logs dokploy 2>&1 | grep -i "Executing backup command"
在独立容器中,读取容器日志:
docker logs dokploy 2>&1 | grep -i "Executing backup command"
合法的 serviceName 是简单的 Compose 服务名称。在 Swarm 安装中,以下两个搜索会打印服务过滤器中包含分号、$( 或反引号的行:
docker service logs dokploy 2>&1 | grep -i "Executing backup command" | grep -E 'service=[^|]*;'
docker service logs dokploy 2>&1 | grep -i "Executing backup command" | grep -E 'service=[^|]*(\$\(|`)'
在独立容器中,请在两个搜索中把 docker service logs dokploy 替换为 docker logs dokploy。这些搜索不检查引号、竖线和与号;请用下面的面板检查来确认它们。
还要打开面板中每个 compose 服务的备份列表,检查保存的服务名称。不是简单名称的值是值得检查的线索,而不是执行的证据。备份部署日志还会记录 Executing backup command 和 Starting backup and upload to S3 行。
此 CVE 没有公开的入侵指标。失败的尝试仍会在日志中留下命令字符串,因为 Dokploy 在 bash 运行脚本之前就写入了日志行。如果发现匹配,请将主机视为已遭入侵。轮换 /etc/dokploy 和 /run/secrets 中的机密,包括数据库密码和认证密钥,然后从干净的镜像重建面板。
时间线
- 2026-11-11:修复在拉取请求 #5908 中合并,提交为
b24006e16e95。 - 2026-11-12:Dokploy v0.31.1 发布;公告 GHSA-j329-jw7j-rxjm 发布,并附有公开概念验证。
- 2026-11-14:CVE-2026-129433 发布。
常见问题
如果我从未创建过 compose 备份,还会受影响吗?
只有当具有备份权限的成员使用精心构造的服务名称创建备份时才会。易受攻击的代码存在于 0.31.1 之前的所有版本中,因此可以创建备份的账户可以触发它。请从您不信任的成员身上移除该权限。
未认证的攻击者可以利用它吗?
不能。攻击者需要一个已登录的成员账户,具有备份创建权限,并且可以访问 compose 服务。公告中的概念验证从成员登录开始。
我升级到了 0.31.1。漏洞修复了吗?
就这条路径而言已修复。该版本会转义备份命令中的服务名称和其他插入值。版本 0.31.2 是当前版本,也包含该修复。
CVE-2026-129433 在野被利用了吗?
公告和 CVE 记录中都没有报告利用。截至 2026 年 11 月 15 日,该 CVE 未列入 CISA KEV,CVE 记录中也没有 CISA 的利用评估。
攻击者除了面板还能获得什么?
Docker socket。Dokploy 容器中的 root 可以启动挂载主机文件系统的特权容器,从而控制主机和 Dokploy 管理的每个服务。/etc/dokploy 下面板的配置和 /run/secrets 下的 Docker 密钥也会变得可读。
在计划升级期间我可以继续使用 Dokploy 吗?
可以,前提是从成员身上移除备份创建和更新权限,并将面板放在受信任的网络上。所有者或管理员仍然可以创建备份,因此请将这些账户视为等同于 root。
参考文献
- GitHub Security Advisory,「OS Command Injection via serviceName in Compose Backup」,GHSA-j329-jw7j-rxjm(2026 年 11 月 12 日发布):https://github.com/Dokploy/dokploy/security/advisories/GHSA-j329-jw7j-rxjm(2026 年 11 月 15 日检查)
- CVE 计划记录,CVE-2026-129433(2026 年 11 月 14 日发布):https://www.cve.org/CVERecord?id=CVE-2026-129433(2026 年 11 月 15 日检查)
- Dokploy 修复提交 b24006e16e95(2026 年 11 月 11 日合并):https://github.com/Dokploy/dokploy/commit/b24006e16e95a10ce3daf739d06ac783e5c70ba0(2026 年 11 月 15 日检查)
- Dokploy 拉取请求 #5908,「fix(security): backup prefix/bucket/serviceName command injection」:https://github.com/Dokploy/dokploy/pull/5908(2026 年 11 月 15 日检查)
- Dokploy 版本 v0.31.1(2026 年 11 月 12 日):https://github.com/Dokploy/dokploy/releases/tag/v0.31.1(2026 年 11 月 15 日检查)
- Dokploy v0.31.0 备份工具,
packages/server/src/utils/backups/utils.ts:https://github.com/Dokploy/dokploy/blob/v0.31.0/packages/server/src/utils/backups/utils.ts(2026 年 11 月 15 日检查) - Dokploy v0.31.0 备份模式,
packages/server/src/db/schema/backups.ts:https://github.com/Dokploy/dokploy/blob/v0.31.0/packages/server/src/db/schema/backups.ts(2026 年 11 月 15 日检查) - Dokploy v0.31.0 compose 备份执行器,
packages/server/src/utils/backups/compose.ts:https://github.com/Dokploy/dokploy/blob/v0.31.0/packages/server/src/utils/backups/compose.ts(2026 年 11 月 15 日检查) - 挂载
/var/run/docker.sock的 Dokploy 官方安装脚本:https://dokploy.com/install.sh(2026 年 11 月 15 日检查) - Dokploy Docker Hub 仓库,16,328,179 次拉取:https://hub.docker.com/r/dokploy/dokploy(2026 年 11 月 15 日检查)
- Dokploy GitHub 仓库,38,523 个星标:https://github.com/Dokploy/dokploy(2026 年 11 月 15 日检查)
- CISA 已知被利用漏洞目录,版本 2026.11.13:https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(2026 年 11 月 15 日检查)