Omisión de autenticación en Barracuda ESG hasta root (CVE-2026-116606)
Una omisión de autenticación en el ESG de Barracuda encadena con una inyección de comandos root en seis productos; parches del 2 de noviembre de 2026.
TL;DR
- Dos fallas en appliances de Barracuda permiten que un atacante con acceso a una interfaz administrativa llegue a root. CVE-2026-116606 es una omisión de autorización previa a la autenticación en Email Security Gateway. CVE-2026-111560 es una inyección de comandos root compartida por seis líneas de productos. Barracuda divulgó ambas y publicó parches el 2 de noviembre de 2026.
- La omisión puntúa 9.3 Critical, CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N. Mandiant publicó los registros CVE después de que Barracuda le informara de las fallas en octubre de 2026.
- No se conoce explotación y ninguno de los dos CVE figura en el catálogo KEV de CISA al 2 de noviembre de 2026. La falla de 2023 en ESG, CVE-2023-2868, se explotó a escala, así que la misma línea de appliances tiene un historial de ataque real.
- Aplique los parches ahora: BNSF-40425 o BNSF-40430 en ESG, y el parche específico en cada otra línea afectada. Restrinja las interfaces administrativas a redes de confianza si no puede parchear hoy.
¿Estoy afectado?
Deben cumplirse todas estas condiciones:
- Ejecuta un appliance Barracuda afectado: Email Security Gateway, Load Balancer ADC, Message Archiver, WAF Control Center, Web Application Firewall o Web Security Gateway.
- Para CVE-2026-116606, solo Email Security Gateway está afectado, en toda versión anterior a 9.4.0.030.
- Para CVE-2026-111560, los rangos afectados son ESG 9.4.0.27 y anteriores, ADC 6.4.0 y anteriores, BMA 5.5.4.0 y anteriores, WCC 2.2.1 y anteriores, WAF 11.0.1 y anteriores y WSG 16.1.100.100 y anteriores. La falla reside en código común a los seis productos.
- El atacante necesita acceso a la interfaz administrativa. Barracuda afirma que la explotación exitosa requiere ese acceso, y que las interfaces no alcanzables desde internet están menos expuestas.
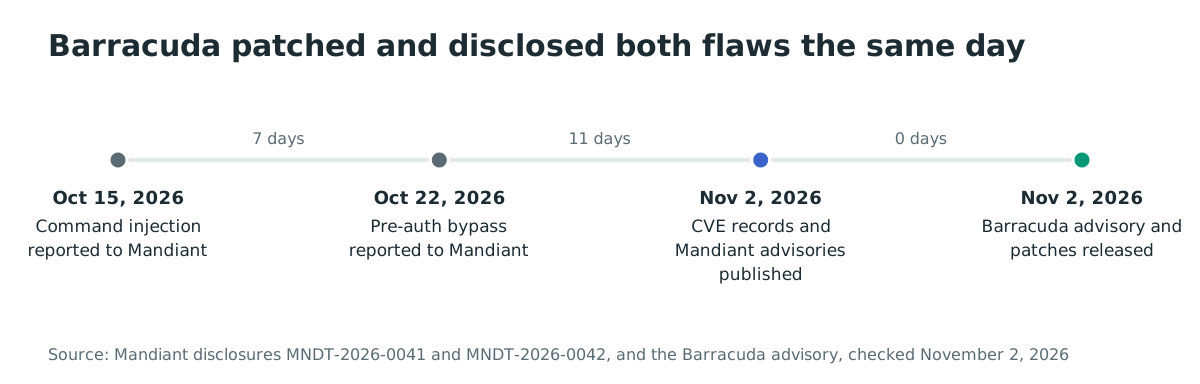
El aviso de Barracuda plantea las dos fallas como una sola ruta de ataque: la omisión derrota el control de autorización y la inyección de comandos convierte acciones administrativas en ejecución de código root. La tabla de parches del aviso nombra un parche por producto, y ESG aparece en ambas columnas de CVE. Las dos fallas pasaron de los informes de Barracuda a Mandiant a los CVE publicados, el aviso y los parches en 18 días.
| Producto | CVE-2026-116606 afectado | CVE-2026-111560 afectado | Parche |
|---|---|---|---|
| Email Security Gateway | Sí, anterior a 9.4.0.030 | Sí, 9.4.0.27 y anteriores | BNSF-40425 (9.4.017+), BNSF-40430 (por debajo de 9.4.017) |
| Load Balancer ADC | No | Sí, 6.4.0 y anteriores | BNADC-16586 |
| Message Archiver | No | Sí, 5.5.4.0 y anteriores | BNMA-32468 |
| WAF Control Center | No | Sí, 2.2.1 y anteriores | BNWF-60060 |
| Web Application Firewall | No | Sí, 11.0.1 y anteriores | BNADC-16586 |
| Web Security Gateway | No | Sí, 16.1.100.100 y anteriores | BNYF-24789 |
Compruebe su versión de firmware en la interfaz administrativa del appliance, donde el dispositivo muestra la versión en ejecución y la última disponible. Barracuda señala que los dispositivos con varias versiones de retraso pueden necesitar más de una actualización; el soporte de Barracuda puede verificar la versión si tiene dudas.
¿Cómo lo corrijo?
Aplique el parche de su producto y luego verifique la versión de firmware en la interfaz.
- En la interfaz administrativa, busque el parche del producto en la sección de actualización o parches. ESG recibe BNSF-40425 en 9.4.017 y posteriores, o BNSF-40430 en compilaciones anteriores.
- Si el parche no se ha aplicado automáticamente, aplíquelo manualmente. La guía está en Barracuda Campus.
- Si el parcheo automático está desactivado, actívelo para que los futuros parches de seguridad se apliquen sin un paso manual.
- Confirme que el dispositivo muestra la última versión de firmware tras la actualización. Contacte al soporte de Barracuda si la versión no avanza; los dispositivos con varias versiones de retraso pueden necesitar actualizaciones escalonadas.
Restringir el acceso administrativo es la solución provisional mientras llega el parche. Limite la interfaz administrativa a redes internas de confianza y aplique controles de acceso de red. Esto reduce la exposición en todos los productos afectados, pero no corrige ninguna de las dos fallas, y una interfaz accesible en una red de confianza sigue siendo una ruta para cualquiera que esté en ella.
¿Cuál es la causa raíz?
Barracuda no ha publicado detalle técnico por falla más allá de los dos registros CVE de Mandiant, así que esta sección repite lo que esos registros afirman.
CVE-2026-116606 es una omisión de autenticación mediante una ruta o canal alternativo, CWE-288. Un atacante remoto sin autenticar invoca una función de importación de configuración que debería requerir autenticación, y restaura un archivo de copia de seguridad compatible manipulado. El archivo restaurado modifica entonces la configuración global del appliance. Mandiant califica la explotabilidad como alta porque la falla está expuesta a un atacante remoto sin autenticar.
CVE-2026-111560 es una inyección de comandos del sistema operativo, CWE-78, en el campo de configuración de zona horaria de código común de Barracuda. Un administrador autenticado envía metacaracteres de shell en el valor de zona horaria. Un proceso posterior los ejecuta con privilegios root. Seis líneas de productos comparten el código común, razón por la que una sola falla abarca toda la tabla anterior.
La cronología de divulgación de Mandiant registra que Barracuda informó de CVE-2026-111560 el 2026-10-15 y de CVE-2026-116606 el 2026-10-22, con ambos CVE publicados el 2026-11-02. La cadena combinada, omisión y luego inyección, es lo que el aviso de Barracuda describe como un atacante que obtiene acceso root al dispositivo.
¿Cómo se explota?
Barracuda y Mandiant describen la ruta de ataque a nivel de aviso y no existe prueba de concepto pública, así que estos pasos reformulan su relato publicado en lugar de un exploit demostrado.
- El atacante alcanza la interfaz administrativa de un appliance afectado. Barracuda afirma que la explotación exitosa requiere ese acceso.
- En Email Security Gateway anterior a 9.4.0.030, el atacante invoca la función de importación de configuración sin credenciales, explotando CVE-2026-116606. La función acepta un archivo de copia de seguridad compatible manipulado.
- El archivo restaurado cambia la configuración global del appliance. Mandiant describe el impacto como modificación no autorizada de la configuración global.
- Con acceso administrativo, obtenido mediante la omisión o poseído legítimamente, el atacante envía un valor de zona horaria con metacaracteres de shell, CVE-2026-111560. Un proceso posterior ejecuta los comandos inyectados como root.
La cadena solo necesita ambas fallas cuando el atacante parte sin credenciales. Un atacante que ya tiene acceso administrativo llega directamente a la inyección root mediante CVE-2026-111560.
¿Cómo fluye el ataque?
En una frase: en Email Security Gateway, una petición sin autenticar a la función de importación de configuración restaura un archivo manipulado que cambia la configuración global, y el atacante envía después un valor de zona horaria manipulado que un proceso ejecuta como root.
interfaz administrativa"] --> B["Llamada de importación de configuración
sin credenciales"] B --> C["Sin verificación de autenticación
en la función de importación"] C --> D["Copia de seguridad manipulada
restaurada como configuración global"] D --> E["Campo de zona horaria enviado
con metacaracteres de shell"] E --> F["Un proceso posterior ejecuta
los comandos como root"]
¿Qué puede hacer un atacante?
El impacto documentado es ejecución de código root en el appliance y control de su configuración global, bajo estas condiciones:
- El atacante puede alcanzar la interfaz administrativa por red. Ambos vectores CVSS registran un vector de ataque de red.
- La omisión previa a la autenticación solo se aplica a Email Security Gateway anterior a 9.4.0.030. En las otras cinco líneas de productos, el atacante ya debe tener credenciales administrativas para llegar a la inyección.
- La inyección de comandos necesita que el valor manipulado de zona horaria se procese después, así que el impacto no es instantáneo al enviarlo.
El aviso de Barracuda afirma que explotar las dos fallas en combinación podría permitir a un atacante omitir los controles de autorización y obtener acceso root al dispositivo. Ni el aviso ni los registros CVE afirman una capacidad de filtración de datos o de movimiento lateral más allá del propio appliance.
¿Por qué funciona el parche?
Barracuda entrega sus correcciones como parches de código cerrado, así que el diff no es público para citarlo. La solución del aviso es un parche por línea de productos: ESG recibe BNSF-40425 o BNSF-40430, y cada otra línea recibe su propio parche nombrado. El proveedor confirma la corrección de ambas vulnerabilidades, pero no ha publicado el mecanismo exacto del parche.
La guía del aviso confirma que los parches son la corrección: verificar que los dispositivos ejecutan el último firmware, aplicar el parche nombrado manualmente si no llegó automáticamente y activar el parcheo automático. No se documenta un endurecimiento adicional de los campos.
¿Cómo compruebo si fui comprometido?
Ni Barracuda ni Mandiant han publicado indicadores de compromiso para estas fallas. Use comprobaciones centradas en la configuración mientras llega la guía.
- Revise el historial de importación y restauración de configuración en la interfaz administrativa buscando importaciones que no pueda justificar, en cada ESG anterior a 9.4.0.030.
- Exporte la configuración global y compárela con su última copia de seguridad conocida; trate todo cambio inexplicado como una pista.
- Inspeccione el valor de configuración de zona horaria en cada producto afectado buscando cadenas que no sean identificadores de zona horaria válidos, incluidos acentos graves, punto y coma, signos de dólar o sustitución de comandos.
- Revise los registros de autenticación administrativa buscando sesiones que alcanzaron funciones administrativas sin un inicio de sesión exitoso correspondiente.
Un intento fallido puede no dejar rastro, porque una importación rechazada o un valor de zona horaria no procesado no tienen por qué persistir. Si su interfaz estaba expuesta a internet, considere debida una revisión completa, sin importar lo que muestren los registros.
Cronología
- 2026-10-15: Barracuda informa de la inyección de comandos de zona horaria a Mandiant, registrada como CVE-2026-111560.
- 2026-10-22: Barracuda informa de la omisión previa a la autenticación a Mandiant, registrada como CVE-2026-116606.
- 2026-11-02: Barracuda publica su aviso con la tabla de parches por producto, y Mandiant publica ambos registros CVE.
Preguntas frecuentes
¿Por qué una sola inyección de comandos afecta a seis productos?
El manejo de zona horaria reside en código compartido entre las líneas de appliances de Barracuda. El registro de Mandiant describe «ciertos productos de appliances de Barracuda que usan código común de Barracuda», así que cada producto que incluye ese componente compartido hereda la falla.
¿Se puede explotar la omisión previa a la autenticación desde internet?
Solo si la interfaz administrativa es alcanzable desde internet. El vector CVSS registra un vector de ataque de red sin privilegios ni interacción del usuario, y la guía de Barracuda afirma que las organizaciones cuyas interfaces administrativas no son públicamente accesibles están menos expuestas.
¿Cómo se compara con el incidente de Barracuda ESG de 2023?
La falla de 2023, CVE-2023-2868, era una inyección de comandos remota en una ruta de subida de archivos .tar que se explotó a escala. CVE-2026-116606 es de otra clase: una omisión de autenticación en una función de importación de configuración, sin explotación conocida. La comparación solo vale como historial de ataque en la misma línea de productos.
¿Los parches requieren reinicio o ventana de mantenimiento?
El aviso de Barracuda no lo dice. Dirige a los clientes a aplicar el parche nombrado y contactar al soporte de Barracuda para verificar el firmware o aplicar parches.
¿Existe una solución alternativa?
Restringir la interfaz administrativa a redes internas de confianza es la reducción de exposición que Barracuda recomienda. No corrige ninguna de las dos fallas; elimina la ruta de red que un atacante externo necesita.
Encuentre sus appliances Barracuda expuestos con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría los hosts expuestos a internet de sus rangos, para encontrar cada appliance Barracuda cuya interfaz administrativa sea alcanzable y comprobarla contra la tabla de parches anterior. Comience un escaneo con Ostorlab para saber qué dispositivos parchear primero.
Referencias
- Aviso de seguridad de Barracuda Networks, «Pre-Authentication Authorization Bypass and Command Injection Vulnerabilities in Certain Barracuda Products», publicado el 2 de noviembre de 2026, con la tabla de productos afectados, los identificadores de parche por producto y la guía de remediación: https://trust.barracuda.com/security/pre-authentication-authorization-bypass-command-injection (comprobado el 2 de noviembre de 2026)
- Registro CVE-2026-116606, entrada CNA de Mandiant, publicada el 2 de noviembre de 2026, CVSS v4.0 9.3 Critical, CWE-288: https://www.cve.org/CVERecord?id=CVE-2026-116606 (comprobado el 2 de noviembre de 2026)
- Registro CVE-2026-111560, entrada CNA de Mandiant, publicada el 2 de noviembre de 2026, CVSS v4.0 8.6 High, CWE-78: https://www.cve.org/CVERecord?id=CVE-2026-111560 (comprobado el 2 de noviembre de 2026)
- Divulgación de vulnerabilidad de Mandiant MNDT-2026-0042 para CVE-2026-116606, con el CWE, el vector CVSS y la cronología de divulgación: https://github.com/mandiant/Vulnerability-Disclosures/blob/master/2026/MNDT-2026-0042.md (comprobado el 2 de noviembre de 2026)
- Divulgación de vulnerabilidad de Mandiant MNDT-2026-0041 para CVE-2026-111560, con la lista de los seis productos afectados y la cronología de divulgación: https://github.com/mandiant/Vulnerability-Disclosures/blob/master/2026/MNDT-2026-0041.md (comprobado el 2 de noviembre de 2026)
- Registro del catálogo KEV de CISA para la falla de Barracuda ESG de 2023 CVE-2023-2868, añadida el 26 de mayo de 2023, citada aquí como historial de ataque de la línea de productos: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 2 de noviembre de 2026)
- Fuente JSON del catálogo KEV de CISA, buscada para CVE-2026-116606 y CVE-2026-111560 sin coincidencias al 2 de noviembre de 2026: https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (comprobado el 2 de noviembre de 2026)