Barracuda ESGの認証前バイパスからrootまで(CVE-2026-116606)
Email Security Gatewayの認証前バイパスが6製品で共通のrootコマンドインジェクションと連鎖します。2026年11月2日にパッチが提供されました。
TL;DR
- Barracudaアプライアンスの2つの欠陥により、管理インターフェースにアクセスできる攻撃者はrootに到達できます。CVE-2026-116606はEmail Security Gatewayの認証前の認可バイパスです。CVE-2026-111560は6つの製品ラインで共有されるrootコマンドインジェクションです。Barracudaは両方を開示し、2026年11月2日にパッチを提供しました。
- このバイパスは9.3 Critical、CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:Nと評価されます。Barracudaが2026年10月にMandiantへ報告した後、MandiantがCVEレコードを公開しました。
- 悪用は知られておらず、2026年11月2日時点でどちらのCVEもCISAのKEVカタログに載っていません。2023年のESG欠陥CVE-2023-2868は大規模に悪用されたため、同じ製品ラインには実際の攻撃歴があります。
- 今すぐパッチを適用してください。ESGではBNSF-40425またはBNSF-40430、他の対象ラインではそれぞれのパッチです。今日パッチを当てられない場合は、管理インターフェースを信頼できるネットワークに制限してください。
影響を受けますか?
以下のすべてが成り立つ必要があります。
- 影響を受けるBarracudaアプライアンスを実行していること。対象はEmail Security Gateway、Load Balancer ADC、Message Archiver、WAF Control Center、Web Application Firewall、Web Security Gatewayです。
- CVE-2026-116606が影響するのはEmail Security Gatewayだけで、9.4.0.030より前の全バージョンです。
- CVE-2026-111560の対象範囲は、ESG 9.4.0.27以下、ADC 6.4.0以下、BMA 5.5.4.0以下、WCC 2.2.1以下、WAF 11.0.1以下、WSG 16.1.100.100以下です。この欠陥は6製品共通のコードにあります。
- 攻撃者は管理インターフェースへのアクセスを必要とします。Barracudaは、悪用の成功にはこのアクセスが必要であり、インターネットから到達できないインターフェースは露出が少ないと述べています。
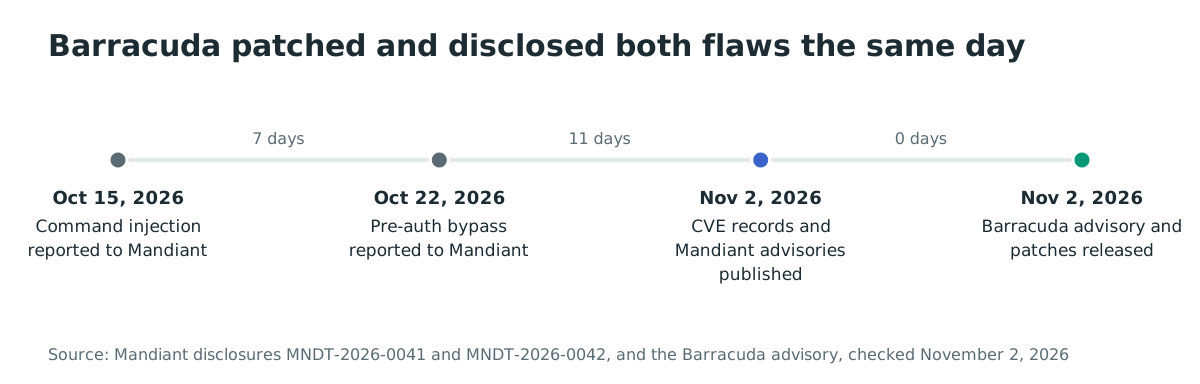
Barracudaの注意報は2つの欠陥を1つの攻撃経路として扱っています。バイパスが認可チェックを破り、コマンドインジェクションが管理操作をrootでのコード実行に変えます。注意報のパッチ表は製品ごとに1つのパッチを示し、ESGは両方のCVE列に現れます。2つの欠陥は、BarracudaからMandiantへの報告から公開されたCVE、注意報、パッチまで18日でした。
| 製品 | CVE-2026-116606の対象 | CVE-2026-111560の対象 | パッチ |
|---|---|---|---|
| Email Security Gateway | 対象、9.4.0.030より前 | 対象、9.4.0.27以下 | BNSF-40425(9.4.017以上)、BNSF-40430(9.4.017未満) |
| Load Balancer ADC | 対象外 | 対象、6.4.0以下 | BNADC-16586 |
| Message Archiver | 対象外 | 対象、5.5.4.0以下 | BNMA-32468 |
| WAF Control Center | 対象外 | 対象、2.2.1以下 | BNWF-60060 |
| Web Application Firewall | 対象外 | 対象、11.0.1以下 | BNADC-16586 |
| Web Security Gateway | 対象外 | 対象、16.1.100.100以下 | BNYF-24789 |
ファームウェアのバージョンはアプライアンスの管理インターフェースで確認してください。実行中のバージョンと最新の利用可能なバージョンが表示されます。Barracudaは、複数バージョン遅れたデバイスは複数回の更新が必要な場合があると記しています。不明な場合はBarracudaサポートで確認できます。
修正方法
製品のパッチを適用し、その後インターフェースでファームウェアのバージョンを確認してください。
- 管理インターフェースの更新またはパッチのセクションで、製品のパッチを確認します。ESGは9.4.017以降でBNSF-40425を、それより古いビルドではBNSF-40430を受け取ります。
- パッチが自動適用されていない場合は手動で適用します。手順はBarracuda Campusにあります。
- 自動パッチ適用が無効な場合は有効にし、将来のセキュリティパッチが手動作業なしで適用されるようにします。
- 更新後、デバイスが最新のファームウェアバージョンを表示するか確認します。バージョンが進まない場合はBarracudaサポートに連絡してください。複数バージョン遅れたデバイスは段階的な更新が必要な場合があります。
管理アクセスの制限は、パッチを待つ間の応急措置です。管理インターフェースを信頼できる内部ネットワークに限定し、ネットワークアクセス制御を適用してください。これは対象の全製品で露出を減らしますが、どちらの欠陥も修正せず、信頼できるネットワーク上の到達可能なインターフェースはそのネットワーク上の誰にとっても経路のままです。
根本原因は何ですか?
BarracudaはMandiantの2つのCVEレコードを超える欠陥ごとの技術詳細を公開していないため、この節はそれらのレコードが述べる内容を報告します。
CVE-2026-116606は代替パスまたはチャネルによる認証バイパス、CWE-288です。認証されていないリモート攻撃者が、認証を要求するはずの設定インポート機能を呼び出し、細工された互換性のあるバックアップアーカイブを復元します。復元されたアーカイブはアプライアンスのグローバル設定を変更します。Mandiantは、この欠陥が認証されていないリモート攻撃者に露出しているため、悪用可能性を高と評価しています。
CVE-2026-111560は、Barracudaの共通コードのタイムゾーン設定フィールドにおけるOSコマンドインジェクション、CWE-78です。認証済みの管理者がタイムゾーン値にシェルメタキャラクターを送信します。後続のプロセスがそれをroot権限で実行します。6つの製品ラインがこの共通コードを共有しているため、1つの欠陥が上の表全体に及びます。
Mandiantの開示年表によれば、BarracudaはCVE-2026-111560を2026-10-15に、CVE-2026-116606を2026-10-22に報告し、両方のCVEは2026-11-02に公開されました。バイパスからインジェクションへの連鎖は、Barracudaの注意報が攻撃者がデバイスへのrootアクセスを得ると説明しているものです。
どのように悪用されますか?
BarracudaとMandiantはアドバイザリレベルで攻撃経路を説明しており、公開された概念実証は存在しないため、以下の手順は実証された悪用ではなく彼らの公開した記述の言い換えです。
- 攻撃者が対象アプライアンスの管理インターフェースに到達します。Barracudaは悪用の成功にこのアクセスが必要だと述べています。
- 9.4.0.030より前のEmail Security Gatewayでは、攻撃者はCVE-2026-116606を悪用して資格情報なしで設定インポート機能を呼び出します。この機能は細工された互換性のあるバックアップアーカイブを受け入れます。
- 復元されたアーカイブがアプライアンスのグローバル設定を変更します。Mandiantは影響をグローバル設定の不正な変更と説明しています。
- バイパスで得たか正当に持つかした管理アクセスで、攻撃者はシェルメタキャラクターを含むタイムゾーン値を送信します(CVE-2026-111560)。後続のプロセスが注入されたコマンドをrootとして実行します。
連鎖は、攻撃者が資格情報なしで始める場合にのみ両方の欠陥を必要とします。すでに管理アクセスを持つ攻撃者は、CVE-2026-111560を通じて直接rootインジェクションに到達します。
攻撃はどのように流れますか?
一文でいうと、Email Security Gatewayでは、設定インポート機能への認証されていない要求がグローバル設定を変更する細工されたアーカイブを復元し、攻撃者はその後、細工されたタイムゾーン値を送信し、プロセスがそれをrootとして実行します。
インターフェースに到達"] --> B["資格情報なしの
設定インポート呼び出し"] B --> C["インポート機能に
認証チェックなし"] C --> D["細工されたバックアップアーカイブが
グローバル設定として復元される"] D --> E["シェルメタキャラクターを含む
タイムゾーン値が送信される"] E --> F["後続のプロセスが
コマンドをrootとして実行"]
攻撃者は何をできますか?
文書化された影響は、アプライアンス上でのrootコード実行とグローバル設定の制御であり、条件は以下の通りです。
- 攻撃者がネットワーク経由で管理インターフェースに到達できること。両方のCVSSベクトルはネットワーク攻撃ベクトルを記録しています。
- 認証前バイパスは9.4.0.030より前のEmail Security Gatewayにのみ適用されます。他の5つの製品ラインでは、攻撃者はインジェクションに到達するためにすでに管理者資格情報を持っている必要があります。
- コマンドインジェクションは細工されたタイムゾーン値が後で処理されることを必要とするため、送信直後に影響が出るわけではありません。
Barracudaの注意報は、2つの欠陥を組み合わせて悪用すれば攻撃者が認可制御を回避しデバイスへのrootアクセスを得る可能性があると述べています。注意報もCVEレコードも、アプライアンス自体を超えたデータ漏えいや横移動の能力は主張していません。
なぜ修正は機能しますか?
Barracudaはクローズドソースのパッチとして修正を提供するため、引用できる差分は公開されていません。注意報の対応は製品ラインごとのパッチです。ESGはBNSF-40425またはBNSF-40430を受け取り、他の各ラインは固有のパッチを受け取ります。ベンダーは両方の脆弱性への対応を確認していますが、パッチの正確な仕組みは公開していません。
注意報のガイダンスは、パッチが修正であることを裏付けています。デバイスが最新のファームウェアを実行していることを確認し、自動で適用されていない場合は名前付きパッチを手動で適用し、自動パッチ適用を有効にします。追加のフィールド強化については文書化されていません。
侵害されたか確認するには?
BarracudaもMandiantもこれらの欠陥の侵害指標を公開していません。ガイダンスが届くまで、設定に焦点を当てた確認を使用してください。
- 9.4.0.030より前の各ESGで、管理インターフェースの設定インポートと復元の履歴を確認し、説明できないインポートがないか調べます。
- グローバル設定をエクスポートし、最後の既知の正常なバックアップと差分比較します。説明のつかない変更は手がかりとして扱ってください。
- 対象の各製品でタイムゾーン設定値を調べ、有効なタイムゾーン識別子でない文字列(バッククォート、セミコロン、ドル記号、コマンド置換など)がないか確認します。
- 管理用の認証ログを確認し、対応する成功したログインなしに管理機能に到達したセッションがないか調べます。
失敗した試行は痕跡を残さない場合があります。拒否されたインポートや処理されなかったタイムゾーン値は、どこにも残る必要がないからです。インターフェースがインターネットに露出していた場合は、ログの内容にかかわらず完全なレビューが必要と考えてください。
年表
- 2026-10-15:BarracudaがタイムゾーンのコマンドインジェクションをMandiantに報告し、CVE-2026-111560として記録されます。
- 2026-10-22:Barracudaが認証前バイパスをMandiantに報告し、CVE-2026-116606として記録されます。
- 2026-11-02:Barracudaが製品別パッチ表を含む注意報を公開し、Mandiantが両方のCVEレコードを公開します。
よくある質問
なぜ1つのコマンドインジェクションが6製品に影響するのですか?
タイムゾーン処理はBarracudaのアプライアンス製品ライン間で共有されるコードにあります。Mandiantのレコードは「共通のBarracudaコードを使用する特定のBarracudaアプライアンス製品」と説明しており、この共有コンポーネントを含むすべての製品がこの欠陥を継承します。
認証前バイパスはインターネットから悪用できますか?
管理インターフェースがインターネットから到達可能な場合のみです。CVSSベクトルは特権なし・ユーザー操作なしのネットワーク攻撃ベクトルを記録しており、Barracudaのガイダンスは、管理インターフェースが公開されていない組織の露出が少ないと述べています。
2023年のBarracuda ESG事件との比較は?
2023年の欠陥CVE-2023-2868は、.tarファイルのアップロード経路におけるリモートコマンドインジェクションで、大規模に悪用されました。CVE-2026-116606は別の種類の、設定インポート機能の認証バイパスであり、悪用は知られていません。この比較は、同じ製品ラインの攻撃歴としてのみ意味を持ちます。
パッチには再起動やメンテナンス時間が必要ですか?
Barracudaの注意報は述べていません。名前付きパッチの適用と、ファームウェアの確認やパッチ適用の支援のためのBarracudaサポートへの連絡を案内しています。
回避策はありますか?
管理インターフェースを信頼できる内部ネットワークに制限することが、Barracudaが推奨する露出低減策です。どちらの欠陥も修正せず、外部の攻撃者が必要とするネットワーク経路を取り除くだけです。
Ostorlabで露出したBarracudaアプライアンスを見つける
Ostorlabのアタックサーフェスディスカバリーは、管理対象のレンジのインターネット露出ホストをインベントリし、管理インターフェースが到達可能な各Barracudaアプライアンスを見つけて上のパッチ表と照合できます。Ostorlabでスキャンを開始して、どのデバイスを先にパッチすべきか把握してください。
参考文献
- Barracuda Networksセキュリティ注意報「Pre-Authentication Authorization Bypass and Command Injection Vulnerabilities in Certain Barracuda Products」、2026年11月2日公開、対象製品表、製品別パッチ識別子、対応ガイダンスを含む:https://trust.barracuda.com/security/pre-authentication-authorization-bypass-command-injection(2026年11月2日確認)
- CVE-2026-116606レコード、MandiantのCNAエントリ、2026年11月2日公開、CVSS v4.0 9.3 Critical、CWE-288:https://www.cve.org/CVERecord?id=CVE-2026-116606(2026年11月2日確認)
- CVE-2026-111560レコード、MandiantのCNAエントリ、2026年11月2日公開、CVSS v4.0 8.6 High、CWE-78:https://www.cve.org/CVERecord?id=CVE-2026-111560(2026年11月2日確認)
- Mandiantの脆弱性開示MNDT-2026-0042(CVE-2026-116606)、CWE、CVSSベクトル、開示年表を含む:https://github.com/mandiant/Vulnerability-Disclosures/blob/master/2026/MNDT-2026-0042.md(2026年11月2日確認)
- Mandiantの脆弱性開示MNDT-2026-0041(CVE-2026-111560)、6製品の対象リストと開示年表を含む:https://github.com/mandiant/Vulnerability-Disclosures/blob/master/2026/MNDT-2026-0041.md(2026年11月2日確認)
- CISA KEVカタログの2023年Barracuda ESG欠陥CVE-2023-2868のレコード、2023年5月26日追加、本製品ラインの攻撃歴として引用:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026年11月2日確認)
- CISA KEVカタログのJSONフィード、CVE-2026-116606とCVE-2026-111560について検索、2026年11月2日時点で一致なし:https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(2026年11月2日確認)