Barracuda ESG 认证前绕过直达 root(CVE-2026-116606)
Email Security Gateway 的认证前绕过与六款 Barracuda 产品共有的 root 命令注入形成链;补丁已于 2026 年 11 月 2 日发布。
TL;DR
- Barracuda 设备的两个漏洞让能够访问管理界面的攻击者达到 root。CVE-2026-116606 是 Email Security Gateway 的认证前授权绕过。CVE-2026-111560 是六条产品线共有的 root 命令注入。Barracuda 于 2026 年 11 月 2 日披露两者并发布了补丁。
- 该绕过评分 9.3 Critical,CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N。Barracuda 于 2026 年 10 月向 Mandiant 报告漏洞后,Mandiant 发布了 CVE 记录。
- 尚未发现利用行为,截至 2026 年 11 月 2 日两个 CVE 都不在 CISA 的 KEV 目录中。2023 年的 ESG 漏洞 CVE-2023-2868 曾被大规模利用,同一产品线确实有过真实攻击历史。
- 立即应用补丁:ESG 上是 BNSF-40425 或 BNSF-40430,其他受影响产品线应用各自的补丁。如果今天无法修补,请将管理界面限制在受信任的网络内。
我受影响吗?
以下条件必须全部成立:
- 您运行受影响的 Barracuda 设备:Email Security Gateway、Load Balancer ADC、Message Archiver、WAF Control Center、Web Application Firewall 或 Web Security Gateway。
- CVE-2026-116606 仅影响 Email Security Gateway,版本低于 9.4.0.030。
- CVE-2026-111560 的受影响范围为 ESG 9.4.0.27 及更低、ADC 6.4.0 及更低、BMA 5.5.4.0 及更低、WCC 2.2.1 及更低、WAF 11.0.1 及更低以及 WSG 16.1.100.100 及更低。该漏洞位于六个产品共用的代码中。
- 攻击者需要访问管理界面。Barracuda 声明成功利用需要该访问权限,并且无法从互联网访问的界面暴露程度更低。
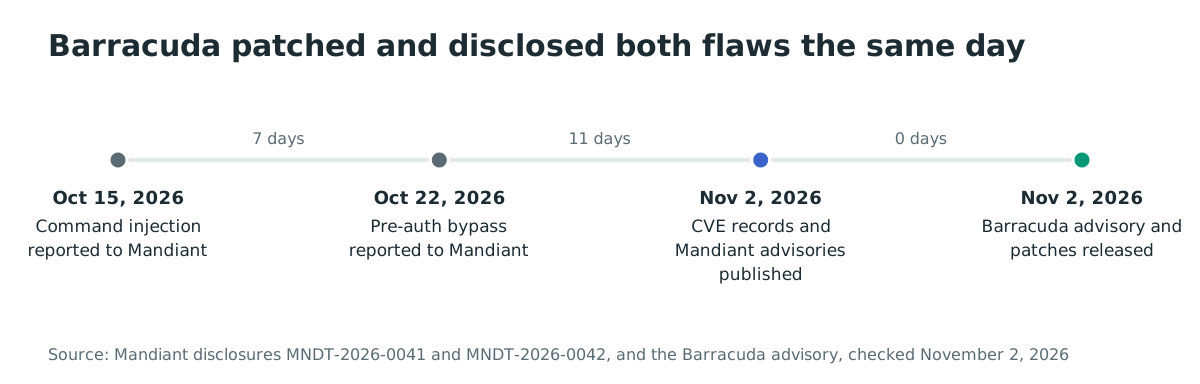
Barracuda 的公告将两个漏洞表述为一条攻击路径:绕过击溃授权检查,命令注入把管理操作变成 root 代码执行。公告的补丁表为每个产品列出一个补丁,ESG 同时出现在两个 CVE 列中。这两个漏洞从 Barracuda 向 Mandiant 报告,到 CVE 发布、公告和补丁,历时 18 天。
| 产品 | CVE-2026-116606 受影响 | CVE-2026-111560 受影响 | 补丁 |
|---|---|---|---|
| Email Security Gateway | 是,低于 9.4.0.030 | 是,9.4.0.27 及更低 | BNSF-40425(9.4.017+)、BNSF-40430(低于 9.4.017) |
| Load Balancer ADC | 否 | 是,6.4.0 及更低 | BNADC-16586 |
| Message Archiver | 否 | 是,5.5.4.0 及更低 | BNMA-32468 |
| WAF Control Center | 否 | 是,2.2.1 及更低 | BNWF-60060 |
| Web Application Firewall | 否 | 是,11.0.1 及更低 | BNADC-16586 |
| Web Security Gateway | 否 | 是,16.1.100.100 及更低 | BNYF-24789 |
在设备的管理界面中检查固件版本,界面会显示运行的版本和最新可用版本。Barracuda 提示落后多个版本的设备可能需要多次更新;如有疑问,Barracuda 支持可以代为确认版本。
如何修复?
应用您产品的补丁,然后在界面中核对固件版本。
- 在管理界面的更新或补丁区域查找该产品的补丁。9.4.017 及以上的 ESG 接收 BNSF-40425,更早的构建接收 BNSF-40430。
- 如果补丁未自动应用,请手动应用。操作指南位于 Barracuda Campus。
- 如果自动补丁功能已关闭,请打开它,让未来的安全补丁无需手动步骤即可安装。
- 更新后确认设备显示最新的固件版本。如果版本没有前进,请联系 Barracuda 支持;落后多个版本的设备可能需要分阶段更新。
在补丁就绪之前,限制管理访问是临时缓解措施。将管理界面限制在受信任的内部网络,并实施网络访问控制。这能降低每个受影响产品的暴露,但不能修复任何一个漏洞,而且受信任网络上可达的界面对该网络上的任何人仍是一条路径。
根本原因是什么?
Barracuda 没有发布超出 Mandiant 两个 CVE 记录的逐漏洞技术细节,因此本节转述这两个记录的内容。
CVE-2026-116606 是使用备用路径或通道的认证绕过,CWE-288。未经认证的远程攻击者调用本应需要认证的配置导入功能,并恢复一个构造好的兼容备份归档。被恢复的归档随后修改设备的全局配置。Mandiant 将可利用性评为高,因为该漏洞暴露给未经认证的远程攻击者。
CVE-2026-111560 是 Barracuda 公共代码中时区配置字段的操作系统命令注入,CWE-78。已认证的管理员在时区值中提交 shell 元字符。后续进程以 root 权限执行这些字符。六条产品线共享这段公共代码,因此一个漏洞覆盖上表全部条目。
Mandiant 的披露时间线记录 Barracuda 于 2026-10-15 报告 CVE-2026-111560,于 2026-10-22 报告 CVE-2026-116606,两个 CVE 均于 2026-11-02 发布。先绕过再注入的组合链,正是 Barracuda 公告所描述的攻击者获得设备 root 权限的路径。
如何被利用?
Barracuda 和 Mandiant 以公告级别描述攻击路径,且没有公开的概念验证,因此以下步骤转述他们发布的内容,而不是已演示的利用。
- 攻击者到达受影响设备的管理界面。Barracuda 声明成功利用需要该访问权限。
- 在低于 9.4.0.030 的 Email Security Gateway 上,攻击者利用 CVE-2026-116606,不带凭据调用配置导入功能。该功能接受一个构造好的兼容备份归档。
- 被恢复的归档更改设备的全局配置。Mandiant 将影响描述为对全局配置的未授权修改。
- 无论是通过绕过获得还是本来就持有管理访问权限,攻击者提交包含 shell 元字符的时区值,即 CVE-2026-111560。后续进程以 root 身份执行被注入的命令。
只有当攻击者从没有凭据开始时,这条链才需要两个漏洞。已经持有管理访问权限的攻击者可以直接通过 CVE-2026-111560 到达 root 注入。
攻击如何流动?
一句话概括:在 Email Security Gateway 上,一条发往配置导入功能的未经认证的请求恢复了一个修改全局配置的构造归档,攻击者随后提交一个构造的时区值,由某个进程以 root 执行。
管理界面"] --> B["不带凭据调用
配置导入功能"] B --> C["导入功能上
没有认证检查"] C --> D["构造的备份归档
被恢复为全局配置"] D --> E["提交包含 shell 元字符的
时区字段"] E --> F["后续进程以 root
执行这些命令"]
攻击者能做什么?
已记录的影响是在设备上以 root 执行代码并控制其全局配置,条件如下:
- 攻击者能够通过网络到达管理界面。两个 CVSS 向量都记录了网络攻击向量。
- 认证前绕过仅适用于低于 9.4.0.030 的 Email Security Gateway。在其他五条产品线上,攻击者必须已经持有管理员凭据才能到达注入点。
- 命令注入需要构造的时区值随后被处理,因此影响并非在提交时立即发生。
Barracuda 的公告声明,组合利用这两个漏洞可能让攻击者绕过授权控制并获得设备的 root 权限。公告和 CVE 记录都没有声称超出设备本身的数据窃取或横向移动能力。
为什么修复有效?
Barracuda 以闭源补丁的形式交付修复,因此没有可供引用的公开差异。公告的对策是每条产品线一个补丁:ESG 接收 BNSF-40425 或 BNSF-40430,其他每条产品线接收各自的具名补丁。厂商确认已修复这两个漏洞,但未公开补丁的具体机制。
公告的指引确认补丁就是修复:确认设备运行最新固件,在补丁未自动落地时手动应用具名补丁,并开启自动补丁功能。公告未记录额外的字段加固。
如何检查是否被入侵?
Barracuda 和 Mandiant 都没有发布这两个漏洞的入侵指标。在指引到达之前,请使用以配置为中心的检查。
- 在每台低于 9.4.0.030 的 ESG 上,审查管理界面中的配置导入与恢复历史,查找无法解释的导入。
- 导出全局配置并与最近一次已知的良好备份做差异比较,把任何无法解释的变更当作线索。
- 在每个受影响产品上检查时区配置值,寻找不是有效时区标识符的字符串,包括反引号、分号、美元符号或命令替换。
- 审查管理员认证日志,查找没有对应成功登录却到达了管理功能的会话。
失败的尝试可能不留痕迹,因为被拒绝的导入或未被处理的时区值不需要在任何地方持久化。如果您的界面曾暴露在互联网上,无论日志显示什么,都应进行全面审查。
时间线
- 2026-10-15:Barracuda 向 Mandiant 报告时区命令注入,记录为 CVE-2026-111560。
- 2026-10-22:Barracuda 向 Mandiant 报告认证前绕过,记录为 CVE-2026-116606。
- 2026-11-02:Barracuda 发布含各产品补丁表的公告,Mandiant 发布两个 CVE 记录。
常见问题
为什么一个命令注入影响六个产品?
时区处理位于 Barracuda 设备产品线之间共享的代码中。Mandiant 的记录描述为“使用公共 Barracuda 代码的某些 Barracuda 设备产品”,因此所有内置该共享组件的产品都继承此漏洞。
认证前绕过能从互联网利用吗?
只有当管理界面可以从互联网访问时才可以。CVSS 向量记录了无特权、无用户交互的网络攻击向量,而 Barracuda 的指引声明管理界面不公开暴露的组织受影响程度更低。
与 2023 年的 Barracuda ESG 事件相比如何?
2023 年的漏洞 CVE-2023-2868 是 .tar 文件上传路径中的远程命令注入,曾被大规模利用。CVE-2026-116606 是不同类型的漏洞,即配置导入功能上的认证绕过,尚无已知利用。这一比较只作为同一产品线的攻击历史才有意义。
补丁需要重启或维护窗口吗?
Barracuda 的公告没有说明。它指引客户应用具名补丁,并联系 Barracuda 支持以协助确认固件或应用补丁。
有临时解决方案吗?
将管理界面限制在受信任的内部网络是 Barracuda 推荐的暴露缩减措施。它不修复任何一个漏洞,只是移除外部攻击者所需的网络路径。
用 Ostorlab 找到暴露的 Barracuda 设备
Ostorlab 的攻击面发现功能会对您网段中暴露在互联网上的主机建立清单,从而找到管理界面可达的每一台 Barracuda 设备,并与上方的补丁表核对。开始使用 Ostorlab 扫描,了解哪些设备需要优先修补。
参考文献
- Barracuda Networks 安全公告“Pre-Authentication Authorization Bypass and Command Injection Vulnerabilities in Certain Barracuda Products”,2026 年 11 月 2 日发布,包含受影响产品表、各产品补丁标识和修复指引:https://trust.barracuda.com/security/pre-authentication-authorization-bypass-command-injection(2026 年 11 月 2 日核对)
- CVE-2026-116606 记录,Mandiant 的 CNA 条目,2026 年 11 月 2 日发布,CVSS v4.0 9.3 Critical,CWE-288:https://www.cve.org/CVERecord?id=CVE-2026-116606(2026 年 11 月 2 日核对)
- CVE-2026-111560 记录,Mandiant 的 CNA 条目,2026 年 11 月 2 日发布,CVSS v4.0 8.6 High,CWE-78:https://www.cve.org/CVERecord?id=CVE-2026-111560(2026 年 11 月 2 日核对)
- Mandiant 漏洞披露 MNDT-2026-0042(CVE-2026-116606),包含 CWE、CVSS 向量和披露时间线:https://github.com/mandiant/Vulnerability-Disclosures/blob/master/2026/MNDT-2026-0042.md(2026 年 11 月 2 日核对)
- Mandiant 漏洞披露 MNDT-2026-0041(CVE-2026-111560),包含六个产品的受影响列表和披露时间线:https://github.com/mandiant/Vulnerability-Disclosures/blob/master/2026/MNDT-2026-0041.md(2026 年 11 月 2 日核对)
- CISA KEV 目录中 2023 年 Barracuda ESG 漏洞 CVE-2023-2868 的记录,2023 年 5 月 26 日添加,此处作为该产品线的攻击历史引用:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 2 日核对)
- CISA KEV 目录 JSON 数据源,检索 CVE-2026-116606 与 CVE-2026-111560,截至 2026 年 11 月 2 日无匹配:https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(2026 年 11 月 2 日核对)