Contournement de l’authentification ESG de Barracuda jusqu’à root (CVE-2026-116606)
Un contournement d’authentification dans l’ESG de Barracuda s’enchaîne avec une injection de commandes root sur six produits ; correctifs le 2 novembre 2026.
TL;DR
- Deux failles dans des appliances Barracuda permettent à un attaquant ayant accès à une interface d’administration d’atteindre root. CVE-2026-116606 est un contournement d’autorisation avant authentification dans Email Security Gateway. CVE-2026-111560 est une injection de commandes root partagée par six gammes de produits. Barracuda a divulgué les deux et livré les correctifs le 2 novembre 2026.
- Le contournement obtient 9,3 Critical, CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N. Mandiant a publié les enregistrements CVE après que Barracuda lui a signalé les failles en octobre 2026.
- Aucune exploitation n’est connue et aucun des deux CVE ne figure au catalogue KEV de la CISA au 2 novembre 2026. La faille ESG de 2023, CVE-2023-2868, a été massivement exploitée : la même gamme d’appliances a donc un historique d’attaque réel.
- Appliquez les correctifs maintenant : BNSF-40425 ou BNSF-40430 sur ESG, et le correctif propre à chaque autre gamme touchée. Restreignez les interfaces d’administration aux réseaux de confiance si vous ne pouvez pas corriger aujourd’hui.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- Vous exploitez une appliance Barracuda touchée : Email Security Gateway, Load Balancer ADC, Message Archiver, WAF Control Center, Web Application Firewall ou Web Security Gateway.
- Pour CVE-2026-116606, seul Email Security Gateway est touché, dans toutes les versions antérieures à 9.4.0.030.
- Pour CVE-2026-111560, les plages touchées sont ESG 9.4.0.27 et antérieures, ADC 6.4.0 et antérieures, BMA 5.5.4.0 et antérieures, WCC 2.2.1 et antérieures, WAF 11.0.1 et antérieures et WSG 16.1.100.100 et antérieures. La faille se situe dans du code commun aux six produits.
- L’attaquant doit accéder à l’interface d’administration. Barracuda indique que l’exploitation réussie exige cet accès et que les interfaces inaccessibles depuis internet sont moins exposées.
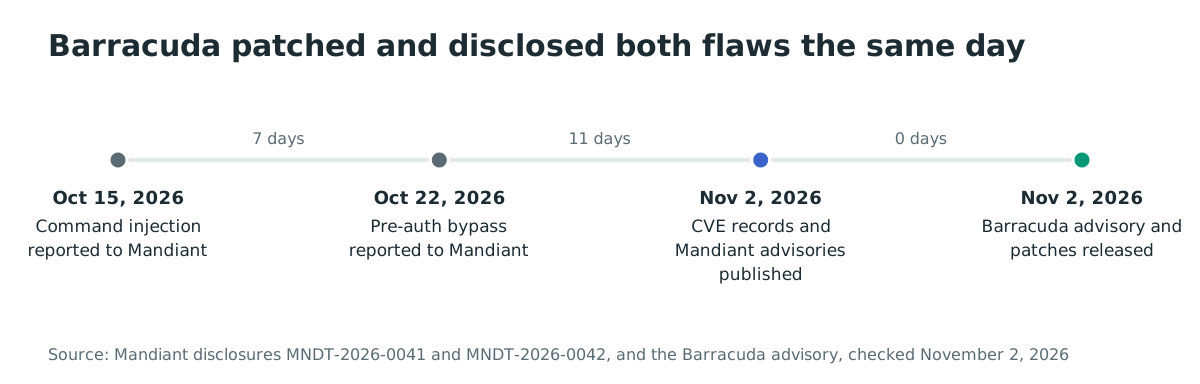
L’avis de Barracuda présente les deux failles comme un seul chemin d’attaque : le contournement bat le contrôle d’autorisation, et l’injection de commandes transforme des actions administratives en exécution de code root. Le tableau de correctifs de l’avis nomme un correctif par produit, et ESG apparaît dans les deux colonnes de CVE. Les deux failles sont passées des signalements de Barracuda à Mandiant aux CVE publiés, à l’avis et aux correctifs en 18 jours.
| Produit | CVE-2026-116606 touché | CVE-2026-111560 touché | Correctif |
|---|---|---|---|
| Email Security Gateway | Oui, avant 9.4.0.030 | Oui, 9.4.0.27 et antérieures | BNSF-40425 (9.4.017+), BNSF-40430 (en dessous de 9.4.017) |
| Load Balancer ADC | Non | Oui, 6.4.0 et antérieures | BNADC-16586 |
| Message Archiver | Non | Oui, 5.5.4.0 et antérieures | BNMA-32468 |
| WAF Control Center | Non | Oui, 2.2.1 et antérieures | BNWF-60060 |
| Web Application Firewall | Non | Oui, 11.0.1 et antérieures | BNADC-16586 |
| Web Security Gateway | Non | Oui, 16.1.100.100 et antérieures | BNYF-24789 |
Vérifiez votre version de firmware dans l’interface d’administration de l’appliance, où l’équipement affiche la version installée et la dernière disponible. Barracuda précise que les équipements plusieurs versions en retard peuvent nécessiter plusieurs mises à jour ; le support Barracuda peut confirmer la version en cas de doute.
Comment corriger ?
Appliquez le correctif de votre produit, puis vérifiez la version de firmware dans l’interface.
- Dans l’interface d’administration, cherchez le correctif du produit dans la section de mise à jour ou de correctifs. ESG reçoit BNSF-40425 en 9.4.017 et plus récent, ou BNSF-40430 sur des builds plus anciens.
- Si le correctif n’a pas été appliqué automatiquement, appliquez-le manuellement. Les instructions sont sur Barracuda Campus.
- Si la mise à jour automatique est désactivée, activez-la pour que les futurs correctifs de sécurité s’appliquent sans étape manuelle.
- Confirmez que l’équipement affiche la dernière version de firmware après la mise à jour. Contactez le support Barracuda si la version n’avance pas ; les équipements plusieurs versions en retard peuvent nécessiter des mises à jour échelonnées.
La restriction de l’accès administratif est la solution d’attente pendant que le correctif tarde. Limitez l’interface d’administration aux réseaux internes de confiance et appliquez des contrôles d’accès réseau. Cela réduit l’exposition sur chaque produit touché, mais ne corrige aucune des deux failles, et une interface accessible sur un réseau de confiance reste un chemin pour quiconque s’y trouve.
Quelle est la cause première ?
Barracuda n’a pas publié de détail technique par faille au-delà des deux enregistrements CVE de Mandiant : cette section rapporte ce qu’ils énoncent.
CVE-2026-116606 est un contournement d’authentification par un chemin alternatif, CWE-288. Un attaquant distant non authentifié invoque une fonction d’import de configuration qui exigerait une authentification, et restaure une archive de sauvegarde compatible forgée. L’archive restaurée modifie alors la configuration globale de l’appliance. Mandiant évalue l’exploitabilité haute car la faille est exposée à un attaquant distant non authentifié.
CVE-2026-111560 est une injection de commandes système, CWE-78, dans le champ de configuration du fuseau horaire d’un code commun à Barracuda. Un administrateur authentifié soumet des métacaractères shell dans la valeur du fuseau horaire. Un processus ultérieur les exécute avec les privilèges root. Six gammes de produits partagent ce code commun, d’où une seule faille pour tout le tableau ci-dessus.
La chronologie de Mandiant enregistre le signalement de CVE-2026-111560 le 2026-10-15 et de CVE-2026-116606 le 2026-10-22, les deux CVE étant publiés le 2026-11-02. L’enchaînement des deux failles, contournement puis injection, est ce que l’avis de Barracuda décrit comme un attaquant obtenant l’accès root à l’équipement.
Comment la faille est-elle exploitée ?
Barracuda et Mandiant décrivent le chemin d’attaque au niveau des avis, et aucune preuve de concept publique n’existe : ces étapes reformulent leur compte rendu publié plutôt qu’un exploit démontré.
- L’attaquant accède à l’interface d’administration d’une appliance touchée. Barracuda indique que l’exploitation réussie exige cet accès.
- Sur Email Security Gateway avant 9.4.0.030, l’attaquant invoque la fonction d’import de configuration sans identifiants, en exploitant CVE-2026-116606. La fonction accepte une archive de sauvegarde compatible forgée.
- L’archive restaurée change la configuration globale de l’appliance. Mandiant décrit l’impact comme une modification non autorisée de la configuration globale.
- Avec l’accès administratif, obtenu par le contournement ou détenu légitimement, l’attaquant soumet une valeur de fuseau horaire contenant des métacaractères shell, CVE-2026-111560. Un processus ultérieur exécute les commandes injectées en root.
L’enchaînement ne nécessite les deux failles que lorsque l’attaquant démarre sans identifiants. Un attaquant qui détient déjà l’accès administratif atteint directement l’injection root via CVE-2026-111560.
Comment se déroule l’attaque ?
En une phrase : sur Email Security Gateway, une requête non authentifiée vers la fonction d’import de configuration restaure une archive forgée qui change la configuration globale, et l’attaquant soumet ensuite une valeur de fuseau horaire forgée qu’un processus exécute en root.
l’interface d’administration"] --> B["Appel d’import de configuration
sans identifiants"] B --> C["Aucune vérification d’authentification
sur la fonction d’import"] C --> D["Archive de sauvegarde forgée
restaurée comme configuration globale"] D --> E["Champ fuseau horaire soumis
avec des métacaractères shell"] E --> F["Un processus ultérieur exécute
les commandes en root"]
Que peut faire un attaquant ?
L’impact documenté est l’exécution de code root sur l’appliance et le contrôle de sa configuration globale, sous ces conditions :
- L’attaquant peut atteindre l’interface d’administration par le réseau. Les deux vecteurs CVSS enregistrent un vecteur d’attaque réseau.
- Le contournement avant authentification ne s’applique qu’à Email Security Gateway avant 9.4.0.030. Sur les cinq autres gammes, l’attaquant doit déjà détenir des identifiants administratifs pour atteindre l’injection.
- L’injection de commandes exige que la valeur forgée du fuseau horaire soit traitée ultérieurement : l’impact n’est donc pas immédiat à la soumission.
L’avis de Barracuda indique que l’exploitation combinée des deux failles pourrait permettre de contourner les contrôles d’autorisation et d’obtenir l’accès root à l’équipement. Ni l’avis ni les enregistrements CVE ne revendiquent une capacité de fuite de données ou de mouvement latéral au-delà de l’appliance elle-même.
Pourquoi le correctif fonctionne-t-il ?
Barracuda livre ses correctifs sous forme de patchs à code fermé : le diff n’est donc pas public. La solution de l’avis est un correctif par gamme de produits : ESG reçoit BNSF-40425 ou BNSF-40430, et chaque autre gamme reçoit son propre correctif nommé. L’éditeur confirme la correction des deux vulnérabilités, mais n’a pas publié le mécanisme exact du correctif.
Les indications de l’avis confirment que les correctifs sont la solution : vérifier que les équipements exécutent le dernier firmware, appliquer le correctif nommé manuellement s’il n’est pas arrivé automatiquement, et activer la mise à jour automatique. Aucun durcissement supplémentaire des champs n’est documenté.
Comment vérifier si j’ai été compromis ?
Ni Barracuda ni Mandiant n’a publié d’indicateurs de compromission pour ces failles. Utilisez des vérifications centrées sur la configuration en attendant des indications.
- Examinez l’historique d’import et de restauration de configuration dans l’interface d’administration, à la recherche d’imports que vous ne pouvez pas justifier, sur chaque ESG antérieure à 9.4.0.030.
- Exportez la configuration globale et comparez-la à votre dernière sauvegarde de référence ; traitez tout changement inexpliqué comme une piste.
- Inspectez la valeur de configuration du fuseau horaire sur chaque produit touché, à la recherche de chaînes qui ne sont pas des identifiants de fuseau valides, notamment des accents graves, des points-virgules, des signes dollar ou des substitutions de commandes.
- Passez en revue les journaux d’authentification administratifs, à la recherche de sessions ayant atteint des fonctions administratives sans connexion réussie correspondante.
Une tentative échouée peut ne laisser aucune trace, car un import rejeté ou une valeur de fuseau non traitée n’ont pas besoin de persister. Si votre interface était exposée sur internet, considérez qu’une revue complète est due, quel que soit le contenu des journaux.
Chronologie
- 2026-10-15 : Barracuda signale l’injection de commandes du fuseau horaire à Mandiant, enregistrée comme CVE-2026-111560.
- 2026-10-22 : Barracuda signale le contournement avant authentification à Mandiant, enregistré comme CVE-2026-116606.
- 2026-11-02 : Barracuda publie son avis avec le tableau de correctifs par produit, et Mandiant publie les deux enregistrements CVE.
FAQ
Pourquoi une seule injection de commandes touche-t-elle six produits ?
Le traitement du fuseau horaire se trouve dans du code partagé entre les gammes d’appliances Barracuda. L’enregistrement de Mandiant décrit « certains produits d’appliances Barracuda utilisant du code Barracuda commun » : chaque produit qui embarque ce composant partagé hérite de la faille.
Le contournement avant authentification est-il exploitable depuis internet ?
Seulement si l’interface d’administration est accessible depuis internet. Le vecteur CVSS enregistre un vecteur d’attaque réseau sans privilèges ni interaction utilisateur, et l’avis de Barracuda indique que les organisations dont les interfaces ne sont pas publiquement accessibles sont moins exposées.
Quelle comparaison avec l’incident Barracuda ESG de 2023 ?
La faille de 2023, CVE-2023-2868, était une injection de commande à distance dans un chemin d’upload de fichier .tar, massivement exploitée. CVE-2026-116606 est d’une autre nature : un contournement d’authentification sur une fonction d’import de configuration, sans exploitation connue. La comparaison ne vaut que comme historique d’attaque sur la même gamme de produits.
Les correctifs exigent-ils un redémarrage ou une fenêtre de maintenance ?
L’avis de Barracuda ne le précise pas. Il invite à appliquer le correctif nommé et à contacter le support Barracuda pour vérifier le firmware ou appliquer les correctifs.
Existe-t-il une solution de contournement ?
La restriction de l’interface d’administration aux réseaux internes de confiance est la réduction d’exposition recommandée par Barracuda. Elle ne corrige aucune des deux failles ; elle supprime le chemin réseau dont un attaquant extérieur a besoin.
Trouvez vos appliances Barracuda exposées avec Ostorlab
La découverte de surface d’attaque d’Ostorlab inventorie les hôtes exposés d’internet de vos plages, pour trouver chaque appliance Barracuda dont l’interface d’administration est accessible. Vérifiez chacune par rapport au tableau de correctifs ci-dessus. Lancez un scan avec Ostorlab pour savoir quels équipements corriger en premier.
Références
- Avis de sécurité Barracuda Networks, « Pre-Authentication Authorization Bypass and Command Injection Vulnerabilities in Certain Barracuda Products », publié le 2 novembre 2026, avec le tableau des produits touchés, les identifiants de correctifs par produit et les recommandations : https://trust.barracuda.com/security/pre-authentication-authorization-bypass-command-injection (consulté le 2 novembre 2026)
- Enregistrement CVE-2026-116606, entrée CNA de Mandiant, publiée le 2 novembre 2026, CVSS v4.0 9.3 Critical, CWE-288 : https://www.cve.org/CVERecord?id=CVE-2026-116606 (consulté le 2 novembre 2026)
- Enregistrement CVE-2026-111560, entrée CNA de Mandiant, publiée le 2 novembre 2026, CVSS v4.0 8.6 High, CWE-78 : https://www.cve.org/CVERecord?id=CVE-2026-111560 (consulté le 2 novembre 2026)
- Divulgation de vulnérabilité Mandiant MNDT-2026-0042 pour CVE-2026-116606, avec le CWE, le vecteur CVSS et la chronologie de divulgation : https://github.com/mandiant/Vulnerability-Disclosures/blob/master/2026/MNDT-2026-0042.md (consulté le 2 novembre 2026)
- Divulgation de vulnérabilité Mandiant MNDT-2026-0041 pour CVE-2026-111560, avec la liste des six produits touchés et la chronologie de divulgation : https://github.com/mandiant/Vulnerability-Disclosures/blob/master/2026/MNDT-2026-0041.md (consulté le 2 novembre 2026)
- Enregistrement au catalogue KEV de la CISA pour la faille Barracuda ESG 2023 CVE-2023-2868, ajoutée le 26 mai 2023, citée ici comme historique d’attaque de la gamme : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (consulté le 2 novembre 2026)
- Flux JSON du catalogue KEV de la CISA, recherché pour CVE-2026-116606 et CVE-2026-111560 sans correspondance au 2 novembre 2026 : https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (consulté le 2 novembre 2026)