Ejecución de código en Apple CoreGraphics explotada en iOS (CVE-2026-86950)
CVE-2026-86950, escritura fuera de límites explotada en CoreGraphics, está en el KEV de CISA; la corrigen iOS/iPadOS 26.7.1 y 18.7.11 y macOS 26.7.1 y 15.8.1.
TL;DR
- CVE-2026-86950 es una escritura fuera de límites (out-of-bounds write) en CoreGraphics, el framework gráfico de Apple. Procesar un archivo malicioso especialmente diseñado puede provocar la ejecución de código arbitrario. CISA, como Authorized Data Publisher (ADP) del registro CVE, le asigna una puntuación CVSS v3.1 de 8.8, severidad alta (
AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H). - Apple afirma que la falla «puede haber sido explotada en un ataque extremadamente sofisticado contra personas específicas a las que se dirigía en versiones de iOS anteriores a iOS 27», el ADP de CISA registra la explotación como activa, y CISA añadió la CVE a su catálogo Known Exploited Vulnerabilities (KEV) el 29 de septiembre de 2026.
- Esa formulación apunta a ataques dirigidos y no a escaneos oportunistas; no se ha identificado públicamente ninguna campaña ni ningún actor, y no se ha informado de explotación masiva.
- La corrección se publicó el 28 de septiembre de 2026 en iOS y iPadOS 26.7.1, macOS Tahoe 26.7.1 y macOS Sequoia 15.8.1; iOS y iPadOS 27 quedan fuera de las versiones afectadas. El 26 de octubre de 2026, Apple trasladó la corrección a la rama iOS y iPadOS 18, en iOS y iPadOS 18.7.11.
- Actualice ahora, empezando por el parque de dispositivos más antiguo. El iPhone XS, XS Max y XR y el iPad de 7.ª generación no pueden ejecutar iOS ni iPadOS 26, por lo que permanecen en la rama 18. Esos dispositivos, como cualquier otro que siga en esa rama, solo recibieron la corrección el 26 de octubre. Cualquiera de ellos que no haya instalado esa actualización sigue expuesto a una falla que ya se ha utilizado contra personas.
¿Estoy afectado?
Su dispositivo está afectado si ejecuta una versión anterior a la versión corregida de su rama. iOS y iPadOS 17 y anteriores no tienen una corrección publicada para esta CVE. Un uso prudente no elimina la exposición.
| Sistema operativo | Versiones afectadas | Versión corregida |
|---|---|---|
| Rama iOS y iPadOS 26 | Anteriores a 26.7.1 | iOS y iPadOS 26.7.1 (28 de septiembre de 2026) |
| Rama iOS y iPadOS 18 | Anteriores a 18.7.11 | iOS y iPadOS 18.7.11 (26 de octubre de 2026) |
| iOS y iPadOS 17 y anteriores | Todas | Ninguna publicada |
| macOS Sequoia | Anteriores a 15.8.1 | macOS Sequoia 15.8.1 (28 de septiembre de 2026) |
| macOS Tahoe | Anteriores a 26.7.1 | macOS Tahoe 26.7.1 (28 de septiembre de 2026) |
| iOS y iPadOS 27 | Ninguna | No es necesaria (fuera de las versiones afectadas) |
La declaración de explotación de Apple abarca las «versiones de iOS anteriores a iOS 27», y el registro CVE no incluye ninguna versión afectada de iOS 27.
En iOS y iPadOS, el rango afectado del registro CVE empieza en la versión 0, de modo que abarca también las versiones anteriores a la rama 18, y ni el registro ni las publicaciones de seguridad de Apple incluyen una corrección para ellas. Por tanto, un dispositivo que no puede ejecutar iOS ni iPadOS 18 sigue expuesto, y la única forma de obtener la corrección es pasar a un hardware que pueda ejecutar una versión corregida.
La página de contenido de seguridad de Apple enumera estos dispositivos para la corrección retroactiva de octubre. El iPhone XS, XS Max y XR y el iPad de 7.ª generación no pueden ejecutar iOS ni iPadOS 26; los demás iPad de la lista sí pueden, de modo que 18.7.11 es la corrección para los que siguen en la rama 18:
- iPhone XS, iPhone XS Max y iPhone XR
- iPad de 7.ª generación
- iPad Air de 4.ª generación y posteriores
- iPad de 9.ª generación y posteriores
- iPad mini de 6.ª generación y posteriores
Compruebe la versión en el propio dispositivo:
Ajustes > General > Actualización de Software                       # iOS y iPadOS: muestra la actualización pendiente
Ajustes > General > Información                                     # iOS y iPadOS: muestra la versión instalada
Ajustes del Sistema > General > Actualización de Software           # macOS: muestra la actualización pendiente
Ajustes del Sistema > General > Información                         # macOS: muestra la versión instalada
sw_vers -productVersion                                             # macOS: imprime la versión instalada, apto para scripts
Para un parque de dispositivos, compare los valores osVersion del inventario MDM con las versiones corregidas de la tabla anterior y haga seguimiento de cada dispositivo que no alcance la versión requerida.
¿Cómo lo corrijo?
Instale la versión corregida de la rama del dispositivo, es decir, iOS y iPadOS 26.7.1 o posterior, iOS y iPadOS 18.7.11 o posterior, macOS Sequoia 15.8.1 o posterior, o macOS Tahoe 26.7.1 o posterior. Para iOS y iPadOS 17 o anteriores, actualice a una versión corregida compatible; si el hardware no puede ejecutarla, sustituya el dispositivo.
- iPhone, iPad y Mac gestionados: envíe la actualización desde su MDM (el comando
ScheduleOSUpdateo la configuración declarativa Software Update de la gestión declarativa de dispositivos) y confirme después el valor deosVersioninformado en el inventario. - iPhone y iPad no gestionados: Ajustes > General > Actualización de Software.
- Mac no gestionados: Ajustes del Sistema > General > Actualización de Software, o
sudo softwareupdate --install --all --restarten Terminal (--allinstala todas las actualizaciones pendientes, no solo esta corrección). Después confirme consw_vers -productVersion: 15.8.1 o posterior en Sequoia, 26.7.1 o posterior en Tahoe.
Ningún cambio de configuración elimina la vulnerabilidad: la falla está en el análisis de archivos, algo que todo dispositivo hace.
Si un dispositivo realmente no puede actualizarse hoy, una medida reduce el riesgo, aunque no lo elimina, y un control habitual no ayuda:
- Active el modo de aislamiento (Lockdown Mode) en los dispositivos de los usuarios que podrían ser objetivo de un ataque: Ajustes > Privacidad y seguridad > Modo de aislamiento en iOS y iPadOS, Ajustes del Sistema > Privacidad y seguridad > Modo de aislamiento en macOS. Restringe muchas superficies de ataque. Apple no afirma que el modo de aislamiento bloquee específicamente esta CVE, y el archivo utilizado en esta campaña no se ha descrito públicamente, así que considérelo una reducción de la exposición y no un cierre de la falla.
- Gatekeeper y la notarización no cubren esta falla. La guía de seguridad de las plataformas de Apple los describe como comprobaciones del software descargado antes de abrirlo, no de los archivos que analiza CoreGraphics, así que en un Mac sin parchear el análisis vulnerable sigue siendo alcanzable. Manténgalos activados por lo que sí cubren, pero no sustituyen a la actualización.
¿Cuál es la causa raíz?
CoreGraphics escribía datos controlados por el atacante más allá del final del búfer que había reservado al analizar un archivo malicioso especialmente diseñado; Apple describe la corrección únicamente como una «mejora de la comprobación de límites».
Esa frase es toda la causa raíz pública, y conviene explicar por qué: Apple no ha publicado el código vulnerable, el parche, el formato de archivo implicado ni ningún análisis técnico. El registro público de CVE-2026-86950 se compone de las cuatro páginas de contenido de seguridad de Apple y del registro CVE, además de la cobertura de prensa que los repite. El ADP de CISA añade la puntuación CVSS v3.1 de 8.8 y su evaluación de la explotación.
Lo que establecen los hechos divulgados:
- CoreGraphics es el framework de dibujo 2D y procesamiento de imágenes de Apple; también maneja archivos PDF en iOS, iPadOS y macOS.
- El desencadenante es el procesamiento de un archivo especialmente diseñado, es decir, los datos que desbordan el búfer llegan dentro de un contenido que se pidió abrir al dispositivo.
- El impacto es la ejecución de código arbitrario, lo que, para una escritura fuera de límites en un analizador, significa que los bytes desbordados acaban en la memoria adyacente de una forma que el atacante puede moldear.
Lo que no establecen:
- Qué formato de imagen o de archivo usaba el archivo especialmente diseñado.
- En qué ruta de análisis faltaba la comprobación.
- Si la falla es alcanzable desde la vista previa de un mensaje (que analiza los adjuntos automáticamente) o si requiere que el usuario abra el archivo.
- Si los ataques reales la encadenaron con algo más.
El UI:R del vector CVSS indica que se requiere interacción del usuario, de modo que alguna acción del usuario forma parte de la cadena tal como la puntuó CISA; cuál es esa acción, abrir el archivo o solo previsualizarlo, no es público.
¿Cómo se explota?
La declaración de Apple respalda solo la forma del ataque: un atacante diseñó un archivo, este llegó al dispositivo de una persona objetivo, y CoreGraphics lo procesó de una manera que escribió fuera de la memoria reservada. Más allá de esa forma, la mecánica no es pública, aunque la explotación ya ocurrió, contra personas concretas. La formulación de Apple, «puede haber sido explotada en un ataque extremadamente sofisticado contra personas específicas a las que se dirigía en versiones de iOS anteriores a iOS 27», aparece de forma literal tanto en las versiones de septiembre como en la corrección retroactiva de octubre. El ADP de CISA marcó la explotación como activa el 30 de septiembre de 2026.
No hay prueba de concepto pública, ni muestra publicada, ni análisis del ataque, por lo que cualquier afirmación sobre el canal de entrega, la estructura malformada exacta o los pasos posteriores a la explotación sería una invención. Este artículo no hace esas afirmaciones, y los lectores deberían considerar no verificadas las publicaciones de proveedores que llenen esos vacíos con detalles, salvo que citen una fuente que los tenga.
Lo que se puede decir de esta clase de falla, sin afirmarlo para este caso: una escritura fuera de límites en un framework tan utilizado como CoreGraphics es una primitiva valiosa para ataques dirigidos, porque la superficie de análisis es alcanzable desde el manejo ordinario de contenido, y una vez que el código se ejecuta en el proceso que analizó el archivo, el implante hereda la sandbox y el acceso a datos de ese proceso. Ese es exactamente el mercado al que sirve el spyware mercenario, y es coherente con la formulación de Apple sobre «personas específicas», aunque esta no lo demuestra.
¿Cómo se desarrolla el ataque?
Un archivo especialmente diseñado llega a un dispositivo objetivo, la interacción del usuario lo hace llegar a CoreGraphics, y una escritura fuera de límites durante el análisis lo convierte en ejecución de código.
el atacante"] --> B["El archivo llega al dispositivo
de la persona objetivo"] B --> C["Interacción del usuario
(UI:R en el vector CVSS)"] C --> D["CoreGraphics procesa
el archivo diseñado"] D --> E["Comprobación de límites insuficiente:
la escritura cae más allá del
búfer reservado"] E --> F["Corrupción de memoria que
el atacante puede moldear"] F --> G["Ejecución de código arbitrario
en el dispositivo"]
El fallo es la comprobación de límites insuficiente (paso E del diagrama), y la «mejora de la comprobación de límites» de Apple apunta a él. Los pasos entre A y C, la ruta de entrega, no son públicos para esta campaña.
¿Qué puede hacer un atacante?
El atacante obtiene ejecución de código arbitrario en el proceso que haya analizado el archivo, y la sandbox de ese proceso define el alcance inicial. En iOS eso suele significar los datos de una sola aplicación; llegar a los mensajes, el correo, las fotos o el llavero (Keychain) requiere un contexto de análisis privilegiado o una explotación adicional. En macOS, las páginas de Tahoe 26.7.1 y Sequoia 15.8.1 indican el mismo impacto, ejecución de código arbitrario a partir de un archivo malicioso, con el código ejecutándose con el acceso del proceso que lo analizó; su declaración de explotación sigue refiriéndose solo a versiones de iOS anteriores a iOS 27, y Apple no ha dicho que se atacaran equipos Mac. Apple no describe qué hicieron los atacantes observados tras la ejecución, por lo que el alcance real en esta campaña se desconoce, y no se ha publicado ninguna lista de personas afectadas ni indicadores de compromiso.
Las condiciones conocidas del ataque:
- La víctima usa una rama afectada por debajo de su corrección: iOS y iPadOS 26.x antes de 26.7.1, iOS y iPadOS 18.x antes de 18.7.11, macOS Sequoia antes de 15.8.1 o macOS Tahoe antes de 26.7.1.
- La víctima interactúa con el contenido especialmente diseñado (el
UI:Rdel vector de CISA). - El atacante es selectivo: Apple habla de «personas específicas» en «un ataque extremadamente sofisticado». No se ha publicado ninguna explotación generalizada, campaña de escaneo ni denuncia de víctimas.
¿Por qué funciona la corrección?
Una comprobación de límites verifica, antes de cada escritura, que todo el rango escrito, desde la dirección de destino hasta el último byte que toca la escritura, quede dentro del búfer que reservó el código. Toda la declaración técnica de Apple es «se solucionó un problema de escritura fuera de límites con una mejora de la comprobación de límites». Si la comprobación mejorada cubre la ruta que se desbordaba, los datos derivados de un archivo especialmente diseñado ya no pueden escribirse más allá de ese búfer, lo que elimina la corrupción de memoria y, con ella, la primitiva de ejecución de código construida sobre esa escritura.
Apple no ha publicado ningún diff del parche, por lo que la integridad de la corrección no puede verificarse con el material público.
Apple indica que CVE-2026-86950 está corregida en las versiones del 28 de septiembre (iOS 26.7.1, iPadOS 26.7.1, macOS Sequoia 15.8.1 y macOS Tahoe 26.7.1) y en la corrección retroactiva del 26 de octubre (iOS y iPadOS 18.7.11). Esto confirma correcciones para la misma vulnerabilidad en esas ramas, con cuatro semanas de diferencia; no demuestra que sus implementaciones sean idénticas.
¿Cómo compruebo si he sido comprometido?
No se han publicado indicadores de compromiso para CVE-2026-86950, así que no hay ningún artefacto, hash de archivo, dominio ni proceso que buscar, y cualquier publicación que afirme lo contrario está especulando. Para los usuarios que tengan motivos para creer que fueron objetivo de un ataque, las medidas prácticas son las generales ante la sospecha de spyware mercenario:
- Instale la versión corregida para cerrar la vulnerabilidad conocida. Una actualización no permite determinar si el dispositivo fue comprometido anteriormente ni sustituye una investigación.
- Revise los perfiles de configuración en Ajustes > General > VPN y gestión de dispositivos. Consulte los perfiles desconocidos con su administrador: su organización puede instalar perfiles MDM legítimos. Un perfil por sí solo no demuestra ni descarta la explotación de esta CVE.
- En iOS, active el modo de aislamiento si la amenaza contra ese usuario es plausible; Apple documenta qué cambia.
- Si la sospecha es concreta y actual, busque ayuda experta en lugar de confiar en una lista de comprobación. Apple aconseja a los usuarios objetivo de estos ataques recurrir a ayuda experta, como la Digital Security Helpline de la organización sin ánimo de lucro Access Now, y afirma que estos ataques son mucho más difíciles de detectar y prevenir que la ciberdelincuencia habitual (página de Apple sobre notificaciones de amenazas).
Cronología
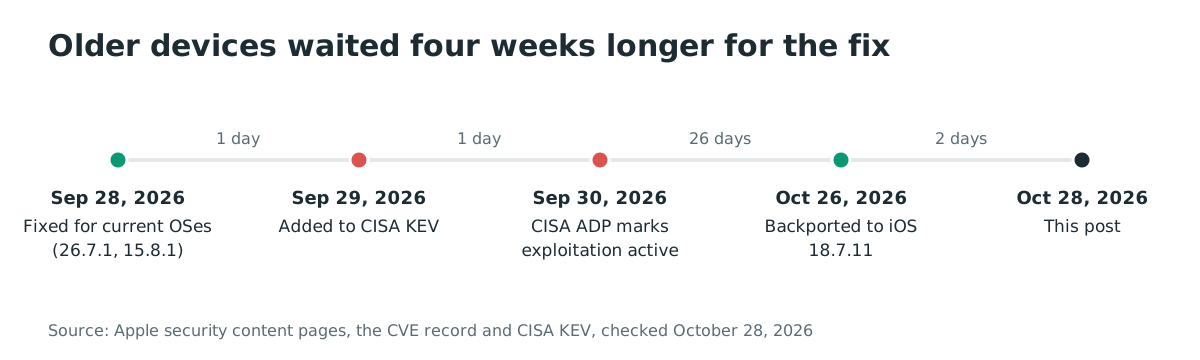
- 2026-09-28: Apple publica iOS 26.7.1, iPadOS 26.7.1, macOS Sequoia 15.8.1 y macOS Tahoe 26.7.1 con la corrección, ya acompañados de la declaración «puede haber sido explotada en un ataque extremadamente sofisticado contra personas específicas a las que se dirigía» (páginas de contenido de seguridad de Apple).
- 2026-09-29: CISA añade CVE-2026-86950 al catálogo KEV, con fecha límite de corrección el 13 de octubre de 2026 para las agencias federales, una fecha que ya había pasado al publicarse este artículo (catálogo KEV de CISA).
- 2026-09-30: el ADP de CISA asigna a CVE-2026-86950 una puntuación CVSS v3.1 de 8.8 y registra la explotación SSVC (Stakeholder-Specific Vulnerability Categorization) como activa, lo que en SSVC significa pruebas compartidas, observables y fiables de que actores maliciosos han usado el exploit en entornos reales (registro CVE, guía SSVC de CISA).
- 2026-10-26: Apple traslada la corrección a los dispositivos antiguos en iOS y iPadOS 18.7.11, junto con CVE-2026-65339 (un problema de lógica en Audio que podía permitir a una aplicación filtrar información sensible del usuario) y CVE-2026-86990 (un problema de acceso en CoreMedia que podía permitir a una aplicación maliciosa acceder a la cámara sin permiso) (Apple KB 149225).
- 2026-10-28: este artículo.
La diferencia de cuatro semanas importa para gestionar el parque: los dispositivos que seguían en iOS 18 continuaban sin una corrección publicada cuando iOS 26 ya la había recibido. Compruebe la versión instalada en los dispositivos antiguos en lugar de suponer que la campaña de actualización de septiembre los cubría. La información pública no permite determinar qué dispositivos atacaría después un atacante.
Preguntas frecuentes
¿Quién descubrió CVE-2026-86950?
Apple atribuye el descubrimiento de CVE-2026-86950 a Meta Product Security.
¿Quién explotó CVE-2026-86950?
Quién explotó CVE-2026-86950 no es público: la declaración de Apple describe el ataque («extremadamente sofisticado», «personas específicas») pero no nombra a ningún actor, y ningún investigador ni gobierno ha publicado una atribución para esta CVE.
Uso iOS 26.7.1 o posterior. ¿Necesito iOS 18.7.11?
No. iOS 18.7.11 es la corrección para los dispositivos de la rama 18, incluidos los que no pueden ejecutar iOS 26, como el iPhone XS, XS Max y XR. Si su dispositivo indica iOS 26.7.1 o posterior, o iPadOS 26.7.1 o posterior, ya tiene la corrección. Los dispositivos con iOS 27 quedan fuera de las versiones afectadas según la formulación de Apple.
¿Figura CVE-2026-86950 en el catálogo KEV de CISA?
Sí. CISA añadió CVE-2026-86950 al catálogo KEV el 29 de septiembre de 2026, con fecha límite de corrección el 13 de octubre de 2026 para las agencias federales; esa fecha ya pasó. El ADP de CISA también puntuó la CVE, y su evaluación del 30 de septiembre de 2026 registra la explotación como activa.
¿Cuáles son las otras dos CVE de iOS 18.7.11?
CVE-2026-65339 es un problema de lógica en el componente Audio que podía permitir a una aplicación filtrar información sensible del usuario, atribuido a Mustafa Calap y a Nik Tsytsarkin de Meta Red Team X. CVE-2026-86990 es un problema de acceso en CoreMedia que podía permitir a una aplicación maliciosa acceder a la cámara sin permiso del usuario, atribuido a Mustafa Calap. Ninguna de las dos incluye una declaración de explotación real; simplemente acompañan a la corrección de CoreGraphics en la misma versión.
¿Por qué Apple dice tan poco sobre CVE-2026-86950?
La política publicada de Apple es que, para proteger a sus clientes, no «divulga, comenta ni confirma problemas de seguridad hasta que se haya realizado una investigación y los parches o versiones estén disponibles de forma general». Apple no explica por qué sus avisos de seguridad siguen siendo breves tras la publicación; en la práctica incluyen el impacto, la formulación de la corrección y el crédito, y nada que ayude a reproducir el ataque. Para esta CVE, eso significa que el componente (CoreGraphics), la clase (escritura fuera de límites), el desencadenante (un archivo malicioso especialmente diseñado) y la declaración de explotación constituyen todo el registro público; este artículo indica explícitamente dónde termina ese registro en lugar de llenar los vacíos con suposiciones.
Referencias
- Contenido de seguridad de Apple para iOS 18.7.11 y iPadOS 18.7.11, publicado el 26 de octubre de 2026, la entrada de CoreGraphics con la declaración de explotación y el crédito a Meta Product Security, leída en su totalidad: https://support.apple.com/en-us/149225 (consultado el 28 de octubre de 2026)
- Contenido de seguridad de Apple para iOS 26.7.1 y iPadOS 26.7.1, publicado el 28 de septiembre de 2026: https://support.apple.com/en-us/149226
- Contenido de seguridad de Apple para macOS Tahoe 26.7.1, publicado el 28 de septiembre de 2026: https://support.apple.com/en-us/149228
- Contenido de seguridad de Apple para macOS Sequoia 15.8.1, publicado el 28 de septiembre de 2026: https://support.apple.com/en-us/149229
- Registro CVE de CVE-2026-86950, puntuación CVSS v3.1 de 8.8 del ADP de CISA y explotación SSVC «active», 30 de septiembre de 2026: https://cveawg.mitre.org/api/cve/CVE-2026-86950 (consultado el 28 de octubre de 2026)
- CISA, guía Stakeholder-Specific Vulnerability Categorization (SSVC), definición del valor de explotación «active»: https://www.cisa.gov/sites/default/files/publications/cisa-ssvc-guide%20508c.pdf (consultado el 28 de octubre de 2026)
- Catálogo Known Exploited Vulnerabilities de CISA, CVE-2026-86950 añadida el 29 de septiembre de 2026: https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-86950 (consultado el 28 de octubre de 2026)
- The Hacker News, «Apple Backports Fix for Exploited CoreGraphics Flaw to Older iPhones and iPads», 27 de octubre de 2026: https://thehackernews.com/2026/10/apple-backports-fix-for-exploited.html
- Versiones de seguridad de Apple, con la política de divulgación de Apple: https://support.apple.com/en-us/100100 (consultado el 28 de octubre de 2026)
- Seguridad de las plataformas de Apple, Gatekeeper y protección del tiempo de ejecución en macOS: https://support.apple.com/guide/security/gatekeeper-and-runtime-protection-sec5599b66df/web (consultado el 28 de octubre de 2026)
- Apple, Acerca del modo de aislamiento: https://support.apple.com/guide/personal-security/about-lockdown-mode-sec973aee0d0/web
- Apple, Acerca de las notificaciones de amenazas de Apple y la protección frente al spyware mercenario: https://support.apple.com/en-us/102174 (consultado el 28 de octubre de 2026)