iOSで悪用されたApple CoreGraphicsのコード実行脆弱性(CVE-2026-86950)
悪用が確認されたCoreGraphicsの境界外書き込みCVE-2026-86950はCISA KEVに掲載されています。iOS/iPadOS 26.7.1および18.7.11、macOS Tahoe 26.7.1、Sequoia 15.8.1で修正されています。
エグゼクティブサマリー(TL;DR)
- CVE-2026-86950は、AppleのグラフィックスフレームワークCoreGraphicsにおける境界外書き込み(out-of-bounds write)の脆弱性です。悪意を持って細工されたファイルを処理すると、任意のコード実行につながる可能性があります。CVEレコードのADP(Authorized Data Publisher)であるCISAは、CVSS v3.1で8.8、重大度「高」と評価しています(
AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H)。 - Appleは、この欠陥が「iOS 27より前のバージョンのiOSにおいて、特定の標的とされた個人に対する極めて高度な攻撃で悪用された可能性がある」と述べています。CISAのADPは悪用を「活発(active)」と記録しており、CISAは2026年9月29日にこのCVEを既知の悪用された脆弱性(KEV)カタログに追加しました。
- この表現は、無差別なスキャンではなく標的型攻撃を示しています。キャンペーンや攻撃者は公には特定されておらず、大規模な悪用も報告されていません。
- 修正は2026年9月28日に、iOSおよびiPadOS 26.7.1、macOS Tahoe 26.7.1、macOS Sequoia 15.8.1で提供されました。iOSおよびiPadOS 27は影響対象外です。2026年10月26日、Appleはこの修正をiOSおよびiPadOS 18系列にバックポートし、iOSおよびiPadOS 18.7.11として提供しました。
- 古い端末群から優先して、今すぐアップデートしてください。iPhone XS、XS Max、XRおよびiPad(第7世代)はiOSやiPadOS 26を実行できないため、18系列にとどまります。これらの端末にも、同系列に残っている他のすべての端末と同様、10月26日になってようやく修正が届きました。そのアップデートを適用していない端末は、すでに実際の人物に対して使われた欠陥に依然としてさらされています。
影響を受けるか
端末がその系統の修正版より古いバージョンを実行している場合、影響を受けます。iOSおよびiPadOS 17以前には、このCVEの修正は公開されていません。慎重に利用しても脆弱性は解消されません。
| オペレーティングシステム | 影響を受けるバージョン | 修正版 |
|---|---|---|
| iOSおよびiPadOS 26系列 | 26.7.1より前 | iOSおよびiPadOS 26.7.1(2026年9月28日) |
| iOSおよびiPadOS 18系列 | 18.7.11より前 | iOSおよびiPadOS 18.7.11(2026年10月26日) |
| iOSおよびiPadOS 17以前 | すべて | 公開されていない |
| macOS Sequoia | 15.8.1より前 | macOS Sequoia 15.8.1(2026年9月28日) |
| macOS Tahoe | 26.7.1より前 | macOS Tahoe 26.7.1(2026年9月28日) |
| iOSおよびiPadOS 27 | なし | 不要(影響対象外) |
Appleの悪用に関する声明は「iOS 27より前のバージョンのiOS」を対象としており、CVEレコードにも影響を受けるiOS 27のバージョンは記載されていません。
CVEレコードにおけるiOSおよびiPadOSの影響範囲はバージョン0から始まっており、18系列より古いリリースも含まれます。これらに対する修正は、CVEレコードにもAppleのセキュリティリリースにも記載されていません。そのため、iOSやiPadOS 18を実行できない端末は引き続き影響を受け、修正を得る唯一の方法は、修正版を実行できるハードウェアに移行することです。
Appleのセキュリティコンテンツページには、10月のバックポートの対象として以下の端末が記載されています。iPhone XS、XS Max、XRおよびiPad(第7世代)はiOSやiPadOS 26を実行できません。記載されているその他のiPadは実行できるため、18.7.11は18系列に残っている端末向けの修正です。
- iPhone XS、iPhone XS MaxおよびiPhone XR
- iPad(第7世代)
- iPad Air(第4世代)以降
- iPad(第9世代)以降
- iPad mini(第6世代)以降
端末本体でバージョンを確認します。
設定 > 一般 > ソフトウェアアップデート         # iOS・iPadOS:保留中のアップデートを表示
設定 > 一般 > 情報                             # iOS・iPadOS:インストール済みのバージョンを表示
システム設定 > 一般 > ソフトウェアアップデート # macOS:保留中のアップデートを表示
システム設定 > 一般 > 情報                     # macOS:インストール済みのバージョンを表示
sw_vers -productVersion                        # macOS:インストール済みのバージョンを出力(スクリプト化可能)
端末群では、MDMインベントリのosVersionを上の表の修正版と照合し、必要なバージョンに達していない各端末の更新を確認してください。
修正方法
端末の系列に対応する修正版をインストールしてください。iOSおよびiPadOS 26.7.1以降、iOSおよびiPadOS 18.7.11以降、macOS Sequoia 15.8.1以降、macOS Tahoe 26.7.1以降です。iOSおよびiPadOS 17以前の場合は、対応する修正版へアップグレードしてください。ハードウェアが修正版に対応しない場合は、端末を交換してください。
- 管理対象のiPhone、iPad、Mac:MDMからアップデートを配布し(
ScheduleOSUpdateコマンド、または宣言型デバイス管理のSoftware Update宣言型構成)、その後インベントリで報告されるosVersionを確認します。 - 管理対象外のiPhoneとiPad:設定 > 一般 > ソフトウェアアップデート。
- 管理対象外のMac:システム設定 > 一般 > ソフトウェアアップデート、またはターミナルで
sudo softwareupdate --install --all --restart(--allはこの修正だけでなく保留中のすべてのアップデートをインストールします)。その後sw_vers -productVersionで確認します。Sequoiaでは15.8.1以降、Tahoeでは26.7.1以降が必要です。
脆弱性を取り除く設定変更はありません。欠陥はファイルの解析にあり、ファイルの解析はすべての端末が行うものだからです。
端末を今日どうしてもアップデートできない場合、リスクを取り除くことはできませんが低減する対策が次のとおりあり、一方で一般的な制御のうち役に立たないものもあります。
- 標的にされる可能性が現実的にあるユーザーの端末で、ロックダウンモード(Lockdown Mode)を有効にします。iOSとiPadOSでは「設定」>「プライバシーとセキュリティ」>「ロックダウンモード」、macOSでは「システム設定」>「プライバシーとセキュリティ」>「ロックダウンモード」です。多くのアタックサーフェスを制限します。AppleはロックダウンモードがこのCVEを特にブロックするとは主張しておらず、今回のキャンペーンで送り込まれたファイルも公には説明されていないため、欠陥をふさぐものではなく、露出を減らすものとして扱ってください。
- Gatekeeperと公証(notarization)はこの欠陥を防ぎません。Appleのプラットフォームセキュリティガイドでは、これらはダウンロードしたソフトウェアを開く前に確認する仕組みとして説明されており、CoreGraphicsが解析するファイルは対象外です。そのため、修正が適用されていないMacでは脆弱な解析処理に到達できる状態が残ります。対象とする範囲のために有効のままにしておくべきですが、アップデートの代わりにはなりません。
根本原因は何か
CoreGraphicsは、悪意を持って細工されたファイルを解析する際に、割り当てたバッファの末尾を越えて攻撃者が制御するデータを書き込んでいました。Appleは修正を「境界チェックの改善」としか説明していません。
この一文が公開されている根本原因のすべてであり、その理由を明示しておく価値があります。Appleは脆弱なコード、パッチ、関係するファイル形式、技術的な分析のいずれも公開していません。CVE-2026-86950に関する公開記録は、Appleの4つのセキュリティコンテンツページとCVEレコード、そしてそれらを言い換えた報道で構成されています。CISAのADPは、CVSS v3.1の8.8というスコアと悪用の評価を加えています。
公開された事実から確定すること:
- CoreGraphicsはAppleの2D描画・画像処理フレームワークで、iOS、iPadOS、macOSでPDFの処理も担います。
- きっかけは細工されたファイルの処理であり、バッファをあふれさせるデータは、端末が開くよう求められたコンテンツの中に含まれて届く
- 影響は任意のコード実行であり、パーサーにおける境界外書き込みの場合、あふれたバイトが攻撃者の形作れるかたちで隣接するメモリに書き込まれることを意味する
確定しないこと:
- 細工されたファイルがどの画像形式またはファイル形式を使っていたか
- どの解析経路にチェックが欠けていたか
- この欠陥がメッセージのプレビュー(添付ファイルを自動的に解析する)から到達可能なのか、ユーザーがファイルを開く必要があるのか
- 実際の攻撃で、ほかの何かと連鎖させていたかどうか
CVSSベクトルのUI:Rは、ユーザーの操作が必要であることを示しています。つまり、CISAの評価では、ユーザーの何らかの操作がチェーンの一部になっています。その操作がファイルを開くことなのか、プレビューするだけなのかは公開されていません。
どのように悪用されるか
Appleの声明から言えるのは攻撃の全体の形だけです。攻撃者がファイルを細工し、それが標的とされた個人の端末に届き、CoreGraphicsがそれを処理する過程で割り当て済みメモリの外に書き込みが発生しました。この形を除けば、悪用はすでに特定の人物に対して行われているにもかかわらず、その仕組みは公開されていません。Appleの「iOS 27より前のバージョンのiOSにおいて、特定の標的とされた個人に対する極めて高度な攻撃で悪用された可能性がある」という表現は、9月のリリースと10月のバックポートの両方にそのまま記載されています。CISAのADPは2026年9月30日に悪用を「活発」と記録しました。
公開された概念実証(PoC)も、公開されたサンプルも、攻撃の分析もありません。そのため、配送経路、不正な構造の正確な内容、悪用後の手順についての主張はすべて創作になります。本記事はそうした主張を行いません。読者の皆さんも、これらの空白を具体的な内容で埋めるベンダーの記事は、それを裏付ける情報源を引用していない限り、未検証として扱ってください。
今回の事例に当てはまると主張するものではありませんが、この脆弱性クラスについて言えることがあります。CoreGraphicsのように広く使われているフレームワークにおける境界外書き込みは、標的型攻撃にとって価値の高いプリミティブです。解析の対象範囲が通常のコンテンツ処理から到達可能であり、ファイルを解析したプロセスでいったんコードが実行されると、インプラントはそのプロセスのサンドボックスとデータアクセスを引き継ぐためです。これはまさに傭兵型スパイウェアが相手にする市場であり、Appleの「特定の標的とされた個人」という表現と整合しますが、それによって証明されるわけではありません。
攻撃の流れ
細工されたファイルが標的の端末に届き、ユーザーの操作によってCoreGraphicsに渡され、解析中の境界外書き込みがそれをコード実行に変えます。
細工ファイル"] --> B["ファイルが標的とされた
個人の端末に届く"] B --> C["ユーザーの操作
(CVSSベクトルのUI:R)"] C --> D["CoreGraphicsが
細工ファイルを処理"] D --> E["不十分な境界チェック:
割り当て済みバッファの
末尾を越えて書き込み"] E --> F["攻撃者が形作れる
メモリ破壊"] F --> G["端末上での
任意のコード実行"]
欠陥は不十分な境界チェック(図のステップE)にあり、Appleの「境界チェックの改善」はこれを対象としています。AからCまでのステップ、つまり配送経路は、今回のキャンペーンについて公開されていません。
攻撃者は何ができるか
攻撃者は、ファイルを解析したプロセス内で任意のコードを実行できます。そのプロセスのサンドボックスが最初に到達できる範囲を決めます。iOSでは通常、一つのアプリのデータを意味します。メッセージ、メール、写真、キーチェーンに到達するには、特権を持つ解析コンテキストか、さらなる悪用が必要です。macOSについても、Tahoe 26.7.1とSequoia 15.8.1のページは同じ影響、つまり悪意を持って細工されたファイルによる任意のコード実行を記載しており、コードはそれを解析したプロセスの権限で動作します。ただし、悪用に関する記述が対象としているのは依然としてiOS 27より前のiOSのバージョンのみで、AppleはMacが攻撃されたとは述べていません。Appleは観測された攻撃者が実行後に何をしたかを説明していないため、今回のキャンペーンで実際に到達された範囲は不明であり、影響を受けた個人のリストや侵害の痕跡(IoC)も公開されていません。
攻撃の既知の条件:
- 被害者が、修正版より前の影響を受ける系列を実行している:26.7.1より前のiOSおよびiPadOS 26.x、18.7.11より前のiOSおよびiPadOS 18.x、15.8.1より前のmacOS Sequoia、または26.7.1より前のmacOS Tahoe
- 被害者が細工されたコンテンツを操作する(CISAのベクトルの
UI:R) - 攻撃者は対象を選んでいる:Appleは「極めて高度な攻撃」における「特定の標的とされた個人」と述べている。広範な悪用、スキャンキャンペーン、被害の報告は公開されていない
修正が有効な理由
境界チェックは、書き込みのたびに、書き込み先のアドレスから書き込みが触れる最後の1バイトまでの書き込み範囲全体が、コードの割り当てたバッファの内側に収まることを事前に検証します。 Appleによる技術的な説明は「境界外書き込みの問題は、境界チェックの改善により対処された」というものだけです。改善されたチェックがオーバーフローした経路をカバーしていれば、細工されたファイルから得られたデータがそのバッファを越えて書き込まれることはなくなります。これによりメモリ破壊が取り除かれ、その書き込みの上に築かれたコード実行のプリミティブも取り除かれます。
Appleはパッチの差分を公開していないため、修正が完全かどうかを公開資料から検証することはできません。
Appleは、9月28日のリリース(iOS 26.7.1、iPadOS 26.7.1、macOS Sequoia 15.8.1、macOS Tahoe 26.7.1)と10月26日のバックポート(iOSおよびiPadOS 18.7.11)でCVE-2026-86950に対処したと記載しています。同じ脆弱性に対する修正が各リリース系統に4週間の間隔で提供されたことは確認できますが、パッチの実装が同一であることまでは確認できません。
侵害されたかどうかを確認するには
CVE-2026-86950について侵害の痕跡は公開されていないため、探すべきアーティファクト、ファイルハッシュ、ドメイン、プロセスはなく、そうではないと主張する記事は推測にすぎません。標的にされたと考える理由があるユーザーにとって実際的な確認方法は、傭兵型スパイウェアが疑われる場合の一般的な対策です。
- 既知の脆弱性を解消するため、修正版をインストールしてください。更新だけでは過去の侵害の有無は分からず、調査も不要にはなりません。
- 「設定」>「一般」>「VPNとデバイス管理」で構成プロファイルを確認します。不明なプロファイルは管理者に確認してください。組織が正規のMDMプロファイルをインストールしている場合があります。プロファイルだけで、このCVEの悪用を証明したり否定したりすることはできません。
- iOSでは、そのユーザーに対する脅威が現実的にあり得る場合、ロックダウンモードを有効にします。何が変わるかはAppleが説明しています。
- 疑いが具体的かつ現在のものであれば、チェックリストに頼らず専門家の支援を受けてください。Appleは標的にされたユーザーに対し、非営利団体Access NowのDigital Security Helplineなど専門家の支援を求めるよう勧めており、こうした攻撃は通常のサイバー犯罪よりはるかに検知や防止が難しいと説明しています(Appleの脅威通知に関するページ)。
タイムライン
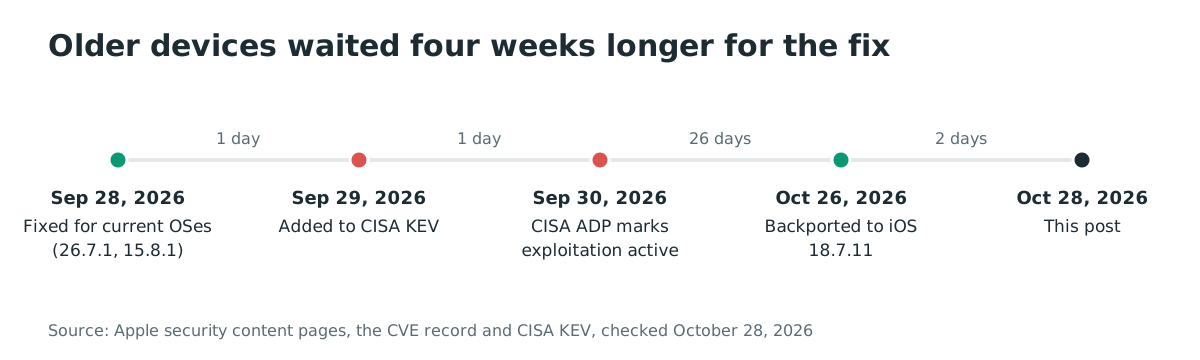
- 2026-09-28:AppleがiOS 26.7.1、iPadOS 26.7.1、macOS Sequoia 15.8.1、macOS Tahoe 26.7.1を修正とともにリリース。この時点ですでに「特定の標的とされた個人に対する極めて高度な攻撃で悪用された可能性がある」という声明が記載されていた(Appleのセキュリティコンテンツページ)。
- 2026-09-29:CISAがCVE-2026-86950をKEVカタログに追加。連邦機関の修復期限は2026年10月13日で、本記事の時点ですでに過ぎている(CISA KEVカタログ)。
- 2026-09-30:CISAのADPがCVE-2026-86950をCVSS v3.1で8.8と評価し、SSVC(Stakeholder-Specific Vulnerability Categorization)の悪用状況を「活発」と記録。SSVCでは、脅威アクターが実環境でエクスプロイトを使ったことを示す、共有され、観測可能で、信頼できる証拠があることを意味する(CVEレコード、CISA SSVCガイド)。
- 2026-10-26:AppleがiOSおよびiPadOS 18.7.11で古い端末に修正をバックポート。あわせて、CVE-2026-65339(アプリが機密性の高いユーザー情報を漏えいさせる可能性があるAudioのロジックの問題)とCVE-2026-86990(悪意のあるアプリが許可なくカメラにアクセスできる可能性があるCoreMediaのアクセスの問題)も修正(Apple KB 149225)。
- 2026-10-28:本記事。
この4週間の差は端末管理上重要です。iOS 26に修正が提供された後も、iOS 18に残った端末には公開された修正がありませんでした。9月の更新作業で古い端末も対応済みだと考えず、実際にインストールされているバージョンを確認してください。攻撃者が次にどの端末を狙うかは、公開情報からは判断できません。
よくある質問(FAQ)
CVE-2026-86950を発見したのは誰か
AppleはCVE-2026-86950の発見者としてMeta Product Securityをクレジットしています。
CVE-2026-86950を悪用したのは誰か
CVE-2026-86950を誰が悪用したかは公開されていません。Appleの声明は攻撃を説明していますが(「極めて高度な」「特定の標的とされた個人」)、攻撃者の名前は挙げておらず、このCVEについて帰属を公表した研究者や政府もありません。
iOS 26.7.1以降を使っています。iOS 18.7.11は必要か
いいえ。iOS 18.7.11は、iPhone XS、XS Max、XRのようにiOS 26を実行できない端末を含め、18系列の端末向けの修正です。端末がiOS 26.7.1以降、またはiPadOS 26.7.1以降と表示されていれば、すでに修正は適用されています。Appleの表現によれば、iOS 27の端末は影響対象外です。
CVE-2026-86950はCISA KEVカタログに掲載されているか
はい。CISAは2026年9月29日にCVE-2026-86950をKEVカタログに追加し、連邦機関の修復期限を2026年10月13日としました。この期限はすでに過ぎています。CISAのADPもこのCVEを評価しており、2026年9月30日の評価では悪用が「活発」と記録されています。
iOS 18.7.11に含まれるほかの2つのCVEは何か
CVE-2026-65339は、アプリが機密性の高いユーザー情報を漏えいさせる可能性があるAudioコンポーネントのロジックの問題で、Mustafa CalapとMeta Red Team XのNik Tsytsarkinがクレジットされています。CVE-2026-86990は、悪意のあるアプリがユーザーの許可なくカメラにアクセスできる可能性があるCoreMediaのアクセスの問題で、Mustafa Calapがクレジットされています。どちらにも実際の悪用に関する声明はなく、同じリリースでCoreGraphicsの修正とともに提供されたものです。
AppleがCVE-2026-86950についてほとんど説明しないのはなぜか
Appleが公表しているポリシーでは、顧客を保護するため、「調査が行われ、パッチまたはリリースが一般に利用可能になるまで、セキュリティ上の問題を開示、議論、確認しない」としています。リリース後もアドバイザリが簡潔なままである理由は説明していませんが、実際には影響、修正の文言、クレジットが記載されるだけで、攻撃の再現に役立つ情報は含まれていません。このCVEの場合、コンポーネント(CoreGraphics)、脆弱性クラス(境界外書き込み)、きっかけ(悪意を持って細工されたファイル)、悪用に関する声明が公開記録のすべてです。本記事は、空白を推測で埋めるのではなく、その記録がどこで終わるかを明示しています。
参考資料
- iOS 18.7.11およびiPadOS 18.7.11のセキュリティコンテンツ(2026年10月26日リリース)。悪用に関する声明とMeta Product Securityのクレジットを含むCoreGraphicsの項目、全文確認済み:https://support.apple.com/en-us/149225 (2026年10月28日確認)
- iOS 26.7.1およびiPadOS 26.7.1のセキュリティコンテンツ(2026年9月28日リリース):https://support.apple.com/en-us/149226
- macOS Tahoe 26.7.1のセキュリティコンテンツ(2026年9月28日リリース):https://support.apple.com/en-us/149228
- macOS Sequoia 15.8.1のセキュリティコンテンツ(2026年9月28日リリース):https://support.apple.com/en-us/149229
- CVE-2026-86950のCVEレコード。CISA ADPによるCVSS v3.1で8.8、SSVCの悪用状況「active」(2026年9月30日):https://cveawg.mitre.org/api/cve/CVE-2026-86950 (2026年10月28日確認)
- CISA「Stakeholder-Specific Vulnerability Categorization(SSVC)Guide」、悪用状況の値「active」の定義:https://www.cisa.gov/sites/default/files/publications/cisa-ssvc-guide%20508c.pdf (2026年10月28日確認)
- CISA既知の悪用された脆弱性カタログ、CVE-2026-86950は2026年9月29日に追加:https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-86950 (2026年10月28日確認)
- The Hacker News「Apple Backports Fix for Exploited CoreGraphics Flaw to Older iPhones and iPads」(2026年10月27日):https://thehackernews.com/2026/10/apple-backports-fix-for-exploited.html
- Appleのセキュリティリリース(Appleの開示ポリシーを含む):https://support.apple.com/en-us/100100 (2026年10月28日確認)
- Appleプラットフォームセキュリティ「macOSのGatekeeperとランタイム保護」:https://support.apple.com/guide/security/gatekeeper-and-runtime-protection-sec5599b66df/web (2026年10月28日確認)
- Apple「ロックダウンモードについて」:https://support.apple.com/guide/personal-security/about-lockdown-mode-sec973aee0d0/web
- Apple「Appleの脅威通知と傭兵型スパイウェアからの保護について」:https://support.apple.com/en-us/102174 (2026年10月28日確認)