Apple CoreGraphics 代码执行漏洞在 iOS 上遭利用(CVE-2026-86950)
CVE-2026-86950 是一个已遭利用的 CoreGraphics 越界写入漏洞,已被列入 CISA KEV;iOS 和 iPadOS 26.7.1 与 18.7.11、macOS Tahoe 26.7.1 以及 Sequoia 15.8.1 已修复该漏洞。
摘要(TL;DR)
- CVE-2026-86950 是 CoreGraphics 中的一个越界写入漏洞。CoreGraphics 是 Apple 的图形框架。处理恶意构造的文件可能导致任意代码执行。CISA 作为 CVE 记录中的 ADP(Authorized Data Publisher,授权数据发布者),将其评为 CVSS v3.1 8.8 分,严重程度为高危(
AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H)。 - Apple 表示,该漏洞“可能已在针对特定目标个人的极其复杂的攻击中,在 iOS 27 之前的 iOS 版本上被利用”;CISA 的 ADP 将利用状态记录为活跃,CISA 于 2026 年 9 月 29 日将该 CVE 加入其已知被利用漏洞(KEV)目录。
- 这一措辞指向定向攻击,而非机会性的扫描;目前尚无任何攻击活动或攻击者被公开确认,也没有关于大规模利用的报告。
- 修复已于 2026 年 9 月 28 日随 iOS 和 iPadOS 26.7.1、macOS Tahoe 26.7.1 以及 macOS Sequoia 15.8.1 发布;iOS 和 iPadOS 27 不在受影响范围内。2026 年 10 月 26 日,Apple 将该修复向后移植到 iOS 和 iPadOS 18 系列,即 iOS 和 iPadOS 18.7.11。
- 请立即更新,并优先处理较旧的设备。iPhone XS、XS Max 和 XR 以及 iPad(第 7 代)无法运行 iOS 或 iPadOS 26,因此只能停留在 18 系列。与其他仍停留在该系列的设备一样,它们直到 10 月 26 日才获得修复。其中任何错过该更新的设备,仍然暴露在一个已被用于攻击真实人员的漏洞之下。
我是否受影响?
如果您的设备运行的版本早于所在分支的修复版本,就会受到影响。iOS 和 iPadOS 17 及更早版本没有针对这项 CVE 的已发布修复。谨慎使用不能消除风险。
| 操作系统 | 受影响版本 | 修复版本 |
|---|---|---|
| iOS 和 iPadOS 26 系列 | 26.7.1 之前 | iOS 和 iPadOS 26.7.1(2026 年 9 月 28 日) |
| iOS 和 iPadOS 18 系列 | 18.7.11 之前 | iOS 和 iPadOS 18.7.11(2026 年 10 月 26 日) |
| iOS 和 iPadOS 17 及更早版本 | 所有版本 | 未发布 |
| macOS Sequoia | 15.8.1 之前 | macOS Sequoia 15.8.1(2026 年 9 月 28 日) |
| macOS Tahoe | 26.7.1 之前 | macOS Tahoe 26.7.1(2026 年 9 月 28 日) |
| iOS 和 iPadOS 27 | 无 | 无需修复(不在受影响范围内) |
Apple 关于漏洞利用的声明涵盖“iOS 27 之前的 iOS 版本”,CVE 记录中也没有列出任何受影响的 iOS 27 版本。
CVE 记录中 iOS 和 iPadOS 的受影响范围从版本 0 开始,因此也涵盖 18 系列之前的版本,而 CVE 记录和 Apple 的安全发布中都没有列出针对这些版本的修复。因此,无法运行 iOS 或 iPadOS 18 的设备仍然暴露在风险中,获得修复的唯一途径是换用能够运行修复版本的硬件。
Apple 的安全内容页面列出了 10 月向后移植所涵盖的以下设备。iPhone XS、XS Max 和 XR 以及 iPad(第 7 代)无法运行 iOS 或 iPadOS 26;列出的其他 iPad 可以运行,因此对于停留在 18 系列的设备,18.7.11 就是修复版本:
- iPhone XS、iPhone XS Max 和 iPhone XR
- iPad(第 7 代)
- iPad Air(第 4 代)及后续机型
- iPad(第 9 代)及后续机型
- iPad mini(第 6 代)及后续机型
直接在设备上查看版本:
设置 > 通用 > 软件更新       # iOS 和 iPadOS:显示待安装的更新
设置 > 通用 > 关于本机       # iOS 和 iPadOS:显示已安装的版本
系统设置 > 通用 > 软件更新   # macOS:显示待安装的更新
系统设置 > 通用 > 关于本机   # macOS:显示已安装的版本
sw_vers -productVersion      # macOS:输出已安装的版本,可用于脚本
对于设备群,请将 MDM 清单中的 osVersion 与上表的修复版本进行比较,并跟进每台尚未达到要求版本的设备。
如何修复?
为设备所在系列安装修复版本:iOS 和 iPadOS 26.7.1 或更高版本、iOS 和 iPadOS 18.7.11 或更高版本、macOS Sequoia 15.8.1 或更高版本,或 macOS Tahoe 26.7.1 或更高版本。 对于 iOS 和 iPadOS 17 及更早版本,请升级到设备支持的修复版本;如果硬件无法运行任何修复版本,请更换设备。
- 受管理的 iPhone、iPad 和 Mac:通过 MDM 推送更新(
ScheduleOSUpdate命令,或声明式设备管理中的 Software Update 声明式配置),然后在资产清单中核实上报的osVersion。 - 未受管理的 iPhone 和 iPad:设置 > 通用 > 软件更新。
- 未受管理的 Mac:系统设置 > 通用 > 软件更新,或在终端中运行
sudo softwareupdate --install --all --restart(--all会安装所有待安装的更新,而不只是此修复)。之后用sw_vers -productVersion确认:Sequoia 需为 15.8.1 或更高版本,Tahoe 需为 26.7.1 或更高版本。
没有任何配置更改可以消除该漏洞:漏洞位于文件解析中,而每台设备都会解析文件。
如果某台设备今天确实无法更新,有一项措施可以降低(但无法消除)风险,而一项常见的控制措施对此无效:
- 为可能成为目标的用户的设备启用锁定模式(Lockdown Mode):iOS 和 iPadOS 上为“设置”>“隐私与安全性”>“锁定模式”,macOS 上为“系统设置”>“隐私与安全性”>“锁定模式”。它会限制许多攻击面。Apple 并未声称锁定模式能专门阻止该 CVE,而此次攻击活动中投递的文件也未被公开描述,因此应将其视为降低暴露面,而非堵住漏洞。
- Gatekeeper 和公证(notarization)无法防范该漏洞。Apple 平台安全指南将它们描述为在下载的软件打开之前对其进行的检查,而不是对 CoreGraphics 所解析文件的检查,因此在未修补的 Mac 上,存在漏洞的解析过程仍然可被触及。请为其覆盖的范围保持开启,但它们不能替代更新。
根本原因是什么?
CoreGraphics 在解析恶意构造的文件时,将攻击者控制的数据写到了其已分配缓冲区的末尾之外;Apple 对修复的描述仅为“改进了边界检查”。
这句话就是公开的全部根本原因,值得明确说明其原因:Apple 没有公开存在漏洞的代码、补丁、涉及的文件格式或任何技术分析。CVE-2026-86950 的公开记录包括 Apple 的四个安全内容页面和 CVE 记录,以及转述这些内容的新闻报道。CISA 的 ADP 补充了 CVSS v3.1 8.8 的评分及其利用评估。
已披露的事实能够确定的内容:
- CoreGraphics 是 Apple 的 2D 绘图与图像处理框架,还在 iOS、iPadOS 和 macOS 上处理 PDF。
- 触发条件是处理一个构造的文件,这意味着导致缓冲区溢出的数据,是包含在设备被要求打开的内容中送达的。
- 影响是任意代码执行,对于解析器中的越界写入而言,这意味着溢出的字节以攻击者能够塑造的方式落入相邻内存。
无法确定的内容:
- 构造的文件使用了哪种图像或文件格式。
- 哪条解析路径缺少检查。
- 该漏洞是否可以通过消息预览(会自动解析附件)触达,还是需要用户打开文件。
- 在野攻击是否将其与其他漏洞串联使用。
CVSS 向量中的 UI:R 表示需要用户交互,因此按照 CISA 的评分,用户的某种操作是攻击链的一部分;至于是哪种操作,是打开文件还是仅预览文件,尚未公开。
它是如何被利用的?
Apple 的声明只能说明攻击的大致轮廓:攻击者构造了一个文件,该文件到达了目标个人的设备,CoreGraphics 在处理它时写到了已分配内存之外。除这一轮廓外,其机制并未公开,尽管利用已经发生,针对的是特定人员。Apple 的措辞“可能已在针对特定目标个人的极其复杂的攻击中,在 iOS 27 之前的 iOS 版本上被利用”原封不动地出现在 9 月的版本和 10 月的向后移植中。CISA 的 ADP 于 2026 年 9 月 30 日将利用状态标记为活跃。
目前没有公开的概念验证(PoC),没有公开的样本,也没有对此次攻击的分析,因此任何关于投递渠道、确切的畸形结构或利用后步骤的说法都属于臆造。本文不做这些断言;对于用具体细节填补这些空白的厂商文章,除非它们引用了掌握这些信息的来源,读者都应将其视为未经证实。
在不声称适用于本案的前提下,可以就这一漏洞类别说明以下几点:像 CoreGraphics 这样广泛使用的框架中的越界写入,是定向攻击中极具价值的原语,因为其解析面可以通过普通的内容处理触达,而一旦代码在解析该文件的进程中运行,植入程序就会继承该进程的沙箱和数据访问权限。这正是雇佣型间谍软件所服务的市场,与 Apple“特定目标个人”的措辞一致,但并不能由该措辞证明。
攻击流程是怎样的?
一个构造的文件到达目标设备,用户的交互将其带入 CoreGraphics,解析过程中的越界写入将其转化为代码执行。
文件"] --> B["文件到达目标
个人的设备"] B --> C["用户交互
(CVSS 向量中的 UI:R)"] C --> D["CoreGraphics 处理
构造的文件"] D --> E["边界检查不足:
写入落在已分配
缓冲区之外"] E --> F["攻击者可塑造的
内存破坏"] F --> G["在设备上
任意代码执行"]
问题出在边界检查不足(图中的步骤 E),Apple 的“改进了边界检查”正是针对这一点。A 到 C 之间的步骤,即投递路径,在此次攻击活动中并未公开。
攻击者能做什么?
攻击者可以在解析该文件的进程中执行任意代码,该进程的沙箱决定了初始的可达范围。在 iOS 上,这通常意味着某一个应用的数据;要访问消息、邮件、照片或钥匙串,需要具有特权的解析上下文或进一步的利用。在 macOS 上,Tahoe 26.7.1 和 Sequoia 15.8.1 的页面给出了相同的影响,即处理恶意构造的文件可能导致任意代码执行,代码以解析该文件的进程的权限运行;其利用声明仍然只提到 iOS 27 之前的 iOS 版本,Apple 也没有表示 Mac 曾遭到攻击。Apple 没有说明观察到的攻击者在代码执行后做了什么,因此此次攻击活动中实际达到的范围未知,也没有公布受影响个人的名单或入侵指标(IoC)。
已知的攻击条件:
- 受害者运行的是低于修复版本的受影响系列:26.7.1 之前的 iOS 和 iPadOS 26.x、18.7.11 之前的 iOS 和 iPadOS 18.x、15.8.1 之前的 macOS Sequoia,或 26.7.1 之前的 macOS Tahoe。
- 受害者与构造的内容进行了交互(CISA 向量中的
UI:R)。 - 攻击者有选择性:Apple 称是“极其复杂的攻击”中的“特定目标个人”。目前尚未公开任何广泛利用、扫描活动或受害者报告。
修复为何有效?
边界检查会在每次写入之前验证,从目标地址到该次写入所触及的最后一个字节的整个写入范围,是否位于代码所分配的缓冲区之内。 Apple 在工程层面的全部说明是“通过改进边界检查解决了越界写入问题”。如果改进后的检查覆盖了发生溢出的路径,那么来自构造文件的数据就无法再写到该缓冲区之外,从而消除了内存破坏,也随之消除了建立在该写入之上的代码执行原语。
Apple 没有公开补丁差异,因此无法依据公开材料验证修复是否完整。
Apple 列明,9 月 28 日的版本(iOS 26.7.1、iPadOS 26.7.1、macOS Sequoia 15.8.1 和 macOS Tahoe 26.7.1)以及 10 月 26 日的向后移植版本(iOS 和 iPadOS 18.7.11)均已修复 CVE-2026-86950。这证实了各版本分支先后针对同一漏洞提供修复,间隔四周;但不能证明其补丁实现完全相同。
如何检查我是否已被入侵?
CVE-2026-86950 尚未公布任何入侵指标,因此没有可供排查的痕迹、文件哈希、域名或进程,任何声称有的文章都是推测。对于有理由认为自己成为目标的用户,切实可行的措施是针对疑似雇佣型间谍软件的一般做法:
- 安装修复版本以消除已知漏洞。更新无法证明设备此前是否遭到入侵,也不能替代调查。
- 在“设置”>“通用”>“VPN 与设备管理”中检查配置描述文件。遇到不熟悉的描述文件,请向管理员核实;您的组织可能安装了合法的 MDM 描述文件。仅凭描述文件既不能证明,也不能排除这项 CVE 已被利用。
- 在 iOS 上,如果针对该用户的威胁是现实存在的,请启用锁定模式;Apple 记录了它所改变的内容。
- 如果怀疑是具体且当前的,应寻求专家帮助,而非依赖检查清单。Apple 建议成为目标的用户寻求专家帮助,例如非营利组织 Access Now 的 Digital Security Helpline,并指出这类攻击比普通网络犯罪更难检测和防范(Apple 威胁通知页面)。
时间线
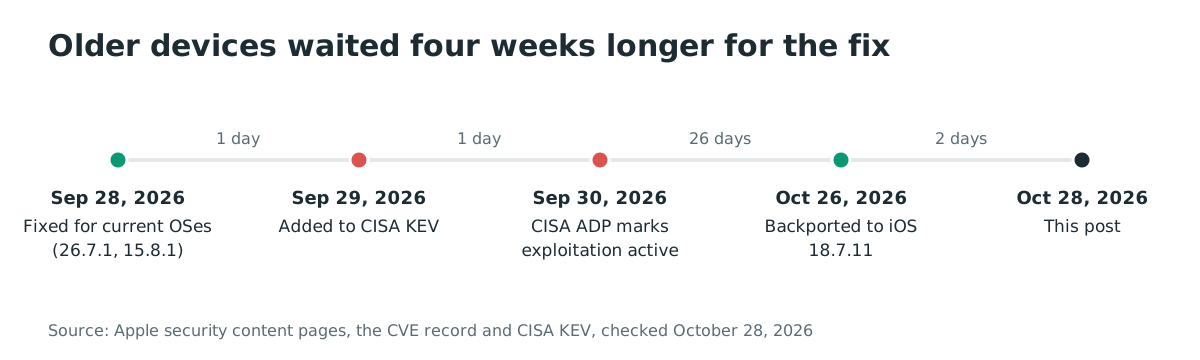
- 2026-09-28:Apple 发布带有修复的 iOS 26.7.1、iPadOS 26.7.1、macOS Sequoia 15.8.1 和 macOS Tahoe 26.7.1,其中已包含“可能已在针对特定目标个人的极其复杂的攻击中被利用”的声明(Apple 安全内容页面)。
- 2026-09-29:CISA 将 CVE-2026-86950 加入 KEV 目录,联邦机构的修复截止日期为 2026 年 10 月 13 日,截至本文发布时已过期(CISA KEV 目录)。
- 2026-09-30:CISA 的 ADP 将 CVE-2026-86950 评为 CVSS v3.1 8.8 分,并将 SSVC(Stakeholder-Specific Vulnerability Categorization,利益相关方特定漏洞分类)利用状态记录为活跃。在 SSVC 中,这表示存在共享、可观察且可靠的证据,表明威胁行为者已在真实环境中使用该漏洞利用(CVE 记录、CISA SSVC 指南)。
- 2026-10-26:Apple 在 iOS 和 iPadOS 18.7.11 中将修复向后移植到旧设备,同时修复了 CVE-2026-65339(Audio 中的一个逻辑问题,可能让应用泄露敏感用户信息)和 CVE-2026-86990(CoreMedia 中的一个访问问题,可能让恶意应用未经许可访问摄像头)(Apple KB 149225)。
- 2026-10-28:本文发布。
这四周的差距对设备管理很重要:iOS 26 获得修复后,停留在 iOS 18 的设备仍没有已发布的修复。请确认旧设备实际安装的版本,而不要假定九月的更新工作已覆盖它们。公开信息无法确定攻击者接下来会针对哪些设备。
常见问题(FAQ)
谁发现了 CVE-2026-86950?
Apple 将 CVE-2026-86950 的发现归功于 Meta Product Security。
谁利用了 CVE-2026-86950?
谁利用了 CVE-2026-86950 并未公开:Apple 的声明描述了攻击(“极其复杂”“特定目标个人”),但没有点名任何攻击者,也没有研究人员或政府就该 CVE 公布归因。
我使用的是 iOS 26.7.1 或更高版本,还需要 iOS 18.7.11 吗?
不需要。iOS 18.7.11 是面向 18 系列设备的修复,包括无法运行 iOS 26 的设备,例如 iPhone XS、XS Max 和 XR。如果您的设备显示为 iOS 26.7.1 或更高版本,或 iPadOS 26.7.1 或更高版本,则您已经获得修复。根据 Apple 的措辞,运行 iOS 27 的设备不在受影响范围内。
CVE-2026-86950 是否已列入 CISA KEV 目录?
是的。CISA 于 2026 年 9 月 29 日将 CVE-2026-86950 加入 KEV 目录,联邦机构的修复截止日期为 2026 年 10 月 13 日,该期限已过。CISA 的 ADP 也对该 CVE 进行了评分,其 2026 年 9 月 30 日的评估将利用状态记录为活跃。
iOS 18.7.11 中的另外两个 CVE 是什么?
CVE-2026-65339 是 Audio 组件中的一个逻辑问题,可能让应用泄露敏感用户信息,发现者为 Mustafa Calap 和 Meta Red Team X 的 Nik Tsytsarkin。CVE-2026-86990 是 CoreMedia 中的一个访问问题,可能让恶意应用在未经用户许可的情况下访问摄像头,发现者为 Mustafa Calap。两者都没有在野利用的声明;它们只是与 CoreGraphics 修复在同一版本中一并发布。
为什么 Apple 对 CVE-2026-86950 说得如此之少?
Apple 公布的政策是,为保护客户,在调查完成且补丁或版本正式发布之前,“不会披露、讨论或确认安全问题”。Apple 并未解释为什么其安全公告在发布后仍然简短;实际上,这些公告只包含影响、修复措辞和致谢,不包含任何有助于重现攻击的内容。就该 CVE 而言,这意味着组件(CoreGraphics)、漏洞类别(越界写入)、触发条件(恶意构造的文件)以及利用声明就是全部公开记录;本文明确指出了这一记录的边界,而不是用猜测填补空白。
参考资料
- Apple 关于 iOS 18.7.11 和 iPadOS 18.7.11 的安全内容,2026 年 10 月 26 日发布,其中包含带有利用声明和 Meta Product Security 致谢的 CoreGraphics 条目,已完整阅读:https://support.apple.com/en-us/149225 (核查于 2026 年 10 月 28 日)
- Apple 关于 iOS 26.7.1 和 iPadOS 26.7.1 的安全内容,2026 年 9 月 28 日发布:https://support.apple.com/en-us/149226
- Apple 关于 macOS Tahoe 26.7.1 的安全内容,2026 年 9 月 28 日发布:https://support.apple.com/en-us/149228
- Apple 关于 macOS Sequoia 15.8.1 的安全内容,2026 年 9 月 28 日发布:https://support.apple.com/en-us/149229
- CVE-2026-86950 的 CVE 记录,CISA ADP CVSS v3.1 8.8 分及 SSVC 利用状态“active”,2026 年 9 月 30 日:https://cveawg.mitre.org/api/cve/CVE-2026-86950 (核查于 2026 年 10 月 28 日)
- CISA,《Stakeholder-Specific Vulnerability Categorization (SSVC) Guide》,利用状态值“active”的定义:https://www.cisa.gov/sites/default/files/publications/cisa-ssvc-guide%20508c.pdf (核查于 2026 年 10 月 28 日)
- CISA 已知被利用漏洞目录,CVE-2026-86950 于 2026 年 9 月 29 日加入:https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-86950 (核查于 2026 年 10 月 28 日)
- The Hacker News,《Apple Backports Fix for Exploited CoreGraphics Flaw to Older iPhones and iPads》,2026 年 10 月 27 日:https://thehackernews.com/2026/10/apple-backports-fix-for-exploited.html
- Apple 安全发布,包含 Apple 的披露政策:https://support.apple.com/en-us/100100 (核查于 2026 年 10 月 28 日)
- Apple 平台安全,《macOS 中的 Gatekeeper 和运行时保护》:https://support.apple.com/guide/security/gatekeeper-and-runtime-protection-sec5599b66df/web (核查于 2026 年 10 月 28 日)
- Apple,《关于锁定模式》:https://support.apple.com/guide/personal-security/about-lockdown-mode-sec973aee0d0/web
- Apple,《关于 Apple 威胁通知和防范雇佣型间谍软件》:https://support.apple.com/en-us/102174 (核查于 2026 年 10 月 28 日)