Exécution de code dans Apple CoreGraphics exploitée sur iOS (CVE-2026-86950)
CVE-2026-86950, écriture hors limites exploitée dans CoreGraphics, est au KEV de la CISA ; corrigée dans iOS/iPadOS 26.7.1 et 18.7.11 et macOS 26.7.1 et 15.8.1.
TL;DR
- CVE-2026-86950 est une écriture hors limites (out-of-bounds write) dans CoreGraphics, le framework graphique d'Apple. Le traitement d'un fichier malveillant spécialement conçu peut conduire à l'exécution de code arbitraire. La CISA, en tant qu'Authorized Data Publisher (ADP) de l'enregistrement CVE, lui attribue un score CVSS v3.1 de 8.8, sévérité élevée (
AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H). - Apple indique que la faille « a peut-être été exploitée dans une attaque extrêmement sophistiquée contre des personnes ciblées spécifiques sur des versions d'iOS antérieures à iOS 27 », l'ADP de la CISA enregistre une exploitation active, et la CISA a ajouté la CVE à son catalogue Known Exploited Vulnerabilities (KEV) le 29 septembre 2026.
- Cette formulation désigne des attaques ciblées plutôt qu'un scan opportuniste ; aucune campagne ni aucun acteur n'a été identifié publiquement, et aucune exploitation de masse n'a été signalée.
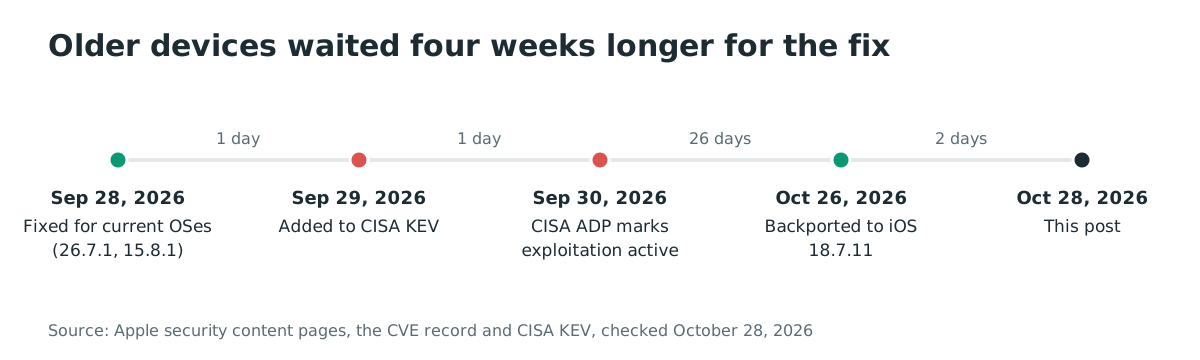
- Le correctif a été publié le 28 septembre 2026 dans iOS et iPadOS 26.7.1, macOS Tahoe 26.7.1 et macOS Sequoia 15.8.1 ; iOS et iPadOS 27 ne font pas partie des versions concernées. Le 26 octobre 2026, Apple a rétroporté le correctif dans la branche iOS et iPadOS 18, avec iOS et iPadOS 18.7.11.
- Mettez à jour dès maintenant, en commençant par le parc le plus ancien. Les iPhone XS, XS Max et XR et l'iPad 7e génération ne peuvent pas exécuter iOS ou iPadOS 26 : eux et les autres appareils restés sur la branche 18 n'ont reçu le correctif que le 26 octobre. Ceux qui n'ont pas installé cette mise à jour restent exposés à une faille déjà utilisée contre des personnes.
Suis-je concerné ?
Vous êtes concerné si votre appareil utilise une version antérieure à la version corrigée de sa branche. iOS et iPadOS 17 et les versions antérieures ne disposent d’aucun correctif publié pour cette CVE. Une utilisation prudente ne supprime pas l’exposition.
| Système d'exploitation | Versions concernées | Version corrigée |
|---|---|---|
| Branche iOS et iPadOS 26 | Antérieures à 26.7.1 | iOS et iPadOS 26.7.1 (28 septembre 2026) |
| Branche iOS et iPadOS 18 | Antérieures à 18.7.11 | iOS et iPadOS 18.7.11 (26 octobre 2026) |
| iOS et iPadOS 17 et antérieures | Toutes | Aucune publiée |
| macOS Sequoia | Antérieures à 15.8.1 | macOS Sequoia 15.8.1 (28 septembre 2026) |
| macOS Tahoe | Antérieures à 26.7.1 | macOS Tahoe 26.7.1 (28 septembre 2026) |
| iOS et iPadOS 27 | Aucune | Aucune nécessaire (hors des versions concernées) |
La déclaration d'exploitation d'Apple porte sur les « versions d'iOS antérieures à iOS 27 », et l'enregistrement CVE ne mentionne aucune version d'iOS 27 concernée.
Pour iOS et iPadOS, la plage concernée de l'enregistrement CVE commence à la version 0 : elle couvre donc aussi les versions antérieures à la branche 18, et ni l'enregistrement ni les publications de sécurité d'Apple ne mentionnent de correctif pour elles. Un appareil qui ne peut pas exécuter iOS ou iPadOS 18 reste donc exposé, et le seul moyen d'obtenir le correctif est de passer à un matériel capable d'exécuter une version corrigée.
La page de contenu de sécurité d'Apple liste ces appareils pour le rétroportage d'octobre. Les iPhone XS, XS Max et XR et l'iPad 7e génération ne peuvent pas exécuter iOS ou iPadOS 26 ; les autres iPad listés le peuvent, donc 18.7.11 est le correctif pour ceux qui sont restés sur la branche 18 :
- iPhone XS, iPhone XS Max et iPhone XR
- iPad 7e génération
- iPad Air 4e génération et ultérieurs
- iPad 9e génération et ultérieurs
- iPad mini 6e génération et ultérieurs
Vérifiez la version sur l'appareil lui-même :
Réglages > Général > Mise à jour logicielle           # iOS et iPadOS : affiche la mise à jour en attente
Réglages > Général > Informations                     # iOS et iPadOS : affiche la version installée
Réglages Système > Général > Mise à jour logicielle   # macOS : affiche la mise à jour en attente
Réglages Système > Général > Informations             # macOS : affiche la version installée
sw_vers -productVersion                               # macOS : affiche la version installée, scriptable
Pour un parc, comparez les valeurs osVersion de l’inventaire MDM aux versions corrigées du tableau ci-dessus et assurez le suivi de chaque appareil sous la version requise.
Comment corriger la faille ?
Installez la version corrigée de la branche de l'appareil, soit iOS et iPadOS 26.7.1 ou ultérieure, iOS et iPadOS 18.7.11 ou ultérieure, macOS Sequoia 15.8.1 ou ultérieure, ou macOS Tahoe 26.7.1 ou ultérieure. Pour iOS et iPadOS 17 ou antérieurs, passez à une version corrigée prise en charge ; si le matériel ne peut pas l’exécuter, remplacez l’appareil.
- iPhone, iPad et Mac gérés : poussez la mise à jour depuis votre MDM (commande
ScheduleOSUpdateou configuration déclarative Software Update de la gestion déclarative des appareils), puis vérifiez la valeurosVersionremontée dans l'inventaire. - iPhone et iPad non gérés : Réglages > Général > Mise à jour logicielle.
- Mac non gérés : Réglages Système > Général > Mise à jour logicielle, ou
sudo softwareupdate --install --all --restartdans le Terminal (--allinstalle toutes les mises à jour en attente, pas seulement ce correctif). Vérifiez ensuite avecsw_vers -productVersion: 15.8.1 ou ultérieure sur Sequoia, 26.7.1 ou ultérieure sur Tahoe.
Aucun changement de configuration ne supprime la vulnérabilité : la faille se situe dans l'analyse des fichiers, que tout appareil effectue.
Si un appareil ne peut vraiment pas être mis à jour aujourd'hui, une mesure réduit le risque, sans le supprimer, et un contrôle courant n'aide pas :
- Activez le mode Isolement (Lockdown Mode) sur les appareils des utilisateurs susceptibles d'être ciblés : Réglages > Confidentialité et sécurité > Mode Isolement sur iOS et iPadOS, Réglages Système > Confidentialité et sécurité > Mode Isolement sur macOS. Il restreint de nombreuses surfaces d'attaque. Apple n'affirme pas que le mode Isolement bloque spécifiquement cette CVE, et le fichier utilisé dans cette campagne n'a pas été décrit publiquement : considérez-le comme une réduction de l'exposition, et non comme une correction de la faille.
- Gatekeeper et la notarisation ne couvrent pas cette faille. Le guide Sécurité des plateformes d'Apple les décrit comme des contrôles des logiciels téléchargés avant leur ouverture, et non des fichiers que CoreGraphics analyse : sur un Mac non corrigé, l'analyse vulnérable reste donc atteignable. Laissez-les activés pour ce qu'ils couvrent, mais ils ne remplacent pas la mise à jour.
Quelle est la cause racine ?
CoreGraphics écrivait des données contrôlées par l'attaquant au-delà de la fin du tampon qu'il avait alloué lors de l'analyse d'un fichier malveillant spécialement conçu ; Apple décrit le correctif uniquement comme une « amélioration de la vérification des limites ».
Cette phrase constitue l'intégralité de la cause racine publique, et il vaut la peine d'expliquer pourquoi : Apple n'a publié ni le code vulnérable, ni le correctif, ni le format de fichier en cause, ni aucune analyse technique. Les informations publiques sur CVE-2026-86950 se limitent aux quatre pages de contenu de sécurité d'Apple et à l'enregistrement CVE, auxquels s'ajoute une couverture médiatique qui les reprend. L'ADP de la CISA y ajoute le score CVSS v3.1 de 8.8 et son évaluation de l'exploitation.
Ce que les faits divulgués établissent :
- CoreGraphics est le framework de dessin 2D et de traitement d'images d'Apple ; il traite aussi les PDF sur iOS, iPadOS et macOS.
- Le déclencheur est le traitement d'un fichier spécialement conçu : les données qui débordent du tampon arrivent dans un contenu que l'appareil a été amené à ouvrir.
- L'impact est l'exécution de code arbitraire, ce qui, pour une écriture hors limites dans un parseur, signifie que les octets qui débordent atterrissent dans la mémoire adjacente d'une manière que l'attaquant peut façonner.
Ce qu'ils n'établissent pas :
- Le format d'image ou de fichier utilisé par le fichier spécialement conçu.
- Le chemin d'analyse auquel manquait la vérification.
- Si la faille est atteignable depuis l'aperçu d'un message (qui analyse automatiquement les pièces jointes) ou si elle exige que l'utilisateur ouvre le fichier.
- Si les attaques observées dans la nature l'ont enchaînée avec autre chose.
Le UI:R du vecteur CVSS indique qu'une interaction de l'utilisateur est requise : une action de l'utilisateur fait donc partie de la chaîne telle que la CISA l'a évaluée ; la nature de cette action, ouvrir le fichier ou seulement le prévisualiser, n'est pas publique.
Comment la faille est-elle exploitée ?
La déclaration d'Apple ne permet d'établir que la forme de l'attaque : un attaquant a conçu un fichier, ce fichier a atteint l'appareil d'une personne ciblée, et CoreGraphics l'a traité d'une manière qui a écrit en dehors de la mémoire allouée. Au-delà de cette forme, les mécanismes ne sont pas publics, même si l'exploitation a déjà eu lieu, contre des personnes précises. La formulation d'Apple, « a peut-être été exploitée dans une attaque extrêmement sophistiquée contre des personnes ciblées spécifiques sur des versions d'iOS antérieures à iOS 27 », figure mot pour mot dans les versions de septembre comme dans le rétroportage d'octobre. L'ADP de la CISA a marqué l'exploitation comme active le 30 septembre 2026.
Il n'existe ni preuve de concept publique, ni échantillon publié, ni analyse de l'attaque : toute affirmation sur le canal de livraison, la structure malformée exacte ou les étapes de post-exploitation serait une invention. Cet article ne fait pas ces affirmations, et les lecteurs devraient considérer comme non vérifiés les articles d'éditeurs qui comblent ces lacunes avec des détails, sauf s'ils citent une source qui les possède.
Ce que l'on peut dire de la classe de vulnérabilité, sans l'affirmer pour ce cas : une écriture hors limites dans un framework aussi répandu que CoreGraphics est une primitive précieuse pour une attaque ciblée, car la surface d'analyse est atteignable par le traitement ordinaire des contenus, et une fois que du code s'exécute dans le processus qui a analysé le fichier, l'implant hérite de la sandbox et des accès aux données de ce processus. C'est exactement le marché que servent les logiciels espions mercenaires, et c'est cohérent avec la formulation d'Apple sur les « personnes ciblées spécifiques », sans que celle-ci le prouve.
Comment se déroule l'attaque ?
Un fichier spécialement conçu atteint un appareil ciblé, l'interaction de l'utilisateur le fait parvenir à CoreGraphics, et une écriture hors limites pendant l'analyse le transforme en exécution de code.
l'attaquant"] --> B["Le fichier atteint l'appareil
de la personne ciblée"] B --> C["Interaction de l'utilisateur
(UI:R dans le vecteur CVSS)"] C --> D["CoreGraphics traite
le fichier conçu"] D --> E["Vérification des limites insuffisante :
l'écriture dépasse le
tampon alloué"] E --> F["Corruption de mémoire que
l'attaquant peut façonner"] F --> G["Exécution de code arbitraire
sur l'appareil"]
La défaillance est la vérification des limites insuffisante (étape E du diagramme), et l'« amélioration de la vérification des limites » d'Apple la cible. Les étapes entre A et C, le chemin de livraison, ne sont pas publiques pour cette campagne.
Que peut faire un attaquant ?
L'attaquant obtient l'exécution de code arbitraire dans le processus qui a analysé le fichier, quel qu'il soit, et la sandbox de ce processus définit la portée initiale. Sur iOS, cela correspond généralement aux données d'une seule application ; atteindre les messages, les e-mails, les photos ou le trousseau (Keychain) exige un contexte d'analyse privilégié ou une exploitation supplémentaire. Sur macOS, les pages de Tahoe 26.7.1 et de Sequoia 15.8.1 indiquent le même impact, l'exécution de code arbitraire à partir d'un fichier malveillant, le code s'exécutant avec les accès du processus qui l'a analysé ; leur déclaration d'exploitation ne mentionne toujours que les versions d'iOS antérieures à iOS 27, et Apple n'a pas indiqué que des Mac aient été attaqués. Apple ne décrit pas ce qu'ont fait les attaquants observés après l'exécution : la portée réelle dans cette campagne est donc inconnue, et aucune liste de personnes touchées ni aucun indicateur de compromission n'a été publié.
Les conditions connues de l'attaque :
- La victime utilise une branche concernée, dans une version antérieure à son correctif : iOS et iPadOS 26.x avant 26.7.1, iOS et iPadOS 18.x avant 18.7.11, macOS Sequoia avant 15.8.1 ou macOS Tahoe avant 26.7.1.
- La victime interagit avec le contenu spécialement conçu (le
UI:Rdu vecteur de la CISA). - L'attaquant est sélectif : Apple parle de « personnes ciblées spécifiques » dans « une attaque extrêmement sophistiquée ». Aucune exploitation à grande échelle, aucune campagne de scan ni aucun signalement de victimes n'a été publié.
Pourquoi le correctif fonctionne-t-il ?
Une vérification des limites contrôle, avant chaque écriture, que toute la plage écrite, de l'adresse de destination jusqu'au dernier octet touché par l'écriture, reste à l'intérieur du tampon alloué par le code. Toute la déclaration technique d'Apple tient en une phrase : « un problème d'écriture hors limites a été corrigé par une amélioration de la vérification des limites ». Si la vérification améliorée couvre le chemin qui débordait, les données issues d'un fichier spécialement conçu ne peuvent plus être écrites au-delà de ce tampon, ce qui supprime la corruption de mémoire et, avec elle, la primitive d'exécution de code construite sur cette écriture.
Apple n'a publié aucun diff du correctif : l'exhaustivité du correctif ne peut donc pas être vérifiée à partir des informations publiques.
Apple indique que CVE-2026-86950 est corrigée dans les versions du 28 septembre (iOS 26.7.1, iPadOS 26.7.1, macOS Sequoia 15.8.1 et macOS Tahoe 26.7.1) et dans le rétroportage du 26 octobre (iOS et iPadOS 18.7.11). Cela confirme des correctifs pour la même vulnérabilité dans ces branches, à quatre semaines d'intervalle, sans établir que leur implémentation est identique.
Comment vérifier si j'ai été compromis ?
Aucun indicateur de compromission n'a été publié pour CVE-2026-86950 : il n'existe donc aucun artefact, hash de fichier, domaine ou processus à rechercher, et tout article qui affirme le contraire relève de la spéculation. Pour les utilisateurs qui ont des raisons de penser qu'ils ont été ciblés, les mesures pratiques sont les mesures générales en cas de soupçon de logiciel espion mercenaire :
- Installez la version corrigée pour fermer la vulnérabilité connue. Une mise à jour ne permet pas de savoir si l'appareil a été compromis auparavant et ne remplace pas une investigation.
- Passez en revue les profils de configuration dans Réglages > Général > VPN et gestion de l'appareil. Vérifiez les profils inconnus auprès de votre administrateur : votre organisation peut installer des profils MDM légitimes. Un profil ne suffit ni à prouver ni à exclure l'exploitation de cette CVE.
- Sur iOS, activez le mode Isolement si la menace contre cet utilisateur est plausible ; Apple documente ce qu'il modifie.
- Si le soupçon est précis et actuel, faites appel à des experts plutôt qu'à une liste de vérifications. Apple conseille aux utilisateurs ciblés de solliciter une aide experte, comme la Digital Security Helpline de l'organisation à but non lucratif Access Now, et indique que ces attaques sont beaucoup plus difficiles à détecter et à prévenir que la cybercriminalité ordinaire (page d'Apple sur les notifications de menace).
Chronologie
- 2026-09-28 : Apple publie iOS 26.7.1, iPadOS 26.7.1, macOS Sequoia 15.8.1 et macOS Tahoe 26.7.1 avec le correctif, déjà accompagnés de la déclaration « a peut-être été exploitée dans une attaque extrêmement sophistiquée contre des personnes ciblées spécifiques » (pages de contenu de sécurité d'Apple).
- 2026-09-29 : la CISA ajoute CVE-2026-86950 au catalogue KEV, avec une date limite de remédiation fixée au 13 octobre 2026 pour les agences fédérales, une date déjà passée au moment de cet article (catalogue KEV de la CISA).
- 2026-09-30 : l'ADP de la CISA attribue à CVE-2026-86950 un score CVSS v3.1 de 8.8 et enregistre l'exploitation SSVC (Stakeholder-Specific Vulnerability Categorization) comme active, ce qui signifie dans SSVC des preuves partagées, observables et fiables que des acteurs malveillants ont utilisé l'exploit dans la nature (enregistrement CVE, guide SSVC de la CISA).
- 2026-10-26 : Apple rétroporte le correctif sur les anciens appareils dans iOS et iPadOS 18.7.11, avec CVE-2026-65339 (un problème de logique dans Audio qui pouvait permettre à une application de divulguer des informations sensibles de l'utilisateur) et CVE-2026-86990 (un problème d'accès dans CoreMedia qui pouvait permettre à une application malveillante d'accéder à la caméra sans autorisation) (Apple KB 149225).
- 2026-10-28 : cet article.
Ce décalage de quatre semaines compte pour la gestion du parc : les appareils restés sous iOS 18 ne disposaient toujours pas d'un correctif publié alors qu'iOS 26 en avait reçu un. Vérifiez la version installée sur les anciens appareils au lieu de supposer que la campagne de mise à jour de septembre les couvrait. Les informations publiques ne permettent pas de déterminer quels appareils un attaquant ciblerait ensuite.
FAQ
Qui a découvert CVE-2026-86950 ?
Apple attribue la découverte de CVE-2026-86950 à Meta Product Security.
Qui a exploité CVE-2026-86950 ?
L'identité de ceux qui ont exploité CVE-2026-86950 n'est pas publique : la déclaration d'Apple décrit l'attaque (« extrêmement sophistiquée », « personnes ciblées spécifiques ») mais ne nomme aucun acteur, et aucun chercheur ni aucun gouvernement n'a publié d'attribution pour cette CVE.
J'utilise iOS 26.7.1 ou une version ultérieure. Ai-je besoin d'iOS 18.7.11 ?
Non. iOS 18.7.11 est le correctif destiné aux appareils de la branche 18, y compris ceux qui ne peuvent pas exécuter iOS 26, comme les iPhone XS, XS Max et XR. Si votre appareil indique iOS 26.7.1 ou ultérieur, ou iPadOS 26.7.1 ou ultérieur, vous disposez déjà du correctif. Les appareils sous iOS 27 sont hors des versions concernées selon la formulation d'Apple.
CVE-2026-86950 figure-t-elle au catalogue KEV de la CISA ?
Oui. La CISA a ajouté CVE-2026-86950 au catalogue KEV le 29 septembre 2026, avec une date limite de remédiation fixée au 13 octobre 2026 pour les agences fédérales ; cette date est passée. L'ADP de la CISA a également attribué un score à la CVE, et son évaluation du 30 septembre 2026 enregistre l'exploitation comme active.
Quelles sont les deux autres CVE corrigées dans iOS 18.7.11 ?
CVE-2026-65339 est un problème de logique dans le composant Audio qui pouvait permettre à une application de divulguer des informations sensibles de l'utilisateur ; elle est créditée à Mustafa Calap et à Nik Tsytsarkin de Meta Red Team X. CVE-2026-86990 est un problème d'accès dans CoreMedia qui pouvait permettre à une application malveillante d'accéder à la caméra sans l'autorisation de l'utilisateur ; elle est créditée à Mustafa Calap. Aucune des deux n'est accompagnée d'une déclaration d'exploitation dans la nature ; elles sont simplement livrées avec le correctif de CoreGraphics dans la même version.
Pourquoi Apple en dit-il si peu sur CVE-2026-86950 ?
La politique publiée d'Apple est que, pour la protection de ses clients, l'entreprise ne « divulgue, ne discute ni ne confirme de problèmes de sécurité tant qu'une enquête n'a pas eu lieu et que des correctifs ou des versions ne sont pas disponibles pour tous ». Apple n'explique pas pourquoi ses bulletins restent brefs après la publication ; en pratique, ils indiquent l'impact, la formulation du correctif et le crédit, et rien qui aiderait à reproduire l'attaque. Pour cette CVE, cela signifie que le composant (CoreGraphics), la classe (écriture hors limites), le déclencheur (un fichier malveillant spécialement conçu) et la déclaration d'exploitation constituent l'intégralité des informations publiques ; cet article indique explicitement où s'arrêtent ces informations au lieu de combler les lacunes par des suppositions.
Références
- Contenu de sécurité d'Apple pour iOS 18.7.11 et iPadOS 18.7.11, publié le 26 octobre 2026, l'entrée CoreGraphics avec la déclaration d'exploitation et le crédit à Meta Product Security, lu en entier : https://support.apple.com/en-us/149225 (consulté le 28 octobre 2026)
- Contenu de sécurité d'Apple pour iOS 26.7.1 et iPadOS 26.7.1, publié le 28 septembre 2026 : https://support.apple.com/en-us/149226
- Contenu de sécurité d'Apple pour macOS Tahoe 26.7.1, publié le 28 septembre 2026 : https://support.apple.com/en-us/149228
- Contenu de sécurité d'Apple pour macOS Sequoia 15.8.1, publié le 28 septembre 2026 : https://support.apple.com/en-us/149229
- Enregistrement CVE pour CVE-2026-86950, score CVSS v3.1 de 8.8 attribué par l'ADP de la CISA et exploitation SSVC « active », 30 septembre 2026 : https://cveawg.mitre.org/api/cve/CVE-2026-86950 (consulté le 28 octobre 2026)
- CISA, guide Stakeholder-Specific Vulnerability Categorization (SSVC), définition de la valeur d'exploitation « active » : https://www.cisa.gov/sites/default/files/publications/cisa-ssvc-guide%20508c.pdf (consulté le 28 octobre 2026)
- Catalogue Known Exploited Vulnerabilities de la CISA, CVE-2026-86950 ajoutée le 29 septembre 2026 : https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-86950 (consulté le 28 octobre 2026)
- The Hacker News, « Apple Backports Fix for Exploited CoreGraphics Flaw to Older iPhones and iPads », 27 octobre 2026 : https://thehackernews.com/2026/10/apple-backports-fix-for-exploited.html
- Versions de sécurité d'Apple, avec la politique de divulgation d'Apple : https://support.apple.com/en-us/100100 (consulté le 28 octobre 2026)
- Sécurité des plateformes Apple, Gatekeeper et protection à l'exécution dans macOS : https://support.apple.com/guide/security/gatekeeper-and-runtime-protection-sec5599b66df/web (consulté le 28 octobre 2026)
- Apple, À propos du mode Isolement : https://support.apple.com/guide/personal-security/about-lockdown-mode-sec973aee0d0/web
- Apple, À propos des notifications de menace d'Apple et de la protection contre les logiciels espions mercenaires : https://support.apple.com/en-us/102174 (consulté le 28 octobre 2026)