Ejecución remota de código en Craft CMS por omisión de la comprobación de clase en las transformaciones de imagen (CVE-2026-130675)
Una omisión de la comprobación de clase en las transformaciones de imagen de Craft CMS 5.0.0 a 5.11.3 puede permitir ejecutar código PHP; corregido en 5.11.4.
Resumen
- Una omisión de la comprobación de clase en las transformaciones de imagen de Craft CMS permite a un atacante instanciar clases PHP arbitrarias, lo que, según el proveedor, puede llevar a la ejecución remota de código. VulnCheck la calificó como CVSS v3.1 9.8 Crítica el 18 de noviembre de 2026.
- Afecta a Craft CMS 5.0.0 a 5.11.3. La corrección está en la 5.11.4, publicada el 1 de octubre de 2026.
- No se conoce explotación en entornos reales y el CVE no está en KEV a 18 de noviembre de 2026.
- Actualice a la 5.11.4 o posterior y revise la plantilla payments/pay de Craft Commerce y el acceso público a las fotos de perfil.
¿Estoy afectado?
Deben cumplirse todas estas condiciones:
- Está instalado Craft CMS 5.0.0 o posterior, pero anterior a la 5.11.4.
- Craft Commerce está instalado y la acción
payments/payes accesible. - Un usuario público con una foto de perfil puede llegar a la plantilla en espacio aislado que llama a
customer.photo.getUrl(). - El despliegue acepta, a través de esa plantilla, un array de transformación de imagen controlado por el atacante.
El aviso del proveedor enumera de la 5.0.0 a la 5.11.3 y señala que el fallo es alcanzable a través de la plantilla de redirección payments/pay de Craft Commerce. El proveedor describe el impacto como un atacante remoto no autenticado que ejecuta PHP «en las circunstancias adecuadas». El aviso no publica un exploit completo de extremo a extremo y no enlaza ninguna prueba de concepto pública.
Craft CMS tuvo 86,099 descargas de Packagist en el mes que terminó el 18 de noviembre de 2026 y 3,891,091 en total. Esa cifra corresponde al paquete craftcms/cms, no al número de sitios que ejecutan Craft Commerce.
Craft Commerce es un complemento comercial independiente. Compruébelo con composer show craftcms/commerce. Un sitio sin el complemento no coincide con la ruta documentada, pero la comprobación de clase sigue formando parte de Craft CMS, así que la actualización se aplica en cualquier caso.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| 5.x | 5.0.0 a 5.11.3 | 5.11.4 |
| 4.x y anteriores | No se indica como afectada | No aplicable |
Compruebe qué está instalado:
# The installed Craft CMS version
composer show craftcms/cms | grep -E "^versions|^name"

# The locked version in a project
grep -n -A 2 '"name": "craftcms/cms"' composer.lock

# The Craft CLI, when the project ships it
php craft --version
¿Cómo lo corrijo?
Actualice a la 5.11.4 o posterior y ejecute la migración. La corrección está en la comprobación de clase, así que un cambio de plantilla por sí solo no la elimina.
- Actualice el paquete y ejecute las migraciones de base de datos:
composer require craftcms/cms:^5.11.4
php craft migrate/all
- Reconstruya todos los contenedores o artefactos de publicación que fijen una versión 5.x anterior y después borre las plantillas compiladas y las cachés:
php craft clear-caches
-
Revise la plantilla
payments/payy la función de fotos de perfil públicas. Si no necesita ninguna de las dos, desactívelas hasta que se despliegue la actualización. -
Si aún no puede actualizar, elimine las fotos de perfil públicas y restrinja en el servidor web el acceso a la acción
payments/pay. Eso reduce la ruta documentada, pero no corrige la comprobación de clase, así que trátelo como algo temporal. -
Lea las notas de la versión 5.11.4 antes de desplegar. La misma versión incluye otras correcciones de seguridad y las migraciones deberían ejecutarse primero en una copia de preproducción.
La corrección no cambia la API de transformaciones, así que las configuraciones existentes siguen funcionando. Pruebe una transformación en una copia de preproducción después de la actualización y confirme que las URL generadas siguen respondiendo.
¿Cuál es la causa raíz?
El normalizador de transformaciones intenta impedir que un atacante elija la clase PHP, pero su comprobación usa isset() y la posterior expansión del array permite al atacante sobrescribir la clase fija. El aviso del proveedor describe el resultado como una primitiva de instanciación arbitraria de clases.
El código vulnerable está en src/helpers/ImageTransforms.php en la 5.11.3:
if (isset($transform['class'])) {
    throw new InvalidArgumentException('Invalid transform config.');
}
// ...
return Craft::createObject([
    'class' => ImageTransform::class,
    ...$transform,
]);
isset($transform['class']) devuelve false cuando el valor es null. La expansión sobrescribe entonces la entrada class con el null del atacante y añade una entrada __class. La segunda comprobación en Craft::createObject() tiene el mismo problema:
if (is_array($type) && isset($type['__class']) && isset($type['class'])) {
    throw new InvalidConfigException('`__class` and `class` cannot both be specified.');
}
Con class establecido en null, el segundo isset() es false, así que se omite la comprobación de conflicto. Yii da precedencia a __class cuando ambas claves están presentes, así que la clase del atacante se instancia con las propiedades del atacante.
Component::cleanseConfig() no elimina __class. El método limpia los valores de configuración y deja la clave en su sitio, así que el nombre de clase del atacante sobrevive al paso de normalización. La comprobación que debía rechazarlo es la que isset() deja sin efecto.
¿Cómo se explota?
El atacante necesita una ruta que pase un array de transformación controlado por él a ImageTransforms::normalizeTransform(). El proveedor documenta una ruta a través de Craft Commerce.
- Un usuario público con una foto de perfil llega a la acción
payments/pay. Craft Commerce renderiza el parámetroredirectfirmado como una plantilla Order en espacio aislado. - La plantilla llama a
customer.photo.getUrl()con un array de transformación que contieneclass => null,__class => 'yii\rbac\PhpManager'y propiedades controladas por el atacante. normalizeTransform()ejecutaisset()sobreclass, venully no lanza una excepción.Craft::createObject()recibeclass => nully__class => 'yii\rbac\PhpManager', y su comprobación de clase dual también pasa.- Yii instancia la clase del atacante con las propiedades del atacante. El aviso cita
yii\rbac\PhpManagercomo ejemplo y señala que el resultado puede ejecutar PHP.
El aviso publica esta forma de transformación:
[
    'class' => null,
    '__class' => 'yii\rbac\PhpManager',
    // attacker-controlled properties
]
La frase del proveedor sobre el impacto es condicional: un atacante remoto no autenticado puede ejecutar PHP «en las circunstancias adecuadas». Las circunstancias documentadas son un sitio con Craft Commerce, una acción payments/pay accesible y un usuario público con una foto de perfil.
¿Cómo se desarrolla el ataque?
Un array de transformación que parece una configuración de imagen normal supera dos comprobaciones isset() y llega a la instanciación de clases de Yii, donde gana el nombre de clase del atacante.
con una transformación manipulada"] C --> D["normalizeTransform: isset(class) es false"] D --> E["Craft::createObject: se omite la comprobación de clase dual"] E --> F["Yii instancia __class
con propiedades del atacante"] F --> G["Ejecución de código PHP"]
¿Qué puede hacer un atacante?
El atacante puede instanciar una clase PHP autocargable arbitraria con propiedades controladas por él. El aviso señala que eso puede llevar a la ejecución de código PHP y el proveedor califica el problema como de gravedad alta.
- El código se ejecuta como el usuario del proceso PHP, que puede leer el archivo
.envde Craft y las credenciales de la base de datos. - El atacante puede leer y escribir archivos a los que puede llegar el servidor web, incluidas las plantillas y los recursos subidos.
- El atacante puede llegar a la base de datos y al panel de control de Craft con las propias credenciales de la aplicación.
- El atacante puede usar el sitio como base para obtener más acceso a la cuenta de alojamiento.
El aviso no demuestra una carga útil concreta de extremo a extremo ni una cadena de clases concreta más allá de citar yii\rbac\PhpManager. Esa clase es un gadget plausible porque carga sus datos RBAC con require en loadFromFile(). Si el atacante puede apuntar itemFile a un archivo que pueda escribir, el require lo ejecuta. Trate la afirmación de ejecución de código como la evaluación del proveedor y de VulnCheck, no como un exploit demostrado contra todas las configuraciones.
Las condiciones se enumeran por completo en «¿Estoy afectado?». Un sitio sin Craft Commerce, o uno que no exponga la acción payments/pay a usuarios públicos, no coincide con la ruta documentada.
La distancia entre instanciar una clase y ejecutar código es la cadena de gadgets. El aviso cita una clase y el proveedor dice que se necesitan las circunstancias adecuadas. Un sitio que coincide con la ruta documentada pero bloquea las escrituras en la raíz web puede seguir expuesto a través de otra clase, así que la respuesta segura es la actualización, no un bloqueo específico para un gadget.
Si el atacante llega a ejecutar código, su PHP se ejecuta con los mismos permisos de base de datos y archivos que el proceso de Craft, así que los secretos del sitio quedan expuestos aunque el atacante nunca llegue al panel de control.
¿Por qué funciona la corrección?
La corrección sustituye ambas comprobaciones isset() por array_key_exists() y mueve la expansión antes de la entrada class fija, de modo que el atacante no puede sobrescribirla.
-            if (isset($transform['class'])) {
+            if (array_key_exists('class', $transform) || array_key_exists('__class', $transform)) {
                 throw new InvalidArgumentException('Invalid transform config.');
             }
@@
             return Craft::createObject([
-                'class' => ImageTransform::class,
                 ...$transform,
+                'class' => ImageTransform::class,
             ]);
-        if (is_array($type) && isset($type['__class']) && isset($type['class'])) {
+        if (is_array($type) && array_key_exists('__class', $type) && array_key_exists('class', $type)) {
             throw new InvalidConfigException('`__class` and `class` cannot both be specified.');
         }
array_key_exists() devuelve true para una clave cuyo valor es null, así que la comprobación ahora rechaza la forma class => null. Mover la expansión antes de la entrada fija significa que la entrada class fija siempre gana, incluso si un futuro llamador olvida la primera comprobación. El commit también añade pruebas de regresión para los casos de clase nula y transformación anidada.
¿Cómo compruebo si estuve comprometido?
No hay indicadores de compromiso publicados. Se trata de una petición payments/pay normal con una redirección firmada, y la forma del exploit solo es visible en el cuerpo de la solicitud o en la salida de la plantilla.
# Requests to the Commerce pay action
grep -i "payments/pay" /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null

# Class markers appear only if the logged request retains the decoded template.
# Default access logs omit POST bodies; encoded redirects need decoding first.
grep -i "__class\|PhpManager\|class%3Anull\|class.*null" /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null

# Unexpected PHP files in the web root
find /path/to/craft/web -name '*.php' -mtime -30 2>/dev/null
Una coincidencia en payments/pay es una pista, no una prueba, porque la acción forma parte del proceso normal de pago. Una coincidencia que además contenga __class, PhpManager o un valor class de null es mucho más sólida. Si encuentra una, conserve los registros, revise los usuarios de Craft y las cuentas de base de datos, y reconstruya el host desde una imagen de confianza.
La retención de registros decide si esta comprobación es posible. Si el servidor web solo conserva unos pocos días de registros de acceso, expórtelos antes de que se cierre la ventana. A menudo el cuerpo de la solicitud no se registra en absoluto, así que un proxy o un registro a nivel de aplicación es el único lugar donde aparece el array de transformación.
Cronología
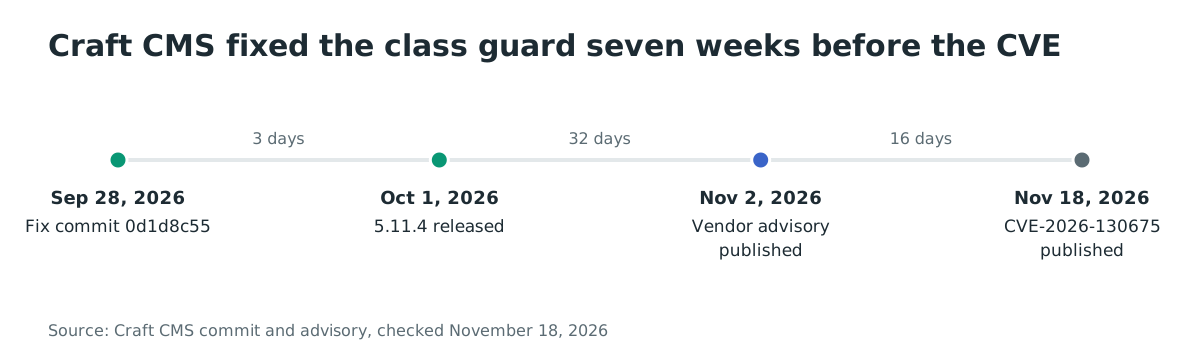
- 28 de septiembre de 2026: el commit
0d1d8c55corrige la comprobación de clase. - 1 de octubre de 2026: se publica Craft CMS 5.11.4.
- 2 de noviembre de 2026: el proveedor publica el aviso GHSA-hq78-cm2m-h24h.
- 18 de noviembre de 2026: VulnCheck publica el CVE-2026-130675 con CVSS v3.1 9.8 y v4.0 9.3.
- 18 de noviembre de 2026: el CVE no está en KEV y no se conoce explotación.
Preguntas frecuentes
¿No requiere autenticación?
El proveedor dice que un atacante remoto no autenticado puede ejecutar PHP en las circunstancias adecuadas. La ruta documentada comienza con un usuario público que tiene una foto de perfil, así que puede que el atacante tenga que registrarse o controlar una cuenta de ese tipo en el sitio.
¿Afecta a Craft 4?
El aviso del proveedor enumera Craft CMS 5.0.0 a 5.11.3. No incluye la 4.x y la corrección está en la línea 5.x. Considere la 4.x fuera de este aviso, no como confirmada segura.
¿Existe un exploit público?
No se ha publicado código de exploit funcional. El aviso documenta el array de transformación y el accesor de Twig, y el registro del CVE repite esa forma.
¿Se necesita Craft Commerce?
La ruta documentada usa la plantilla payments/pay de Craft Commerce. La comprobación de clase está en el propio Craft CMS, así que otra plantilla que pase transformaciones controladas por el atacante podría llegar al mismo código. El aviso no menciona ninguna.
¿Se explotó en entornos reales?
No se conoce explotación. El CVE no está en KEV a 18 de noviembre de 2026 y ni el proveedor ni VulnCheck informan de un ataque.
¿Por qué el proveedor lo califica de alto cuando el CVE es 9.8?
La política de seguridad de Craft valora el impacto según el acceso que necesita un atacante y el efecto que puede tener. El proveedor califica esto como una ejecución remota de código de gravedad alta, mientras que VulnCheck, como autoridad de numeración de CVE, puntúa el vector de red en 9.8. Ambas descripciones se refieren al mismo fallo; la diferencia es la política de puntuación, no el código afectado.
¿Cómo sé si Craft Commerce está instalado?
Ejecute composer show craftcms/commerce en el proyecto. El comando muestra la versión del complemento cuando está instalado y termina con un error cuando no lo está. La lista de complementos del panel de control también lo menciona.
¿La 5.11.4 lo corrige?
Sí. La 5.11.4 contiene el commit de corrección y las pruebas de regresión. Cualquier versión 5.x posterior incluye el mismo cambio.
Encuentre sitios de Craft CMS expuestos con Ostorlab
El Web Agentic Deep Scan de Ostorlab inventaría y prueba las aplicaciones web que usted expone. Para un sitio de Craft CMS, traza un mapa de las plantillas públicas y las acciones de Commerce, además de la autenticación que tienen delante. Puede ver qué sitios exponen la ruta documentada antes de actualizar.
Referencias
- Base de datos de avisos de GitHub, GHSA-hq78-cm2m-h24h, «La comprobación de clase de las transformaciones de imagen con
class:nully la omisión de__classpuede llevar a RCE»: https://github.com/craftcms/cms/security/advisories/GHSA-hq78-cm2m-h24h (comprobado el 18 de noviembre de 2026) - Registro del CVE, CVE-2026-130675: https://www.cve.org/CVERecord?id=CVE-2026-130675 (comprobado el 18 de noviembre de 2026)
- Commit de corrección de Craft CMS
0d1d8c55, «Corregido GHSA-hq78-cm2m-h24h»: https://github.com/craftcms/cms/commit/0d1d8c55602042b2313448e560a2c0e4f582b498 (comprobado el 18 de noviembre de 2026) - Versión 5.11.4 de Craft CMS: https://github.com/craftcms/cms/releases/tag/5.11.4 (comprobado el 18 de noviembre de 2026)
- Código fuente de Craft CMS en la 5.11.3,
ImageTransforms.php: https://github.com/craftcms/cms/blob/5.11.3/src/helpers/ImageTransforms.php (comprobado el 18 de noviembre de 2026) - Código fuente de Craft CMS en la 5.11.3,
Craft.php: https://github.com/craftcms/cms/blob/5.11.3/src/Craft.php (comprobado el 18 de noviembre de 2026) - Código fuente de Craft CMS en la 5.11.3,
Component.php: https://github.com/craftcms/cms/blob/5.11.3/src/helpers/Component.php (comprobado el 18 de noviembre de 2026) - Código fuente de
PhpManagerde Yii 2,loadFromFile(): https://github.com/yiisoft/yii2/blob/master/framework/rbac/PhpManager.php (comprobado el 18 de noviembre de 2026) - Packagist, estadísticas de descargas de
craftcms/cms: https://packagist.org/packages/craftcms/cms (comprobado el 18 de noviembre de 2026) - Feed del catálogo de vulnerabilidades explotadas conocidas de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 18 de noviembre de 2026)