Craft CMS 通过图片转换类名绕过实现的 RCE(CVE-2026-130675)
Craft CMS 5.0.0 至 5.11.3 的图片转换类名绕过可导致 PHP 代码执行,5.11.4 已修复。
TL;DR
- Craft CMS 图片转换中的类名守卫绕过允许攻击者实例化任意 PHP 类,厂商表示这可能导致远程代码执行。VulnCheck 于 2026-11-18 将其评为 CVSS v3.1 9.8 严重级别。
- 影响 Craft CMS 5.0.0 至 5.11.3。修复位于 5.11.4,于 2026-10-01 发布。
- 目前没有已知的在野利用,截至 2026-11-18,该 CVE 未列入 KEV。
- 升级到 5.11.4 或更高版本,并检查 Craft Commerce 的 payments/pay 模板以及公开的头像照片访问。
我受影响吗?
以下条件必须全部满足:
- 安装了 Craft CMS 5.0.0 或更高版本,但低于 5.11.4。
- 安装了 Craft Commerce,并且
payments/pay操作可被访问。 - 拥有头像照片的公开用户能够访问调用
customer.photo.getUrl()的沙箱模板。 - 部署会通过该模板接受攻击者控制的图片转换数组。
厂商公告列出 5.0.0 至 5.11.3,并称该缺陷可通过 Craft Commerce 的 payments/pay 重定向模板触达。厂商将该影响描述为:未经身份验证的远程攻击者可在“适当情况下”执行 PHP。公告未发布完整的端到端利用方法,也未链接任何公开的概念验证。
截至 2026-11-18 的当月,Craft CMS 在 Packagist 上有 86,099 次下载,总下载量为 3,891,091 次。该数字涵盖 craftcms/cms 包,而非运行 Craft Commerce 的站点数量。
Craft Commerce 是一个独立的商业插件。使用 composer show craftcms/commerce 检查它。未安装该插件的站点不匹配文档所述的路径,但类名守卫仍然属于 Craft CMS 的一部分,因此无论哪种情况都应升级。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| 5.x | 5.0.0 至 5.11.3 | 5.11.4 |
| 4.x 及更早版本 | 未列为受影响 | 不适用 |
检查已安装的内容:
# The installed Craft CMS version
composer show craftcms/cms | grep -E "^versions|^name"

# The locked version in a project
grep -n -A 2 '"name": "craftcms/cms"' composer.lock

# The Craft CLI, when the project ships it
php craft --version
如何修复?
升级到 5.11.4 或更高版本并运行迁移。修复位于类名守卫中,因此仅修改模板无法消除它。
- 升级包并运行数据库迁移:
composer require craftcms/cms:^5.11.4
php craft migrate/all
- 重建所有固定到更早 5.x 版本的容器或发布产物,然后清除编译后的模板和缓存:
php craft clear-caches
-
检查
payments/pay模板和公开头像照片功能。如果你不需要其中任何一项,请在升级部署前禁用它们。 -
如果暂时无法升级,请移除公开头像照片,并在 Web 服务器层面限制对
payments/pay操作的访问。这会缩小文档所述的路径,但并不能修复类名守卫,因此应将其视为临时措施。 -
部署前请阅读 5.11.4 的发布说明。同一版本还包含其他安全修复,迁移应先在暂存副本上运行。
修复不会改变转换 API,因此现有的图像转换配置仍然有效。升级后请在暂存副本上测试一个转换,并确认生成的 URL 仍能访问。
根本原因是什么?
转换规范化器试图阻止攻击者选择 PHP 类,但其守卫使用 isset(),而随后的数组展开又允许攻击者覆盖固定的类。厂商公告将结果称为任意类实例化原语。
易受攻击的代码位于 5.11.3 的 src/helpers/ImageTransforms.php 中:
if (isset($transform['class'])) {
    throw new InvalidArgumentException('Invalid transform config.');
}
// ...
return Craft::createObject([
    'class' => ImageTransform::class,
    ...$transform,
]);
isset($transform['class']) 在值为 null 时返回 false。随后数组展开会用攻击者的 null 覆盖 class 条目,并添加一个 __class 条目。Craft::createObject() 中的第二个守卫存在同样的问题:
if (is_array($type) && isset($type['__class']) && isset($type['class'])) {
    throw new InvalidConfigException('`__class` and `class` cannot both be specified.');
}
当 class 被设置为 null 时,第二个 isset() 为 false,因此冲突检查被绕过。当两个键都存在时,Yii 会优先使用 __class,因此攻击者的类会带着攻击者的属性被实例化。
Component::cleanseConfig() 不会移除 __class。该方法清理配置值,但保留该键,因此攻击者的类名在规范化步骤后仍然存在。本应拒绝它的守卫,正是被 isset() 击败的那个。
如何被利用?
攻击者需要一条将攻击者控制的转换数组传入 ImageTransforms::normalizeTransform() 的路径。厂商记录了通过 Craft Commerce 的一条路径。
- 拥有头像照片的公开用户访问
payments/pay操作。Craft Commerce 将签名的redirect参数渲染为沙箱化的 Order 模板。 - 该模板调用
customer.photo.getUrl(),并传入一个包含class => null、__class => 'yii\rbac\PhpManager'以及攻击者控制的属性的转换数组。 normalizeTransform()对class执行isset(),看到null,因此不会抛出异常。Craft::createObject()收到class => null和__class => 'yii\rbac\PhpManager',其双重类检查同样通过。- Yii 使用攻击者的属性实例化攻击者的类。公告以
yii\rbac\PhpManager为例,并称结果可以执行 PHP。
公告公布了这种转换形态:
[
    'class' => null,
    '__class' => 'yii\rbac\PhpManager',
    // attacker-controlled properties
]
厂商的影响描述是有条件的:未经身份验证的远程攻击者可以在“适当情况下”执行 PHP。文档所述的情况包括一个 Craft Commerce 站点、一个可访问的 payments/pay 操作,以及一个拥有头像照片的公开用户。
攻击如何展开?
一个看起来像普通图片配置的转换数组通过两个 isset() 守卫,抵达 Yii 的类实例化过程,在那里攻击者的类名胜出。
并传入精心构造的转换"] C --> D["normalizeTransform:isset(class) 为 false"] D --> E["Craft::createObject:双重类检查被绕过"] E --> F["Yii 实例化 __class
并附上攻击者属性"] F --> G["PHP 代码执行"]
攻击者能做什么?
攻击者可以实例化任意可自动加载的 PHP 类,并附带攻击者控制的属性。公告称这可能导致 PHP 代码执行,厂商将该问题评为高危。
- 代码执行以 PHP 进程用户的身份运行,可读取 Craft 的
.env文件和数据库凭据。 - 攻击者可以读取和写入 Web 服务器可访问的文件,包括模板和上传的资源。
- 攻击者可以使用应用自身的凭据访问数据库和 Craft 控制面板。
- 攻击者可以将该站点作为进一步访问托管账户的跳板。
公告除了点名 yii\rbac\PhpManager 之外,并未演示具体的端到端载荷或特定的类链。该类之所以是一个可能的 gadget,是因为它在 loadFromFile() 中使用 require 加载其 RBAC 数据。如果攻击者能将 itemFile 指向一个他们可写入的文件,require 就会执行它。请将代码执行的说法视为厂商和 VulnCheck 的评估,而不是针对每种配置都已演示的利用。
相关条件已完整列在“我受影响吗?”中。没有 Craft Commerce 的站点,或者未向公开用户暴露 payments/pay 操作的站点,不匹配文档所述的路径。
从实例化一个类到执行代码之间的差距就是 gadget 链。公告点名了一个类,厂商也表示需要适当的情况。匹配文档所述路径但阻止写入 Web 根目录的站点仍可能通过另一个类暴露,因此安全的应对方式是升级,而不是针对某个 gadget 做封堵。
如果攻击者实现代码执行,其 PHP 会以与 Craft 进程相同的数据库和文件权限运行,因此即使攻击者从未进入控制面板,站点的密钥也处于风险之中。
为什么修复有效?
该修复将两个 isset() 检查都替换为 array_key_exists(),并将数组展开移到固定的 class 条目之前,因此攻击者无法覆盖它。
-            if (isset($transform['class'])) {
+            if (array_key_exists('class', $transform) || array_key_exists('__class', $transform)) {
                 throw new InvalidArgumentException('Invalid transform config.');
             }
@@
             return Craft::createObject([
-                'class' => ImageTransform::class,
                 ...$transform,
+                'class' => ImageTransform::class,
             ]);
-        if (is_array($type) && isset($type['__class']) && isset($type['class'])) {
+        if (is_array($type) && array_key_exists('__class', $type) && array_key_exists('class', $type)) {
             throw new InvalidConfigException('`__class` and `class` cannot both be specified.');
         }
array_key_exists() 对值为 null 的键返回 true,因此守卫现在会拒绝 class => null 这种形态。将数组展开移到固定条目之前,意味着固定的 class 始终胜出,即使未来的调用者忘记第一个守卫也是如此。该提交还为 null 类以及嵌套转换的情况添加了回归测试。
如何检查是否已遭入侵?
没有已公布的入侵指标。该请求是一个带有签名重定向的普通 payments/pay 请求,利用形态仅在请求体或模板输出中可见。
# Requests to the Commerce pay action
grep -i "payments/pay" /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null

# Class markers appear only if the logged request retains the decoded template.
# Default access logs omit POST bodies; encoded redirects need decoding first.
grep -i "__class\|PhpManager\|class%3Anull\|class.*null" /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null

# Unexpected PHP files in the web root
find /path/to/craft/web -name '*.php' -mtime -30 2>/dev/null
命中 payments/pay 只是线索,而非证据,因为该操作是正常结账流程的一部分。若命中还包含 __class、PhpManager 或值为 null 的 class,则可信度要高得多。如果你发现这样的记录,请保留日志,检查 Craft 用户和数据库账户,并从可信镜像重建主机。
日志保留策略决定了这项检查是否可行。如果 Web 服务器只保留几天的访问日志,请在窗口关闭前导出它们。请求体通常根本不会被记录,因此代理或应用层日志是转换数组唯一可能出现的地方。
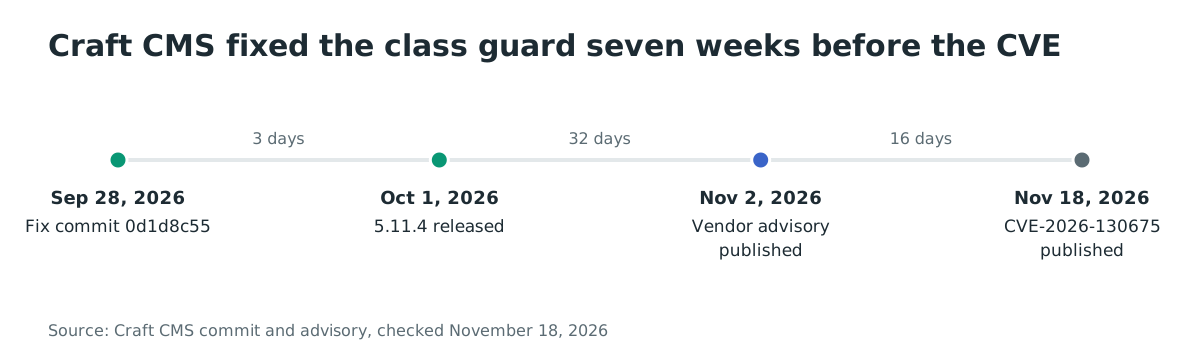
时间线
- 2026-09-28:提交
0d1d8c55修复了类名守卫。 - 2026-10-01:Craft CMS 5.11.4 发布。
- 2026-11-02:厂商发布公告 GHSA-hq78-cm2m-h24h。
- 2026-11-18:VulnCheck 发布 CVE-2026-130675,CVSS v3.1 为 9.8,v4.0 为 9.3。
- 2026-11-18:该 CVE 未列入 KEV,也没有已知的利用。
常见问题
它是否未经身份验证?
厂商称未经身份验证的远程攻击者可以在适当情况下执行 PHP。文档所述的路径始于一个拥有头像照片的公开用户,因此攻击者可能需要注册或控制站点上的这样一个账户。
它会影响 Craft 4 吗?
厂商公告列出 Craft CMS 5.0.0 至 5.11.3。它未列出 4.x,且修复位于 5.x 系列中。应将 4.x 视为不在本公告范围内,而不是已确认安全。
有公开的利用代码吗?
没有公开可用的利用代码。公告记录了转换数组和 Twig 访问器,CVE 记录也重复了该形态。
是否必须使用 Craft Commerce?
文档所述的路径使用 Craft Commerce 的 payments/pay 模板。类名守卫位于 Craft CMS 本身,因此另一个传入攻击者控制转换的模板也可能触达相同的代码。公告未点名任何这样的模板。
它是否在野被利用?
没有已知的利用。截至 2026-11-18,该 CVE 未列入 KEV,厂商和 VulnCheck 均未报告攻击。
CVE 是 9.8,为什么厂商将其评为高危?
Craft 的安全政策根据攻击者所需的访问权限及其可能造成的影响来评定影响。厂商称这是一个高危 RCE,而作为 CVE 编号机构的 VulnCheck 将网络向量评为 9.8。两种描述指的是同一个缺陷;差异在于评分政策,而非受影响的代码。
如何知道是否安装了 Craft Commerce?
在项目中运行 composer show craftcms/commerce。安装后该命令会打印插件版本,未安装时则以错误退出。控制面板的插件列表也会列出它。
5.11.4 能修复它吗?
能。5.11.4 包含修复提交和回归测试。任何更晚的 5.x 版本都带有相同的更改。
使用 Ostorlab 发现暴露的 Craft CMS 站点
Ostorlab 的 Web Agentic Deep Scan 会清点并测试你暴露的 Web 应用。对于 Craft CMS 站点,它会梳理公开模板和 Commerce 操作,以及它们前面的身份验证。在升级之前,你可以看到哪些站点暴露了文档所述的路径。
参考文献
- GitHub Advisory Database,GHSA-hq78-cm2m-h24h,“图片转换类名守卫使用
class:null和__class绕过可导致 RCE”:https://github.com/craftcms/cms/security/advisories/GHSA-hq78-cm2m-h24h (核查于 2026 年 11 月 18 日) - CVE 记录,CVE-2026-130675:https://www.cve.org/CVERecord?id=CVE-2026-130675 (核查于 2026 年 11 月 18 日)
- Craft CMS 修复提交
0d1d8c55,“修复 GHSA-hq78-cm2m-h24h”:https://github.com/craftcms/cms/commit/0d1d8c55602042b2313448e560a2c0e4f582b498 (核查于 2026 年 11 月 18 日) - Craft CMS 5.11.4 发布:https://github.com/craftcms/cms/releases/tag/5.11.4 (核查于 2026 年 11 月 18 日)
- Craft CMS 5.11.3 源码,
ImageTransforms.php:https://github.com/craftcms/cms/blob/5.11.3/src/helpers/ImageTransforms.php (核查于 2026 年 11 月 18 日) - Craft CMS 5.11.3 源码,
Craft.php:https://github.com/craftcms/cms/blob/5.11.3/src/Craft.php (核查于 2026 年 11 月 18 日) - Craft CMS 5.11.3 源码,
Component.php:https://github.com/craftcms/cms/blob/5.11.3/src/helpers/Component.php (核查于 2026 年 11 月 18 日) - Yii 2
PhpManager源码,loadFromFile():https://github.com/yiisoft/yii2/blob/master/framework/rbac/PhpManager.php (核查于 2026 年 11 月 18 日) - Packagist,
craftcms/cms下载统计:https://packagist.org/packages/craftcms/cms (核查于 2026 年 11 月 18 日) - CISA 已知被利用漏洞目录 feed:https://www.cisa.gov/known-exploited-vulnerabilities-catalog (核查于 2026 年 11 月 18 日)