Craft CMSの画像変換クラスバイパスによるRCE(CVE-2026-130675)
Craft CMS 5.0.0から5.11.3の画像変換クラスバイパスがPHPコード実行につながる可能性があります。5.11.4で修正済みです。
要点
- Craft CMSの画像変換におけるクラスガードのバイパスにより、攻撃者は任意のPHPクラスをインスタンス化できます。ベンダーはこれがリモートコード実行につながる可能性があると述べています。VulnCheckは2026-11-18にCVSS v3.1 9.8で重大と評価しました。
- Craft CMS 5.0.0から5.11.3が影響を受けます。修正は2026-10-01にリリースされた5.11.4に含まれます。
- 実際の悪用は知られておらず、2026-11-18時点でこのCVEはKEVに登録されていません。
- 5.11.4以降にアップグレードし、Craft Commerceのpayments/payテンプレートと公開プロフィール写真へのアクセスを見直してください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- Craft CMS 5.0.0以降で5.11.4より前のバージョンがインストールされている。
- Craft Commerceがインストールされており、
payments/payアクションに到達できる。 - プロフィール写真を持つ公開ユーザーが、
customer.photo.getUrl()を呼び出すサンドボックス化されたテンプレートに到達できる。 - デプロイが、そのテンプレートを通じて攻撃者が制御する画像変換配列を受け入れる。
ベンダーのアドバイザリは5.0.0から5.11.3を挙げており、この欠陥はCraft Commerceのpayments/payリダイレクトテンプレートを通じて到達可能だと述べています。ベンダーは影響を、認証されていないリモート攻撃者が「適切な状況下で」PHPを実行できることだと説明しています。アドバイザリは完全なエンドツーエンドのエクスプロイトを公開しておらず、公開された実証コードへのリンクもありません。
Craft CMSは2026-11-18までの1か月間にPackagistで86,099回ダウンロードされ、合計では3,891,091回ダウンロードされています。この数字はcraftcms/cmsパッケージを表すものであり、Craft Commerceを実行しているサイトの数ではありません。
Craft Commerceは別個の商用プラグインです。composer show craftcms/commerceで確認してください。プラグインのないサイトは文書化された経路に該当しませんが、クラスガードはCraft CMS自体の一部であるため、いずれにしてもアップグレードは必要です。
| 系統 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| 5.x | 5.0.0から5.11.3 | 5.11.4 |
| 4.x以前 | 影響を受けるバージョンとして記載なし | 該当なし |
インストールされているものを確認します。
# The installed Craft CMS version
composer show craftcms/cms | grep -E "^versions|^name"

# The locked version in a project
grep -n -A 2 '"name": "craftcms/cms"' composer.lock

# The Craft CLI, when the project ships it
php craft --version
修正方法
5.11.4以降にアップグレードしてマイグレーションを実行します。修正はクラスガードに含まれるため、テンプレートの変更だけでは解消されません。
- パッケージをアップグレードし、データベースのマイグレーションを実行します。
composer require craftcms/cms:^5.11.4
php craft migrate/all
- 以前の5.xバージョンを固定しているすべてのコンテナまたはリリース成果物を再ビルドし、その後でコンパイル済みテンプレートとキャッシュをクリアします。
php craft clear-caches
-
payments/payテンプレートと公開プロフィール写真機能を見直します。どちらも必要ない場合は、アップグレードをデプロイするまで無効にしてください。 -
すぐにアップグレードできない場合は、公開プロフィール写真を削除し、Webサーバーで
payments/payアクションへのアクセスを制限します。これにより文書化された経路は減りますが、クラスガードは修正されないため、一時的な対策として扱ってください。 -
デプロイする前に5.11.4のリリースノートを読んでください。同じリリースには他のセキュリティ修正も含まれており、マイグレーションはまずステージングコピーで実行するべきです。
修正は変換APIを変更しないため、既存の画像変換設定はそのまま動作します。アップグレード後にステージングコピーで変換を1つ試し、生成されたURLが引き続き解決することを確認してください。
根本原因は何ですか?
変換ノーマライザは攻撃者がPHPクラスを選択するのを防ごうとしますが、そのガードはisset()を使用しており、後続の配列スプレッドにより攻撃者が固定されたクラスを上書きできます。ベンダーのアドバイザリは、その結果を任意のクラスインスタンス化プリミティブと呼んでいます。
脆弱なコードは5.11.3のsrc/helpers/ImageTransforms.phpにあります。
if (isset($transform['class'])) {
    throw new InvalidArgumentException('Invalid transform config.');
}
// ...
return Craft::createObject([
    'class' => ImageTransform::class,
    ...$transform,
]);
isset($transform['class'])は値がnullのときに偽を返します。その後スプレッドがclassエントリを攻撃者のnullで上書きし、__classエントリを追加します。Craft::createObject()の2番目のガードも同じ問題を抱えています。
if (is_array($type) && isset($type['__class']) && isset($type['class'])) {
    throw new InvalidConfigException('`__class` and `class` cannot both be specified.');
}
classがnullに設定されているため、2番目のisset()は偽になり、競合チェックがバイパスされます。Yiiは両方のキーが存在する場合に__classを優先するため、攻撃者のクラスが攻撃者のプロパティでインスタンス化されます。
Component::cleanseConfig()は__classを削除しません。このメソッドは設定値をクリーンアップするだけでキーをそのまま残すため、攻撃者のクラス名は正規化の段階を生き延びます。それを拒否するはずだったガードこそ、isset()が打ち負かすものです。
どのように悪用されますか?
攻撃者には、攻撃者が制御する変換配列をImageTransforms::normalizeTransform()に渡す経路が必要です。ベンダーはCraft Commerceを通る1つの経路を文書化しています。
- プロフィール写真を持つ公開ユーザーが
payments/payアクションに到達します。Craft Commerceは署名済みのredirectパラメータをサンドボックス化された注文テンプレートとしてレンダリングします。 - テンプレートは、
class => null、__class => 'yii\rbac\PhpManager'、および攻撃者が制御するプロパティを含む変換配列でcustomer.photo.getUrl()を呼び出します。 normalizeTransform()はclassに対してisset()を実行し、nullを見て例外を投げません。Craft::createObject()はclass => nullと__class => 'yii\rbac\PhpManager'を受け取り、その二重クラスチェックも通過します。- Yiiは攻撃者のプロパティで攻撃者のクラスをインスタンス化します。アドバイザリは例として
yii\rbac\PhpManagerを挙げ、その結果がPHPを実行できると述べています。
アドバイザリは次の変換形状を公開しています。
[
    'class' => null,
    '__class' => 'yii\rbac\PhpManager',
    // attacker-controlled properties
]
ベンダーの影響に関する文は条件付きです。認証されていないリモート攻撃者が「適切な状況下で」PHPを実行できるというものです。文書化された状況は、Craft Commerceのサイト、到達可能なpayments/payアクション、プロフィール写真を持つ公開ユーザーです。
攻撃の流れは?
通常の画像設定のように見える変換配列が2つのisset()ガードを通過し、Yiiのクラスインスタンス化に到達します。そこで攻撃者のクラス名が優先されます。
customer.photo.getUrl を呼び出す"] C --> D["normalizeTransform: isset(class) は偽"] D --> E["Craft::createObject: 二重クラスチェックがバイパスされる"] E --> F["Yii が攻撃者のプロパティで
__class をインスタンス化"] F --> G["PHP コード実行"]
攻撃者に何ができますか?
攻撃者は、攻撃者が制御するプロパティを持つ、自動読み込み可能な任意のPHPクラスをインスタンス化できます。アドバイザリはこれがPHPコード実行につながる可能性があると述べ、ベンダーはこの問題を高重大度と評価しています。
- コード実行はPHPプロセスのユーザーとして行われ、Craftの
.envファイルとデータベースの認証情報を読み取ることができます。 - 攻撃者は、テンプレートやアップロードされたアセットを含め、Webサーバーが到達できるファイルを読み書きできます。
- 攻撃者は、アプリケーション自身の認証情報を使ってデータベースとCraftのコントロールパネルに到達できます。
- 攻撃者は、サイトを足がかりとして、ホスティングアカウントへのさらなるアクセスを行うことができます。
アドバイザリは、yii\rbac\PhpManagerを挙げる以外に、具体的なエンドツーエンドのペイロードや特定のクラスチェーンを実証していません。このクラスは、loadFromFile()でrequireを使ってRBACデータを読み込むため、もっともらしいガジェットです。攻撃者がitemFileを自分が書き込めるファイルに向けられれば、requireがそれを実行します。コード実行の主張は、すべての構成に対して実証されたエクスプロイトではなく、ベンダーとVulnCheckの評価として扱ってください。
条件は「影響を受けますか?」にすべて記載されています。Craft Commerceのないサイト、またはpayments/payアクションを公開ユーザーに公開していないサイトは、文書化された経路に該当しません。
クラスのインスタンス化とコード実行の間の隔たりがガジェットチェーンです。アドバイザリは1つのクラスを挙げ、ベンダーは適切な状況が必要だと述べています。文書化された経路に該当していてもWebルートへの書き込みをブロックしているサイトは、別のクラスを通じて依然として露出する可能性があるため、安全な対応はガジェット固有のブロックではなくアップグレードです。
攻撃者がコード実行に到達した場合、そのPHPはCraftプロセスと同じデータベース権限とファイル権限で実行されるため、攻撃者が管理パネルに到達しなくてもサイトの秘密情報は対象になります。
修正が機能する理由
修正は両方のisset()チェックをarray_key_exists()に置き換え、スプレッドを固定のclassエントリより前に移動するため、攻撃者はそれを上書きできません。
-            if (isset($transform['class'])) {
+            if (array_key_exists('class', $transform) || array_key_exists('__class', $transform)) {
                 throw new InvalidArgumentException('Invalid transform config.');
             }
@@
             return Craft::createObject([
-                'class' => ImageTransform::class,
                 ...$transform,
+                'class' => ImageTransform::class,
             ]);
-        if (is_array($type) && isset($type['__class']) && isset($type['class'])) {
+        if (is_array($type) && array_key_exists('__class', $type) && array_key_exists('class', $type)) {
             throw new InvalidConfigException('`__class` and `class` cannot both be specified.');
         }
array_key_exists()は値がnullのキーに対しても真を返すため、ガードはclass => nullの形状を拒否するようになります。スプレッドを固定エントリより前に移動すると、将来の呼び出し元が最初のガードを忘れても、固定のclassが常に優先されます。コミットはnullクラスとネストされた変換のケースに対する回帰テストも追加しています。
侵害されたかどうかを確認するには?
公開されている侵害指標はありません。リクエストは署名済みリダイレクトを伴う通常のpayments/payリクエストであり、エクスプロイトの形状はリクエスト本文またはテンプレート出力にのみ現れます。
# Requests to the Commerce pay action
grep -i "payments/pay" /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null

# Class markers appear only if the logged request retains the decoded template.
# Default access logs omit POST bodies; encoded redirects need decoding first.
grep -i "__class\|PhpManager\|class%3Anull\|class.*null" /var/log/nginx/access.log /var/log/apache2/access.log 2>/dev/null

# Unexpected PHP files in the web root
find /path/to/craft/web -name '*.php' -mtime -30 2>/dev/null
payments/payへのヒットは手がかりであり、証拠ではありません。このアクションは通常のチェックアウトの一部だからです。__class、PhpManager、またはclassの値がnullであるものを含むヒットははるかに強力です。見つけた場合は、ログを保全し、Craftのユーザーとデータベースのアカウントを見直し、信頼できるイメージからホストを再構築してください。
ログの保持期間が、この確認が可能かどうかを決めます。Webサーバーが数日分のアクセスログしか保持しない場合は、期間が終わる前にエクスポートしてください。リクエスト本文はまったく記録されないことが多いため、プロキシまたはアプリケーションレベルのログだけが変換配列が現れる場所です。
年表
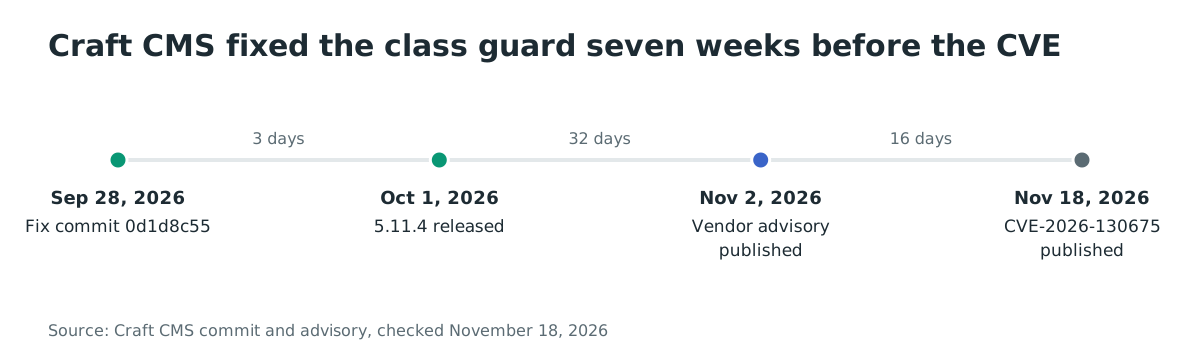
- 2026-09-28: コミット
0d1d8c55がクラスガードを修正しました。 - 2026-10-01: Craft CMS 5.11.4がリリースされました。
- 2026-11-02: ベンダーがアドバイザリGHSA-hq78-cm2m-h24hを公開しました。
- 2026-11-18: VulnCheckがCVSS v3.1 9.8およびv4.0 9.3でCVE-2026-130675を公開しました。
- 2026-11-18: このCVEはKEVに登録されておらず、悪用も知られていません。
よくある質問
認証なしで悪用できますか?
ベンダーは、認証されていないリモート攻撃者が適切な状況下でPHPを実行できると述べています。文書化された経路はプロフィール写真を持つ公開ユーザーから始まるため、攻撃者はサイトに登録するか、そのようなアカウントを制御する必要があるかもしれません。
Craft 4は影響を受けますか?
ベンダーのアドバイザリはCraft CMS 5.0.0から5.11.3を挙げています。4.xは記載されておらず、修正は5.x系にあります。4.xはこのアドバイザリの対象外として扱い、安全と確認されたものとはみなさないでください。
公開されたエクスプロイトはありますか?
動作するエクスプロイトコードは公開されていません。アドバイザリは変換配列とTwigアクセサを文書化しており、CVEレコードもその形状を繰り返しています。
Craft Commerceは必須ですか?
文書化された経路はCraft Commerceのpayments/payテンプレートを使用します。クラスガードはCraft CMS自体にあるため、攻撃者が制御する変換を渡す別のテンプレートも同じコードに到達する可能性があります。アドバイザリはそのようなテンプレートを1つも挙げていません。
実際に悪用されましたか?
悪用は知られていません。2026-11-18時点でこのCVEはKEVに登録されておらず、ベンダーもVulnCheckも攻撃を報告していません。
CVEが9.8なのに、なぜベンダーは高リスクと評価するのですか?
Craftのセキュリティポリシーは、攻撃者に必要なアクセスと及ぼせる影響によって重大度を評価します。ベンダーはこれを高重大度のRCEと呼び、一方でCVE番号管理機関であるVulnCheckはネットワークベクトルを9.8と採点しています。どちらの説明も同じ欠陥を指しており、違いは採点ポリシーであって影響を受けるコードではありません。
Craft Commerceがインストールされているかどうかを確認するには?
プロジェクトでcomposer show craftcms/commerceを実行します。このコマンドはインストールされている場合はプラグインのバージョンを表示し、インストールされていない場合はエラーで終了します。コントロールパネルのプラグイン一覧でも確認できます。
5.11.4で修正されますか?
はい。5.11.4には修正コミットと回帰テストが含まれています。以降の5.xリリースも同じ変更を含みます。
Ostorlabで露出したCraft CMSサイトを発見する
OstorlabのWeb Agentic Deep Scanは、露出しているウェブアプリケーションを棚卸ししてテストします。Craft CMSのサイトでは、公開テンプレートとCommerceのアクション、およびその前にある認証をマッピングします。アップグレード前に、どのサイトが文書化された経路を露出しているかを把握できます。
参考資料
- GitHub Advisory Database、GHSA-hq78-cm2m-h24h、「Image transform class guard with
class:nulland__classbypass can lead to RCE」: https://github.com/craftcms/cms/security/advisories/GHSA-hq78-cm2m-h24h (2026年11月18日確認) - CVEレコード、CVE-2026-130675: https://www.cve.org/CVERecord?id=CVE-2026-130675 (2026年11月18日確認)
- Craft CMSの修正コミット
0d1d8c55、「Fixed GHSA-hq78-cm2m-h24h」: https://github.com/craftcms/cms/commit/0d1d8c55602042b2313448e560a2c0e4f582b498 (2026年11月18日確認) - Craft CMS 5.11.4のリリース: https://github.com/craftcms/cms/releases/tag/5.11.4 (2026年11月18日確認)
- 5.11.3のCraft CMSソース、
ImageTransforms.php: https://github.com/craftcms/cms/blob/5.11.3/src/helpers/ImageTransforms.php (2026年11月18日確認) - 5.11.3のCraft CMSソース、
Craft.php: https://github.com/craftcms/cms/blob/5.11.3/src/Craft.php (2026年11月18日確認) - 5.11.3のCraft CMSソース、
Component.php: https://github.com/craftcms/cms/blob/5.11.3/src/helpers/Component.php (2026年11月18日確認) - Yii 2の
PhpManagerソース、loadFromFile(): https://github.com/yiisoft/yii2/blob/master/framework/rbac/PhpManager.php (2026年11月18日確認) - Packagist、
craftcms/cmsのダウンロード統計: https://packagist.org/packages/craftcms/cms (2026年11月18日確認) - CISA Known Exploited Vulnerabilitiesカタログのフィード: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026年11月18日確認)