BISHENG のハードコードされた JWT シークレットによる認証バイパス(CVE-2026-130840)
BISHENG のハードコードされた JWT シークレットにより、誰でも管理者 Cookie を偽造できます。3.0.0 で修正済みです。
要点
- BISHENG はハードコードされた
jwt_secretを同梱し、ログイン Cookie の署名と検証に使っていたため、誰でも管理者セッションを偽造できました。脆弱性は CVE-2026-130840 です。 - トークンは
access_token_cookie内の HS256 JWT です。user_idを 1 に偽造すると、組み込みの管理者に到達し、ユーザー、ワークスペース、ナレッジベース、ワークフローを制御できます。 - CVE は CVSS v4.0 9.3 重大、CVSS v3.1 9.8 です。悪用は確認されておらず、2026 年 11 月 18 日時点で CISA KEV には入っていません。
- BISHENG 3.0.0 以降に更新してください。修正は既定値を削除し、初回起動時にランダムなシークレットを生成して設定テーブルに保存します。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- BISHENG 3.0.0 より前、2.x 系および 3.0.0-beta1 を実行している。
- BISHENG の Web UI に、攻撃者が使えるネットワークから到達できる。
- デプロイが
config.yamlに私有のjwt_secretを設定したことがない。既定のデプロイは公開ソースツリーのハードコードされた値を使います。
BISHENG は AI アプリケーションを構築・実行するためのオープンソースのエンタープライズ・エージェント・プラットフォームです。シークレットが公開された既定値のとき、ログイン Cookie が未認証の訪問者と管理コンソールを分ける唯一の境界です。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| BISHENG 3.0 プレリリース | 3.0.0-beta1 | 3.0.0-beta2 または 3.0.0 |
| BISHENG 2.x | 2.0.0 から 2.6.0-fix2 | 3.0.0 |
実行中のバージョンと、シークレットが設定されているかを確認します。1 つ目のコマンドはインストール済みパッケージを、2 つ目はデプロイの設定を読みます。
docker exec <container> pip show bisheng | grep -E '^(Name|Version)'
grep -n 'jwt_secret' /path/to/bisheng/config/config.yaml
修正済みのデプロイは自動生成したシークレットを config テーブルに保存します。config.yaml の私有値が優先されるため、行がないだけでは公開の既定値を使っているとは判断できません。
SELECT `key`, `value` FROM config WHERE `key` = 'jwt_secret';
修正方法
BISHENG 3.0.0 以降に更新します。更新によりハードコードされた既定値が削除され、サーバーはデプロイ固有のシークレットを生成します。
- 3.0.0 に更新します。3.0 プレリリース系を試している場合は 3.0.0-beta2 に更新します。
- API サーバーとワーカーを再起動します。Linsight ワーカーを別サービスで実行している場合は、そのサービスも再起動してください。すべてのバックエンドプロセスが同じシークレットを共有する必要があります。
- 私有のシークレットを設定していない場合は、
configテーブルに生成された値を持つjwt_secret行があることを確認します。 - すべてのユーザーが再ログインすることを想定してください。古い既定値で署名された Cookie は無効になります。
config.yamlに私有のjwt_secretを設定している場合は、そのまま残します。修正は、コードに同梱されていた 2 つの値でない限り、その値を使います。
修正済みのデプロイでシークレットをローテーションするには、config.yaml の jwt_secret を変更するか、config 行を削除します。どちらの場合も、その後すべてのバックエンドプロセスを再起動します。
# Restart the backend and worker containers after the upgrade
docker compose restart backend backend_worker
更新できないデプロイは、信頼できないネットワークから Web UI をブロックし、config.yaml に私有の jwt_secret を設定してください。設定は既定値を上書きしますが、コードから既定値を削除しません。
根本原因は何ですか?
Settings.jwt_secret は公開ソースツリーに使用可能な既定値を持ち、AuthJwt がそれを使ってすべてのログイン Cookie を署名・検証していました。上書きしなかったデプロイは、誰でも読める鍵で Cookie を署名していました。
既定値は v2.6.0-fix2 タグの src/backend/bisheng/core/config/settings.py 751 行目にあります。
jwt_secret: str = "secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ"
修正の設計ノートは 2 つの過去の既定値、2.4 の secret と 2.6 以降の secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ を挙げています。
AuthJwt はその値を読み、Cookie と署名アルゴリズムを src/backend/bisheng/user/domain/services/auth.py で設定します。
self.jwt_secret = settings.jwt_secret
self.cookie_conf = settings.cookie_conf
self._access_cookie_key = "access_token_cookie"
self._encode_algorithm = "HS256"
self._decode_algorithms = [self._encode_algorithm]
トークンのペイロードは sub クレームにユーザー ID を載せます。decode_jwt_token は署名と発行者を検証し、sub の JSON を読み込みます。
payload = jwt.decode(
    token, self.jwt_secret, issuer=self.cookie_conf.jwt_iss, algorithms=self._decode_algorithms
)
return json.loads(payload.get("sub"))
読み込まれた user_id がアカウントを選びます。最初のアカウント user_id 1 は組み込みの管理者です。シークレットを知る攻撃者は、そのアカウントを名指す sub を署名でき、サーバーは有効なログインとして受け入れます。発行者の確認は役に立ちません。jwt_iss は同じ設定に由来し、秘密ではありません。偽造トークンを見分ける唯一の手がかりは、ログイン要求がそれを作成していないことです。
どのように悪用されますか?
攻撃にはアカウントもログインフォームとのやり取りも不要です。シークレットは公開リポジトリにあるため、偽造はオフラインで行われます。
- 影響を受ける BISHENG のソース、またはデプロイの
settings.pyから既定のjwt_secretを読みます。 subクレームがuser_id1 とデプロイが期待する発行者を名指す HS256 JWT を組み立てます。- トークンを
access_token_cookieとして BISHENG の Web UI または API に送ります。 - サーバーは同じ公開シークレットで署名を検証し、管理者アカウントを読み込みます。
- 攻撃者は管理者として、ユーザー、ワークスペース、ナレッジベース、ワークフローにアクセスします。
CVE レコードはこの経路をそのまま説明しています。エクスプロイトコードは公開しておらず、偽造には標準の JWT ライブラリと公開シークレットだけが必要です。
攻撃の流れは?
公開された署名鍵により、攻撃者はオフラインで管理者 Cookie を作れ、サーバーは同じ鍵で検証するためそれを受け入れます。
公開 jwt_secret"] --> B["user_id 1 で
HS256 トークンを偽造"] B --> C["access_token_cookie
として送信"] C --> D["AuthJwt が同じ
シークレットで検証"] D --> E["user_id 1 の
組み込み管理者を読み込む"] E --> F["完全な
管理者アクセス"]
攻撃者に何ができますか?
Cookie を偽造した攻撃者は、BISHENG デプロイの組み込み管理者として行動します。
- 管理者はユーザーの作成、変更、削除、およびロールの変更ができます。
- 管理者はワークスペース、ナレッジベース、ワークフローを読み、変更できます。
- 攻撃者には Web UI または API へのネットワークアクセスが必要です。アカウント、パスワード、ユーザー操作は不要です。
- 偽造 Cookie が再起動後も有効かは CVE に記載がありません。シークレットをローテーションするまで、偽造セッションは進行中の侵害として扱ってください。
CVE レコードはユーザー、ワークスペース、ナレッジベース、ワークフローを到達可能な資産として挙げています。ホスト上のコード実行は主張していません。
修正が機能する理由
修正は使用可能な既定値を削除し、各デプロイに固有のシークレットを与えます。古い公開値で署名された偽造トークンは検証に通りません。
settings.py の変更は次のとおりです。
-    jwt_secret: str = "secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ"
+    jwt_secret: str = ""
bisheng/user/domain/services/jwt_secret.py の新しいリゾルバーは、最初に config.yaml の値を読みます。値が空、または漏えいした 2 つの過去の既定値のいずれかなら、リゾルバーは secrets.token_urlsafe(48) を 1 回生成します。その値を jwt_secret キーで config テーブルに保存し、すべての API とワーカープロセスが同じ行を読みます。
AuthJwt は settings.jwt_secret を直接読む代わりに resolve_jwt_secret() を呼びます。修正はログイン Cookie の経路に対して完全です。個人アクセストークンとオープン API の資格情報は別のストアを使うため、影響を受けません。リゾルバーは 2 つの過去の値も未設定として扱うため、古い値を config.yaml にコピーしたデプロイも生成されたシークレットに移行します。
侵害されたかどうかを確認するには?
説明できない管理者セッションとアカウントを探します。公開された既定値のため、偽造 Cookie はトークンのレベルでは実際のログインと区別できず、監査証跡が重要になります。
config.yamlとconfigテーブルを併せて確認します。設定済みの私有シークレットが優先され、データベースの行は不要です。私有値がない場合、修正済みバックエンドが初回使用時にjwt_secret行を作成することを確認します。古いコードは公開の既定値を使います。- 管理者アカウントとロール変更を確認し、説明できない項目を探します。
- アクセスログで、対応するログイン要求なしに
access_token_cookieを運ぶ要求を確認します。 - ワークスペース、ナレッジベース、ワークフローに変更ウィンドウ外の変更がないか確認します。
- モデル資格情報とプラットフォーム設定に変更がないか確認します。
- 説明できない管理者操作を見つけたら、シークレットをローテーションし、すべてのユーザーに再ログインを強制します。
この CVE の公開された侵害指標はありません。試行は不正な形式の要求ではなく、有効に見えるトークンを残します。偽造トークンは見た目上は有効であり、監査証跡だけが実際のログインと区別します。
年表
修正は 9 月に書かれ、3.0.0 系で出荷されました。CVE はリリース後に公開されました。
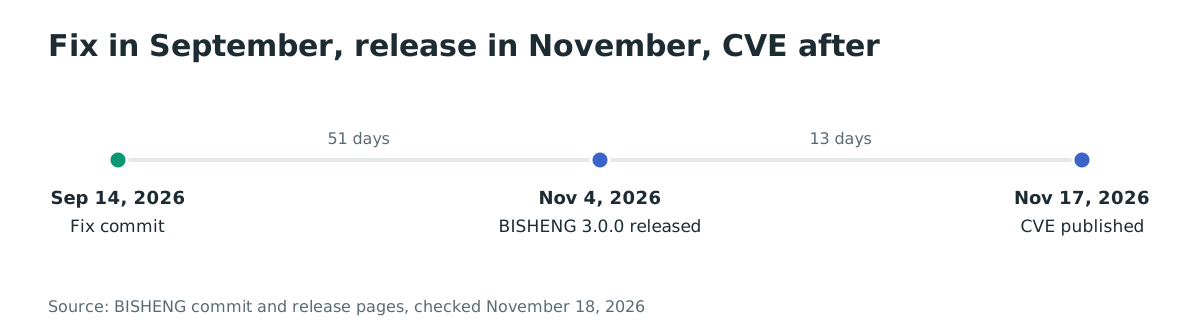
- 2026 年 9 月 14 日: 修正コミットが既定のシークレットを削除し、生成シークレットのリゾルバーを追加しました。
- 2026 年 11 月 4 日: 修正を含む BISHENG 3.0.0 がリリースされました。
- 2026 年 11 月 17 日: CVE-2026-130840 のレコードが公開されました。
- 2026 年 11 月 18 日: 悪用は確認されておらず、CVE は CISA KEV に入っていません。
よくある質問
バイパスは未認証ですか?
はい。攻撃者にアカウントもパスワードも不要です。唯一の条件は Web UI または API へのネットワークアクセスと、デプロイの公開された既定シークレットです。
どのバージョンが影響を受けますか?
3.0.0 より前のすべてのリリース、2.x 系と 3.0.0-beta1 を含みます。修正は 3.0.0-beta2 で初めて出荷され、3.0.0 以降に含まれます。
更新後にシークレットをローテーションする必要がありますか?
既定のデプロイでは手動ローテーションは不要です。修正版は初回起動時にランダムなシークレットを生成し、既存の Cookie はすべて無効になります。私有のシークレットを使っていた場合は、修正はそれを引き続き使います。
公開された実証コードはありますか?
CVE レコードは偽造経路を説明していますが、エクスプロイトコードはリンクしていません。攻撃には JWT ライブラリと公開された既定シークレットだけが必要です。
実際に悪用されていますか?
2026 年 11 月 18 日時点で悪用は確認されておらず、CVE は CISA KEV に入っていません。既定値を使っていたデプロイは、シークレットが公開されているため、更新を緊急に扱うべきです。
個人アクセストークンも同じシークレットを使いますか?
いいえ。修正は、個人アクセストークンとオープン API の資格情報がデータベースで照合され、この鍵で署名されないと述べています。ログインシークレットをローテーションしても無効になりません。
Ostorlab で BISHENG デプロイをスキャンする
Ostorlab の Web Agentic Deep Scan は、攻撃者と同じように自己ホスト型の Web アプリケーションと API を試します。公開された BISHENG コンソールを見つけ、攻撃者より先に認証を確認できます。https://www.ostorlab.co/product/web_agentic_deep_scan から始めてください
参考資料
- CVE Program、「CVE-2026-130840」、2026 年 11 月 17 日(2026 年 11 月 18 日確認)。https://www.cve.org/CVERecord?id=CVE-2026-130840
- BISHENG、修正コミット b98e2bc5、2026 年 9 月 14 日(2026 年 11 月 18 日確認)。https://github.com/dataelement/bisheng/commit/b98e2bc5c819a6a8d35538d91eab85833bd77703
- BISHENG、v2.6.0-fix2 の脆弱な
settings.py、2026 年 8 月 11 日(2026 年 11 月 18 日確認)。https://github.com/dataelement/bisheng/blob/v2.6.0-fix2/src/backend/bisheng/core/config/settings.py#L751 - BISHENG、v2.6.0-fix2 の
auth.py、2026 年 8 月 11 日(2026 年 11 月 18 日確認)。https://github.com/dataelement/bisheng/blob/v2.6.0-fix2/src/backend/bisheng/user/domain/services/auth.py#L123-L187 - BISHENG、「v3.0.0 release」、2026 年 11 月 4 日(2026 年 11 月 18 日確認)。https://github.com/dataelement/bisheng/releases/tag/v3.0.0
- BISHENG リポジトリ、2026 年 11 月 18 日(2026 年 11 月 18 日確認)。https://github.com/dataelement/bisheng