BISHENG : contournement d'authentification par secret JWT codé en dur (CVE-2026-130840)
Un secret JWT codé en dur dans BISHENG permet de forger un cookie administrateur ; corrigé dans 3.0.0.
En bref
- BISHENG livrait un
jwt_secretcodé en dur et l'utilisait pour signer et vérifier les cookies de connexion, ce qui permettait à quiconque de forger une session administrateur. La faille est CVE-2026-130840. - Le jeton est un JWT HS256 dans le cookie
access_token_cookie; unuser_idforgé à 1 atteint l'administrateur intégré et accorde le contrôle des utilisateurs, des espaces de travail, des bases de connaissances et des workflows. - Le CVE est CVSS v4.0 9,3 Critique et CVSS v3.1 9,8. Aucune exploitation n'est connue, et il n'est pas dans le KEV de la CISA au 18 novembre 2026.
- Mettez à niveau vers BISHENG 3.0.0 ou ultérieur. Le correctif supprime la valeur par défaut, génère un secret aléatoire au premier démarrage et le stocke dans la table de configuration.
Suis-je concerné ?
Vous êtes concerné lorsque toutes ces conditions sont réunies :
- Vous utilisez BISHENG avant 3.0.0, y compris la branche 2.x et 3.0.0-beta1.
- L'interface web BISHENG est joignable depuis un réseau qu'un attaquant peut utiliser.
- Le déploiement n'a jamais défini de
jwt_secretprivé dansconfig.yaml. Un déploiement par défaut utilise la valeur codée en dur dans le code source public.
BISHENG est une plateforme d'agents d'entreprise open source pour créer et exécuter des applications d'IA. Le cookie de connexion est la seule barrière entre un visiteur non authentifié et la console d'administration lorsque le secret est la valeur publique par défaut.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| BISHENG 3.0 préversion | 3.0.0-beta1 | 3.0.0-beta2 ou 3.0.0 |
| BISHENG 2.x | 2.0.0 à 2.6.0-fix2 | 3.0.0 |
Vérifiez la version en cours et si un secret est configuré. La première commande lit le paquet installé, la seconde lit la configuration du déploiement.
docker exec <container> pip show bisheng | grep -E '^(Name|Version)'
grep -n 'jwt_secret' /path/to/bisheng/config/config.yaml
Un déploiement corrigé stocke le secret généré automatiquement dans la table config. Une valeur privée dans config.yaml est prioritaire ; l'absence de ligne ne prouve donc pas à elle seule que la valeur publique par défaut est utilisée.
SELECT `key`, `value` FROM config WHERE `key` = 'jwt_secret';
Comment corriger ?
Mettez à niveau vers BISHENG 3.0.0 ou ultérieur. La mise à niveau supprime la valeur par défaut codée en dur, le serveur génère donc un secret propre au déploiement.
- Mettez à niveau vers 3.0.0, ou vers 3.0.0-beta2 si vous testez la préversion 3.0.
- Redémarrez le serveur API et le worker. Si votre déploiement exécute un worker Linsight séparé, redémarrez aussi ce service ; tous les processus backend doivent partager le même secret.
- Si aucun secret privé n'est configuré, confirmez que la table
configcontient une lignejwt_secretavec une valeur générée. - Attendez-vous à ce que chaque utilisateur se reconnecte. Les cookies signés avec l'ancienne valeur par défaut cessent de fonctionner.
- Si vous avez défini un
jwt_secretprivé dansconfig.yaml, conservez-le. Le correctif l'utilise sauf s'il s'agit de l'une des deux valeurs livrées dans le code.
Pour renouveler le secret sur un déploiement corrigé, changez la valeur jwt_secret dans config.yaml ou supprimez la ligne config. Redémarrez ensuite tous les processus backend.
# Restart the backend and worker containers after the upgrade
docker compose restart backend backend_worker
Un déploiement qui ne peut pas être mis à niveau doit bloquer l'interface web depuis les réseaux non fiables et définir un jwt_secret privé dans config.yaml. Le réglage remplace la valeur par défaut, mais ne la supprime pas du code.
Quelle est la cause racine ?
Settings.jwt_secret portait une valeur par défaut utilisable dans le code source public, et AuthJwt l'utilisait pour signer et vérifier chaque cookie de connexion. Un déploiement qui ne la remplaçait jamais signait ses cookies avec une clé que tout le monde pouvait lire.
La valeur par défaut se trouve dans src/backend/bisheng/core/config/settings.py, ligne 751 du tag v2.6.0-fix2 :
jwt_secret: str = "secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ"
Les notes de conception du correctif nomment deux valeurs historiques : secret, utilisée en 2.4, et secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ, utilisée depuis 2.6.
AuthJwt lit cette valeur et configure le cookie et l'algorithme de signature dans src/backend/bisheng/user/domain/services/auth.py :
self.jwt_secret = settings.jwt_secret
self.cookie_conf = settings.cookie_conf
self._access_cookie_key = "access_token_cookie"
self._encode_algorithm = "HS256"
self._decode_algorithms = [self._encode_algorithm]
La charge utile du jeton porte l'identité de l'utilisateur dans la revendication sub. decode_jwt_token vérifie la signature et l'émetteur, puis charge le JSON de sub :
payload = jwt.decode(
    token, self.jwt_secret, issuer=self.cookie_conf.jwt_iss, algorithms=self._decode_algorithms
)
return json.loads(payload.get("sub"))
Le user_id chargé sélectionne le compte. Le premier compte, user_id 1, est l'administrateur intégré. Un attaquant qui connaît le secret peut signer un sub nommant ce compte et le serveur l'accepte comme une connexion valide. La vérification de l'émetteur n'aide pas : jwt_iss vient de la même configuration et n'est pas secret. La seule chose qui distingue un jeton forgé est qu'aucune demande de connexion ne l'a créé.
Comment la faille est-elle exploitée ?
L'attaque ne nécessite aucun compte et aucune interaction avec le formulaire de connexion. Le secret est dans le dépôt public, la contrefaçon se fait donc hors ligne.
- Lisez le
jwt_secretpar défaut dans le code BISHENG concerné, ou dans lesettings.pydu déploiement. - Construisez un JWT HS256 dont la revendication
subnommeuser_id1 et l'émetteur attendu par le déploiement. - Envoyez le jeton comme cookie
access_token_cookieà l'interface web ou à l'API BISHENG. - Le serveur vérifie la signature avec le même secret public et charge le compte administrateur.
- L'attaquant agit désormais comme administrateur, avec accès aux utilisateurs, espaces de travail, bases de connaissances et workflows.
L'enregistrement CVE décrit exactement ce chemin. Il ne publie pas de code d'exploit, et la contrefaçon ne nécessite qu'une bibliothèque JWT standard et le secret public.
Comment se déroule l'attaque ?
Une clé de signature publique permet à un attaquant de fabriquer hors ligne un cookie administrateur, et le serveur l'accepte parce qu'il vérifie avec la même clé.
dans le code source"] --> B["Forger un jeton HS256
avec user_id 1"] B --> C["Envoyer comme
access_token_cookie"] C --> D["AuthJwt vérifie
avec le même secret"] D --> E["Charge user_id 1
l'administrateur intégré"] E --> F["Accès administratif
complet"]
Que peut faire un attaquant ?
Un attaquant qui forge le cookie agit comme l'administrateur intégré du déploiement BISHENG.
- L'administrateur peut créer, modifier et supprimer des utilisateurs, et changer leurs rôles.
- L'administrateur peut lire et modifier les espaces de travail, les bases de connaissances et les workflows.
- L'attaquant a besoin d'un accès réseau à l'interface web ou à l'API. Aucun compte, mot de passe ou interaction de l'utilisateur n'est nécessaire.
- Le CVE n'indique pas si le cookie forgé survit à un redémarrage. Considérez une session forgée comme une compromission active jusqu'au renouvellement du secret.
L'enregistrement CVE cite les utilisateurs, espaces de travail, bases de connaissances et workflows comme actifs atteints. Il ne revendique pas l'exécution de code sur l'hôte.
Pourquoi le correctif fonctionne-t-il ?
Le correctif supprime la valeur par défaut utilisable et donne à chaque déploiement son propre secret. Un jeton forgé signé avec l'ancienne valeur publique ne vérifie plus.
La modification dans settings.py est :
-    jwt_secret: str = "secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ"
+    jwt_secret: str = ""
Un nouveau résolveur dans bisheng/user/domain/services/jwt_secret.py lit d'abord la valeur de config.yaml. Si la valeur est vide ou l'une des deux valeurs historiques divulguées, le résolveur génère secrets.token_urlsafe(48) une fois. Il stocke cette valeur dans la table config sous la clé jwt_secret, afin que chaque processus API et worker lise la même ligne.
AuthJwt appelle désormais resolve_jwt_secret() au lieu de lire directement settings.jwt_secret. Le correctif est complet pour le chemin du cookie de connexion. Les jetons d'accès personnels et les identifiants d'API ouverte utilisent un autre stockage, ils ne sont donc pas affectés. Le résolveur traite aussi les deux valeurs historiques comme non définies. Un déploiement qui a copié l'ancienne valeur dans config.yaml passe donc quand même à un secret généré.
Comment vérifier si j'ai été compromis ?
Cherchez les sessions administrateur et les comptes que vous ne pouvez pas expliquer. La valeur par défaut publique rend un cookie forgé indiscernable d'une connexion réelle au niveau du jeton, le journal d'audit compte donc.
- Vérifiez ensemble
config.yamlet la tableconfig. Un secret privé configuré est prioritaire et ne nécessite aucune ligne en base. Sans ce secret, confirmez que le backend corrigé crée une lignejwt_secretà la première utilisation ; l'ancien code utilise la valeur publique par défaut. - Examinez les comptes administrateur et les changements de rôle pour des entrées que vous ne pouvez pas attribuer.
- Examinez les journaux d'accès pour les requêtes portant
access_token_cookiesans demande de connexion correspondante. - Vérifiez les espaces de travail, bases de connaissances et workflows pour des modifications hors de vos fenêtres de changement.
- Examinez les identifiants de modèle et les paramètres de la plateforme pour des modifications.
- Si vous trouvez une action administrateur inexpliquée, renouvelez le secret et forcez chaque utilisateur à se reconnecter.
Aucun indicateur de compromission public n'existe pour ce CVE. Une tentative laisse un jeton d'apparence valide, pas une requête malformée. Un jeton forgé est valide en apparence, seul le journal d'audit le distingue d'une connexion réelle.
Chronologie
Le correctif a été écrit en septembre et livré dans la branche 3.0.0 ; le CVE a été publié après la version.
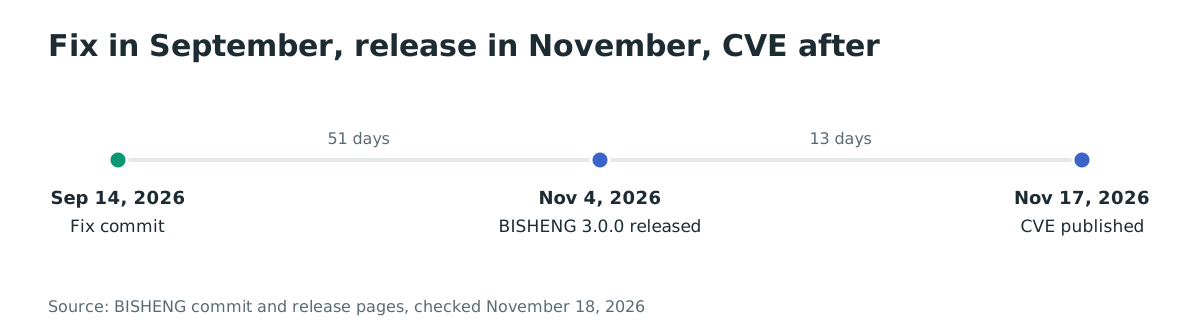
- 14 septembre 2026 : le commit de correction supprime le secret par défaut et ajoute le résolveur de secret généré.
- 4 novembre 2026 : BISHENG 3.0.0 est publié avec le correctif.
- 17 novembre 2026 : l'enregistrement CVE-2026-130840 est publié.
- 18 novembre 2026 : aucune exploitation n'est connue, et le CVE n'est pas dans le KEV de la CISA.
FAQ
Le contournement est-il non authentifié ?
Oui. L'attaquant n'a besoin d'aucun compte ni mot de passe. La seule condition est l'accès réseau à l'interface web ou à l'API et le secret public par défaut dans le déploiement.
Quelles versions sont concernées ?
Toutes les versions avant 3.0.0, y compris la branche 2.x et 3.0.0-beta1. Le correctif est apparu pour la première fois dans 3.0.0-beta2 et figure dans 3.0.0 et ultérieur.
Dois-je renouveler le secret après la mise à niveau ?
Aucun renouvellement manuel n'est nécessaire pour un déploiement par défaut. La version corrigée génère un secret aléatoire au premier démarrage, et chaque cookie existant devient invalide. Si vous aviez un secret privé, le correctif continue de l'utiliser.
Existe-t-il une preuve de concept publique ?
L'enregistrement CVE décrit le chemin de contrefaçon, mais aucun code d'exploit n'est lié. L'attaque ne nécessite qu'une bibliothèque JWT et le secret public par défaut.
La faille est-elle exploitée dans la nature ?
Aucune exploitation n'est connue au 18 novembre 2026, et le CVE n'est pas dans le KEV de la CISA. Un déploiement qui utilisait la valeur par défaut doit tout de même traiter la mise à niveau comme urgente, car le secret est public.
Les jetons d'accès personnels utilisent-ils le même secret ?
Non. Le correctif note que les jetons d'accès personnels et les identifiants d'API ouverte sont vérifiés dans la base de données, pas signés avec cette clé. Renouveler le secret de connexion ne les invalide pas.
Analyser les déploiements BISHENG avec Ostorlab
Le Web Agentic Deep Scan d'Ostorlab exerce les applications web et API auto-hébergées comme le ferait un attaquant. Il peut trouver les consoles BISHENG exposées et vérifier leur authentification avant un attaquant. Commencez sur https://www.ostorlab.co/product/web_agentic_deep_scan
Références
- CVE Program, « CVE-2026-130840 », 17 novembre 2026 (vérifié le 18 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-130840
- BISHENG, commit de correction b98e2bc5, 14 septembre 2026 (vérifié le 18 novembre 2026). https://github.com/dataelement/bisheng/commit/b98e2bc5c819a6a8d35538d91eab85833bd77703
- BISHENG,
settings.pyvulnérable à v2.6.0-fix2, 11 août 2026 (vérifié le 18 novembre 2026). https://github.com/dataelement/bisheng/blob/v2.6.0-fix2/src/backend/bisheng/core/config/settings.py#L751 - BISHENG,
auth.pyà v2.6.0-fix2, 11 août 2026 (vérifié le 18 novembre 2026). https://github.com/dataelement/bisheng/blob/v2.6.0-fix2/src/backend/bisheng/user/domain/services/auth.py#L123-L187 - BISHENG, « v3.0.0 release », 4 novembre 2026 (vérifié le 18 novembre 2026). https://github.com/dataelement/bisheng/releases/tag/v3.0.0
- Dépôt BISHENG, 18 novembre 2026 (vérifié le 18 novembre 2026). https://github.com/dataelement/bisheng