BISHENG: omisión de autenticación por secreto JWT incrustado (CVE-2026-130840)
Un secreto JWT incrustado en BISHENG permite forjar una cookie de administrador; corregido en 3.0.0.
Resumen
- BISHENG incluía un
jwt_secretincrustado en el código y lo usaba para firmar y verificar las cookies de inicio de sesión, así que cualquiera podía forjar una sesión de administrador. El fallo es CVE-2026-130840. - El token es un JWT HS256 en la cookie
access_token_cookie; unuser_idfalsificado a 1 llega al administrador integrado y otorga control sobre los usuarios, los espacios de trabajo, las bases de conocimiento y los flujos de trabajo. - El CVE es CVSS v4.0 9.3 Crítica y CVSS v3.1 9.8. No se conoce explotación y no está en KEV de CISA a 18 de noviembre de 2026.
- Actualice a BISHENG 3.0.0 o posterior. La corrección elimina el valor por defecto, genera un secreto aleatorio en el primer arranque y lo guarda en la tabla de configuración.
¿Estoy afectado?
Está afectado cuando se cumplen todas estas condiciones:
- Ejecuta BISHENG anterior a 3.0.0, incluida la rama 2.x y 3.0.0-beta1.
- La interfaz web de BISHENG es accesible desde una red que un atacante puede usar.
- El despliegue nunca definió un
jwt_secretprivado enconfig.yaml. Un despliegue por defecto usa el valor codificado en duro en el código fuente público.
BISHENG es una plataforma de agentes empresariales de código abierto para crear y ejecutar aplicaciones de IA. La cookie de inicio de sesión es lo único que separa a un visitante sin autenticar de la consola de administración. Eso vale cuando el secreto es el valor público por defecto.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| BISHENG 3.0 preliminar | 3.0.0-beta1 | 3.0.0-beta2 o 3.0.0 |
| BISHENG 2.x | 2.0.0 a 2.6.0-fix2 | 3.0.0 |
Compruebe la versión en ejecución y si hay un secreto configurado. El primer comando lee el paquete instalado; el segundo, la configuración del despliegue.
docker exec <container> pip show bisheng | grep -E '^(Name|Version)'
grep -n 'jwt_secret' /path/to/bisheng/config/config.yaml
Un despliegue corregido guarda el secreto generado automáticamente en la tabla config. Un valor privado en config.yaml tiene prioridad, por lo que la ausencia de la fila no demuestra por sí sola que se use el valor público por defecto.
SELECT `key`, `value` FROM config WHERE `key` = 'jwt_secret';
¿Cómo lo corrijo?
Actualice a BISHENG 3.0.0 o posterior. La actualización elimina el valor por defecto incrustado, así que el servidor genera un secreto propio del despliegue.
- Actualice a 3.0.0, o a 3.0.0-beta2 si prueba la línea preliminar 3.0.
- Reinicie el servidor de API y el worker. Si su despliegue ejecuta un worker de Linsight separado, reinicie también ese servicio; todos los procesos de backend deben compartir el mismo secreto.
- Si no hay un secreto privado configurado, confirme que la tabla
configtiene una filajwt_secretcon un valor generado. - Espere que cada usuario vuelva a iniciar sesión. Las cookies firmadas con el antiguo valor por defecto dejan de funcionar.
- Si definió un
jwt_secretprivado enconfig.yaml, consérvelo. La corrección lo usa salvo que sea uno de los dos valores que se incluyeron en el código.
Para rotar el secreto en un despliegue corregido, cambie el valor jwt_secret en config.yaml o elimine la fila config. Después, reinicie todos los procesos de backend.
# Restart the backend and worker containers after the upgrade
docker compose restart backend backend_worker
Un despliegue que no pueda actualizarse debe bloquear la interfaz web desde redes no confiables y definir un jwt_secret privado en config.yaml. El ajuste sustituye el valor por defecto, pero no lo elimina del código.
¿Cuál es la causa raíz?
Settings.jwt_secret llevaba un valor por defecto utilizable en el código fuente público. AuthJwt lo usaba para firmar y verificar cada cookie de inicio de sesión. Un despliegue que nunca lo sustituía firmaba sus cookies con una clave que cualquiera podía leer.
El valor por defecto está en src/backend/bisheng/core/config/settings.py, línea 751 de la etiqueta v2.6.0-fix2:
jwt_secret: str = "secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ"
Las notas de diseño de la corrección nombran dos valores históricos: secret, usado en 2.4, y secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ, usado desde 2.6.
AuthJwt lee ese valor y configura la cookie y el algoritmo de firma en src/backend/bisheng/user/domain/services/auth.py:
self.jwt_secret = settings.jwt_secret
self.cookie_conf = settings.cookie_conf
self._access_cookie_key = "access_token_cookie"
self._encode_algorithm = "HS256"
self._decode_algorithms = [self._encode_algorithm]
La carga útil del token lleva la identidad del usuario en la reclamación sub. decode_jwt_token verifica la firma y el emisor, y luego carga el JSON de sub:
payload = jwt.decode(
    token, self.jwt_secret, issuer=self.cookie_conf.jwt_iss, algorithms=self._decode_algorithms
)
return json.loads(payload.get("sub"))
El user_id cargado selecciona la cuenta. La primera cuenta, user_id 1, es el administrador integrado. Un atacante que conoce el secreto puede firmar un sub que nombre esa cuenta y el servidor lo acepta como un inicio de sesión válido. La comprobación del emisor no ayuda: jwt_iss viene de la misma configuración y no es secreto. Lo único que distingue un token falsificado es que ninguna solicitud de inicio de sesión lo creó.
¿Cómo se explota?
El ataque no necesita cuenta ni interacción con el formulario de inicio de sesión. El secreto está en el repositorio público, así que la falsificación ocurre fuera de línea.
- Lea el
jwt_secretpor defecto del código BISHENG afectado, o delsettings.pydel despliegue. - Construya un JWT HS256 cuya reclamación
subnombreuser_id1 y el emisor que espera el despliegue. - Envíe el token como cookie
access_token_cookiea la interfaz web o a la API de BISHENG. - El servidor verifica la firma con el mismo secreto público y carga la cuenta de administrador.
- El atacante actúa ahora como administrador, con acceso a usuarios, espacios de trabajo, bases de conocimiento y flujos de trabajo.
El registro CVE describe exactamente esta ruta. No publica código de exploit, y la falsificación solo necesita una biblioteca JWT estándar y el secreto público.
¿Cómo se desarrolla el ataque?
Una clave de firma pública permite a un atacante crear fuera de línea una cookie de administrador, y el servidor la acepta porque verifica con la misma clave.
en el código fuente"] --> B["Forjar token HS256
con user_id 1"] B --> C["Enviar como
access_token_cookie"] C --> D["AuthJwt verifica
con el mismo secreto"] D --> E["Carga user_id 1
el administrador integrado"] E --> F["Acceso administrativo
completo"]
¿Qué puede hacer un atacante?
Un atacante que falsifica la cookie actúa como el administrador integrado del despliegue BISHENG.
- El administrador puede crear, modificar y eliminar usuarios, y cambiar sus roles.
- El administrador puede leer y cambiar espacios de trabajo, bases de conocimiento y flujos de trabajo.
- El atacante necesita acceso de red a la interfaz web o a la API. No se requiere cuenta, contraseña ni interacción del usuario.
- El CVE no indica si la cookie falsificada sobrevive a un reinicio. Trate una sesión falsificada como un compromiso activo hasta rotar el secreto.
El registro CVE cita usuarios, espacios de trabajo, bases de conocimiento y flujos de trabajo como los activos alcanzados. No afirma ejecución de código en el host.
¿Por qué funciona la corrección?
La corrección elimina el valor por defecto utilizable y da a cada despliegue su propio secreto. Un token falsificado firmado con el antiguo valor público ya no verifica.
El cambio en settings.py es:
-    jwt_secret: str = "secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ"
+    jwt_secret: str = ""
Un nuevo resolutor en bisheng/user/domain/services/jwt_secret.py lee primero el valor de config.yaml. Si el valor está vacío o es uno de los dos valores históricos filtrados, el resolutor genera secrets.token_urlsafe(48) una vez. Guarda ese valor en la tabla config bajo la clave jwt_secret, para que cada proceso de API y worker lea la misma fila.
AuthJwt ahora llama a resolve_jwt_secret() en lugar de leer settings.jwt_secret directamente. La corrección es completa para la ruta de la cookie de inicio de sesión. Los tokens de acceso personal y las credenciales de API abierta usan otro almacén, así que no se ven afectados. El resolutor también trata los dos valores históricos como no definidos. Un despliegue que copió el valor antiguo en config.yaml también pasa a un secreto generado.
¿Cómo compruebo si estuve comprometido?
Busque sesiones de administrador y cuentas que no pueda explicar. El valor por defecto público hace que una cookie falsificada sea indistinguible de un inicio de sesión real a nivel de token. Por eso el registro de auditoría importa.
- Compruebe
config.yamly la tablaconfigconjuntamente. Un secreto privado configurado tiene prioridad y no necesita una fila en la base de datos. Sin uno, confirme que el backend corregido crea una filajwt_secreten el primer uso; el código antiguo recurre al valor público por defecto. - Revise las cuentas de administrador y los cambios de rol en busca de entradas que no pueda atribuir.
- Revise los registros de acceso en busca de solicitudes con
access_token_cookiesin una solicitud de inicio de sesión correspondiente. - Compruebe espacios de trabajo, bases de conocimiento y flujos de trabajo en busca de cambios fuera de sus ventanas de cambio.
- Revise las credenciales de modelo y la configuración de la plataforma en busca de modificaciones.
- Si encuentra una acción de administrador inexplicable, rote el secreto y obligue a cada usuario a iniciar sesión de nuevo.
No existen indicadores de compromiso públicos para este CVE. Un intento deja un token de aspecto válido, no una solicitud malformada. Un token falsificado es válido en apariencia, solo el registro de auditoría lo distingue de un inicio de sesión real.
Cronología
La corrección se escribió en septiembre y se publicó en la línea 3.0.0; el CVE se publicó después del lanzamiento.
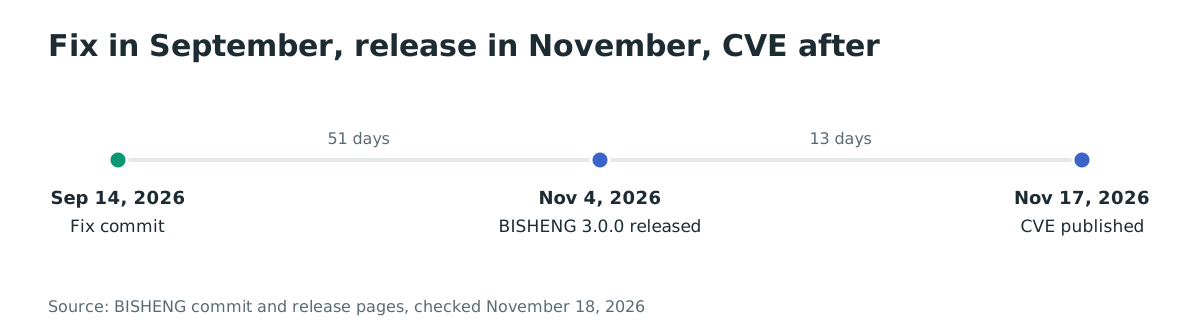
- 14 de septiembre de 2026: el commit de corrección elimina el secreto por defecto y añade el resolutor de secreto generado.
- 4 de noviembre de 2026: se publica BISHENG 3.0.0 con la corrección.
- 17 de noviembre de 2026: se publica el registro de CVE-2026-130840.
- 18 de noviembre de 2026: no se conoce explotación y el CVE no está en KEV de CISA.
Preguntas frecuentes
¿La omisión es sin autenticación?
Sí. El atacante no necesita cuenta ni contraseña. La única condición es el acceso de red a la interfaz web o a la API y el secreto público por defecto en el despliegue.
¿Qué versiones están afectadas?
Todas las versiones anteriores a 3.0.0, incluida la rama 2.x y 3.0.0-beta1. La corrección apareció por primera vez en 3.0.0-beta2 y está en 3.0.0 y posteriores.
¿Debo rotar el secreto después de actualizar?
No hace falta una rotación manual en un despliegue por defecto. La versión corregida genera un secreto aleatorio en el primer arranque, y cada cookie existente deja de ser válida. Si tenía un secreto privado, la corrección sigue usándolo.
¿Existe una prueba de concepto pública?
El registro CVE describe la ruta de falsificación, pero no enlaza código de exploit. El ataque solo necesita una biblioteca JWT y el secreto público por defecto.
¿Se explota en entornos reales?
No se conoce explotación a 18 de noviembre de 2026, y el CVE no está en KEV de CISA. Un despliegue que usaba el valor por defecto debe tratar la actualización como urgente, porque el secreto es público.
¿Los tokens de acceso personal usan el mismo secreto?
No. La corrección señala que los tokens de acceso personal y las credenciales de API abierta se comprueban en la base de datos, no se firman con esta clave. Rotar el secreto de inicio de sesión no los invalida.
Analice despliegues BISHENG con Ostorlab
El Web Agentic Deep Scan de Ostorlab ejercita aplicaciones web y API autoalojadas como lo haría un atacante. Puede encontrar consolas BISHENG expuestas y comprobar su autenticación antes que un atacante. Empiece en https://www.ostorlab.co/product/web_agentic_deep_scan
Referencias
- CVE Program, «CVE-2026-130840», 17 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-130840
- BISHENG, commit de corrección b98e2bc5, 14 de septiembre de 2026 (comprobado el 18 de noviembre de 2026). https://github.com/dataelement/bisheng/commit/b98e2bc5c819a6a8d35538d91eab85833bd77703
- BISHENG,
settings.pyvulnerable en v2.6.0-fix2, 11 de agosto de 2026 (comprobado el 18 de noviembre de 2026). https://github.com/dataelement/bisheng/blob/v2.6.0-fix2/src/backend/bisheng/core/config/settings.py#L751 - BISHENG,
auth.pyen v2.6.0-fix2, 11 de agosto de 2026 (comprobado el 18 de noviembre de 2026). https://github.com/dataelement/bisheng/blob/v2.6.0-fix2/src/backend/bisheng/user/domain/services/auth.py#L123-L187 - BISHENG, «v3.0.0 release», 4 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://github.com/dataelement/bisheng/releases/tag/v3.0.0
- Repositorio BISHENG, 18 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://github.com/dataelement/bisheng