BISHENG 硬编码 JWT 密钥导致身份验证绕过(CVE-2026-130840)
BISHENG 中硬编码的 JWT 密钥可让任何人伪造管理员 Cookie;已在 3.0.0 中修复。
TL;DR
- BISHENG 内置了硬编码的
jwt_secret,并用它签名和验证登录 Cookie,因此任何人都能伪造管理员会话。漏洞编号为 CVE-2026-130840。 - 令牌是
access_token_cookie中的 HS256 JWT;将user_id伪造为 1 即可到达内置管理员,并控制用户、工作区、知识库和工作流。 - 该 CVE 为 CVSS v4.0 9.3 严重、CVSS v3.1 9.8。截至 2026 年 11 月 18 日,未发现利用,也未进入 CISA KEV。
- 升级到 BISHENG 3.0.0 或更高版本。修复移除了默认值,在首次启动时生成随机密钥并保存到配置表。
我受影响吗?
以下条件全部成立时,你会受到影响:
- 运行 BISHENG 3.0.0 之前的版本,包括 2.x 系列和 3.0.0-beta1。
- BISHENG Web UI 可从攻击者能够使用的网络访问。
- 部署从未在
config.yaml中设置私有jwt_secret。默认部署使用公开源代码树中的硬编码值。
BISHENG 是用于构建和运行 AI 应用的开源企业智能体平台。当密钥是公开默认值时,登录 Cookie 是未认证访问者与管理控制台之间的唯一屏障。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| BISHENG 3.0 预发布 | 3.0.0-beta1 | 3.0.0-beta2 或 3.0.0 |
| BISHENG 2.x | 2.0.0 至 2.6.0-fix2 | 3.0.0 |
检查运行版本以及是否配置了密钥。第一条命令读取已安装的包,第二条读取部署配置。
docker exec <container> pip show bisheng | grep -E '^(Name|Version)'
grep -n 'jwt_secret' /path/to/bisheng/config/config.yaml
修复后的部署将自动生成的密钥保存到 config 表。config.yaml 中的私有值优先,因此仅凭缺少该行不能断定部署使用了公开默认值。
SELECT `key`, `value` FROM config WHERE `key` = 'jwt_secret';
如何修复?
升级到 BISHENG 3.0.0 或更高版本。升级会移除硬编码默认值,服务器因此生成该部署独有的密钥。
- 升级到 3.0.0;如果正在测试 3.0 预发布线,则升级到 3.0.0-beta2。
- 重启 API 服务器和 worker。如果部署单独运行 Linsight worker,也请重启该服务;所有后端进程必须共享同一个密钥。
- 如果未配置私有密钥,请确认
config表中有一行jwt_secret,且值为生成的随机值。 - 预期每个用户都需要重新登录。用旧默认值签名的 Cookie 将失效。
- 如果你在
config.yaml中设置了私有jwt_secret,请保留。除非该值是源码中曾内置的两个值之一,否则修复会继续使用它。
在修复后的部署上轮换密钥,可以修改 config.yaml 中的 jwt_secret,或删除 config 表中的该行。无论采用哪种方式,之后都要重启所有后端进程。
# Restart the backend and worker containers after the upgrade
docker compose restart backend backend_worker
无法升级的部署应阻止来自不可信网络的 Web UI 访问,并在 config.yaml 中设置私有 jwt_secret。该设置会覆盖默认值,但不会从代码中移除默认值。
根本原因是什么?
Settings.jwt_secret 在公开源代码树中带有可用的默认值,AuthJwt 用它签名和验证每个登录 Cookie。从未覆盖该值的部署会用任何人都能读到的密钥签名 Cookie。
默认值位于 v2.6.0-fix2 标签的 src/backend/bisheng/core/config/settings.py 第 751 行:
jwt_secret: str = "secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ"
修复的设计说明列出了两个历史默认值:2.4 使用的 secret,以及 2.6 起使用的 secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ。
AuthJwt 读取该值,并在 src/backend/bisheng/user/domain/services/auth.py 中配置 Cookie 和签名算法:
self.jwt_secret = settings.jwt_secret
self.cookie_conf = settings.cookie_conf
self._access_cookie_key = "access_token_cookie"
self._encode_algorithm = "HS256"
self._decode_algorithms = [self._encode_algorithm]
令牌载荷在 sub 声明中携带用户身份。decode_jwt_token 验证签名和签发者,然后加载 sub 中的 JSON:
payload = jwt.decode(
    token, self.jwt_secret, issuer=self.cookie_conf.jwt_iss, algorithms=self._decode_algorithms
)
return json.loads(payload.get("sub"))
加载的 user_id 选择账户。第一个账户 user_id 1 是内置管理员。知道密钥的攻击者可以签名一个指向该账户的 sub,服务器会将其视为有效登录。签发者检查没有帮助:jwt_iss 来自同一配置,并非秘密。区分伪造令牌的唯一一点是,没有任何登录请求创建它。
如何被利用?
攻击不需要账户,也不需要与登录表单交互。密钥位于公开仓库中,因此伪造可以离线完成。
- 从受影响的 BISHENG 源码或部署自身的
settings.py读取默认jwt_secret。 - 构造一个 HS256 JWT,其
sub声明指向user_id1 以及部署期望的签发者。 - 将令牌作为
access_token_cookie发送到 BISHENG Web UI 或 API。 - 服务器用同一个公开密钥验证签名,并加载管理员账户。
- 攻击者随后以管理员身份操作,可访问用户、工作区、知识库和工作流。
CVE 记录描述的正是这条路径。它没有公布利用代码,伪造只需要标准 JWT 库和公开密钥。
攻击如何展开?
公开的签名密钥让攻击者可以离线生成管理员 Cookie,而服务器用同一密钥验证,因此接受它。
公开 jwt_secret"] --> B["伪造 user_id 1 的
HS256 令牌"] B --> C["作为 access_token_cookie
发送"] C --> D["AuthJwt 用同一
密钥验证"] D --> E["加载 user_id 1
内置管理员"] E --> F["完整管理
权限"]
攻击者能做什么?
伪造 Cookie 的攻击者会以 BISHENG 部署的内置管理员身份行动。
- 管理员可以创建、修改和删除用户,并更改其角色。
- 管理员可以读取和修改工作区、知识库和工作流。
- 攻击者需要对 Web UI 或 API 的网络访问。不需要账户、密码或用户交互。
- CVE 没有说明伪造 Cookie 是否在重启后仍然有效。在轮换密钥之前,应将伪造会话视为正在进行的入侵。
CVE 记录将用户、工作区、知识库和工作流列为可到达的资产。它没有声称可在主机上执行代码。
为什么修复有效?
修复移除了可用的默认值,并为每个部署提供自己的密钥。用旧公开值签名的伪造令牌不再通过验证。
settings.py 中的修改为:
-    jwt_secret: str = "secret_cF2kD4lW9wY4zL7eX1zX9vS1fA7eW4lQ"
+    jwt_secret: str = ""
bisheng/user/domain/services/jwt_secret.py 中新增的解析器首先读取 config.yaml 的值。如果值为空或属于两个已泄露的历史默认值之一,解析器会生成一次 secrets.token_urlsafe(48)。它将该值以 jwt_secret 键保存到 config 表,使每个 API 和 worker 进程读取同一行。
AuthJwt 现在调用 resolve_jwt_secret(),而不是直接读取 settings.jwt_secret。该修复对登录 Cookie 路径是完整的。个人访问令牌和开放 API 凭据使用不同的存储,因此不受影响。解析器还将两个历史值视为未设置,因此把旧值复制到 config.yaml 的部署也会迁移到生成的密钥。
如何检查是否已遭入侵?
查找无法解释的管理员会话和账户。公开默认值使伪造 Cookie 在令牌层面与真实登录无法区分,因此审计记录很重要。
- 结合检查
config.yaml和config表。已配置的私有密钥优先,不需要数据库行。如果未配置私有密钥,请确认修复后的后端在首次使用时创建jwt_secret行;旧代码则回退到公开默认值。 - 检查管理员账户和角色变更,查找无法归因的条目。
- 检查访问日志中携带
access_token_cookie但没有对应登录请求的请求。 - 检查工作区、知识库和工作流是否有变更窗口之外的修改。
- 检查模型凭据和平台设置是否有修改。
- 如果发现无法解释的管理员操作,请轮换密钥并强制所有用户重新登录。
该 CVE 没有公开的入侵指标。尝试留下的是看起来有效的令牌,而不是畸形请求。伪造令牌表面上有效,只有审计记录能将其与真实登录区分开。
时间线
修复在 9 月编写并随 3.0.0 系列发布;CVE 在发布之后公布。
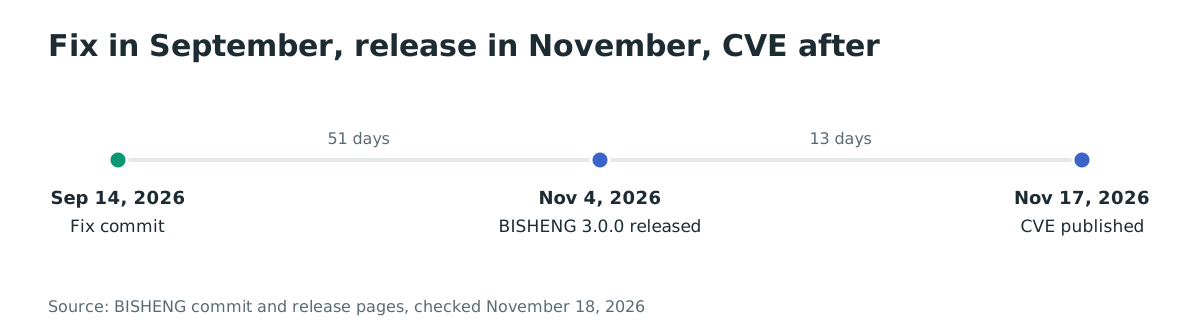
- 2026-09-14:修复提交移除默认密钥并添加生成密钥的解析器。
- 2026-11-04:BISHENG 3.0.0 发布,包含该修复。
- 2026-11-17:CVE-2026-130840 记录公布。
- 2026-11-18:未发现利用,该 CVE 未进入 CISA KEV。
常见问题
该绕过是否无需认证?
是。攻击者不需要账户或密码。唯一条件是对 Web UI 或 API 的网络访问,以及部署中的公开默认密钥。
哪些版本受影响?
3.0.0 之前的所有版本,包括 2.x 系列和 3.0.0-beta1。修复首次出现在 3.0.0-beta2,并包含在 3.0.0 及更高版本中。
升级后需要轮换密钥吗?
默认部署不需要手动轮换。修复版本在首次启动时生成随机密钥,所有现有 Cookie 都会失效。如果你使用了私有密钥,修复会继续使用它。
是否有公开的概念验证(PoC)代码?
CVE 记录描述了伪造路径,但没有链接利用代码。攻击只需要 JWT 库和公开默认密钥。
是否已在野利用?
截至 2026 年 11 月 18 日未发现利用,该 CVE 未进入 CISA KEV。使用默认值的部署仍应紧急升级,因为密钥是公开的。
个人访问令牌使用同一密钥吗?
不使用。修复指出,个人访问令牌和开放 API 凭据在数据库中校验,不使用该密钥签名。轮换登录密钥不会使其失效。
使用 Ostorlab 扫描 BISHENG 部署
Ostorlab 的 Web Agentic Deep Scan 会像攻击者一样测试自托管 Web 应用和 API。它可以发现暴露的 BISHENG 控制台,并在攻击者之前检查其身份验证。请从 https://www.ostorlab.co/product/web_agentic_deep_scan 开始
参考文献
- CVE Program,"CVE-2026-130840",2026-11-17(2026 年 11 月 18 日检查)。https://www.cve.org/CVERecord?id=CVE-2026-130840
- BISHENG,修复提交 b98e2bc5,2026-09-14(2026 年 11 月 18 日检查)。https://github.com/dataelement/bisheng/commit/b98e2bc5c819a6a8d35538d91eab85833bd77703
- BISHENG,v2.6.0-fix2 中易受攻击的
settings.py,2026-08-11(2026 年 11 月 18 日检查)。https://github.com/dataelement/bisheng/blob/v2.6.0-fix2/src/backend/bisheng/core/config/settings.py#L751 - BISHENG,v2.6.0-fix2 中的
auth.py,2026-08-11(2026 年 11 月 18 日检查)。https://github.com/dataelement/bisheng/blob/v2.6.0-fix2/src/backend/bisheng/user/domain/services/auth.py#L123-L187 - BISHENG,"v3.0.0 release",2026-11-04(2026 年 11 月 18 日检查)。https://github.com/dataelement/bisheng/releases/tag/v3.0.0
- BISHENG 仓库,2026-11-18(2026 年 11 月 18 日检查)。https://github.com/dataelement/bisheng