Su pentester de IA ahora pregunta antes de realizar una acción de riesgo
Los escaneos agénticos ahora pueden pedir su aprobación antes de una acción de riesgo. Elija cómo la gestiona el agente, responda desde la pestaña Aprobaciones y decida qué ocurre si nadie responde.
El problema
Un escaneo agéntico prueba su aplicación como lo haría un pentester. Planifica, prueba opciones y sigue lo que encuentra. Eso es lo que lo hace exhaustivo, y también la razón por la que algunos equipos dudan en dejarlo actuar por su cuenta.
La mayoría de las acciones del agente son reconocimiento inocuo: lee páginas y examina las respuestas. Algunas acciones son diferentes.
- Enviar un SMS llega a una persona real.
- Publicar un archivo cambia lo que otras personas pueden ver.
- Explotar una inyección SQL lee datos que pertenecen a alguien.
- Probar un host que nadie le indicó sale del alcance de la evaluación.
Para esas acciones, un equipo puede querer intervenir antes de que se ejecuten sin tener que vigilar todo el escaneo.
Qué hemos creado
Hemos añadido aprobaciones. Ahora un agente puede detenerse y consultarle antes de una acción de riesgo, y la solicitud queda pendiente en el escaneo. Por ejemplo, el agente encuentra una posible inyección SQL y pregunta: «¿Debo continuar con la explotación de esta inyección SQL?»
Usted elige cómo gestiona el agente estas acciones, responde desde la página del escaneo y decide qué ocurre si nadie responde.
Elija cómo gestiona el agente las acciones de riesgo
Las aprobaciones son una configuración del escaneo. Al crear un escaneo agéntico, abra el paso Controles de seguridad. En Aprobación de acciones, elija una de tres opciones.
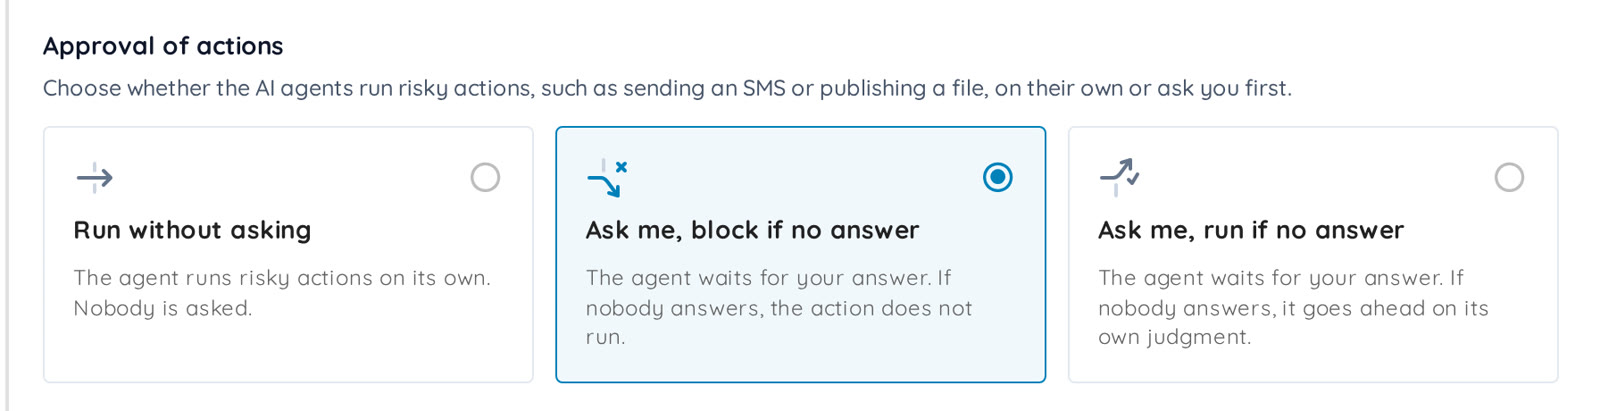
- Ejecutar sin preguntar: el agente realiza las acciones de riesgo por su cuenta. No consulta a nadie. Es la opción predeterminada.
- Preguntarme, bloquear si no hay respuesta: el agente espera su respuesta. Si nadie responde, la acción no se ejecuta.
- Preguntarme, ejecutar si no hay respuesta: el agente espera su respuesta. Si nadie responde, continúa según su propio criterio.
La configuración está disponible en los perfiles Deep Agentic Scan, Mobile Shielding y Single Vulnerability Assessment. Dig Deeper la conserva en una evaluación de seguimiento.
El agente decide cuándo preguntar
La configuración no detiene cada llamada a una herramienta. El agente pregunta cuando importa:
- antes de una acción que afecte a personas reales, como enviar un SMS o publicar contenido,
- antes de una acción destructiva o que no pueda deshacerse,
- antes de una acción que salga del alcance del escaneo,
- cuando está bloqueado y no puede decidir de forma segura; por ejemplo, si no puede determinar si un objetivo está dentro del alcance, o necesita una credencial o un código que solo usted tiene.
Cada solicitud es un mensaje que escribe el agente: qué quiere hacer y por qué.
Responda desde la pestaña Aprobaciones
Cuando un escaneo cuenta con intervención humana, su página incorpora una pestaña Aprobaciones en el menú de resultados, debajo de Riesgos. Un punto naranja con el número de solicitudes pendientes de respuesta indica que un agente necesita su intervención, y esas solicitudes aparecen primero.
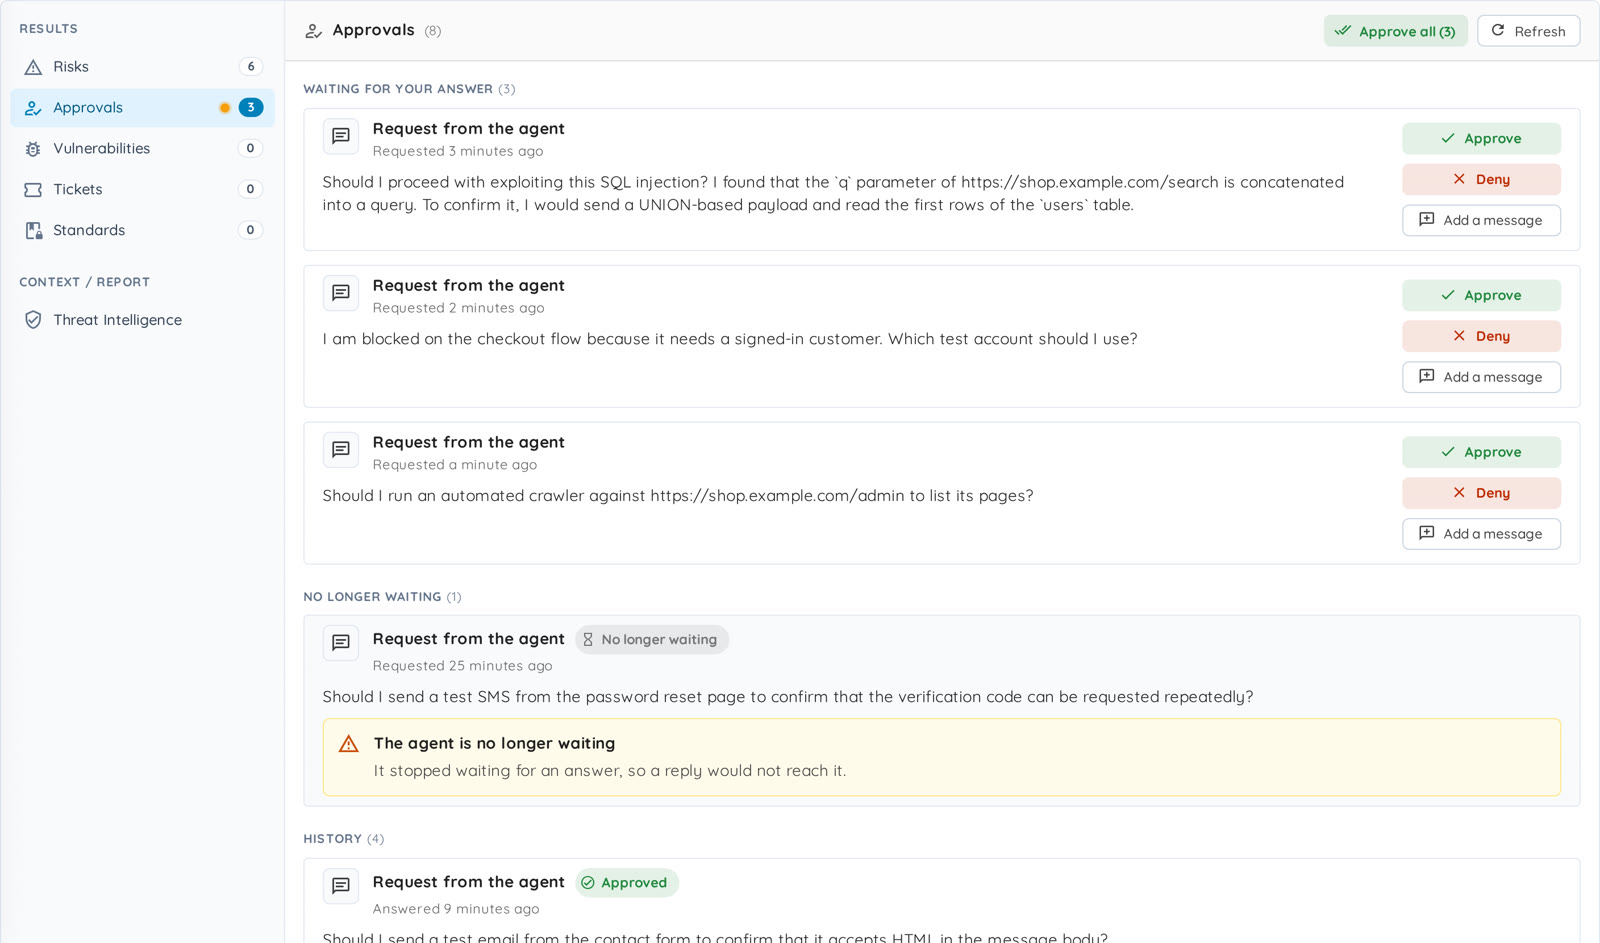
No necesita mantener abierta la página. Ostorlab también envía un correo electrónico a las cuentas con rol de administrador o usuario que pueden ver el escaneo, con un enlace a la pestaña, y les añade una notificación en la aplicación. Cada persona recibe como máximo una notificación sobre un escaneo determinado cada 10 minutos, incluso si hay varias solicitudes pendientes.
Aprobar, denegar o responder
Cada solicitud ofrece tres formas de responder.
- Aprobar: el agente continúa con lo que ha descrito, y solo con eso. Una solicitud posterior necesita una nueva aprobación.
- Denegar: el agente no continúa, ni vuelve a intentarlo ni busca una alternativa para eludir el rechazo.
- Añadir un mensaje y después Enviar respuesta: su mensaje llega al agente como respuesta. Si el agente hizo una pregunta, el mensaje la contesta. Si pidió realizar una acción, el mensaje es una orientación, no una aprobación: el agente reconsidera y vuelve a preguntar si aún quiere continuar.
Una respuesta puede incluir el tipo de instrucciones que daría a un colega, como «Utilice una prueba de solo lectura en preproducción; no extraiga datos de clientes».
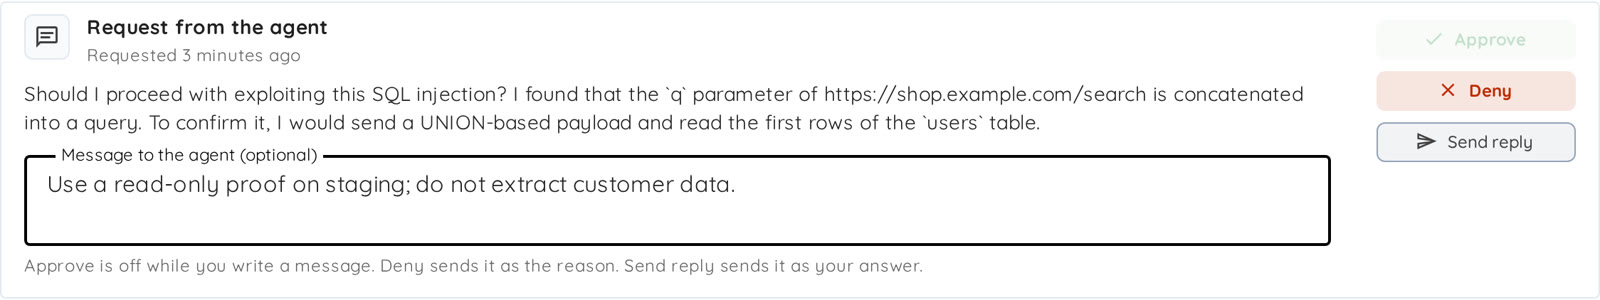
Mientras escribe un mensaje, el botón Aprobar está desactivado porque una aprobación no admite mensajes. Denegar sigue disponible y envía su mensaje como motivo.
Si hay varias solicitudes pendientes y confía en todas, Aprobar todas las responde con un clic, tras una confirmación.
Mientras decide, el escaneo continúa
Una solicitud pendiente bloquea una sola cosa: la acción por la que pregunta. Las demás pruebas del escaneo siguen ejecutándose, por lo que una solicitud que espere unas horas no detiene la evaluación.
Si nadie responde
Por defecto, el agente espera hasta 24 horas una respuesta a cada solicitud. Después, decide el modo que haya elegido.
- Con Preguntarme, bloquear si no hay respuesta, la acción no se ejecuta y el agente continúa con sus otras pruebas.
- Con Preguntarme, ejecutar si no hay respuesta, el agente realiza la acción según su propio criterio.
Una pregunta recibe un trato diferente: si un objetivo está dentro del alcance. Si nadie responde, el agente considera el objetivo fuera de alcance y no lo toca, en ambos modos. Una denegación o una respuesta nunca permiten ejecutar la acción.
Un registro de cada respuesta
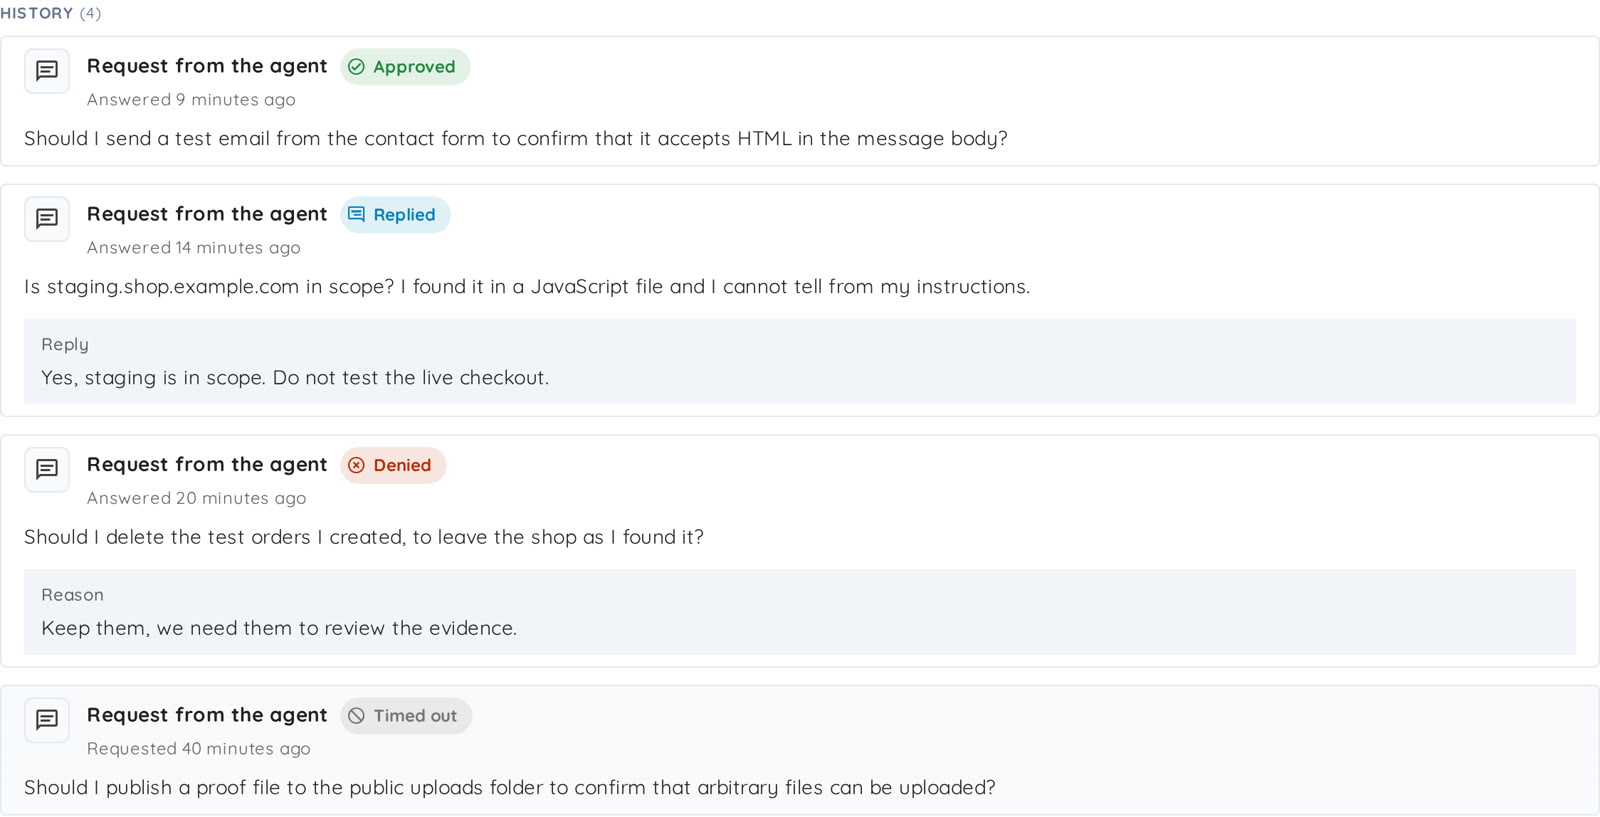
Las solicitudes respondidas pasan al Historial, con la respuesta que dio:
- Aprobada.
- Denegada, con su motivo.
- Respondida, con su mensaje.
- Tiempo agotado, cuando nadie respondió antes de que el agente dejara de esperar.
Los usuarios con rol de administrador o usuario pueden responder solicitudes. Los lectores pueden abrir la pestaña y leerlas, pero no pueden responder.
Primeros pasos
Cree un escaneo agéntico, abra el paso Controles de seguridad y elija cómo gestiona el agente las acciones de riesgo. Si comienza con Preguntarme, bloquear si no hay respuesta, ninguna acción de riesgo se ejecutará sin una persona, y el escaneo seguirá avanzando en todo lo demás.
La guía de aprobaciones explica paso a paso la configuración y las respuestas, y el registro de cambios de octubre enumera las demás novedades que la acompañan.
Preguntas frecuentes
¿Qué son las aprobaciones? Permiten que un escaneo agéntico le consulte antes de realizar una acción de riesgo. La solicitud espera en la pestaña Aprobaciones del escaneo y usted la aprueba, la deniega o responde con sus propias instrucciones.
¿Pregunta el agente antes de cada acción? No. La configuración no detiene cada llamada a una herramienta. El agente pregunta antes de acciones que afecten a personas reales, que sean destructivas o no puedan deshacerse, o que salgan del alcance del escaneo, y cuando está bloqueado y no puede decidir de forma segura.
¿Qué ocurre con el resto del escaneo mientras espera una solicitud? Sigue ejecutándose. Solo se bloquea la acción que espera su decisión.
¿Puedo responder con mis propias instrucciones? Sí. Añada un mensaje y envíelo como respuesta. Para una acción, la respuesta es una orientación, no una aprobación: el agente reconsidera y vuelve a preguntar si aún quiere continuar.
¿Qué ocurre si nadie responde? Por defecto, el agente espera hasta 24 horas. Con Preguntarme, bloquear si no hay respuesta, la acción no se ejecuta. Con Preguntarme, ejecutar si no hay respuesta, el agente continúa según su propio criterio, salvo si la pregunta trata del alcance, en cuyo caso considera el objetivo fuera de alcance.
¿Qué escaneos admiten aprobaciones? Los perfiles Deep Agentic Scan, Mobile Shielding y Single Vulnerability Assessment. La configuración está en su paso Controles de seguridad.
¿Quién puede responder una solicitud? Los usuarios con rol de administrador o usuario. Los lectores pueden ver las solicitudes, pero no responderlas.
¿Cómo activo las aprobaciones? Al crear el escaneo, abra el paso Controles de seguridad y seleccione Preguntarme, bloquear si no hay respuesta o Preguntarme, ejecutar si no hay respuesta en Aprobación de acciones. La guía de aprobaciones cubre todo el proceso.
¿Necesita ayuda para configurar sus primeras aprobaciones? Escriba a support@ostorlab.dev.