任意登录角色的 PostgreSQL RCE(CVE-2026-116331)
PostgreSQL 的 min/max 聚合优化存在类型混淆,任意登录角色都能以数据库用户身份执行代码。已在 18.7、17.12、16.16 和 15.20 中修复。
TL;DR
- CVE-2026-116331 是 PostgreSQL min/max 聚合优化中的类型混淆。带有 SORTOP 运算符且返回类型不同的聚合会让查询规划器在调用方期望指针的位置返回原始输入字节。
- 任意 PostgreSQL 登录角色都能在其临时模式中创建所需对象,因为 TEMPORARY 默认授予 PUBLIC。18.7、17.12、16.16、15.20 和 14.25 之前的所有分支均受影响。
- PostgreSQL 将其评为 CVSS v3.1 8.8 High。Depthfirst 于 2026-11-18 公布了触发方式和利用原语;没有公开的野外利用报告,截至 2026-11-19 也未列入 CISA KEV。
- 升级到 18.7、17.12、16.16 或 15.20,已停止维护的 14 系列则升级到 14.25。从 PUBLIC 收回 TEMPORARY 能阻断已公开的攻击链,但不会修复查询规划器。
我受影响吗?
以下条件全部成立时,您会受到影响:
- 您运行 PostgreSQL 18.6 或更早版本、17.11 或更早版本、16.15 或更早版本、15.19 或更早版本,或 14.24 或更早版本。
- 攻击者能以登录角色向数据库认证。
- 该角色在数据库上拥有 TEMPORARY 权限。PostgreSQL 默认将其授予 PUBLIC。
- 该角色能在其临时模式中创建表、索引、函数和聚合。默认登录角色可以在
pg_temp中完成这四项操作。
存在漏洞的查询规划路径需要一个用户定义聚合,它声明 SORTOP 运算符,并且最终函数的返回类型与聚合的输入类型不同。PostgreSQL 在 18.7 之前不会拒绝这种声明。攻击还需要在聚合输入上建立 B-tree 索引,角色会在自己的临时模式中创建它。
PostgreSQL 是 Amazon RDS、Neon 和 Supabase 等托管服务的底层数据库,官方 postgres 镜像在 Docker Hub 上已被拉取 12,565,765,337 次(2026 年 11 月 19 日检查)。
受影响的分支及其修复版本列在表格中。PostgreSQL 14.25 是 14 系列的最后一个版本,该系列已于 2026-11-12 停止维护。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| PostgreSQL 18 | 18.0 至 18.6 | 18.7 |
| PostgreSQL 17 | 17.0 至 17.11 | 17.12 |
| PostgreSQL 16 | 16.0 至 16.15 | 16.16 |
| PostgreSQL 15 | 15.0 至 15.19 | 15.20 |
| PostgreSQL 14 | 14.0 至 14.24 | 14.25(已停止维护) |
先检查服务器版本:
psql -c "SELECT version();"
然后列出当前数据库中所有能创建临时对象的登录角色:
SELECT r.rolname
FROM pg_roles r
WHERE r.rolcanlogin
  AND has_database_privilege(r.oid, current_database(), 'TEMPORARY');
请在服务器承载的每个数据库中执行该查询。该权限按数据库授予。出现在结果中的角色能够构建已公开攻击链所需的对象。
最后,查找已经安装的不匹配聚合:
SELECT n.nspname, p.proname,
       format_type(p.prorettype, NULL) AS result_type,
       format_type(p.proargtypes[0], NULL) AS input_type
FROM pg_aggregate a
JOIN pg_proc p ON p.oid = a.aggfnoid
JOIN pg_namespace n ON n.oid = p.pronamespace
WHERE a.aggsortop <> 0
  AND p.pronargs = 1
  AND p.prorettype <> p.proargtypes[0];
每一行都是一个声明了排序运算符、但返回类型与输入类型不同的聚合。补丁会阻止查询规划器使用它,因此该行并不证明已遭入侵。这是一种不应存在的配置。
如何修复?
升级到所在分支的修复版本并重启 PostgreSQL。修复包含在 2026-11-12 的以下小版本中:18.7、17.12、16.16、15.20 和 14.25。
- 在 Debian 或 Ubuntu 上,更新您所运行分支的软件包:
bash sudo apt update sudo apt install --only-upgrade postgresql-18根据服务器情况,将postgresql-18替换为postgresql-17、postgresql-16、postgresql-15或postgresql-14。 - 在 RHEL、Fedora 或使用 PostgreSQL 软件包的发行版上,更新服务器软件包:
bash
   sudo dnf update postgresql-server postgresql
对于 PostgreSQL 社区软件包,更新带版本的软件包,例如postgresql18-server。 - 在容器中,拉取修复后的镜像并重新创建容器:
bash docker pull postgres:18.7 docker stop <container> && docker rm <container>旧分支请使用postgres:17.12、postgres:16.16、postgres:15.20或postgres:14.25。仅拉取镜像不会改变正在运行的服务器。 - 在托管服务上,应用提供方的小版本升级。Amazon RDS 和 Aurora PostgreSQL、Neon、Supabase、Google Cloud SQL 以及 Azure Database for PostgreSQL 各自发布修复后的小版本。安排维护窗口前请查看提供方的列表。
- 重启后验证正在运行的服务器:
bash
   psql -c "SHOW server_version;"
如果暂时无法升级,请收回已公开攻击链使用的权限,并审计已经安装的聚合。
- 在每个数据库中从 PUBLIC 以及不需要该权限的角色收回 TEMPORARY:
sql REVOKE TEMPORARY ON DATABASE <database> FROM PUBLIC; - 删除或替换“我受影响吗?”中审计查询返回的每一个聚合。
- 将服务器放在专用网络中,并限制可以登录的角色。
变通方法不是完整的修复。在模式上拥有 CREATE 且拥有 TEMPORARY 的角色仍然可以创建临时表和聚合。超级用户可以执行任何操作。在服务器升级之前,查询规划器的缺陷仍然存在,因此请将收回权限视为在安排升级期间提高门槛的手段。
根本原因是什么?
查询规划器相信聚合上的 SORTOP 选项意味着该聚合像 MIN 或 MAX 一样工作,并返回与其输入相同的类型。它并不验证这一承诺。
聚合由转换函数、状态类型和可选的最终函数定义。自定义聚合可以接受 int8,在 int8 状态中保留最大值,并在最终函数中将结果转换为 text。
这是合法的 SQL。SORTOP 选项告诉查询规划器,聚合的结果按指定运算符排序。查询规划器随后可以用直接返回极值行的索引查找替代全表扫描。
检查位于 src/backend/optimizer/plan/planagg.c 的 fetch_agg_sort_op(),在 REL_18_6 源码的第 494 至 514 行:
static Oid
fetch_agg_sort_op(Oid aggfnoid)
{
    HeapTuple   aggTuple;
    Form_pg_aggregate aggform;
    Oid         aggsortop;

    /* fetch aggregate entry from pg_aggregate */
    aggTuple = SearchSysCache1(AGGFNOID, ObjectIdGetDatum(aggfnoid));
    if (!HeapTupleIsValid(aggTuple))
        return InvalidOid;
    aggform = (Form_pg_aggregate) GETSTRUCT(aggTuple);
    aggsortop = aggform->aggsortop;
    ReleaseSysCache(aggTuple);

    return aggsortop;
}
can_minmax_aggs() 调用该函数,并在返回的运算符有效时构建 MinMaxAggInfo 节点:
aggsortop = fetch_agg_sort_op(aggref->aggfnoid);
if (!OidIsValid(aggsortop))
    return false;       /* not a MIN/MAX aggregate */
该函数从不比较 pg_proc.prorettype(聚合声明的返回类型)与其唯一参数的类型。当两者不同时,基于索引的 MinMaxAggPath 返回原始输入列。执行器仍按声明的输出类型读取结果。
在 64 位构建中,int8 按值放在 8 字节的 Datum 中传递,而 text 作为指针按引用传递。因此执行器把整数位当作指向 text 的指针。这就是类型混淆。
如何被利用?
拥有任意登录角色的攻击者完全在会话的临时模式中构建触发器。用不同的类型组合重复该过程,就能把类型混淆变成读取,再变成控制流劫持。
- 以低权限角色连接,创建一个带
int8列和 B-tree 索引的临时表。 - 向表中插入攻击者选定的值。
- 创建一个保留最大值的转换函数,以及一个声明
text结果的最终函数。 - 使用该转换函数、
int8状态、text最终函数和SORTOP = '>'创建聚合。 - 对带索引的列执行该聚合。查询规划器走索引捷径,跳过最终函数,在调用方期望
text的位置返回原始int8。 - 反转不匹配以读取内存。
int8值被当作指针,bytea值被读作int8,从而泄露攻击者控制字节的堆地址。 - 在泄露的堆缓冲区附近探测,找到
postgres二进制中的代码指针,绕过地址空间布局随机化。 - 将伪造的扩展对象头存放在攻击者控制的内存中,并传给
length()等函数。通过伪造方法表的间接调用到达system()。
下面的代码块展示了触发类型混淆的 SQL,摘自 Depthfirst 的分析。其中的函数体和载荷常量已省略。
CREATE TEMP TABLE t (v int8);
CREATE INDEX ON t (v);
INSERT INTO t VALUES (1);

CREATE FUNCTION pg_temp.keep_max(int8, int8) RETURNS int8 ...;
CREATE FUNCTION pg_temp.as_text(int8) RETURNS text ...;

CREATE AGGREGATE pg_temp.confused(int8) (
  SFUNC = pg_temp.keep_max,
  STYPE = int8,
  FINALFUNC = pg_temp.as_text,
  SORTOP = '>'
);

SELECT pg_temp.confused(v) FROM t;
聚合通过索引路径返回带索引的 int8。调用方将其读作 text,因此该值被解释为指针。用 bytea 与 int8、再用 int8 与 text 重复同样的模式,就能获得泄露、任意读取和控制流目标。
攻击如何展开?
登录角色创建临时表和不匹配的 SORTOP 聚合,查询规划器走索引捷径,调用方将原始输入读作指针。
默认拥有 TEMPORARY"] --> B["pg_temp 表和 B-tree 索引
攻击者选定的值"] B --> C["用户聚合
设置 SORTOP,返回类型不同"] C --> D["MinMaxAggPath
没有输入输出类型检查"] D --> E["索引查找返回 int8
跳过 FINALFUNC"] E --> F["执行器将 int8 读作 text 指针
类型混淆"] F --> G["堆泄露和 ASLR 绕过
伪造的扩展对象"] G --> H["通过伪造方法表的间接调用
以 postgres 用户执行代码"]
攻击者能做什么?
能够登录并创建对象的攻击者可以以运行 PostgreSQL 服务器的操作系统用户身份执行命令。该用户可以读写数据目录,读取环境变量和配置文件。它还可以使用这些文件中包含的任何云或网络凭据。
PostgreSQL 路径需要以下全部条件:
- 一个已认证的会话。
- 数据库上的 TEMPORARY 权限,PUBLIC 默认拥有该权限。
- 能在
pg_temp中创建表、索引、函数和聚合。 - 64 位 PostgreSQL 构建,这是 x86-64 和 ARM64 服务器上的常规部署。
该研究还在另外三个引擎中演示了同样的模式。每个引擎都有自己的前提条件和修复。
- MySQL 26.7.0 和 26.7.1:CVE-2026-101786,CVSS v3.1 7.2,窗口化
BIT_OR聚合中的越界递增。Oracle 将其评为需要高权限。Depthfirst 在官方 26.7.0 镜像上仅凭CREATE TEMPORARY TABLES ON *.*就实现了代码执行。Oracle 在 2026 年 10 月的关键补丁更新中修复了它。 - Oracle Database 19.3 至 19.32、21.3 至 21.24 和 23.4.0 至 23.26.3:CVE-2026-114819,CVSS v3.1 9.9,Oracle Text 缺陷,与 Oracle REST Data Services 中的 GraphQL 缺陷 CVE-2026-91609 串联。该攻击链在登录之前就能从暴露的 HTTP 端点到达数据库引擎。Oracle 在 2026 年 10 月的关键补丁更新中修复了 CVE-2026-91609,并在 2026 年 11 月的关键安全补丁更新中修复了 CVE-2026-114819。
- ClickHouse 26.7.5.10:RowBinary 字符串长度中的整数回绕,可通过
CREATE TEMPORARY TABLE ON *.*和format_binary_max_string_size=0触发。Depthfirst 以clickhouse服务账户身份获得了 shell。该研究没有为 ClickHouse 缺陷指定 CVE,ClickHouse 仓库截至 2026-11-19 也没有列出相关公告。
Oracle 是唯一不需要账户的案例。其他三个需要数据库会话,但该会话可以是应用程序已经在使用的最低权限角色。
为什么修复有效?
当聚合声明的返回类型与其唯一输入类型不同时,修复会拒绝索引捷径。fetch_agg_sort_op() 现在读取聚合的 pg_proc 签名,并在类型不匹配时返回 InvalidOid:
@@ -511,5 +511,22 @@ fetch_agg_sort_op(Oid aggfnoid)
    aggsortop = aggform->aggsortop;
    ReleaseSysCache(aggTuple);

+   /*
+    * Check the aggregate's pg_proc entry to verify input type = result type;
+    * if not, report that there is no sortop.  This guards against incorrect
+    * usage of the SORTOP option.
+    */
+   if (OidIsValid(aggsortop))
+   {
+       Oid         rettype;
+       Oid        *argtypes;
+       int         nargs;
+
+       rettype = get_func_signature(aggfnoid, &argtypes, &nargs);
+       if (nargs != 1 || rettype != argtypes[0])
+           aggsortop = InvalidOid;
+       pfree(argtypes);
+   }
+
    return aggsortop;
 }
can_minmax_aggs() 看到无效的排序运算符后返回 false,因此查询规划器不会构建 MinMaxAggPath。聚合走正常的转换函数和最终函数,调用方收到声明的 text 值,而不是原始 int8。
在 master 分支中,PostgreSQL 还会拒绝 SORTOP 类型不匹配的新 CREATE AGGREGATE。已发布的分支保留计划时检查,因为不正确的聚合可能已经存在。该提交是 Tom Lane 的 2c03c7c48fb6,已回移植到 14 至 19 版本。
如何检查是否已遭入侵?
CVE-2026-116331 没有公开的野外利用报告,也没有发布入侵指标。以下检查能找到已公开攻击链使用的对象和语句,但不能证明尝试已经成功。
- 如果启用了语句日志,请在 PostgreSQL 日志中搜索临时对象和 SORTOP 聚合:
bash grep -Ei "create (temp|temporary) table|create aggregate|sortop|pg_temp\\." /var/log/postgresql/postgresql-*.log - 如果安装了
pg_stat_statements,请在其中搜索相同的语句:sql SELECT query FROM pg_stat_statements WHERE query ILIKE '%CREATE AGGREGATE%' OR query ILIKE '%SORTOP%' OR query ILIKE '%pg_temp.%'; - 在每个数据库上运行“我受影响吗?”中的聚合审计。即使查询规划器已不再使用,不匹配的聚合也值得调查。
- 检查
postgres服务账户在可疑语句前后是否启动了意外的子进程、在/tmp中创建了文件或打开了出站连接。没有可对照的公开指标集。
失败的尝试可能只留下被拒绝的查询,而默认的 PostgreSQL 日志不会记录每一条语句。日志中没有记录并不能证明没有发生过尝试。
时间线
公开记录从 Oracle 的 10 月修复延伸到 PostgreSQL 的公开利用代码。
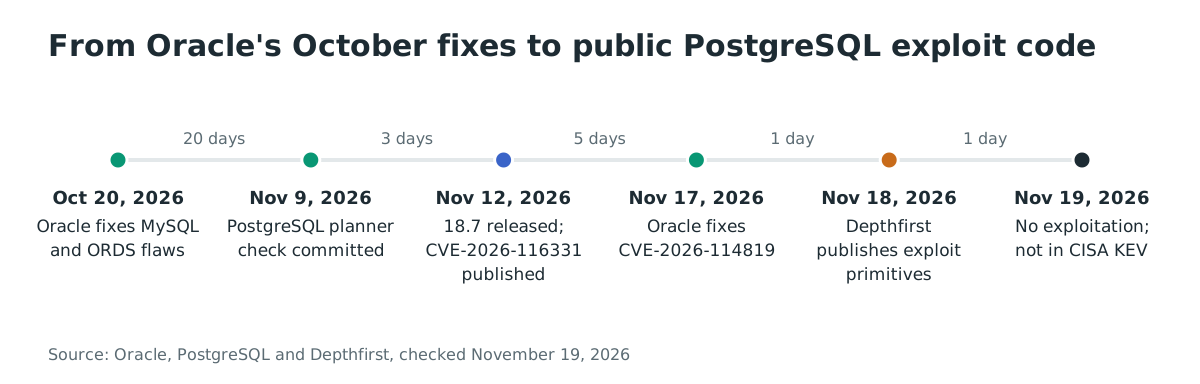
- 2026-10-20:Oracle 在 2026 年 10 月的关键补丁更新中发布了 MySQL 的 CVE-2026-101786 和 Oracle REST Data Services 的 CVE-2026-91609。
- 2026-11-09:Tom Lane 在 REL_18_STABLE 分支上提交了 PostgreSQL 查询规划器检查。
- 2026-11-12:PostgreSQL 发布 18.7、17.12、16.16、15.20、14.25 和 19 RC2,并发布 CVE-2026-116331。PostgreSQL 14 随 14.25 停止维护。
- 2026-11-17:Oracle 在 2026 年 11 月的关键安全补丁更新中修复 CVE-2026-114819。
- 2026-11-18:Depthfirst 发布针对 PostgreSQL、MySQL、Oracle 和 ClickHouse 的研究、SQL 触发器和利用原语。
- 2026-11-19:没有公开的野外利用报告,CVE-2026-116331 未列入 CISA KEV。
常见问题
CVE-2026-116331 在 CISA KEV 中吗? 不在。截至 2026-11-19,CISA 的 Known Exploited Vulnerabilities 目录未列出它,也没有公开报告显示野外利用。
只读角色能利用它吗?
不能。角色需要在数据库上拥有 TEMPORARY,并且必须能在其临时模式中创建对象。无法创建表、索引、函数或聚合的角色不能构建已公开的攻击链。默认登录角色可以在 pg_temp 中完成这四项操作。
收回 TEMPORARY 能修复该漏洞吗? 不能。它移除了已公开的 PostgreSQL 攻击链所依赖的权限,从而提高低权限攻击者的门槛。在服务器升级之前,查询规划器缺陷仍然存在,在模式上拥有 CREATE 的角色或超级用户仍然可以触达它。
修复会破坏我现有的聚合吗? 在已发布的分支上,现有的不匹配聚合仍通过正常的转换函数和最终函数工作。查询规划器只是不再对它使用索引捷径。在 master 分支上,SORTOP 类型不匹配的新声明会被拒绝。输入和输出类型匹配的正确聚合不受影响。
MySQL、Oracle 和 ClickHouse 也受同一技术影响吗? 是的。Depthfirst 在 MySQL 和 ClickHouse 中演示了从低权限会话执行代码,在 Oracle Database 中演示了认证前攻击链。CVE 和修复更新列在“攻击者能做什么?”中。
它被野外利用过吗? 截至 2026-11-19 没有公开的利用报告。该研究于 2026-11-18 公布了触发器和利用原语,因此利用代码部分公开,但并未打包成可直接运行的攻击。
用 Ostorlab 发现暴露的 PostgreSQL 服务器
Ostorlab 的攻击面发现会清点贵组织暴露在互联网上的数据库服务和主机,让您看到哪些 PostgreSQL 服务器需要优先升级。
参考文献
- PostgreSQL 安全页面,CVE-2026-116331:https://www.postgresql.org/support/security/CVE-2026-116331/ (2026 年 11 月 19 日检查)
- PostgreSQL 18.7、17.12、16.16、15.20、14.25 和 19 RC2 发布公告,2026-11-12:https://www.postgresql.org/about/news/postgresql-187-1712-1616-1520-1425-and-19-rc-2-released-3442/ (2026 年 11 月 19 日检查)
- PostgreSQL 18.7 发行说明,“Don't generate an index-based plan for an aggregate whose input and output types don't match”:https://www.postgresql.org/docs/release/18.7/ (2026 年 11 月 19 日检查)
- PostgreSQL 修复提交 2c03c7c48fb6,“Don't use MinMaxAggPath if aggregate's input and output types don't match”:https://github.com/postgres/postgres/commit/2c03c7c48fb6060155fd9d35fdcef40ddf0a28f6 (2026 年 11 月 19 日检查)
- Depthfirst,“Narrow Grants, Wide Engines: Reaching Native Database Attack Surface from Minimal SQL Roles”,2026-11-18:https://depthfirst.com/research/narrow-grants-wide-engines (2026 年 11 月 19 日检查)
- The Hacker News,“Researcher Demonstrates Database RCE Exploits Affecting PostgreSQL, MySQL and Oracle”,2026-11-19:https://thehackernews.com/2026/11/researcher-demonstrates-database-rce.html (2026 年 11 月 19 日检查)
- CVE-2026-116331 记录:https://www.cve.org/CVERecord?id=CVE-2026-116331 (2026 年 11 月 19 日检查)
- CVE-2026-101786 记录:https://www.cve.org/CVERecord?id=CVE-2026-101786 (2026 年 11 月 19 日检查)
- Oracle 关键补丁更新,2026 年 10 月:https://www.oracle.com/security-alerts/cpuoct2026.html (2026 年 11 月 19 日检查)
- CVE-2026-114819 记录:https://www.cve.org/CVERecord?id=CVE-2026-114819 (2026 年 11 月 19 日检查)
- Oracle 关键安全补丁更新,2026 年 11 月:https://www.oracle.com/security-alerts/cspunov2026.html (2026 年 11 月 19 日检查)
- CVE-2026-91609 记录:https://www.cve.org/CVERecord?id=CVE-2026-91609 (2026 年 11 月 19 日检查)
- Docker Hub,官方 postgres 镜像,12,565,765,337 次拉取:https://hub.docker.com/_/postgres (2026 年 11 月 19 日检查)
- Docker Hub,官方 mysql 镜像,5,279,430,994 次拉取:https://hub.docker.com/_/mysql (2026 年 11 月 19 日检查)
- Docker Hub,clickhouse/clickhouse-server,359,089,916 次拉取:https://hub.docker.com/r/clickhouse/clickhouse-server (2026 年 11 月 19 日检查)
- CISA Known Exploited Vulnerabilities 目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 19 日检查)