RCE en PostgreSQL para cualquier rol de inicio de sesión (CVE-2026-116331)
Una confusión de tipos en los agregados min/max de PostgreSQL permite que cualquier rol conectado ejecute código como el usuario de la base. Corregido en 18.7.
Resumen
- CVE-2026-116331 es una confusión de tipos en la optimización de agregados min/max de PostgreSQL. Un agregado con un operador SORTOP y un tipo de retorno distinto hace que el planificador devuelva bytes de entrada donde el llamador espera un puntero.
- Cualquier rol de inicio de sesión de PostgreSQL puede crear los objetos en su esquema temporal, porque TEMPORARY se concede a PUBLIC por defecto. Todas las ramas anteriores a 18.7, 17.12, 16.16, 15.20 y 14.25 están afectadas.
- PostgreSQL la evalúa como CVSS v3.1 8.8 High. Depthfirst publicó el desencadenante y las primitivas de explotación el 2026-11-18; no se informa de explotación en entornos reales y no está en el catálogo KEV de CISA a fecha de 2026-11-19.
- Actualice a 18.7, 17.12, 16.16 o 15.20, o a 14.25 en la rama 14, que llegó al final de su ciclo de vida. Revocar TEMPORARY a PUBLIC bloquea la cadena publicada, pero no corrige el planificador.
¿Estoy afectado?
Está expuesto cuando se cumplen todas estas condiciones:
- Ejecuta PostgreSQL 18.6 o anterior, 17.11 o anterior, 16.15 o anterior, 15.19 o anterior, o 14.24 o anterior.
- Un atacante puede autenticarse en la base de datos con un rol de inicio de sesión.
- Ese rol tiene el privilegio TEMPORARY en la base de datos. PostgreSQL lo concede a PUBLIC por defecto.
- El rol puede crear una tabla, un índice, una función y un agregado en su esquema temporal. Un rol de inicio de sesión por defecto puede hacer las cuatro cosas en
pg_temp.
La ruta vulnerable del planificador necesita un agregado definido por el usuario que declare un operador SORTOP y una función final cuyo tipo de retorno difiera del tipo de entrada del agregado. PostgreSQL no rechaza esa declaración antes de 18.7. El ataque necesita después un índice B-tree sobre la entrada del agregado, que el rol crea en su propio esquema temporal.
PostgreSQL es la base de datos detrás de servicios gestionados como Amazon RDS, Neon y Supabase, y la imagen oficial postgres tiene 12,565,765,337 descargas en Docker Hub (comprobado el 19 de noviembre de 2026).
Las ramas afectadas y sus correcciones están en la tabla. PostgreSQL 14.25 es la última versión de la rama 14, que llegó al final de su ciclo de vida el 2026-11-12.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| PostgreSQL 18 | 18.0 a 18.6 | 18.7 |
| PostgreSQL 17 | 17.0 a 17.11 | 17.12 |
| PostgreSQL 16 | 16.0 a 16.15 | 16.16 |
| PostgreSQL 15 | 15.0 a 15.19 | 15.20 |
| PostgreSQL 14 | 14.0 a 14.24 | 14.25 (fin del ciclo de vida) |
Compruebe primero la versión del servidor:
psql -c "SELECT version();"
Después, enumere cada rol de inicio de sesión que puede crear objetos temporales en la base de datos actual:
SELECT r.rolname
FROM pg_roles r
WHERE r.rolcanlogin
  AND has_database_privilege(r.oid, current_database(), 'TEMPORARY');
Ejecute esa consulta en cada base de datos que aloja el servidor. El privilegio se concede por base de datos. Un rol que aparece en el resultado puede crear los objetos que necesita la cadena publicada.
Por último, busque un agregado incoherente que ya esté instalado:
SELECT n.nspname, p.proname,
       format_type(p.prorettype, NULL) AS result_type,
       format_type(p.proargtypes[0], NULL) AS input_type
FROM pg_aggregate a
JOIN pg_proc p ON p.oid = a.aggfnoid
JOIN pg_namespace n ON n.oid = p.pronamespace
WHERE a.aggsortop <> 0
  AND p.pronargs = 1
  AND p.prorettype <> p.proargtypes[0];
Cada fila es un agregado que declara un operador de ordenación pero devuelve un tipo distinto de su entrada. La corrección impide que el planificador lo use, así que la fila no demuestra una intrusión. Es una configuración que no debería existir.
¿Cómo lo corrijo?
Actualice a la versión menor corregida de su rama y reinicie PostgreSQL. Las correcciones están en las versiones menores del 2026-11-12: 18.7, 17.12, 16.16, 15.20 y 14.25.
- En Debian o Ubuntu, actualice el paquete de la rama que ejecuta:
bash sudo apt update sudo apt install --only-upgrade postgresql-18Sustituyapostgresql-18porpostgresql-17,postgresql-16,postgresql-15opostgresql-14según el servidor. - En RHEL, Fedora o una distribución que usa los paquetes de PostgreSQL, actualice el paquete del servidor:
bash
   sudo dnf update postgresql-server postgresql
Para los paquetes de la comunidad PostgreSQL, actualice el paquete versionado, por ejemplopostgresql18-server. - En un contenedor, descargue la imagen corregida y recree el contenedor:
bash docker pull postgres:18.7 docker stop <container> && docker rm <container>Usepostgres:17.12,postgres:16.16,postgres:15.20opostgres:14.25para las ramas anteriores. Descargar la imagen por sí solo no cambia el servidor en ejecución. - En un servicio gestionado, aplique la actualización menor del proveedor. Amazon RDS y Aurora PostgreSQL, Neon, Supabase, Google Cloud SQL y Azure Database for PostgreSQL publican sus propias versiones menores corregidas. Consulte la lista del proveedor antes de programar la ventana de mantenimiento.
- Verifique el servidor en ejecución después del reinicio:
bash
   psql -c "SHOW server_version;"
Si todavía no puede actualizar, revoque el privilegio que usa la cadena publicada y audite los agregados ya instalados.
- Revoque TEMPORARY a PUBLIC en cada base de datos, y a los roles que no lo necesiten:
sql REVOKE TEMPORARY ON DATABASE <database> FROM PUBLIC; - Elimine o sustituya cada agregado devuelto por la consulta de auditoría de «¿Estoy afectado?».
- Mantenga el servidor en una red privada y limite los roles que pueden iniciar sesión.
La solución alternativa no es una corrección completa. Un rol que tiene CREATE en un esquema y TEMPORARY todavía puede crear una tabla temporal y un agregado. Un superusuario puede hacer cualquier cosa. El error del planificador permanece hasta que se actualice el servidor, así que trate la revocación como una forma de elevar la barrera mientras programa la actualización.
¿Cuál es la causa raíz?
El planificador confía en que la opción SORTOP de un agregado significa que el agregado se comporta como MIN o MAX y devuelve el mismo tipo que su entrada. No comprueba esa promesa.
Un agregado se define por una función de transición, un tipo de estado y una función final opcional. Un agregado personalizado puede aceptar int8, conservar el máximo en un estado int8 y convertir el resultado a text en su función final.
Eso es SQL válido. La opción SORTOP indica al planificador que el resultado del agregado se ordena por el operador indicado. El planificador puede entonces sustituir un recorrido completo por una búsqueda en el índice que devuelve directamente la fila extrema.
La comprobación está en fetch_agg_sort_op(), en src/backend/optimizer/plan/planagg.c, en las líneas 494 a 514 del código REL_18_6:
static Oid
fetch_agg_sort_op(Oid aggfnoid)
{
    HeapTuple   aggTuple;
    Form_pg_aggregate aggform;
    Oid         aggsortop;

    /* fetch aggregate entry from pg_aggregate */
    aggTuple = SearchSysCache1(AGGFNOID, ObjectIdGetDatum(aggfnoid));
    if (!HeapTupleIsValid(aggTuple))
        return InvalidOid;
    aggform = (Form_pg_aggregate) GETSTRUCT(aggTuple);
    aggsortop = aggform->aggsortop;
    ReleaseSysCache(aggTuple);

    return aggsortop;
}
can_minmax_aggs() llama a esa función y crea un nodo MinMaxAggInfo siempre que el operador devuelto sea válido:
aggsortop = fetch_agg_sort_op(aggref->aggfnoid);
if (!OidIsValid(aggsortop))
    return false;       /* not a MIN/MAX aggregate */
La función nunca compara pg_proc.prorettype, el tipo de retorno declarado del agregado, con el tipo de su único argumento. Cuando difieren, el MinMaxAggPath basado en el índice devuelve la columna de entrada sin procesar. El ejecutor sigue leyendo el resultado como el tipo de salida declarado.
En una compilación de 64 bits, un int8 se pasa por valor en un Datum de 8 bytes, mientras que text se pasa por referencia como un puntero. Por eso el ejecutor trata los bits del entero como un puntero a text. Esa es la confusión de tipos.
¿Cómo se explota?
Un atacante con cualquier rol de inicio de sesión crea el desencadenante por completo en el esquema temporal de la sesión. Repetirlo con distintos pares de tipos convierte la confusión en una lectura y después en un secuestro del flujo de control.
- Conéctese con el rol de bajos privilegios y cree una tabla temporal con una columna
int8y un índice B-tree sobre ella. - Inserte un valor elegido por el atacante en la tabla.
- Cree una función de transición que conserve el máximo, y una función final que declare un resultado
text. - Cree un agregado con esa función de transición, un estado
int8, la función finaltextySORTOP = '>'. - Ejecute el agregado sobre la columna indexada. El planificador toma el atajo del índice, omite la función final y devuelve el
int8sin procesar donde el llamador esperatext. - Invierta la incoherencia para leer memoria. Un valor
int8se trata como un puntero, y un valorbytease lee comoint8para filtrar la dirección del montón de los bytes controlados por el atacante. - Sondee cerca del búfer del montón filtrado para encontrar un puntero de código en el binario
postgresy eludir la aleatorización del espacio de direcciones. - Guarde una cabecera de objeto expandido falsificada en memoria controlada por el atacante y pásela a una función como
length(). La llamada indirecta a través de la tabla de métodos falsificada alcanzasystem().
El bloque de código muestra el SQL que desencadena la confusión, recortado del análisis de Depthfirst. Allí se omiten los cuerpos de las funciones y las constantes de la carga útil.
CREATE TEMP TABLE t (v int8);
CREATE INDEX ON t (v);
INSERT INTO t VALUES (1);

CREATE FUNCTION pg_temp.keep_max(int8, int8) RETURNS int8 ...;
CREATE FUNCTION pg_temp.as_text(int8) RETURNS text ...;

CREATE AGGREGATE pg_temp.confused(int8) (
  SFUNC = pg_temp.keep_max,
  STYPE = int8,
  FINALFUNC = pg_temp.as_text,
  SORTOP = '>'
);

SELECT pg_temp.confused(v) FROM t;
El agregado devuelve el int8 indexado por la ruta del índice. El llamador lo lee como text, así que el valor se interpreta como un puntero. Repetir el mismo patrón con bytea e int8, y después con int8 y text, produce la filtración, la lectura arbitraria y el objetivo del flujo de control.
¿Cómo se desarrolla el ataque?
Un rol de inicio de sesión crea una tabla temporal y un agregado SORTOP incoherente, el planificador toma el atajo del índice y el llamador lee la entrada sin procesar como un puntero.
TEMPORARY por defecto"] --> B["Tabla pg_temp e índice B-tree
valores elegidos por el atacante"] B --> C["Agregado de usuario
SORTOP definido, tipo de retorno distinto"] C --> D["MinMaxAggPath
sin comprobación de tipos de entrada y salida"] D --> E["La búsqueda por índice devuelve int8
FINALFUNC omitida"] E --> F["El ejecutor lee int8 como puntero text
confusión de tipos"] F --> G["Filtración del montón y elusión de ASLR
objeto expandido falsificado"] G --> H["Llamada indirecta por la tabla de métodos falsificada
código como usuario postgres"]
¿Qué puede hacer un atacante?
Un atacante que puede iniciar sesión y crear los objetos puede ejecutar comandos como el usuario del sistema operativo que ejecuta el servidor PostgreSQL. Ese usuario puede leer y escribir el directorio de datos y leer las variables de entorno y los archivos de configuración. También puede usar las credenciales de nube o de red que contienen esos archivos.
La ruta de PostgreSQL necesita todas estas condiciones:
- Una sesión autenticada.
- El privilegio TEMPORARY en la base de datos, que PUBLIC tiene por defecto.
- La capacidad de crear una tabla, un índice, una función y un agregado en
pg_temp. - Una compilación de PostgreSQL de 64 bits, el despliegue normal en servidores x86-64 y ARM64.
La investigación también demostró el mismo patrón en otros tres motores. Cada uno tiene sus propias condiciones y su propia corrección.
- MySQL 26.7.0 y 26.7.1: CVE-2026-101786, CVSS v3.1 7.2, un incremento fuera de límites en los agregados
BIT_ORde ventana. Oracle lo evalúa como necesitado de privilegios altos. Depthfirst logró ejecución de código con soloCREATE TEMPORARY TABLES ON *.*en la imagen oficial 26.7.0. Oracle lo corrigió en la actualización crítica de octubre de 2026. - Oracle Database 19.3 a 19.32, 21.3 a 21.24 y 23.4.0 a 23.26.3: CVE-2026-114819, CVSS v3.1 9.9, un fallo de Oracle Text que se encadena con CVE-2026-91609, un fallo de GraphQL en Oracle REST Data Services. La cadena alcanza el motor de la base de datos desde un endpoint HTTP expuesto antes de iniciar sesión. Oracle corrigió CVE-2026-91609 en la actualización crítica de octubre de 2026 y CVE-2026-114819 en la actualización de seguridad crítica de noviembre de 2026.
- ClickHouse 26.7.5.10: un desbordamiento de entero en la longitud de cadena de RowBinary, alcanzable con
CREATE TEMPORARY TABLE ON *.*yformat_binary_max_string_size=0. Depthfirst obtuvo un shell como la cuenta de servicioclickhouse. La investigación no nombra ningún CVE para el fallo de ClickHouse, y el repositorio de ClickHouse no listaba ningún aviso sobre él a fecha de 2026-11-19.
El caso de Oracle es el único que no necesita cuenta. Los otros tres necesitan una sesión de base de datos, pero la sesión puede ser el rol con menos privilegios que la aplicación ya usa.
¿Por qué funciona la corrección?
La corrección rechaza el atajo del índice cuando el tipo de retorno declarado del agregado difiere de su único tipo de entrada. fetch_agg_sort_op() ahora lee la firma pg_proc del agregado y devuelve InvalidOid cuando los tipos no coinciden:
@@ -511,5 +511,22 @@ fetch_agg_sort_op(Oid aggfnoid)
    aggsortop = aggform->aggsortop;
    ReleaseSysCache(aggTuple);

+   /*
+    * Check the aggregate's pg_proc entry to verify input type = result type;
+    * if not, report that there is no sortop.  This guards against incorrect
+    * usage of the SORTOP option.
+    */
+   if (OidIsValid(aggsortop))
+   {
+       Oid         rettype;
+       Oid        *argtypes;
+       int         nargs;
+
+       rettype = get_func_signature(aggfnoid, &argtypes, &nargs);
+       if (nargs != 1 || rettype != argtypes[0])
+           aggsortop = InvalidOid;
+       pfree(argtypes);
+   }
+
    return aggsortop;
 }
can_minmax_aggs() ve un operador de ordenación inválido y devuelve false, así que el planificador no crea un MinMaxAggPath. El agregado pasa por sus funciones de transición y final normales, y el llamador recibe el valor text declarado en lugar del int8 sin procesar.
En la rama master, PostgreSQL también rechaza un nuevo CREATE AGGREGATE cuyo tipo SORTOP no coincide. Las ramas publicadas mantienen la comprobación en tiempo de planificación porque los agregados incorrectos pueden existir ya. El commit es 2c03c7c48fb6, de Tom Lane, retroportado de las versiones 14 a 19.
¿Cómo compruebo si estuve comprometido?
No se ha informado de explotación en entornos reales y no se han publicado indicadores de compromiso para CVE-2026-116331. Estas comprobaciones encuentran los objetos y las sentencias que usa la cadena publicada; no demuestran que un intento haya tenido éxito.
- Si el registro de sentencias está activado, busque en los registros de PostgreSQL los objetos temporales y los agregados SORTOP:
bash grep -Ei "create (temp|temporary) table|create aggregate|sortop|pg_temp\\." /var/log/postgresql/postgresql-*.log - Si
pg_stat_statementsestá instalado, busque allí las mismas sentencias:sql SELECT query FROM pg_stat_statements WHERE query ILIKE '%CREATE AGGREGATE%' OR query ILIKE '%SORTOP%' OR query ILIKE '%pg_temp.%'; - Ejecute la auditoría de agregados de «¿Estoy afectado?» en cada base de datos. Un agregado incoherente merece una investigación aunque el planificador ya no lo use.
- Compruebe si la cuenta de servicio
postgreslanzó procesos hijos inesperados, creó archivos en/tmpo abrió conexiones salientes alrededor de las sentencias sospechosas. No hay un conjunto de indicadores publicado con el que comparar.
Un intento fallido puede dejar solo una consulta rechazada, y el registro predeterminado de PostgreSQL no guarda todas las sentencias. La ausencia de entradas en el registro no demuestra que no haya habido un intento.
Cronología
El registro público va de las correcciones de Oracle en octubre al código de explotación público para PostgreSQL.
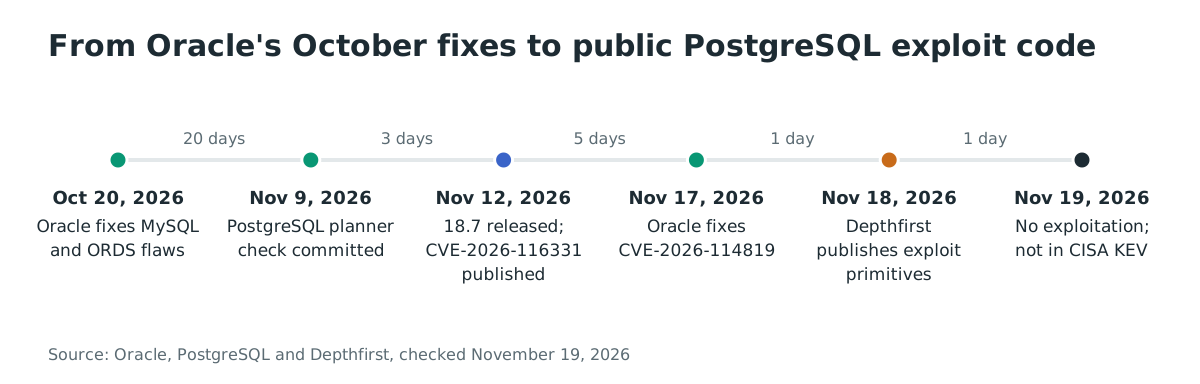
- 2026-10-20: Oracle publica CVE-2026-101786 para MySQL y CVE-2026-91609 para Oracle REST Data Services en la actualización crítica de octubre de 2026.
- 2026-11-09: Tom Lane confirma la comprobación del planificador de PostgreSQL en la rama REL_18_STABLE.
- 2026-11-12: PostgreSQL publica 18.7, 17.12, 16.16, 15.20, 14.25 y 19 RC2, y publica CVE-2026-116331. PostgreSQL 14 llega al final de su ciclo de vida con 14.25.
- 2026-11-17: Oracle corrige CVE-2026-114819 en la actualización de seguridad crítica de noviembre de 2026.
- 2026-11-18: Depthfirst publica la investigación, el desencadenante SQL y las primitivas de explotación para PostgreSQL, MySQL, Oracle y ClickHouse.
- 2026-11-19: No se informa públicamente de explotación en entornos reales, y CVE-2026-116331 no está en el catálogo KEV de CISA.
Preguntas frecuentes
¿Está CVE-2026-116331 en el catálogo KEV de CISA? No. El catálogo Known Exploited Vulnerabilities de CISA no lo incluye a fecha de 2026-11-19, y ningún informe público muestra explotación en entornos reales.
¿Puede explotarlo un rol de solo lectura?
No. El rol necesita TEMPORARY en la base de datos y debe poder crear objetos en su esquema temporal. Un rol que no puede crear una tabla, un índice, una función o un agregado no puede construir la cadena publicada. Un rol de inicio de sesión por defecto puede hacer las cuatro cosas en pg_temp.
¿Corrige la vulnerabilidad revocar TEMPORARY? No. Elimina el privilegio en el que se apoya la cadena publicada de PostgreSQL, lo que eleva la barrera para un atacante de bajos privilegios. El error del planificador permanece hasta que se actualice el servidor, y un rol con CREATE en un esquema o un superusuario todavía puede alcanzarlo.
¿Romperá la corrección mis agregados existentes? En las ramas publicadas, un agregado incoherente existente sigue funcionando por sus funciones de transición y final normales. El planificador simplemente deja de usar el atajo del índice para él. En la rama master, se rechaza una nueva declaración con tipos SORTOP incoherentes. Un agregado correcto cuyos tipos de entrada y salida coinciden no se ve afectado.
¿Afecta la misma técnica a MySQL, Oracle y ClickHouse? Sí. Depthfirst demostró ejecución de código desde una sesión de bajos privilegios en MySQL y ClickHouse, y una cadena de preautenticación en Oracle Database. Los CVE y las actualizaciones corregidas se enumeran en «¿Qué puede hacer un atacante?».
¿Se explotó en entornos reales? Ningún informe público muestra explotación a fecha de 2026-11-19. La investigación publicó el desencadenante y las primitivas el 2026-11-18, así que el código de explotación es público en parte, pero no está empaquetado como un ataque listo para usar.
Encuentre servidores PostgreSQL expuestos con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría los servicios de base de datos y los hosts expuestos a Internet que su organización tiene, para que vea qué servidores PostgreSQL deben actualizarse primero.
Referencias
- Página de seguridad de PostgreSQL, CVE-2026-116331: https://www.postgresql.org/support/security/CVE-2026-116331/ (comprobado el 19 de noviembre de 2026)
- Anuncio de publicación de PostgreSQL 18.7, 17.12, 16.16, 15.20, 14.25 y 19 RC2, 2026-11-12: https://www.postgresql.org/about/news/postgresql-187-1712-1616-1520-1425-and-19-rc-2-released-3442/ (comprobado el 19 de noviembre de 2026)
- Notas de la versión 18.7 de PostgreSQL, «Don't generate an index-based plan for an aggregate whose input and output types don't match»: https://www.postgresql.org/docs/release/18.7/ (comprobado el 19 de noviembre de 2026)
- Commit de corrección de PostgreSQL 2c03c7c48fb6, «Don't use MinMaxAggPath if aggregate's input and output types don't match»: https://github.com/postgres/postgres/commit/2c03c7c48fb6060155fd9d35fdcef40ddf0a28f6 (comprobado el 19 de noviembre de 2026)
- Depthfirst, «Narrow Grants, Wide Engines: Reaching Native Database Attack Surface from Minimal SQL Roles», 2026-11-18: https://depthfirst.com/research/narrow-grants-wide-engines (comprobado el 19 de noviembre de 2026)
- The Hacker News, «Researcher Demonstrates Database RCE Exploits Affecting PostgreSQL, MySQL and Oracle», 2026-11-19: https://thehackernews.com/2026/11/researcher-demonstrates-database-rce.html (comprobado el 19 de noviembre de 2026)
- Registro de CVE-2026-116331: https://www.cve.org/CVERecord?id=CVE-2026-116331 (comprobado el 19 de noviembre de 2026)
- Registro de CVE-2026-101786: https://www.cve.org/CVERecord?id=CVE-2026-101786 (comprobado el 19 de noviembre de 2026)
- Actualización crítica de Oracle, octubre de 2026: https://www.oracle.com/security-alerts/cpuoct2026.html (comprobado el 19 de noviembre de 2026)
- Registro de CVE-2026-114819: https://www.cve.org/CVERecord?id=CVE-2026-114819 (comprobado el 19 de noviembre de 2026)
- Actualización de seguridad crítica de Oracle, noviembre de 2026: https://www.oracle.com/security-alerts/cspunov2026.html (comprobado el 19 de noviembre de 2026)
- Registro de CVE-2026-91609: https://www.cve.org/CVERecord?id=CVE-2026-91609 (comprobado el 19 de noviembre de 2026)
- Docker Hub, imagen oficial postgres, 12,565,765,337 descargas: https://hub.docker.com/_/postgres (comprobado el 19 de noviembre de 2026)
- Docker Hub, imagen oficial mysql, 5,279,430,994 descargas: https://hub.docker.com/_/mysql (comprobado el 19 de noviembre de 2026)
- Docker Hub, clickhouse/clickhouse-server, 359,089,916 descargas: https://hub.docker.com/r/clickhouse/clickhouse-server (comprobado el 19 de noviembre de 2026)
- Catálogo Known Exploited Vulnerabilities de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 19 de noviembre de 2026)