PostgreSQL RCE pour tout rôle de connexion (CVE-2026-116331)
Une confusion de type dans les agrégats min/max de PostgreSQL permet à tout rôle connecté d'exécuter du code comme l'utilisateur de la base. Corrigé en 18.7.
En bref
- CVE-2026-116331 est une confusion de type dans l'optimisation des agrégats min/max de PostgreSQL. Un agrégat doté d'un opérateur SORTOP et d'un type de retour différent amène le planificateur à renvoyer des octets d'entrée là où l'appelant attend un pointeur.
- Tout rôle de connexion PostgreSQL peut créer les objets dans son schéma temporaire, car TEMPORARY est accordé à PUBLIC par défaut. Toutes les branches antérieures à 18.7, 17.12, 16.16, 15.20 et 14.25 sont concernées.
- PostgreSQL l'évalue à CVSS v3.1 8,8 High. Depthfirst a publié le déclencheur et les primitives d'exploitation le 2026-11-18 ; aucune exploitation dans la nature n'est signalée, et la faille n'est pas dans le catalogue KEV de la CISA au 2026-11-19.
- Mettez à jour vers 18.7, 17.12, 16.16 ou 15.20, ou vers 14.25 sur la branche 14 en fin de vie. Révoquer TEMPORARY à PUBLIC bloque la chaîne publiée mais ne corrige pas le planificateur.
Suis-je concerné ?
Vous êtes exposé lorsque toutes ces conditions sont réunies :
- Vous exécutez PostgreSQL 18.6 ou antérieur, 17.11 ou antérieur, 16.15 ou antérieur, 15.19 ou antérieur, ou 14.24 ou antérieur.
- Un attaquant peut s'authentifier auprès de la base avec un rôle de connexion.
- Ce rôle possède le privilège TEMPORARY sur la base. PostgreSQL l'accorde à PUBLIC par défaut.
- Le rôle peut créer une table, un index, une fonction et un agrégat dans son schéma temporaire. Un rôle de connexion par défaut peut faire les quatre dans
pg_temp.
Le chemin vulnérable du planificateur exige un agrégat défini par l'utilisateur qui déclare un opérateur SORTOP et une fonction finale dont le type de retour diffère du type d'entrée de l'agrégat. PostgreSQL ne rejette pas cette déclaration avant 18.7. L'attaque a ensuite besoin d'un index B-tree sur l'entrée de l'agrégat, que le rôle construit dans son propre schéma temporaire.
PostgreSQL est la base de services managés tels qu'Amazon RDS, Neon et Supabase, et l'image officielle postgres totalise 12 565 765 337 téléchargements sur Docker Hub (vérifié le 19 novembre 2026).
Les branches concernées et leurs correctifs figurent dans le tableau. PostgreSQL 14.25 est la dernière version de la branche 14, arrivée en fin de vie le 2026-11-12.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| PostgreSQL 18 | 18.0 à 18.6 | 18.7 |
| PostgreSQL 17 | 17.0 à 17.11 | 17.12 |
| PostgreSQL 16 | 16.0 à 16.15 | 16.16 |
| PostgreSQL 15 | 15.0 à 15.19 | 15.20 |
| PostgreSQL 14 | 14.0 à 14.24 | 14.25 (fin de vie) |
Vérifiez d'abord la version du serveur :
psql -c "SELECT version();"
Listez ensuite chaque rôle de connexion qui peut créer des objets temporaires dans la base courante :
SELECT r.rolname
FROM pg_roles r
WHERE r.rolcanlogin
  AND has_database_privilege(r.oid, current_database(), 'TEMPORARY');
Exécutez cette requête dans chaque base hébergée par le serveur. Le privilège est accordé par base. Un rôle présent dans le résultat peut construire les objets dont la chaîne publiée a besoin.
Cherchez enfin un agrégat incohérent déjà installé :
SELECT n.nspname, p.proname,
       format_type(p.prorettype, NULL) AS result_type,
       format_type(p.proargtypes[0], NULL) AS input_type
FROM pg_aggregate a
JOIN pg_proc p ON p.oid = a.aggfnoid
JOIN pg_namespace n ON n.oid = p.pronamespace
WHERE a.aggsortop <> 0
  AND p.pronargs = 1
  AND p.prorettype <> p.proargtypes[0];
Chaque ligne est un agrégat qui déclare un opérateur de tri mais renvoie un type différent de son entrée. Le correctif empêche le planificateur de l'utiliser ; la ligne ne prouve donc pas une compromission. C'est une configuration qui ne devrait pas exister.
Comment corriger ?
Mettez à jour vers la version mineure corrigée de votre branche et redémarrez PostgreSQL. Les correctifs sont dans les versions mineures du 2026-11-12 : 18.7, 17.12, 16.16, 15.20 et 14.25.
- Sous Debian ou Ubuntu, mettez à jour le paquet de la branche que vous exécutez :
bash sudo apt update sudo apt install --only-upgrade postgresql-18Remplacezpostgresql-18parpostgresql-17,postgresql-16,postgresql-15oupostgresql-14selon le serveur. - Sous RHEL, Fedora ou une distribution qui utilise les paquets PostgreSQL, mettez à jour le paquet serveur :
bash
   sudo dnf update postgresql-server postgresql
Pour les paquets de la communauté PostgreSQL, mettez à jour le paquet versionné, par exemplepostgresql18-server. - Dans un conteneur, tirez l'image corrigée et recréez le conteneur :
bash docker pull postgres:18.7 docker stop <container> && docker rm <container>Utilisezpostgres:17.12,postgres:16.16,postgres:15.20oupostgres:14.25pour les branches plus anciennes. Tirer l'image seule ne change pas le serveur en cours d'exécution. - Sur un service managé, appliquez la mise à jour mineure du fournisseur. Amazon RDS et Aurora PostgreSQL, Neon, Supabase, Google Cloud SQL et Azure Database for PostgreSQL publient chacun leurs versions mineures corrigées. Consultez la liste du fournisseur avant de planifier la fenêtre de maintenance.
- Vérifiez le serveur en cours d'exécution après le redémarrage :
bash
   psql -c "SHOW server_version;"
Si vous ne pouvez pas mettre à jour tout de suite, révoquez le privilège utilisé par la chaîne publiée et auditez les agrégats déjà installés.
- Révoquez TEMPORARY à PUBLIC dans chaque base, et aux rôles qui n'en ont pas besoin :
sql REVOKE TEMPORARY ON DATABASE <database> FROM PUBLIC; - Supprimez ou remplacez chaque agrégat renvoyé par la requête d'audit de « Suis-je concerné ? ».
- Gardez le serveur sur un réseau privé et limitez les rôles autorisés à se connecter.
Le contournement n'est pas un correctif complet. Un rôle qui possède CREATE sur un schéma et TEMPORARY peut encore construire une table temporaire et un agrégat. Un superutilisateur peut tout faire. Le bogue du planificateur subsiste jusqu'à la mise à jour du serveur ; traitez donc la révocation comme un moyen de relever la barre en attendant la mise à jour.
Quelle est la cause racine ?
Le planificateur suppose que l'option SORTOP d'un agrégat signifie que l'agrégat se comporte comme MIN ou MAX et renvoie le même type que son entrée. Il ne vérifie pas cette promesse.
Un agrégat est défini par une fonction de transition, un type d'état et une fonction finale facultative. Un agrégat personnalisé peut accepter int8, conserver le maximum dans un état int8 et convertir le résultat en text dans sa fonction finale.
C'est du SQL valide. L'option SORTOP indique au planificateur que le résultat de l'agrégat est ordonné par l'opérateur nommé. Le planificateur peut alors remplacer un parcours complet par une recherche dans l'index qui renvoie directement la ligne extrême.
La vérification se trouve dans fetch_agg_sort_op(), dans src/backend/optimizer/plan/planagg.c, aux lignes 494 à 514 de la source REL_18_6 :
static Oid
fetch_agg_sort_op(Oid aggfnoid)
{
    HeapTuple   aggTuple;
    Form_pg_aggregate aggform;
    Oid         aggsortop;

    /* fetch aggregate entry from pg_aggregate */
    aggTuple = SearchSysCache1(AGGFNOID, ObjectIdGetDatum(aggfnoid));
    if (!HeapTupleIsValid(aggTuple))
        return InvalidOid;
    aggform = (Form_pg_aggregate) GETSTRUCT(aggTuple);
    aggsortop = aggform->aggsortop;
    ReleaseSysCache(aggTuple);

    return aggsortop;
}
can_minmax_aggs() appelle cette fonction et construit un nœud MinMaxAggInfo dès que l'opérateur renvoyé est valide :
aggsortop = fetch_agg_sort_op(aggref->aggfnoid);
if (!OidIsValid(aggsortop))
    return false;       /* not a MIN/MAX aggregate */
La fonction ne compare jamais pg_proc.prorettype, le type de retour déclaré de l'agrégat, avec le type de son unique argument. Lorsqu'ils diffèrent, le MinMaxAggPath fondé sur l'index renvoie la colonne d'entrée brute. L'exécuteur lit toujours le résultat comme le type de sortie déclaré.
Sur une compilation 64 bits, un int8 est passé par valeur dans un Datum de 8 octets, tandis que text est passé par référence sous forme de pointeur. L'exécuteur traite donc les bits de l'entier comme un pointeur vers text. C'est la confusion de type.
Comment la faille est-elle exploitée ?
Un attaquant disposant d'un rôle de connexion quelconque construit le déclencheur entièrement dans le schéma temporaire de la session. La répétition avec différents couples de types transforme la confusion en lecture, puis en détournement de flux de contrôle.
- Connectez-vous avec le rôle à faibles privilèges et créez une table temporaire avec une colonne
int8et un index B-tree dessus. - Insérez une valeur choisie par l'attaquant dans la table.
- Créez une fonction de transition qui conserve le maximum, et une fonction finale qui déclare un résultat
text. - Créez un agrégat avec cette fonction de transition, un état
int8, la fonction finaletextetSORTOP = '>'. - Exécutez l'agrégat sur la colonne indexée. Le planificateur prend le raccourci par l'index, saute la fonction finale et renvoie l'
int8brut là où l'appelant attendtext. - Inversez l'incohérence pour lire la mémoire. Une valeur
int8est traitée comme un pointeur, et une valeurbyteaest lue comme unint8pour divulguer l'adresse de tas des octets contrôlés par l'attaquant. - Sondez près du tampon de tas divulgué pour trouver un pointeur de code dans le binaire
postgreset contourner la randomisation de l'espace d'adressage. - Stockez un en-tête d'objet étendu forgé dans la mémoire contrôlée par l'attaquant et passez-le à une fonction telle que
length(). L'appel indirect par la table de méthodes forgée atteintsystem().
Le bloc de code montre le SQL qui déclenche la confusion, extrait de l'analyse de Depthfirst. Les corps de fonctions et les constantes de charge utile y sont omis.
CREATE TEMP TABLE t (v int8);
CREATE INDEX ON t (v);
INSERT INTO t VALUES (1);

CREATE FUNCTION pg_temp.keep_max(int8, int8) RETURNS int8 ...;
CREATE FUNCTION pg_temp.as_text(int8) RETURNS text ...;

CREATE AGGREGATE pg_temp.confused(int8) (
  SFUNC = pg_temp.keep_max,
  STYPE = int8,
  FINALFUNC = pg_temp.as_text,
  SORTOP = '>'
);

SELECT pg_temp.confused(v) FROM t;
L'agrégat renvoie l'int8 indexé par le chemin de l'index. L'appelant le lit comme text, donc la valeur est interprétée comme un pointeur. La répétition du même schéma avec bytea et int8, puis avec int8 et text, produit la fuite, la lecture arbitraire et la cible de flux de contrôle.
Comment se déroule l'attaque ?
Un rôle de connexion crée une table temporaire et un agrégat SORTOP incohérent, le planificateur prend le raccourci par l'index, et l'appelant lit l'entrée brute comme un pointeur.
TEMPORARY par défaut"] --> B["Table pg_temp et index B-tree
valeurs choisies par l'attaquant"] B --> C["Agrégat utilisateur
SORTOP défini, type de retour différent"] C --> D["MinMaxAggPath
aucune vérification des types d'entrée et de sortie"] D --> E["La recherche par index renvoie int8
FINALFUNC ignorée"] E --> F["L'exécuteur lit int8 comme un pointeur text
confusion de type"] F --> G["Fuite de tas et contournement de l'ASLR
objet étendu forgé"] G --> H["Appel indirect par la table de méthodes forgée
code comme utilisateur postgres"]
Que peut faire un attaquant ?
Un attaquant qui peut se connecter et construire les objets peut exécuter des commandes comme l'utilisateur du système d'exploitation qui exécute le serveur PostgreSQL. Cet utilisateur peut lire et écrire le répertoire de données et lire les variables d'environnement et les fichiers de configuration. Il peut aussi utiliser les identifiants cloud ou réseau que ces fichiers contiennent.
Le chemin PostgreSQL exige toutes les conditions suivantes :
- Une session authentifiée.
- Le privilège TEMPORARY sur la base, que PUBLIC possède par défaut.
- La possibilité de créer une table, un index, une fonction et un agrégat dans
pg_temp. - Une compilation PostgreSQL 64 bits, le déploiement normal sur les serveurs x86-64 et ARM64.
La recherche a aussi démontré le même schéma dans trois autres moteurs. Chacun a ses propres conditions et son propre correctif.
- MySQL 26.7.0 et 26.7.1 : CVE-2026-101786, CVSS v3.1 7,2, un incrément hors limites dans les agrégats
BIT_ORfenêtrés. Oracle l'évalue comme nécessitant des privilèges élevés. Depthfirst a atteint l'exécution de code avec seulementCREATE TEMPORARY TABLES ON *.*sur l'image officielle 26.7.0. Oracle l'a corrigé dans la mise à jour critique d'octobre 2026. - Oracle Database 19.3 à 19.32, 21.3 à 21.24 et 23.4.0 à 23.26.3 : CVE-2026-114819, CVSS v3.1 9,9, une faille Oracle Text qui s'enchaîne avec CVE-2026-91609, une faille GraphQL dans Oracle REST Data Services. La chaîne atteint le moteur de base de données depuis un point de terminaison HTTP exposé avant toute connexion. Oracle a corrigé CVE-2026-91609 dans la mise à jour critique d'octobre 2026 et CVE-2026-114819 dans la mise à jour de sécurité critique de novembre 2026.
- ClickHouse 26.7.5.10 : un débordement d'entier dans la longueur de chaîne RowBinary, atteignable avec
CREATE TEMPORARY TABLE ON *.*etformat_binary_max_string_size=0. Depthfirst a obtenu un shell comme compte de serviceclickhouse. La recherche ne nomme aucun CVE pour la faille ClickHouse, et le dépôt ClickHouse ne listait aucun avis à son sujet au 2026-11-19.
Le cas Oracle est celui qui ne demande aucun compte. Les trois autres exigent une session de base de données, mais cette session peut être le rôle le moins privilégié que l'application utilise déjà.
Pourquoi le correctif fonctionne-t-il ?
Le correctif refuse le raccourci par l'index lorsque le type de retour déclaré de l'agrégat diffère de son unique type d'entrée. fetch_agg_sort_op() lit désormais la signature pg_proc de l'agrégat et renvoie InvalidOid lorsque les types ne correspondent pas :
@@ -511,5 +511,22 @@ fetch_agg_sort_op(Oid aggfnoid)
    aggsortop = aggform->aggsortop;
    ReleaseSysCache(aggTuple);

+   /*
+    * Check the aggregate's pg_proc entry to verify input type = result type;
+    * if not, report that there is no sortop.  This guards against incorrect
+    * usage of the SORTOP option.
+    */
+   if (OidIsValid(aggsortop))
+   {
+       Oid         rettype;
+       Oid        *argtypes;
+       int         nargs;
+
+       rettype = get_func_signature(aggfnoid, &argtypes, &nargs);
+       if (nargs != 1 || rettype != argtypes[0])
+           aggsortop = InvalidOid;
+       pfree(argtypes);
+   }
+
    return aggsortop;
 }
can_minmax_aggs() voit un opérateur de tri invalide et renvoie false, donc le planificateur ne construit pas de MinMaxAggPath. L'agrégat passe par ses fonctions de transition et finale normales, et l'appelant reçoit la valeur text déclarée au lieu de l'int8 brut.
Dans la branche master, PostgreSQL rejette aussi un nouveau CREATE AGGREGATE dont le type SORTOP ne correspond pas. Les branches publiées conservent la vérification au moment de la planification, car des agrégats incorrects peuvent déjà exister. Le commit est 2c03c7c48fb6 de Tom Lane, rétroporté des versions 14 à 19.
Comment vérifier si j'ai été compromis ?
Aucune exploitation dans la nature n'a été signalée et aucun indicateur de compromission n'a été publié pour CVE-2026-116331. Ces contrôles trouvent les objets et les instructions utilisés par la chaîne publiée ; ils ne prouvent pas qu'une tentative a réussi.
- Si la journalisation des instructions est activée, cherchez dans les journaux PostgreSQL les objets temporaires et les agrégats SORTOP :
bash grep -Ei "create (temp|temporary) table|create aggregate|sortop|pg_temp\\." /var/log/postgresql/postgresql-*.log - Si
pg_stat_statementsest installé, cherchez-y les mêmes instructions :sql SELECT query FROM pg_stat_statements WHERE query ILIKE '%CREATE AGGREGATE%' OR query ILIKE '%SORTOP%' OR query ILIKE '%pg_temp.%'; - Exécutez l'audit des agrégats de « Suis-je concerné ? » sur chaque base. Un agrégat incohérent mérite une enquête même lorsque le planificateur ne l'utilise plus.
- Vérifiez que le compte de service
postgresn'a pas lancé de processus enfants inattendus, créé de fichiers dans/tmpou ouvert de connexions sortantes autour des instructions suspectes. Il n'existe aucun jeu d'indicateurs publié auquel se comparer.
Une tentative échouée peut ne laisser qu'une requête rejetée, et la journalisation PostgreSQL par défaut n'enregistre pas toutes les instructions. L'absence d'entrées de journal ne prouve pas qu'aucune tentative n'a eu lieu.
Chronologie
Le dossier public va des correctifs d'octobre d'Oracle au code d'exploitation public pour PostgreSQL.
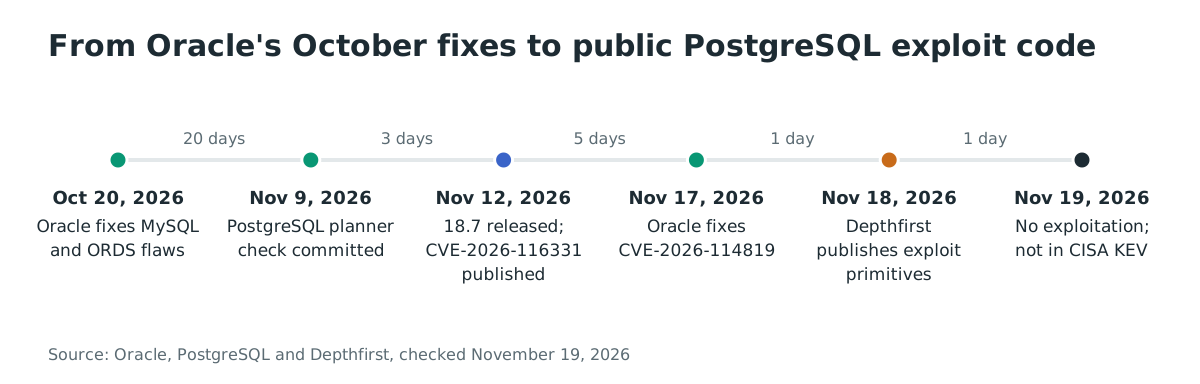
- 2026-10-20 : Oracle publie CVE-2026-101786 pour MySQL et CVE-2026-91609 pour Oracle REST Data Services dans la mise à jour critique d'octobre 2026.
- 2026-11-09 : Tom Lane valide la vérification du planificateur PostgreSQL sur la branche REL_18_STABLE.
- 2026-11-12 : PostgreSQL publie 18.7, 17.12, 16.16, 15.20, 14.25 et 19 RC2, et publie CVE-2026-116331. PostgreSQL 14 arrive en fin de vie avec 14.25.
- 2026-11-17 : Oracle corrige CVE-2026-114819 dans la mise à jour de sécurité critique de novembre 2026.
- 2026-11-18 : Depthfirst publie la recherche, le déclencheur SQL et les primitives d'exploitation pour PostgreSQL, MySQL, Oracle et ClickHouse.
- 2026-11-19 : Aucune exploitation dans la nature n'est signalée publiquement, et CVE-2026-116331 n'est pas dans le catalogue KEV de la CISA.
FAQ
CVE-2026-116331 figure-t-il dans le catalogue KEV de la CISA ? Non. Le catalogue Known Exploited Vulnerabilities de la CISA ne le liste pas au 2026-11-19, et aucun rapport public ne montre une exploitation dans la nature.
Un rôle en lecture seule peut-il l'exploiter ?
Non. Le rôle a besoin de TEMPORARY sur la base et doit pouvoir créer des objets dans son schéma temporaire. Un rôle qui ne peut pas créer de table, d'index, de fonction ou d'agrégat ne peut pas construire la chaîne publiée. Un rôle de connexion par défaut peut faire les quatre dans pg_temp.
Révoquer TEMPORARY corrige-t-il la faille ? Non. Cela retire le privilège sur lequel repose la chaîne PostgreSQL publiée, ce qui relève la barre pour un attaquant à faibles privilèges. Le bogue du planificateur subsiste jusqu'à la mise à jour du serveur, et un rôle disposant de CREATE sur un schéma ou un superutilisateur peut encore l'atteindre.
Le correctif va-t-il casser mes agrégats existants ? Sur les branches publiées, un agrégat incohérent existant continue de fonctionner par ses fonctions de transition et finale normales. Le planificateur cesse simplement d'utiliser le raccourci par l'index pour lui. Sur la branche master, une nouvelle déclaration avec des types SORTOP incohérents est rejetée. Un agrégat correct dont les types d'entrée et de sortie correspondent n'est pas affecté.
MySQL, Oracle et ClickHouse sont-ils concernés par la même technique ? Oui. Depthfirst a démontré l'exécution de code depuis une session à faibles privilèges dans MySQL et ClickHouse, et une chaîne de pré-authentification dans Oracle Database. Les CVE et les mises à jour corrigées sont listées dans « Que peut faire un attaquant ? ».
La faille a-t-elle été exploitée dans la nature ? Aucun rapport public ne montre d'exploitation au 2026-11-19. La recherche a publié le déclencheur et les primitives le 2026-11-18 ; le code d'exploitation est donc public en partie, mais non conditionné en attaque prête à l'emploi.
Trouver les serveurs PostgreSQL exposés avec Ostorlab
La découverte de surface d'attaque d'Ostorlab inventorie les services de base de données et les hôtes exposés à Internet que votre organisation expose, afin que vous voyiez quels serveurs PostgreSQL mettre à jour en premier.
Références
- Page de sécurité PostgreSQL, CVE-2026-116331 : https://www.postgresql.org/support/security/CVE-2026-116331/ (vérifié le 19 novembre 2026)
- Annonce de publication PostgreSQL 18.7, 17.12, 16.16, 15.20, 14.25 et 19 RC2, 2026-11-12 : https://www.postgresql.org/about/news/postgresql-187-1712-1616-1520-1425-and-19-rc-2-released-3442/ (vérifié le 19 novembre 2026)
- Notes de version PostgreSQL 18.7, « Don't generate an index-based plan for an aggregate whose input and output types don't match » : https://www.postgresql.org/docs/release/18.7/ (vérifié le 19 novembre 2026)
- Commit de correction PostgreSQL 2c03c7c48fb6, « Don't use MinMaxAggPath if aggregate's input and output types don't match » : https://github.com/postgres/postgres/commit/2c03c7c48fb6060155fd9d35fdcef40ddf0a28f6 (vérifié le 19 novembre 2026)
- Depthfirst, « Narrow Grants, Wide Engines: Reaching Native Database Attack Surface from Minimal SQL Roles », 2026-11-18 : https://depthfirst.com/research/narrow-grants-wide-engines (vérifié le 19 novembre 2026)
- The Hacker News, « Researcher Demonstrates Database RCE Exploits Affecting PostgreSQL, MySQL and Oracle », 2026-11-19 : https://thehackernews.com/2026/11/researcher-demonstrates-database-rce.html (vérifié le 19 novembre 2026)
- Enregistrement CVE-2026-116331 : https://www.cve.org/CVERecord?id=CVE-2026-116331 (vérifié le 19 novembre 2026)
- Enregistrement CVE-2026-101786 : https://www.cve.org/CVERecord?id=CVE-2026-101786 (vérifié le 19 novembre 2026)
- Mise à jour critique Oracle, octobre 2026 : https://www.oracle.com/security-alerts/cpuoct2026.html (vérifié le 19 novembre 2026)
- Enregistrement CVE-2026-114819 : https://www.cve.org/CVERecord?id=CVE-2026-114819 (vérifié le 19 novembre 2026)
- Mise à jour de sécurité critique Oracle, novembre 2026 : https://www.oracle.com/security-alerts/cspunov2026.html (vérifié le 19 novembre 2026)
- Enregistrement CVE-2026-91609 : https://www.cve.org/CVERecord?id=CVE-2026-91609 (vérifié le 19 novembre 2026)
- Docker Hub, image officielle postgres, 12 565 765 337 téléchargements : https://hub.docker.com/_/postgres (vérifié le 19 novembre 2026)
- Docker Hub, image officielle mysql, 5 279 430 994 téléchargements : https://hub.docker.com/_/mysql (vérifié le 19 novembre 2026)
- Docker Hub, clickhouse/clickhouse-server, 359 089 916 téléchargements : https://hub.docker.com/r/clickhouse/clickhouse-server (vérifié le 19 novembre 2026)
- Catalogue Known Exploited Vulnerabilities de la CISA : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 19 novembre 2026)