任意のログインロールで動くPostgreSQL RCE(CVE-2026-116331)
PostgreSQLのmin/max集約最適化における型混同により、任意のログインロールがデータベースユーザーとしてコードを実行できます。18.7、17.12、16.16、15.20で修正されました。
要点
- CVE-2026-116331は、PostgreSQLのmin/max集約最適化における型混同です。SORTOP演算子と異なる戻り値型を持つ集約により、プランナは呼び出し元がポインタを期待する場所に生の入力バイトを返します。
- PostgreSQLの任意のログインロールが一時スキーマにオブジェクトを作成できます。TEMPORARYは既定でPUBLICに付与されているためです。18.7、17.12、16.16、15.20、14.25より前のすべてのブランチが影響を受けます。
- PostgreSQLはCVSS v3.1 8.8 Highと評価しています。Depthfirstは2026-11-18にトリガーと悪用のプリミティブを公開しました。実環境での悪用は報告されておらず、2026-11-19時点でCISA KEVには登録されていません。
- 18.7、17.12、16.16、15.20、またはサポート終了した14系の14.25に更新してください。PUBLICからTEMPORARYを剥奪しても公開された攻撃チェーンは止まりますが、プランナは修正されません。
影響を受けますか?
次の条件がすべて当てはまるとき、影響を受けます。
- PostgreSQL 18.6以前、17.11以前、16.15以前、15.19以前、または14.24以前を実行している。
- 攻撃者がログインロールでデータベースに認証できる。
- そのロールがデータベース上でTEMPORARY権限を持つ。PostgreSQLは既定でPUBLICに付与します。
- そのロールが一時スキーマにテーブル、インデックス、関数、集約を作成できる。既定のログインロールは
pg_tempでこの4つすべてを実行できます。
脆弱なプランナの経路には、SORTOP演算子と、集約の入力型と異なる戻り値型を持つ最終関数を宣言するユーザー定義集約が必要です。PostgreSQLは18.7より前ではその宣言を拒否しません。攻撃にはさらに、集約の入力に対するB-treeインデックスが必要で、ロールはそれを自分の一時スキーマに作成します。
PostgreSQLはAmazon RDS、Neon、Supabaseなどのマネージドサービスの基盤であり、公式のpostgresイメージはDocker Hubで12,565,765,337回取得されています(2026年11月19日確認)。
影響を受けるブランチと修正版は表のとおりです。PostgreSQL 14.25は14系の最後のリリースで、2026-11-12にサポートが終了しました。
| ブランチ | 影響を受けるバージョン | 修正版 |
|---|---|---|
| PostgreSQL 18 | 18.0から18.6 | 18.7 |
| PostgreSQL 17 | 17.0から17.11 | 17.12 |
| PostgreSQL 16 | 16.0から16.15 | 16.16 |
| PostgreSQL 15 | 15.0から15.19 | 15.20 |
| PostgreSQL 14 | 14.0から14.24 | 14.25(サポート終了) |
最初にサーバのバージョンを確認します。
psql -c "SELECT version();"
次に、現在のデータベースで一時オブジェクトを作成できるログインロールを列挙します。
SELECT r.rolname
FROM pg_roles r
WHERE r.rolcanlogin
  AND has_database_privilege(r.oid, current_database(), 'TEMPORARY');
このクエリはサーバがホストする各データベースで実行してください。権限はデータベースごとに付与されます。結果に現れるロールは、公開された攻撃チェーンが必要とするオブジェクトを作成できます。
最後に、すでにインストールされている不整合な集約を探します。
SELECT n.nspname, p.proname,
       format_type(p.prorettype, NULL) AS result_type,
       format_type(p.proargtypes[0], NULL) AS input_type
FROM pg_aggregate a
JOIN pg_proc p ON p.oid = a.aggfnoid
JOIN pg_namespace n ON n.oid = p.pronamespace
WHERE a.aggsortop <> 0
  AND p.pronargs = 1
  AND p.prorettype <> p.proargtypes[0];
各行は、並べ替え演算子を宣言しながら入力と異なる型を返す集約です。修正プログラムはプランナがそれを使うのを止めるため、行があっても侵害の証拠にはなりません。存在すべきでない設定です。
修正方法
ブランチの修正済みマイナーリリースに更新し、PostgreSQLを再起動します。修正は2026-11-12のマイナーリリース、18.7、17.12、16.16、15.20、14.25に含まれています。
- DebianまたはUbuntuでは、実行しているブランチのパッケージを更新します。
bash sudo apt update sudo apt install --only-upgrade postgresql-18postgresql-18はサーバに合わせてpostgresql-17、postgresql-16、postgresql-15、postgresql-14に置き換えてください。 - RHEL、Fedora、またはPostgreSQLパッケージを使うディストリビューションでは、サーバパッケージを更新します。
bash sudo dnf update postgresql-server postgresqlPostgreSQLコミュニティのパッケージでは、postgresql18-serverのようなバージョン付きパッケージを更新します。 - コンテナでは、修正済みイメージを取得してコンテナを作り直します。
bash docker pull postgres:18.7 docker stop <container> && docker rm <container>古いブランチではpostgres:17.12、postgres:16.16、postgres:15.20、postgres:14.25を使います。イメージを取得するだけでは実行中のサーバは変わりません。 - マネージドサービスでは、プロバイダのマイナーバージョン更新を適用します。Amazon RDSとAurora PostgreSQL、Neon、Supabase、Google Cloud SQL、Azure Database for PostgreSQLはそれぞれ修正済みマイナーバージョンを公開しています。メンテナンスウィンドウを決める前にプロバイダの一覧を確認してください。
- 再起動後に実行中のサーバを確認します。
bash
   psql -c "SHOW server_version;"
すぐに更新できない場合は、公開された攻撃チェーンが使う権限を剥奪し、すでにインストールされている集約を監査します。
- 各データベースで、PUBLICと不要なロールからTEMPORARYを剥奪します。
sql REVOKE TEMPORARY ON DATABASE <database> FROM PUBLIC; - 「影響を受けますか?」の監査クエリが返す集約をすべて削除または置き換えます。
- サーバをプライベートネットワークに置き、ログインできるロールを制限します。
回避策は完全な修正ではありません。スキーマにCREATEを持ちTEMPORARYを持つロールは、一時テーブルと集約を依然として作成できます。スーパーユーザーは何でもできます。プランナの不具合はサーバを更新するまで残るため、更新を予定する間の防御強化として剥奪を扱ってください。
根本原因は何ですか?
プランナは、集約のSORTOPオプションがMINまたはMAXのように動作し、入力と同じ型を返すことを意味すると信頼します。その約束は検証しません。
集約は遷移関数、状態型、任意の最終関数で定義されます。カスタム集約はint8を受け取り、int8の状態に最大値を保持し、最終関数で結果をtextに変換できます。
これは有効なSQLです。SORTOPオプションは、集約の結果が指定した演算子で順序付けられることをプランナに伝えます。プランナはその後、全体の走査を、極値の行を直接返すインデックス検索に置き換えることができます。
チェックはsrc/backend/optimizer/plan/planagg.cのfetch_agg_sort_op()、REL_18_6の494行目から514行目にあります。
static Oid
fetch_agg_sort_op(Oid aggfnoid)
{
    HeapTuple   aggTuple;
    Form_pg_aggregate aggform;
    Oid         aggsortop;

    /* fetch aggregate entry from pg_aggregate */
    aggTuple = SearchSysCache1(AGGFNOID, ObjectIdGetDatum(aggfnoid));
    if (!HeapTupleIsValid(aggTuple))
        return InvalidOid;
    aggform = (Form_pg_aggregate) GETSTRUCT(aggTuple);
    aggsortop = aggform->aggsortop;
    ReleaseSysCache(aggTuple);

    return aggsortop;
}
can_minmax_aggs()はこの関数を呼び、返された演算子が有効なときはいつでもMinMaxAggInfoノードを作成します。
aggsortop = fetch_agg_sort_op(aggref->aggfnoid);
if (!OidIsValid(aggsortop))
    return false;       /* not a MIN/MAX aggregate */
この関数は、集約の宣言された戻り値型であるpg_proc.prorettypeと、唯一の引数の型を比較しません。両者が異なる場合、インデックスに基づくMinMaxAggPathは生の入力列を返します。実行器は結果を宣言された出力型として読み続けます。
64ビットビルドでは、int8は8バイトのDatumに値で渡され、textはポインタとして参照で渡されます。そのため実行器は整数のビットをtextへのポインタとして扱います。これが型混同です。
どのように悪用されますか?
任意のログインロールを持つ攻撃者は、セッションの一時スキーマだけでトリガーを構築します。異なる型の組で繰り返すと、型混同は読み取りになり、やがて制御フローの乗っ取りになります。
- 低権限のロールで接続し、
int8列とそのB-treeインデックスを持つ一時テーブルを作成します。 - 攻撃者が選んだ値をテーブルに挿入します。
- 最大値を保持する遷移関数と、
textの結果を宣言する最終関数を作成します。 - その遷移関数、
int8の状態、textの最終関数、SORTOP = '>'を持つ集約を作成します。 - インデックス付きの列に対して集約を実行します。プランナはインデックスの近道を使い、最終関数を飛ばし、呼び出し元が
textを期待する場所に生のint8を返します。 - 不整合を逆にしてメモリを読み取ります。
int8の値をポインタとして扱い、byteaの値をint8として読むことで、攻撃者が制御するバイトのヒープアドレスを漏えいさせます。 - 漏えいしたヒープバッファの近くを調べて
postgresバイナリ内のコードポインタを見つけ、アドレス空間配置のランダム化を回避します。 - 偽造した展開オブジェクトのヘッダーを攻撃者が制御するメモリに置き、
length()のような関数に渡します。偽造したメソッドテーブル経由の間接呼び出しがsystem()に到達します。
次のコードブロックは、型混同を引き起こすSQLをDepthfirstの分析から抜粋したものです。関数本体とペイロード定数はそこで省略されています。
CREATE TEMP TABLE t (v int8);
CREATE INDEX ON t (v);
INSERT INTO t VALUES (1);

CREATE FUNCTION pg_temp.keep_max(int8, int8) RETURNS int8 ...;
CREATE FUNCTION pg_temp.as_text(int8) RETURNS text ...;

CREATE AGGREGATE pg_temp.confused(int8) (
  SFUNC = pg_temp.keep_max,
  STYPE = int8,
  FINALFUNC = pg_temp.as_text,
  SORTOP = '>'
);

SELECT pg_temp.confused(v) FROM t;
集約はインデックスの経路でインデックス付きのint8を返します。呼び出し元はそれをtextとして読むため、値はポインタとして解釈されます。同じパターンをbyteaとint8、次にint8とtextで繰り返すと、漏えい、任意読み取り、制御フローの標的が得られます。
攻撃の流れは?
ログインロールが一時テーブルと不整合なSORTOP集約を作成し、プランナがインデックスの近道を使い、呼び出し元が生の入力をポインタとして読み取ります。
既定でTEMPORARY"] --> B["pg_tempのテーブルとB-treeインデックス
攻撃者が選んだ値"] B --> C["ユーザー集約
SORTOPを設定、戻り値型が異なる"] C --> D["MinMaxAggPath
入出力型のチェックなし"] D --> E["インデックス検索がint8を返す
FINALFUNCを省略"] E --> F["実行器がint8をtextポインタとして読む
型混同"] F --> G["ヒープ漏えいとASLR回避
偽造した展開オブジェクト"] G --> H["偽造したメソッドテーブル経由の間接呼び出し
postgresユーザーとしてコード実行"]
攻撃者に何ができますか?
ログインしてオブジェクトを作成できる攻撃者は、PostgreSQLサーバを実行するオペレーティングシステムのユーザーとしてコマンドを実行できます。そのユーザーはデータディレクトリを読み書きし、環境変数と設定ファイルを読めます。それらのファイルに含まれるクラウドやネットワークの認証情報も使えます。
PostgreSQLの経路には次のすべてが必要です。
- 認証済みのセッション。
- データベース上のTEMPORARY権限。PUBLICが既定で持ちます。
pg_tempにテーブル、インデックス、関数、集約を作成できること。- 64ビットのPostgreSQLビルド。x86-64とARM64サーバの通常の配備です。
調査は同じパターンを他の3つのエンジンでも実証しました。それぞれに独自の前提条件と修正があります。
- MySQL 26.7.0と26.7.1: CVE-2026-101786、CVSS v3.1 7.2、ウィンドウ
BIT_OR集約における境界外インクリメントです。Oracleは高い権限が必要と評価しています。Depthfirstは公式の26.7.0イメージでCREATE TEMPORARY TABLES ON *.*だけでコード実行に到達しました。Oracleは2026年10月のCritical Patch Updateで修正しました。 - Oracle Database 19.3から19.32、21.3から21.24、23.4.0から23.26.3: CVE-2026-114819、CVSS v3.1 9.9、Oracle Textの欠陥で、Oracle REST Data ServicesのGraphQLの欠陥CVE-2026-91609と連鎖します。この連鎖はログイン前に公開HTTPエンドポイントからデータベースエンジンに到達します。OracleはCVE-2026-91609を2026年10月のCritical Patch Updateで、CVE-2026-114819を2026年11月のCritical Security Patch Updateで修正しました。
- ClickHouse 26.7.5.10: RowBinaryの文字列長における整数ラップで、
CREATE TEMPORARY TABLE ON *.*とformat_binary_max_string_size=0で到達できます。Depthfirstはclickhouseサービスアカウントとしてシェルを取得しました。この調査はClickHouseの欠陥にCVEを付けず、ClickHouseリポジトリは2026-11-19時点でそれに関するアドバイザリを掲載していませんでした。
Oracleの事例だけがアカウントを必要としません。他の3つはデータベースセッションを必要としますが、そのセッションはアプリケーションがすでに使う最小権限のロールでかまいません。
修正が機能する理由
修正は、集約の宣言された戻り値型が唯一の入力型と異なるとき、インデックスの近道を拒否します。fetch_agg_sort_op()は集約のpg_procシグネチャを読み、型が一致しないときにInvalidOidを返すようになりました。
@@ -511,5 +511,22 @@ fetch_agg_sort_op(Oid aggfnoid)
    aggsortop = aggform->aggsortop;
    ReleaseSysCache(aggTuple);

+   /*
+    * Check the aggregate's pg_proc entry to verify input type = result type;
+    * if not, report that there is no sortop.  This guards against incorrect
+    * usage of the SORTOP option.
+    */
+   if (OidIsValid(aggsortop))
+   {
+       Oid         rettype;
+       Oid        *argtypes;
+       int         nargs;
+
+       rettype = get_func_signature(aggfnoid, &argtypes, &nargs);
+       if (nargs != 1 || rettype != argtypes[0])
+           aggsortop = InvalidOid;
+       pfree(argtypes);
+   }
+
    return aggsortop;
 }
can_minmax_aggs()は無効な並べ替え演算子を見てfalseを返すため、プランナはMinMaxAggPathを作成しません。集約は通常の遷移関数と最終関数を通り、呼び出し元は生のint8ではなく宣言されたtext値を受け取ります。
masterブランチでは、PostgreSQLはSORTOPの型が一致しない新しいCREATE AGGREGATEも拒否します。公開されたブランチは、不正確な集約がすでに存在し得るため、計画時のチェックを残します。コミットはTom Laneによる2c03c7c48fb6で、バージョン14から19にバックポートされました。
侵害されたかどうかを確認するには?
CVE-2026-116331について、実環境での悪用は報告されておらず、侵害の指標も公開されていません。これらの確認は公開された攻撃チェーンが使うオブジェクトと文を見つけますが、試行が成功したことを証明するものではありません。
- 文のログが有効なら、PostgreSQLのログで一時オブジェクトとSORTOP集約を検索します。
bash grep -Ei "create (temp|temporary) table|create aggregate|sortop|pg_temp\\." /var/log/postgresql/postgresql-*.log pg_stat_statementsがインストールされていれば、同じ文を検索します。sql SELECT query FROM pg_stat_statements WHERE query ILIKE '%CREATE AGGREGATE%' OR query ILIKE '%SORTOP%' OR query ILIKE '%pg_temp.%';- 各データベースで「影響を受けますか?」の集約監査を実行します。不整合な集約は、プランナがもう使わなくても調査する価値があります。
- 疑わしい文の前後に、
postgresサービスアカウントが予期しない子プロセスを起動したり、/tmpにファイルを作成したり、外向き接続を開いたりしていないか確認します。照合できる公開指標のセットはありません。
失敗した試行は拒否されたクエリだけを残すことがあり、既定のPostgreSQLログはすべての文を記録しません。ログに項目がないことは、試行がなかった証拠ではありません。
年表
公開記録は、Oracleの10月の修正からPostgreSQLの公開された悪用コードまで続きます。
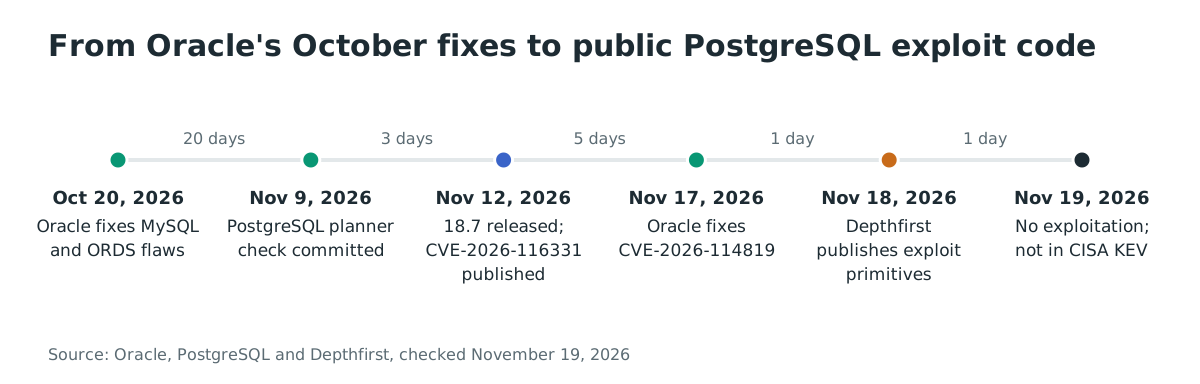
- 2026-10-20: Oracleが2026年10月のCritical Patch Updateで、MySQL向けCVE-2026-101786とOracle REST Data Services向けCVE-2026-91609を公開しました。
- 2026-11-09: Tom LaneがREL_18_STABLEブランチでPostgreSQLのプランナチェックをコミットしました。
- 2026-11-12: PostgreSQLが18.7、17.12、16.16、15.20、14.25、19 RC2をリリースし、CVE-2026-116331を公開しました。PostgreSQL 14は14.25でサポートが終了しました。
- 2026-11-17: Oracleが2026年11月のCritical Security Patch UpdateでCVE-2026-114819を修正しました。
- 2026-11-18: DepthfirstがPostgreSQL、MySQL、Oracle、ClickHouse向けの調査、SQLトリガー、悪用プリミティブを公開しました。
- 2026-11-19: 実環境での悪用は公に報告されておらず、CVE-2026-116331はCISA KEVに登録されていません。
よくある質問
CVE-2026-116331はCISA KEVに登録されていますか? いいえ。CISAのKnown Exploited Vulnerabilitiesカタログは2026-11-19時点で登録しておらず、実環境での悪用を示す公開報告もありません。
読み取り専用のロールでも悪用できますか?
いいえ。ロールはデータベース上のTEMPORARYを持ち、一時スキーマにオブジェクトを作成できる必要があります。テーブル、インデックス、関数、集約を作成できないロールは公開された攻撃チェーンを構築できません。既定のログインロールはpg_tempで4つすべてを実行できます。
TEMPORARYを剥奪すれば脆弱性は修正されますか? いいえ。公開されたPostgreSQLの攻撃チェーンが頼る権限を外すため、低権限の攻撃者に対する障壁は上がります。プランナの不具合はサーバを更新するまで残り、スキーマにCREATEを持つロールやスーパーユーザーは依然として到達できます。
修正は既存の集約を壊しますか? 公開されたブランチでは、既存の不整合な集約は通常の遷移関数と最終関数で動作し続けます。プランナがその集約にインデックスの近道を使わなくなるだけです。masterブランチでは、SORTOPの型が一致しない新しい宣言は拒否されます。入力型と出力型が一致する正しい集約は影響を受けません。
MySQL、Oracle、ClickHouseも同じ手法の影響を受けますか? はい。DepthfirstはMySQLとClickHouseで低権限セッションからのコード実行を、Oracle Databaseで認証前の攻撃チェーンを実証しました。CVEと修正済みアップデートは「攻撃者に何ができますか?」に記載しています。
実環境で悪用されましたか? 2026-11-19時点で悪用を示す公開報告はありません。調査は2026-11-18にトリガーとプリミティブを公開したため、悪用コードの一部は公開されていますが、すぐに実行できる攻撃としてまとめられたものではありません。
Ostorlabで公開されたPostgreSQLサーバを見つける
Ostorlabの攻撃対象領域の検出は、組織が公開しているインターネット向けのデータベースサービスとホストを一覧化し、どのPostgreSQLサーバを先に更新すべきか分かるようにします。
参考資料
- PostgreSQLセキュリティページ、CVE-2026-116331: https://www.postgresql.org/support/security/CVE-2026-116331/ (2026年11月19日確認)
- PostgreSQL 18.7、17.12、16.16、15.20、14.25、19 RC2のリリース告知、2026-11-12: https://www.postgresql.org/about/news/postgresql-187-1712-1616-1520-1425-and-19-rc-2-released-3442/ (2026年11月19日確認)
- PostgreSQL 18.7リリースノート、「Don't generate an index-based plan for an aggregate whose input and output types don't match」: https://www.postgresql.org/docs/release/18.7/ (2026年11月19日確認)
- PostgreSQL修正コミット2c03c7c48fb6、「Don't use MinMaxAggPath if aggregate's input and output types don't match」: https://github.com/postgres/postgres/commit/2c03c7c48fb6060155fd9d35fdcef40ddf0a28f6 (2026年11月19日確認)
- Depthfirst、「Narrow Grants, Wide Engines: Reaching Native Database Attack Surface from Minimal SQL Roles」、2026-11-18: https://depthfirst.com/research/narrow-grants-wide-engines (2026年11月19日確認)
- The Hacker News、「Researcher Demonstrates Database RCE Exploits Affecting PostgreSQL, MySQL and Oracle」、2026-11-19: https://thehackernews.com/2026/11/researcher-demonstrates-database-rce.html (2026年11月19日確認)
- CVE-2026-116331のレコード: https://www.cve.org/CVERecord?id=CVE-2026-116331 (2026年11月19日確認)
- CVE-2026-101786のレコード: https://www.cve.org/CVERecord?id=CVE-2026-101786 (2026年11月19日確認)
- Oracle Critical Patch Update、2026年10月: https://www.oracle.com/security-alerts/cpuoct2026.html (2026年11月19日確認)
- CVE-2026-114819のレコード: https://www.cve.org/CVERecord?id=CVE-2026-114819 (2026年11月19日確認)
- Oracle Critical Security Patch Update、2026年11月: https://www.oracle.com/security-alerts/cspunov2026.html (2026年11月19日確認)
- CVE-2026-91609のレコード: https://www.cve.org/CVERecord?id=CVE-2026-91609 (2026年11月19日確認)
- Docker Hub、公式postgresイメージ、12,565,765,337回取得: https://hub.docker.com/_/postgres (2026年11月19日確認)
- Docker Hub、公式mysqlイメージ、5,279,430,994回取得: https://hub.docker.com/_/mysql (2026年11月19日確認)
- Docker Hub、clickhouse/clickhouse-server、359,089,916回取得: https://hub.docker.com/r/clickhouse/clickhouse-server (2026年11月19日確認)
- CISA Known Exploited Vulnerabilitiesカタログ: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026年11月19日確認)