LiteLLM Guardrail 沙箱逃逸 RCE(CVE-2026-40217)
LiteLLM 代理管理员可用代理进程的权限执行代码。默认 Docker 镜像中的代理以容器内的 root 身份运行。请升级至 1.83.11 或更高版本。
TL;DR
- LiteLLM 的
/guardrails/test_custom_code端点在自制沙箱中运行用户提供的 Python,代理管理员可以逃逸。逃逸后的代码以代理进程身份运行,在默认 Docker 镜像中该进程为 root。 - GitHub Advisory Database 对 CVE-2026-40217 的评分为 CVSS v3.1 8.8(高危)和 CVSS v4.0 7.5(高危)。默认配置要求调用者持有代理管理员凭据。
- CISA 于 2026-11-18 将 CVE-2026-40217 加入 KEV。美国联邦机构的修复期限为 2026-12-02。
- 升级到 1.83.11 或更高版本,或在升级前在反向代理阻止
POST /guardrails/test_custom_code。
我受影响吗?
以下条件必须全部成立:
- LiteLLM 代理运行 1.81.8 或更高版本,且低于 1.83.10。
/guardrails/test_custom_code端点可访问。- 攻击者持有代理管理员 API 密钥或能够获得。
该端点是代理的一部分,使用 user_api_key_auth 对调用者进行认证。随后函数检查调用者角色是否为 PROXY_ADMIN:
if user_api_key_dict.user_role != LitellmUserRoles.PROXY_ADMIN:
    raise HTTPException(...)
这就是 CVE 记录给出 PR:L(所需权限:低)而不是 PR:N 的原因。KEV 描述称攻击者为“远程”,这描述的是网络路径,不是认证要求。低权限用户无法调用该端点;被入侵或恶意的代理管理员可以。
| 分支 | 受影响版本 | 建议升级版本 |
|---|---|---|
| 1.83.x | 1.83.0 至 1.83.9 | 1.83.11 |
| 1.82.x | 1.82.0 至 1.82.x | 1.83.11 或更高 |
| 1.81.x | 1.81.8 至 1.81.x | 1.83.11 或更高 |
| 更早版本 | 未列为受影响 | 不适用 |
厂商的软件包元数据显示,首个修复版本为 1.83.10。厂商在安全公告中建议升级至 1.83.11 或更高版本。
检查已安装的版本:
# Python installs
pip show litellm | grep -E "^Version"

# Docker deployments, inside the running container
docker exec <container> pip show litellm | grep -E "^Version"

# A virtual environment
/path/to/venv/bin/pip show litellm | grep -E "^Version"
如何修复?
升级到 1.83.11 或更高版本。修复用 RestrictedPython 替换基于正则表达式的沙箱,因此端点继续工作,但逃逸路径已关闭。
pip install --upgrade "litellm>=1.83.11"

# Docker
docker pull ghcr.io/berriai/litellm:main-stable
- 升级所有提供管理 API 的代理,包括副本和暂存部署。
- 重新创建容器,而不只是拉取镜像,以便运行中的进程使用新包。
- 在运行中的容器内使用
pip show litellm确认版本。 - 如果无法立即升级,请在反向代理或 API 网关阻止
POST /guardrails/test_custom_code。这会移除已记录的路径,但旧沙箱仍然存在。
升级是完整的修复。阻止端点对此路径有效,因为它是到达易受攻击编译器的唯一位置。它不能修复已经执行过逃逸的代理。
根本原因是什么?
LiteLLM 在代理进程内执行自定义护栏代码。原有沙箱过滤 Python 程序的源文本,却无法可靠限制程序的运行时行为。修复后的实现使用 RestrictedPython 限制护栏代码对可访问对象的操作。
攻击者能做什么?
执行的代码继承代理进程的权限。在默认 Docker 镜像中,该进程以容器内的 root 身份运行。实际可访问的资源取决于挂载配置、网络策略和代理持有的凭据。
- 攻击者可以读取代理环境,包括提供商 API 密钥、数据库凭据和主密钥。
- 攻击者可以读取和修改代理配置及 guardrail 定义。
- 攻击者可以到达容器网络以及任何挂载的文件或套接字。
- 根据容器部署方式,攻击者可以将代理作为进一步访问的跳板。
条件在“我受影响吗?”中完整列出。代理管理员已经广泛控制代理;该漏洞将这种控制转化为预期沙箱之外的代码执行,当管理员角色被委派或管理员凭据被入侵时尤为重要。
如何检查是否已遭入侵?
没有公开的入侵指标。该请求是正常的已认证管理调用,响应是正常的 guardrail 结果。
# Requests to the test endpoint in the proxy or reverse-proxy log
grep -i "guardrails/test_custom_code" /var/log/litellm.log /var/log/nginx/access.log 2>/dev/null
将请求与管理员身份、配置变更历史以及同时段的进程和网络事件进行关联。在重建前保全日志和容器证据。如发现代码执行迹象,请撤销受影响的凭据,并轮换代理能够访问的密钥。
访问日志可能省略 POST 正文。在断定代理干净之前,请检查 LiteLLM 应用日志和反向代理日志。
时间线
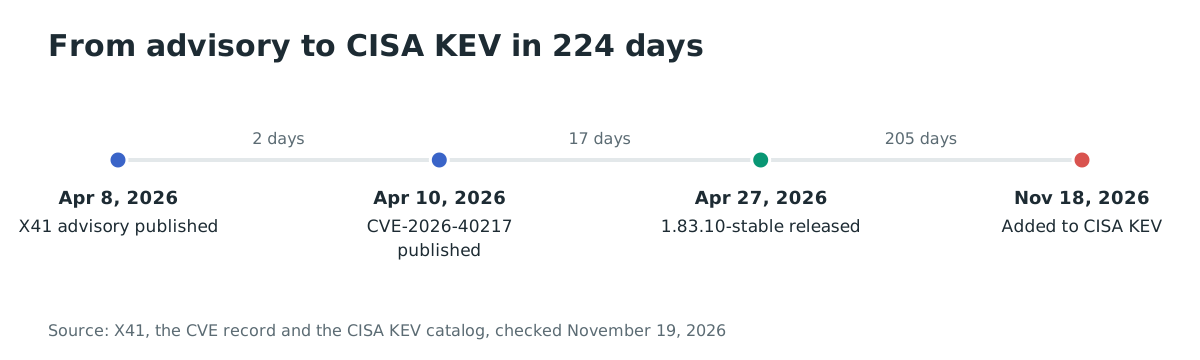
- 2026-04-08:X41 发布公告 X41-2026-001。
- 2026-04-10:CVE-2026-40217 的 CVE 记录发布。
- 2026-04-27:包含 RestrictedPython 沙箱的 LiteLLM 1.83.10 发布。
- 2026-11-18:CISA 将 CVE-2026-40217 加入 KEV,联邦截止日期为 2026-12-02。
常见问题
它是未认证的吗?
不是。端点需要代理管理员 API 密钥。CVE 记录给出 PR:L,端点检查 user_role == PROXY_ADMIN。KEV 摘要说“远程”,这描述的是网络路径而不是凭据。
哪些版本受影响?
软件包元数据列出的受影响范围是 1.81.8(含)至 1.83.10(不含)。厂商建议升级至 1.83.11 或更高版本。
有公开利用吗?
X41 于 2026 年 4 月发布了技术公告,CISA 随后确认该漏洞已在实际攻击中被利用。
它在真实环境中被利用了吗?
CISA 于 2026-11-18 将该 CVE 加入 KEV,记录了已知利用。KEV 条目没有列出受害者或数量,X41 也没有报告。
阻止端点就能修复吗?
对此路径有效。该端点是到达易受攻击编译器的唯一位置,因此在反向代理阻止 POST /guardrails/test_custom_code 即可移除。旧沙箱仍留在代码中,因此也要升级。
仅管理员可利用的漏洞为什么重要?
代理管理员已经可以更改 guardrail 并读取配置。该漏洞将该角色转化为预期沙箱之外的代码执行,当管理员角色被委派给团队、密钥泄露或代理在共享容器中以 root 运行时尤为重要。
使用 Ostorlab 发现易受攻击的 LiteLLM 部署
Ostorlab 的 SCA 和 SBOM 会清点应用和容器镜像中的开源包。对于 LiteLLM 部署,它会显示哪些镜像和 Python 环境仍固定低于 1.83.11 的版本,以便您优先升级暴露管理 API 的代理。
参考文献
- GitHub 公告,GHSA-wxxx-gvqv-xp7p,“LiteLLM has a sandbox escape in custom-code guardrail”:https://github.com/BerriAI/litellm/security/advisories/GHSA-wxxx-gvqv-xp7p(2026 年 11 月 19 日核查)
- GitHub Advisory Database, GHSA-wxxx-gvqv-xp7p: https://github.com/advisories/GHSA-wxxx-gvqv-xp7p(2026 年 11 月 19 日核查)
- CVE 记录,CVE-2026-40217:https://www.cve.org/CVERecord?id=CVE-2026-40217(2026 年 11 月 19 日核查)
- CISA 已知被利用漏洞目录,CVE-2026-40217:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 19 日核查)
- X41 D-Sec,“Guardrail Sandbox Escape in LiteLLM”,2026-04-08:https://www.x41-dsec.de/lab/advisories/x41-2026-001-litellm/(2026 年 11 月 19 日核查)
- LiteLLM v1.83.10-stable 发布:https://github.com/BerriAI/litellm/releases/tag/v1.83.10-stable(2026 年 11 月 19 日核查)