Upload2Shell:Ghostscript 沙箱逃逸导致 RCE(CVE-2026-125396)
精心构造的文档利用字体加载器的释放后使用漏洞绕过 Ghostscript 的 -dSAFER 沙箱并执行命令;已在 10.08.0 中修复。
TL;DR
- Ghostscript 的 Type 1 字体加载器存在释放后使用漏洞,精心构造的文档可以恢复特权操作符、破坏内存,并在
-dSAFER下执行命令。pwn.ai 的 Paulos Yibelo 以 Upload2Shell 为名公开了分析。 - 10.08.0 之前的所有 Ghostscript 版本都受影响。渲染上传的 PDF、PostScript 或 EPS 的应用程序会通过 ImageMagick、Pillow、CUPS 等处理链触达该漏洞。
- CVE 记录将该漏洞评为 High,CVSS v4.0 8.5。公开的利用代码演示了原生内存控制,并描述了完整的命令执行链。目前没有已知的在野利用,截至 2026-11-21,该 CVE 不在 CISA 的 KEV 目录中。
- 将 Ghostscript 升级到 10.08.0 或发行版提供的修复包。同时更新容器镜像和应用程序包中的副本。渲染器层面的临时缓解措施见“如何修复?”。
我受影响吗?
以下条件必须全部满足:
- 由早于 10.08.0 的 Ghostscript,或没有反向移植修复的发行版软件包处理该文件。
- 攻击者可以把 PostScript、EPS 或 PDF 文档送到能够到达该版本的路径。上传、预览、缩略图、文档导入和打印转换是常见路径。
- 文档被当作文档处理,而不只是存储或复制。
不需要直接调用 gs。ImageMagick、Pillow、libvips、CUPS、以库形式嵌入的 Ghostscript 以及许多文档转换器都会替您启动解释器。漏洞位于解释器中,因此每条到达它的路径都带有同一原语。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| Ghostscript 上游 | 早于 10.08.0 | 10.08.0 |
| Debian 13(trixie) | 早于 10.05.1~dfsg-1+deb13u2 | 10.05.1~dfsg-1+deb13u2,当前安全构建 +deb13u3 |
| Debian 12(bookworm) | 早于 10.0.0~dfsg-11+deb12u9 | 10.0.0~dfsg-11+deb12u9 |
| Debian 14 和 unstable | 早于 10.08.0~dfsg-2 | 10.08.0~dfsg-2 |
| Ubuntu 26.10 | 早于 10.07.1~dfsg-1ubuntu2.1 | 10.07.1~dfsg-1ubuntu2.1 |
| Ubuntu 26.04 LTS | 早于 10.06.0~dfsg-3ubuntu1.2 | 10.06.0~dfsg-3ubuntu1.2 |
| Ubuntu 24.04 LTS | 早于 10.02.1~dfsg1-0ubuntu7.10 | 10.02.1~dfsg1-0ubuntu7.10 |
| Ubuntu 22.04 LTS | 早于 9.55.0~dfsg-1ubuntu5.15 | 9.55.0~dfsg-1ubuntu5.15 |
| Ubuntu 20.04 LTS(Pro) | 早于 9.50~dfsg-5ubuntu4.15+esm3 | 9.50~dfsg-5ubuntu4.15+esm3 |
| Ubuntu 18.04 LTS(Pro) | 早于 9.26~dfsg+0-0ubuntu0.18.04.18+esm6 | 9.26~dfsg+0-0ubuntu0.18.04.18+esm6 |
| Ubuntu 16.04 LTS(Pro 和 Legacy) | 早于 9.26~dfsg+0-0ubuntu0.16.04.14+esm11 | 9.26~dfsg+0-0ubuntu0.16.04.14+esm11 |
Ubuntu 各行是 USN-8949-1 中列出的修复包版本。较旧的版本号也可能包含反向移植的修复,因此请对照发行版的公告,而不只是对照上游版本。Debian 各行来自 Debian 安全跟踪器。
检查主机上的解释器:
gs --version
dpkg-query -W -f='${Version}\n' ghostscript    # Debian and Ubuntu
rpm -q ghostscript                             # RHEL, Fedora and derivatives
apk info -v ghostscript                        # Alpine
brew list --versions ghostscript               # macOS
gswin64c --version                             # Windows
检查每个处理文件的容器内的副本。重新构建镜像不会替换正在运行的容器:
docker exec <container> sh -c 'command -v gs && gs --version'
检查主机上哪些程序会委托给 Ghostscript:
magick -list delegate | grep -i -E 'gs|ghostscript'
如何修复?
将 Ghostscript 升级到 10.08.0 或更高版本,或安装发行版的修复包。然后更新应用程序实际使用的每个副本。
- 在 Debian 和 Ubuntu 上运行
sudo apt-get update && sudo apt-get install --only-upgrade ghostscript。 - 在 RHEL、Fedora 及其衍生版上运行
sudo dnf upgrade ghostscript。 - 在 Alpine 上运行
sudo apk upgrade ghostscript。 - 在 macOS 上运行
brew upgrade ghostscript。在 Windows 上安装 Artifex 提供的 10.08.0 构建。 - 重新构建并重新创建每个捆绑 Ghostscript 的容器。拉取新镜像不会替换正在运行的容器。
- 更新应用程序包和文档工作进程中的渲染器。修补主机不会修补镜像或应用程序目录中附带的 Ghostscript 副本。
- 使用“我受影响吗?”中的检查确认正在运行的版本。
WordPress 站点还需要应用层修复。WordPress 7.0.4 修复了 CVE-2026-65640,该漏洞允许作者或拥有 upload_files 权限的投稿者触达渲染器。修复已反向移植到 4.7 及更早分支。该更改缩小了一条路径,但并未修复 Ghostscript 本身。
如果暂时无法升级:
- 通过为
gs委托设置rights="none"的 ImageMagick 策略禁用 Ghostscript 委托。这阻断了一条路径,直接使用gs仍然暴露。 - 拒绝不需要渲染的 PostScript、EPS 和 PDF 上传,或在没有 shell 和网络的独立服务中转换它们。
- 以非特权账户运行渲染器,并应用限制性的 seccomp 或 AppArmor 配置文件,使成功逃逸后能触及的范围更小。
- 对 CUPS 共享队列要求身份验证。Debian 13 的验证使用了匿名 IPP
Print-Job。
根本原因是什么?
Type 1 字体加载器用 PostScript 实现部分工作,其中一个辅助函数使用 .forceput 写入受保护的字体字典。该辅助函数在可能失败的字符串复制之前没有检查操作数类型。
易受攻击的代码位于 10.07.0 标签的 Resource/Init/gs_fonts.ps,第 1026 至 1035 行:
% any user of .putgstringcopy must use bind and executeonly
/.putgstringcopy  %   <dict> <name> <string> .putgstringcopy -
{ 2 index gcheck currentglobal
  2 copy eq {
    pop pop .forceput
  } executeonly {
    5 1 roll setglobal
    dup length string copy
    .forceput setglobal
  } executeonly ifelse
} .forcebind odef % must be bound and hidden for .forceput
.putgstringcopy 接收一个字典、一个名称和一个字符串。它比较字典的分配模式与当前模式。当两者不同时,它切换到全局模式,分配字符串的副本并调用 .forceput。
复制是薄弱点。如果栈上的值不是字符串,dup length string copy 会引发 typecheck 错误。文档可以在 Fontmap 中注册 Type 1 字体并调用 findfont 来触达该辅助函数。字体加载代码在加载器的操作数位于栈上时运行,并可以把文件名字符串替换为数组。
错误随后到达文档自己的 errordict 处理程序。该处理程序弹出失败的操作数,并在原位置留下选定的字典、键和值。执行从已绑定的 .forceput 继续,随后的 setglobal 消费保存的分配模式布尔值。
psi/zgeneric.c 使这次存储比普通的受保护写入更强。.forceput 在存储值时临时把 systemdict 当作局部对象,然后恢复字典的空间标志。因此,局部对象可以存入一个在后续 restore 之后仍然存在的字典。
这破坏了对象生命周期规则。全局字典现在持有对局部对象的引用。当 restore 释放局部空间时,字典保留指向已回收存储的指针。如果分配器复用该块,过期引用就指向活动的解释器数据。
研究者将其转化为原生内存的任意写原语。在测试的 64 位构建上,Ghostscript 的 ref 占 16 字节。验证代码用标记整数识别重叠槽位,在活动设备指针上伪造字符串视图,遍历解释器自身的结构并修改活动的操作符引用,然后恢复原始字节。
最后一步针对 path_control_active,即 -dSAFER 文件路径检查背后的原生标志。四次 put 操作将其清零。验证代码还设置 PostScript 的 PermitFileWriting 列表和缓存的 LockFilePermissions 标志,然后打开 %pipe% 文件并以渲染器账户执行命令。
如何被利用?
- 攻击者构造包含 Type 1 字体和错误处理程序的文档。字体加载代码调整加载器栈,使
copy在非字符串操作数上失败。 - 文档通过上传、预览、导入或打印路径到达早于 10.08.0 的 Ghostscript。
findfont加载字体。.putgstringcopy进入全局到局部分支,copy引发typecheck。- 文档的错误处理程序丢弃失败的操作数,并为待处理的
.forceput提供字典、键和值。 - 恢复的存储把局部对象放入一个在
restore之后仍然存在的字典。恢复后,字典指向已释放的存储。 - 攻击者复用已释放的块,在渲染器内获得原生读写原语。
- 验证代码清除原生路径控制标志和 PostScript 文件写入控制,然后通过
%pipe%执行命令。
公开的利用代码是一个自包含的 PostScript 文件。它把自己的 Type 1 字体写入 %ram% 设备,触发漏洞,将活动的 mul 引用改为调用 sub,然后恢复原始字节。在 10.07.0 上它输出 BEFORE=319、HIJACKED=18 和 RESTORED=319。在 10.08.0 上,过期引用查找在指针写入之前失败。
应用验证显示,普通功能背后是同一原语。Debian 13 上发往共享 CUPS 队列的匿名 IPP 作业以 lp 身份执行了命令。Roundcube 收件人查看邮件时,无需点击附件即以 www-data 身份执行了命令。未登录访客通过 Forminator 表单和 Elementor 注册小部件,经由 WordPress 媒体处理链执行了命令。
攻击如何展开?
精心构造的文档通过应用程序的文件处理路径到达 Ghostscript,利用类型错误恢复特权存储,再把过期引用转化为对沙箱标志的原生控制。
精心构造的 PDF 或 EPS"] --> B["上传、预览、
打印或导入"] B --> C["Ghostscript 用 findfont
加载字体"] C --> D["非字符串操作数使
copy 引发 typecheck"] D --> E["文档错误处理程序
恢复 .forceput"] E --> F["局部对象存入
在 restore 后仍存在的字典"] F --> G["复用已释放块,
原生读写"] G --> H["清除路径控制标志,
以渲染器身份执行命令"]
攻击者能做什么?
能够把文档送到受影响渲染器的攻击者,可以以渲染器的操作系统账户执行命令。该账户通常是 www-data、lp 或应用程序服务用户。命令能触及的范围取决于该账户和周围的控制措施。
影响需要以下全部条件:
- 文档直接或通过库、转换器到达早于 10.08.0 的 Ghostscript。
- 应用程序处理该文档,例如生成缩略图、提取元数据、转换为 PDF 或打印。
- 渲染器以具有价值的账户运行,或主机缺少阻止下一步的沙箱。
应用验证在 WordPress、MediaWiki 和 DokuWiki 上到达 www-data,在 Debian CUPS 服务器上到达 lp,在 Mayan EDMS 容器内到达服务用户。研究者还报告了 Google 文档处理链中的未认证路径,Google 于 2026-11-10 缓解。这些是授权测试,不是对第三方的攻击。
截至 2026-11-21,没有已知的在野利用,CVE-2026-125396 不在 CISA 的 KEV 目录中。公开验证演示了原生内存控制,因此攻击者无需从头发现该原语。
为什么修复有效?
第一个修复在辅助函数可能失败之前验证操作数。它把原始分支包在类型检查中,并在字典、名称或字符串不是预期类型时引发干净的 typecheck。
 /.putgstringcopy  %   <dict> <name> <string> .putgstringcopy -
-{ 2 index gcheck currentglobal
-  2 copy eq {
-    pop pop .forceput
-  } executeonly {
-    5 1 roll setglobal
-    dup length string copy
-    .forceput setglobal
-  } executeonly ifelse
+{
+  % Check operand types
+  dup type /stringtype eq 2 index type /nametype eq and 3 index type /dicttype eq and {
+    2 index gcheck currentglobal
+    2 copy eq {
+      pop pop .forceput
+    } executeonly {
+      5 1 roll setglobal
+      dup length string copy
+      .forceput setglobal
+    } executeonly ifelse
+  }
+  {
+      /.putgstringcopy cvx /typecheck signalerror
+  } ifelse
 } .forcebind odef % must be bound and hidden for .forceput
该检查关闭了文档用来恢复 .forceput 的错误路径。第二个提交把辅助函数移到 C 中,并完全移除对 .forceput 的依赖。该更改是针对下一种情况的加固,在 10.08.0 发布之后才落地。
修复并未移除 Ghostscript 中所有特权操作符的使用。Artifex 将移除工作描述为仍在进行。请把 10.08.0 视为该漏洞的修复下限,而不是该类问题的终点。
如何检查是否已遭入侵?
CVE-2026-125396 没有公开的入侵指标。研究者的验证写入了为测试选择名称的标记文件,因此这些名称不能识别攻击者。失败的尝试可能不留痕迹。
从版本和路径开始:
- 在每个主机和每个处理文档的容器中运行“我受影响吗?”的版本检查。
- 列出启动 Ghostscript 的服务:Web 上传、缩略图生成器、文档转换器、邮件导入器和打印队列。
- 在上传和 spool 目录中查找包含
%pipe%或带有嵌入式错误处理程序的 Type 1 字体的文档。 - 检查进程日志中 Web 或打印服务在异常时间启动的
gs子进程。 - 检查渲染器账户在其正常输出目录之外写入的文件。
grep -R -l -a '%pipe%' /var/spool/cups /srv/uploads 2>/dev/null
%pipe% 的命中是线索,不是证据。合法的 PostScript 也可能使用它。版本检查才是可靠的暴露测试。
时间线
修复在 CVE 分配之前就已到达 Ghostscript 和多个发行版,公开分析在 CVE 发布八天后出现。
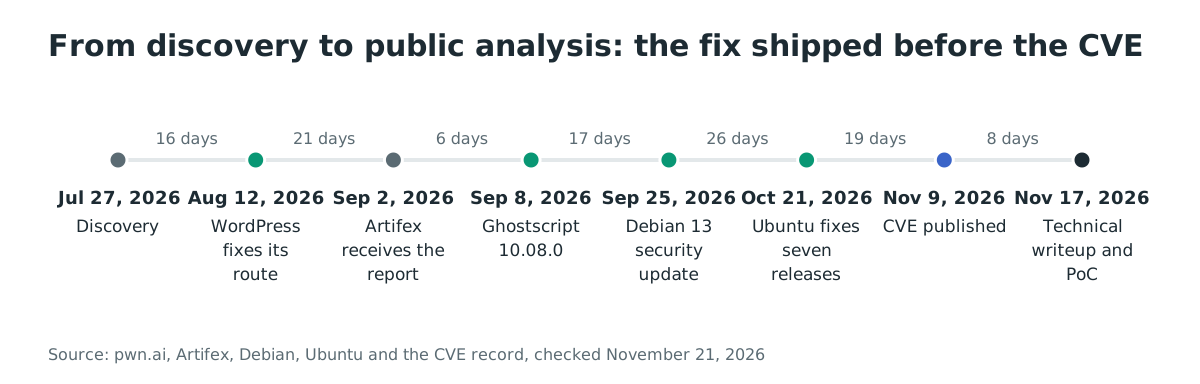
- 2026-07-27:Paulos Yibelo 发现 Type 1 字体加载器逃逸。
- 2026-07-30:Google 收到其图像和文档处理链的生产验证。
- 2026-08-12:WordPress 7.0.4 修复 CVE-2026-65640,即作者触达渲染器的路径。
- 2026-09-02:Artifex 以 bug 709684 收到报告并编写修复。
- 2026-09-08:Ghostscript 10.08.0 发布。
- 2026-09-25:Debian 为 Debian 13 发布 DSA-6516-1。
- 2026-10-21:Ubuntu 发布 USN-8949-1,包含七个发行版的修复包。
- 2026-11-09:CVE-2026-125396 发布。
- 2026-11-17:pwn.ai 发布技术分析和原生写验证代码。
常见问题
只能通过 ImageMagick 触达 Ghostscript 吗?
不是。ImageMagick 是常见路径之一,Pillow、libvips、CUPS 和直接调用 gs 都会到达同一个解释器。测试路径包括 PHP Imagick、Python Pillow 和 imageio、libvips、Qt 的 EPS 插件、CUPS 以及多个文档转换器。
-dSAFER 能阻止攻击吗?
不能。该漏洞通过在内存中清除原生路径控制标志和 PostScript 文件写入控制来绕过 -dSAFER。沙箱是漏洞利用跨越的边界,而不是缓解措施。
公开验证是完整的远程利用吗?
公开文件演示了 Ghostscript 内部的原生内存控制。它修改活动的操作符引用并恢复。命令执行链在分析中描述,应用案例研究将单独发布。
哪些应用被确认可触达?
分析列出了 Debian 13 CUPS、Roundcube、WordPress Core、Forminator、Essential Addons for Elementor、带 PdfHandler 的 MediaWiki、DokuWiki、Mayan EDMS、ResourceSpace 和 Plesk 的 Roundcube 栈。它还映射了 Gradio、InvokeAI、Stable Diffusion WebUI、ComfyUI、Frappe、Home Assistant、CVAT、Paperless-ngx 和 django-filer 的源码级路径。
是否在野利用?
没有已知的在野利用,截至 2026-11-21,该 CVE 不在 CISA 的 KEV 目录中。研究者的测试针对自己的系统和获得授权的生产服务。
修复版本是什么?
Ghostscript 10.08.0 是上游修复。Debian、Ubuntu 和其他发行版提供了反向移植,有时版本号更旧。请把软件包版本与发行版公告对照,而不只是对照 10.08.0。
使用 Ostorlab 查找镜像中的 Ghostscript
Ghostscript 常常位于应用程序镜像中,而不是您已修补的主机上。Ostorlab 的软件成分分析会清点构建中的库和软件包,帮助您在下次上传到达之前找到仍附带易受攻击 Ghostscript 的每个镜像:https://www.ostorlab.co/product/sca_sbom
参考文献
- pwn.ai,《How We Hacked the Pipes》,Upload2Shell 技术分析:https://pwn.ai/upload2shell/research.html(2026 年 11 月 21 日检查)
- pwn.ai,Upload2Shell 索引和应用路径:https://pwn.ai/upload2shell(2026 年 11 月 21 日检查)
- CVE-2026-125396 记录:https://www.cve.org/CVERecord?id=CVE-2026-125396(2026 年 11 月 21 日检查)
- Ghostscript 修复提交 1484854e:https://github.com/ArtifexSoftware/ghostpdl/commit/1484854e0c8ddfda1baa4ad4cd965b8a9790aa81(2026 年 11 月 21 日检查)
- Ghostscript 后续提交 e0421767:https://github.com/ArtifexSoftware/ghostpdl/commit/e0421767e13627e75055bb44cb01486887c2f9e8(2026 年 11 月 21 日检查)
- Artifex bug 709684:https://bugs.ghostscript.com/show_bug.cgi?id=709684(2026 年 11 月 21 日检查)
- Ghostscript 10.08.0 发布:https://github.com/ArtifexSoftware/ghostpdl-downloads/releases/tag/gs10080(2026 年 11 月 21 日检查)
- Ghostscript 10.07.0 源码
gs_fonts.ps:https://github.com/ArtifexSoftware/ghostpdl/blob/ghostpdl-10.07.0/Resource/Init/gs_fonts.ps(2026 年 11 月 21 日检查) - Debian 安全跟踪器,CVE-2026-125396:https://security-tracker.debian.org/tracker/CVE-2026-125396(2026 年 11 月 21 日检查)
- Ubuntu USN-8949-1:https://ubuntu.com/security/notices/USN-8949-1(2026 年 11 月 21 日检查)
- WordPress 7.0.4 发布:https://wordpress.org/news/2026/08/wordpress-7-0-4-release/(2026 年 11 月 21 日检查)
- WordPress 公告 GHSA-8vr3-7mxf-gx8w:https://github.com/WordPress/wordpress-develop/security/advisories/GHSA-8vr3-7mxf-gx8w(2026 年 11 月 21 日检查)
- Repology,416 个 Ghostscript 软件包:https://repology.org/project/ghostscript/versions(2026 年 11 月 21 日检查)
- CISA Known Exploited Vulnerabilities 目录,版本 2026.11.20:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 21 日检查)