Upload2Shell: escape del sandbox de Ghostscript a RCE (CVE-2026-125396)
Un documento manipulado escapa del sandbox -dSAFER de Ghostscript mediante un use-after-free en el cargador de fuentes y ejecuta comandos; corregido en 10.08.0.
Resumen
- Un use-after-free en el cargador de fuentes Type 1 de Ghostscript permite que un documento manipulado recupere un operador privilegiado, corrompa la memoria y ejecute comandos a pesar de
-dSAFER. Paulos Yibelo, de pwn.ai, publicó el análisis como Upload2Shell. - Todas las versiones de Ghostscript anteriores a 10.08.0 están afectadas. Las aplicaciones que renderizan archivos PDF, PostScript o EPS subidos llegan a la falla a través de ImageMagick, Pillow, CUPS y canalizaciones similares.
- El registro CVE califica la falla como High, CVSS v4.0 8.5. Una prueba de concepto pública demuestra el control de la memoria nativa y se describe la cadena completa hasta el comando. No se conoce explotación en entornos reales y la CVE no está en el catálogo KEV de CISA al 2026-11-21.
- Actualice Ghostscript a 10.08.0 o al paquete corregido de su distribución. Actualice también las copias dentro de imágenes de contenedores y paquetes de aplicaciones. Consulte «¿Cómo lo corrijo?» para los workarounds en el renderizador.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- Una compilación de Ghostscript anterior a 10.08.0, o un paquete de distribución sin el parche retroportado, procesa el archivo.
- Un atacante puede entregar un documento PostScript, EPS o PDF a una ruta que llega a esa compilación. La subida, la vista previa, la miniatura, la importación de documentos y la conversión de impresión son rutas habituales.
- El documento se procesa como documento, no solo se almacena o se copia.
No se necesita un uso directo de gs. ImageMagick, Pillow, libvips, CUPS, la integración de Ghostscript como biblioteca y muchos conversores de documentos inician el intérprete por usted. La falla está en el intérprete, así que toda ruta que lo alcance lleva la misma primitiva.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| Ghostscript upstream | Anteriores a 10.08.0 | 10.08.0 |
| Debian 13 (trixie) | Anteriores a 10.05.1~dfsg-1+deb13u2 | 10.05.1~dfsg-1+deb13u2, compilación de seguridad actual +deb13u3 |
| Debian 12 (bookworm) | Anteriores a 10.0.0~dfsg-11+deb12u9 | 10.0.0~dfsg-11+deb12u9 |
| Debian 14 y unstable | Anteriores a 10.08.0~dfsg-2 | 10.08.0~dfsg-2 |
| Ubuntu 26.10 | Anteriores a 10.07.1~dfsg-1ubuntu2.1 | 10.07.1~dfsg-1ubuntu2.1 |
| Ubuntu 26.04 LTS | Anteriores a 10.06.0~dfsg-3ubuntu1.2 | 10.06.0~dfsg-3ubuntu1.2 |
| Ubuntu 24.04 LTS | Anteriores a 10.02.1~dfsg1-0ubuntu7.10 | 10.02.1~dfsg1-0ubuntu7.10 |
| Ubuntu 22.04 LTS | Anteriores a 9.55.0~dfsg-1ubuntu5.15 | 9.55.0~dfsg-1ubuntu5.15 |
| Ubuntu 20.04 LTS (Pro) | Anteriores a 9.50~dfsg-5ubuntu4.15+esm3 | 9.50~dfsg-5ubuntu4.15+esm3 |
| Ubuntu 18.04 LTS (Pro) | Anteriores a 9.26~dfsg+0-0ubuntu0.18.04.18+esm6 | 9.26~dfsg+0-0ubuntu0.18.04.18+esm6 |
| Ubuntu 16.04 LTS (Pro y Legacy) | Anteriores a 9.26~dfsg+0-0ubuntu0.16.04.14+esm11 | 9.26~dfsg+0-0ubuntu0.16.04.14+esm11 |
Las filas de Ubuntu son las versiones corregidas del aviso USN-8949-1. Un número de versión más antiguo puede contener un parche retroportado, así que compare con el aviso de su distribución y no solo con la versión upstream. Las filas de Debian provienen del rastreador de seguridad de Debian.
Compruebe el intérprete en el host:
gs --version
dpkg-query -W -f='${Version}\n' ghostscript    # Debian and Ubuntu
rpm -q ghostscript                             # RHEL, Fedora and derivatives
apk info -v ghostscript                        # Alpine
brew list --versions ghostscript               # macOS
gswin64c --version                             # Windows
Compruebe la copia dentro de cada contenedor que procesa archivos. Una imagen reconstruida no reemplaza un contenedor en ejecución:
docker exec <container> sh -c 'command -v gs && gs --version'
Compruebe qué programas del host delegan en Ghostscript:
magick -list delegate | grep -i -E 'gs|ghostscript'
¿Cómo lo corrijo?
Actualice Ghostscript a 10.08.0 o posterior, o instale el paquete corregido de su distribución. Después actualice cada copia que la aplicación use realmente.
- En Debian y Ubuntu, ejecute
sudo apt-get update && sudo apt-get install --only-upgrade ghostscript. - En RHEL, Fedora y sus derivados, ejecute
sudo dnf upgrade ghostscript. - En Alpine, ejecute
sudo apk upgrade ghostscript. - En macOS, ejecute
brew upgrade ghostscript. En Windows, instale la compilación 10.08.0 de Artifex. - Reconstruya y recree cada contenedor que incluya Ghostscript. Descargar una imagen nueva no reemplaza el contenedor en ejecución.
- Actualice el renderizador dentro de los paquetes de aplicaciones y los workers de documentos. Un host parcheado no parchea una copia de Ghostscript incluida en una imagen o en un directorio de aplicación.
- Confirme la versión en ejecución con las comprobaciones de «¿Estoy afectado?».
Los sitios WordPress también necesitan el parche de la aplicación. WordPress 7.0.4 corrigió CVE-2026-65640, que permitía a un autor o a un colaborador con upload_files llegar al renderizador. El parche se retroportó hasta la rama 4.7. Ese cambio reduce una ruta. No corrige Ghostscript.
Si aún no puede actualizar:
- Desactive el delegado de Ghostscript en ImageMagick con una política que ponga
rights="none"para el delegadogs. Esto bloquea una ruta y deja expuesto el uso directo degs. - Rechace las subidas PostScript, EPS y PDF que no necesiten renderizarse, o conviértalas en un servicio separado sin shell ni red.
- Ejecute el renderizador con una cuenta sin privilegios y un perfil seccomp o AppArmor restrictivo, para que un escape exitoso alcance menos recursos.
- Exija autenticación en las colas compartidas de CUPS. La prueba de Debian 13 usó un
Print-JobIPP anónimo.
¿Cuál es la causa raíz?
El cargador de fuentes Type 1 implementa parte de su trabajo en PostScript, y un auxiliar escribe en diccionarios de fuentes protegidos con .forceput. El auxiliar no comprueba el tipo de sus operandos antes de una copia de cadena que puede fallar.
El código vulnerable está en Resource/Init/gs_fonts.ps en la etiqueta 10.07.0, líneas 1026 a 1035:
% any user of .putgstringcopy must use bind and executeonly
/.putgstringcopy  %   <dict> <name> <string> .putgstringcopy -
{ 2 index gcheck currentglobal
  2 copy eq {
    pop pop .forceput
  } executeonly {
    5 1 roll setglobal
    dup length string copy
    .forceput setglobal
  } executeonly ifelse
} .forcebind odef % must be bound and hidden for .forceput
.putgstringcopy recibe un diccionario, un nombre y una cadena. Compara el modo de asignación del diccionario con el modo actual. Cuando los dos difieren, cambia al modo global, asigna una copia de la cadena y llama a .forceput.
La copia es el punto débil. dup length string copy genera un error typecheck si el valor de la pila no es una cadena. Un documento puede llegar a este auxiliar registrando una fuente Type 1 en Fontmap y llamando a findfont. El código de carga de la fuente se ejecuta mientras los operandos del cargador están en la pila, y puede reemplazar la cadena del nombre de archivo por un arreglo.
El error llega después al manejador errordict del documento. Ese manejador descarta los operandos que fallaron y deja en su lugar un diccionario, una clave y un valor elegidos. La ejecución se reanuda en el .forceput ya enlazado, y el setglobal siguiente consume el booleano del modo de asignación guardado.
psi/zgeneric.c hace que ese almacenamiento sea más potente que una escritura protegida normal. .forceput trata temporalmente systemdict como local mientras guarda el valor, y después restaura los indicadores de espacio del diccionario. Por eso un objeto local puede guardarse en un diccionario que sobrevive a un restore posterior.
Eso rompe la regla de vida de los objetos. Un diccionario global conserva ahora una referencia a un objeto local. Cuando restore libera el espacio local, el diccionario mantiene un puntero a almacenamiento recuperado. Si el asignador reutiliza ese bloque, la referencia obsoleta apunta a datos vivos del intérprete.
El investigador lo convirtió en una primitiva de escritura arbitraria en memoria nativa. En la compilación de 64 bits probada, una ref de Ghostscript ocupa 16 bytes. La prueba identifica una ranura superpuesta con enteros marcadores, forja una vista de cadena sobre un puntero de dispositivo vivo, recorre las estructuras del intérprete y cambia una referencia de operador viva. Después restaura los bytes originales.
El último paso apunta a path_control_active, el indicador nativo que hay detrás de las comprobaciones de ruta de -dSAFER. Cuatro operaciones put lo ponen a cero. La prueba también define la lista PostScript PermitFileWriting y el indicador en caché LockFilePermissions, y luego abre un archivo %pipe% y ejecuta un comando con la cuenta del renderizador.
¿Cómo se explota?
- El atacante construye un documento que contiene una fuente Type 1 y un manejador de errores. El código de carga de la fuente prepara la pila del cargador para que
copyfalle con un operando que no es una cadena. - El documento llega a una compilación de Ghostscript anterior a 10.08.0 mediante una ruta de subida, vista previa, importación o impresión.
findfontcarga la fuente..putgstringcopyllega a la rama de global a local ycopygeneratypecheck.- El manejador de errores del documento descarta los operandos que fallaron y proporciona el diccionario, la clave y el valor para el
.forceputpendiente. - El almacenamiento recuperado coloca un objeto local en un diccionario que sobrevive a
restore. Después de la restauración, el diccionario apunta a almacenamiento liberado. - El atacante reutiliza el bloque liberado y obtiene una primitiva de lectura y escritura nativas dentro del renderizador.
- La prueba borra el indicador nativo de control de ruta y los controles PostScript de escritura de archivos, y después ejecuta un comando mediante
%pipe%.
La prueba de concepto pública es un archivo PostScript autocontenido. Escribe su propia fuente Type 1 en el dispositivo %ram%, activa la falla, cambia una referencia mul viva para llamar a sub y restaura los bytes originales. En 10.07.0 imprime BEFORE=319, HIJACKED=18 y RESTORED=319. En 10.08.0 la búsqueda de la referencia obsoleta falla antes de la escritura del puntero.
Las pruebas de aplicación muestran la misma primitiva detrás de funciones ordinarias. Un trabajo IPP anónimo en una cola CUPS compartida ejecutó un comando como lp en Debian 13. Un destinatario de Roundcube que vio un mensaje ejecutó un comando como www-data sin hacer clic en el adjunto. Un visitante no autenticado de un formulario Forminator y de un widget de registro de Elementor ejecutó comandos mediante la canalización de medios de WordPress.
¿Cómo se desarrolla el ataque?
Un documento manipulado llega a una compilación de Ghostscript por la ruta de procesamiento de archivos de una aplicación, recupera el almacenamiento privilegiado mediante un error de tipo y convierte la referencia obsoleta en control nativo del indicador del sandbox.
con una fuente Type 1"] --> B["Subida, vista previa,
impresión o importación"] B --> C["Ghostscript carga
la fuente con findfont"] C --> D["copy genera typecheck
con un operando que no es cadena"] D --> E["El manejador de errores
recupera .forceput"] E --> F["Objeto local guardado en
un diccionario que sobrevive al restore"] F --> G["Bloque liberado reutilizado,
lectura y escritura nativas"] G --> H["Indicador de ruta borrado,
comando ejecutado por el renderizador"]
¿Qué puede hacer un atacante?
Un atacante que puede entregar un documento a un renderizador afectado puede ejecutar comandos con la cuenta del sistema operativo del renderizador. Esa cuenta suele ser www-data, lp o un usuario de servicio de la aplicación. Lo que el comando puede alcanzar depende de esa cuenta y de los controles que la rodean.
El impacto necesita todas estas condiciones:
- El documento llega a una compilación de Ghostscript anterior a 10.08.0, directamente o mediante una biblioteca o un conversor.
- La aplicación procesa el documento, por ejemplo para crear una miniatura, extraer metadatos, convertirlo a PDF o imprimirlo.
- El renderizador se ejecuta con una cuenta cuyo acceso tiene valor, o el host no tiene un sandbox que bloquee el paso siguiente.
Las pruebas de aplicación alcanzaron www-data en WordPress, MediaWiki y DokuWiki, lp en un servidor CUPS Debian, y un usuario de servicio dentro de un contenedor Mayan EDMS. El investigador también informó de una ruta no autenticada en la canalización de documentos de Google, que Google mitigó el 2026-11-10. Fueron pruebas autorizadas, no ataques contra terceros.
No se conoce explotación en entornos reales al 2026-11-21, y CVE-2026-125396 no está en el catálogo KEV de CISA. Una prueba pública demuestra el control de la memoria nativa, así que un atacante no necesita descubrir la primitiva desde cero.
¿Por qué funciona la corrección?
El primer parche valida los operandos antes de que el auxiliar pueda fallar. Envuelve la rama original en una comprobación de tipo y genera un typecheck limpio cuando el diccionario, el nombre o la cadena no tienen el tipo esperado.
 /.putgstringcopy  %   <dict> <name> <string> .putgstringcopy -
-{ 2 index gcheck currentglobal
-  2 copy eq {
-    pop pop .forceput
-  } executeonly {
-    5 1 roll setglobal
-    dup length string copy
-    .forceput setglobal
-  } executeonly ifelse
+{
+  % Check operand types
+  dup type /stringtype eq 2 index type /nametype eq and 3 index type /dicttype eq and {
+    2 index gcheck currentglobal
+    2 copy eq {
+      pop pop .forceput
+    } executeonly {
+      5 1 roll setglobal
+      dup length string copy
+      .forceput setglobal
+    } executeonly ifelse
+  }
+  {
+      /.putgstringcopy cvx /typecheck signalerror
+  } ifelse
 } .forcebind odef % must be bound and hidden for .forceput
La comprobación cierra la ruta de error que el documento usaba para recuperar .forceput. Un segundo commit mueve el auxiliar a C y elimina por completo su dependencia de .forceput. Ese cambio es un endurecimiento para el próximo caso, y llegó después de la versión 10.08.0.
El parche no elimina todos los usos de operadores privilegiados en Ghostscript. Artifex describió esa eliminación como un trabajo en curso. Considere 10.08.0 como el mínimo corregido para esta falla, no como el final de la clase.
¿Cómo compruebo si estuve comprometido?
No se publican indicadores de compromiso para CVE-2026-125396. Las pruebas del investigador escribieron archivos marcadores con nombres elegidos para los tests, así que esos nombres no identifican a un atacante. Un intento fallido puede no dejar rastro.
Empiece por la versión y las rutas:
- Ejecute las comprobaciones de versión de «¿Estoy afectado?» en cada host y dentro de cada contenedor que procesa documentos.
- Enumere los servicios que inician Ghostscript: subidas web, generadores de miniaturas, conversores de documentos, importadores de correo y colas de impresión.
- Busque en los directorios de subida y de spool documentos que contengan
%pipe%o una fuente Type 1 con un manejador de errores integrado. - Revise los registros de procesos en busca de hijos
gsiniciados por un servicio web o de impresión en horas inusuales. - Compruebe si hay archivos escritos por la cuenta del renderizador fuera de sus directorios de salida habituales.
grep -R -l -a '%pipe%' /var/spool/cups /srv/uploads 2>/dev/null
Un resultado de %pipe% es una pista, no una prueba. El PostScript legítimo puede usarlo. La comprobación de versión es la prueba fiable de exposición.
Cronología
El parche llegó a Ghostscript y a varias distribuciones antes de que se asignara la CVE, y el análisis público llegó ocho días después de la CVE.
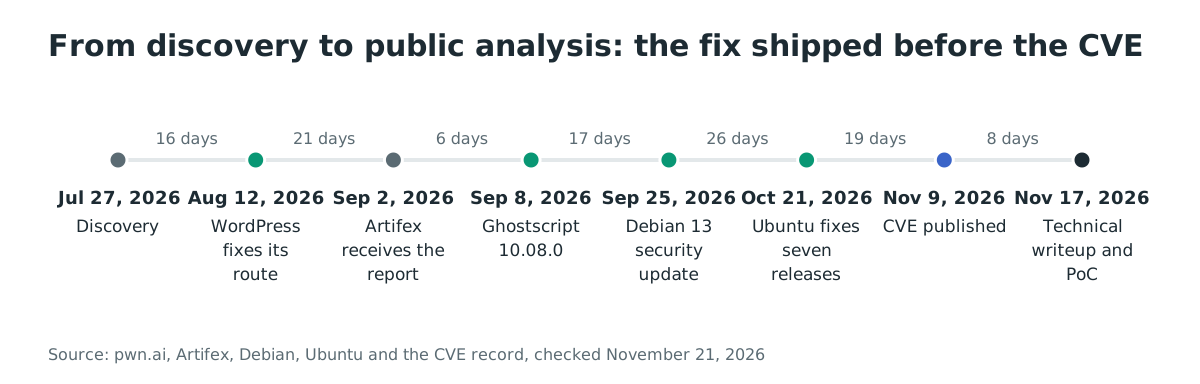
- 2026-07-27: Paulos Yibelo descubre el escape por el cargador de fuentes Type 1.
- 2026-07-30: Google recibe una prueba de producción para su canalización de imágenes y documentos.
- 2026-08-12: WordPress 7.0.4 corrige CVE-2026-65640, la ruta de un autor hacia el renderizador.
- 2026-09-02: Artifex recibe el informe como bug 709684 y redacta el parche.
- 2026-09-08: se publica Ghostscript 10.08.0.
- 2026-09-25: Debian publica DSA-6516-1 para Debian 13.
- 2026-10-21: Ubuntu publica USN-8949-1 con paquetes corregidos para siete versiones.
- 2026-11-09: se publica CVE-2026-125396.
- 2026-11-17: pwn.ai publica el análisis técnico y la prueba de concepto de escritura nativa.
Preguntas frecuentes
¿Solo se llega a Ghostscript mediante ImageMagick?
No. ImageMagick es una ruta habitual, y Pillow, libvips, CUPS y las llamadas directas a gs llegan al mismo intérprete. Las rutas probadas incluyeron Imagick de PHP, Pillow e imageio de Python, libvips, el plugin EPS de Qt, CUPS y varios conversores de documentos.
¿-dSAFER impide el ataque?
No. La falla elude -dSAFER al borrar en memoria el indicador nativo de control de ruta y los controles PostScript de escritura de archivos. El sandbox es la frontera que cruza el exploit, no una mitigación.
¿La prueba pública es un exploit remoto completo?
El archivo publicado demuestra el control de la memoria nativa dentro de Ghostscript. Cambia una referencia de operador viva y la restaura. La cadena de ejecución de comandos se describe en el análisis, y los casos de aplicación se publican por separado.
¿Qué aplicaciones se confirmaron alcanzables?
El análisis enumera CUPS en Debian 13, Roundcube, WordPress Core, Forminator, Essential Addons for Elementor, MediaWiki con PdfHandler, DokuWiki, Mayan EDMS, ResourceSpace y la pila Roundcube de Plesk. También mapea rutas en el código fuente de Gradio, InvokeAI, Stable Diffusion WebUI, ComfyUI, Frappe, Home Assistant, CVAT, Paperless-ngx y django-filer.
¿Se explotó en entornos reales?
No se conoce explotación en entornos reales, y la CVE no está en el catálogo KEV de CISA al 2026-11-21. Las pruebas del investigador se ejecutaron en sus propios sistemas y en servicios de producción con autorización.
¿Cuál es la versión corregida?
Ghostscript 10.08.0 es el parche upstream. Debian, Ubuntu y otras distribuciones publicaron retroportes, a veces con números de versión más antiguos. Compare la versión del paquete con el aviso de su distribución, no solo con 10.08.0.
Encuentre las copias de Ghostscript en sus imágenes con Ostorlab
Ghostscript suele llegar dentro de una imagen de aplicación, no en el host que parcheó. El análisis de composición de software de Ostorlab inventaría las bibliotecas y paquetes de sus compilaciones, para que encuentre cada imagen que todavía incluye un Ghostscript vulnerable antes de que la próxima subida lo alcance: https://www.ostorlab.co/product/sca_sbom
Referencias
- pwn.ai, «How We Hacked the Pipes», análisis técnico de Upload2Shell: https://pwn.ai/upload2shell/research.html (comprobado el 21 de noviembre de 2026)
- pwn.ai, índice de Upload2Shell y rutas de aplicación: https://pwn.ai/upload2shell (comprobado el 21 de noviembre de 2026)
- Registro CVE-2026-125396: https://www.cve.org/CVERecord?id=CVE-2026-125396 (comprobado el 21 de noviembre de 2026)
- Commit de corrección de Ghostscript 1484854e: https://github.com/ArtifexSoftware/ghostpdl/commit/1484854e0c8ddfda1baa4ad4cd965b8a9790aa81 (comprobado el 21 de noviembre de 2026)
- Commit de seguimiento de Ghostscript e0421767: https://github.com/ArtifexSoftware/ghostpdl/commit/e0421767e13627e75055bb44cb01486887c2f9e8 (comprobado el 21 de noviembre de 2026)
- Bug de Artifex 709684: https://bugs.ghostscript.com/show_bug.cgi?id=709684 (comprobado el 21 de noviembre de 2026)
- Versión Ghostscript 10.08.0: https://github.com/ArtifexSoftware/ghostpdl-downloads/releases/tag/gs10080 (comprobado el 21 de noviembre de 2026)
- Código fuente de Ghostscript 10.07.0,
gs_fonts.ps: https://github.com/ArtifexSoftware/ghostpdl/blob/ghostpdl-10.07.0/Resource/Init/gs_fonts.ps (comprobado el 21 de noviembre de 2026) - Rastreador de seguridad de Debian, CVE-2026-125396: https://security-tracker.debian.org/tracker/CVE-2026-125396 (comprobado el 21 de noviembre de 2026)
- Aviso de Ubuntu USN-8949-1: https://ubuntu.com/security/notices/USN-8949-1 (comprobado el 21 de noviembre de 2026)
- Versión WordPress 7.0.4: https://wordpress.org/news/2026/08/wordpress-7-0-4-release/ (comprobado el 21 de noviembre de 2026)
- Aviso de WordPress GHSA-8vr3-7mxf-gx8w: https://github.com/WordPress/wordpress-develop/security/advisories/GHSA-8vr3-7mxf-gx8w (comprobado el 21 de noviembre de 2026)
- Repology, 416 paquetes de Ghostscript: https://repology.org/project/ghostscript/versions (comprobado el 21 de noviembre de 2026)
- Catálogo Known Exploited Vulnerabilities de CISA, versión 2026.11.20: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 21 de noviembre de 2026)