Upload2Shell : évasion du bac à sable de Ghostscript vers l'exécution de code (CVE-2026-125396)
Un document piégé échappe au bac à sable -dSAFER de Ghostscript par une utilisation après libération et exécute des commandes ; corrigé en 10.08.0.
En bref
- Une utilisation après libération dans le chargeur de polices Type 1 de Ghostscript permet à un document piégé de récupérer un opérateur privilégié, de corrompre la mémoire et d'exécuter des commandes malgré
-dSAFER. Paulos Yibelo, de pwn.ai, a publié l'analyse sous le nom Upload2Shell. - Toutes les versions de Ghostscript antérieures à 10.08.0 sont concernées. Les applications qui affichent des fichiers PDF, PostScript ou EPS téléversés atteignent la faille via ImageMagick, Pillow, CUPS et des chaînes similaires.
- Le dossier CVE classe la faille High, CVSS v4.0 8,5. Une preuve de concept publique démontre le contrôle de la mémoire native, et la chaîne complète jusqu'à la commande est décrite. Aucune exploitation en conditions réelles n'est connue, et la CVE n'est pas dans le catalogue KEV de la CISA au 2026-11-21.
- Passez à Ghostscript 10.08.0 ou au paquet corrigé de votre distribution. Mettez aussi à jour les copies intégrées aux images de conteneurs et aux lots applicatifs. Voir « Comment corriger ? » pour les solutions de contournement au niveau du moteur de rendu.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- Une version de Ghostscript antérieure à 10.08.0, ou un paquet de distribution sans le correctif rétroporté, traite le fichier.
- Un attaquant peut livrer un document PostScript, EPS ou PDF à un chemin qui atteint cette version. Le téléversement, l'aperçu, la vignette, l'import de documents et la conversion d'impression sont des chemins courants.
- Le document est traité comme un document, pas seulement stocké ou copié.
Un appel direct à gs n'est pas nécessaire. ImageMagick, Pillow, libvips, CUPS, l'intégration de Ghostscript en bibliothèque et de nombreux convertisseurs de documents démarrent l'interpréteur à votre place. La faille est dans l'interpréteur, donc chaque chemin qui l'atteint porte la même primitive.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| Ghostscript amont | Avant 10.08.0 | 10.08.0 |
| Debian 13 (trixie) | Avant 10.05.1~dfsg-1+deb13u2 | 10.05.1~dfsg-1+deb13u2, version de sécurité actuelle +deb13u3 |
| Debian 12 (bookworm) | Avant 10.0.0~dfsg-11+deb12u9 | 10.0.0~dfsg-11+deb12u9 |
| Debian 14 et unstable | Avant 10.08.0~dfsg-2 | 10.08.0~dfsg-2 |
| Ubuntu 26.10 | Avant 10.07.1~dfsg-1ubuntu2.1 | 10.07.1~dfsg-1ubuntu2.1 |
| Ubuntu 26.04 LTS | Avant 10.06.0~dfsg-3ubuntu1.2 | 10.06.0~dfsg-3ubuntu1.2 |
| Ubuntu 24.04 LTS | Avant 10.02.1~dfsg1-0ubuntu7.10 | 10.02.1~dfsg1-0ubuntu7.10 |
| Ubuntu 22.04 LTS | Avant 9.55.0~dfsg-1ubuntu5.15 | 9.55.0~dfsg-1ubuntu5.15 |
| Ubuntu 20.04 LTS (Pro) | Avant 9.50~dfsg-5ubuntu4.15+esm3 | 9.50~dfsg-5ubuntu4.15+esm3 |
| Ubuntu 18.04 LTS (Pro) | Avant 9.26~dfsg+0-0ubuntu0.18.04.18+esm6 | 9.26~dfsg+0-0ubuntu0.18.04.18+esm6 |
| Ubuntu 16.04 LTS (Pro et Legacy) | Avant 9.26~dfsg+0-0ubuntu0.16.04.14+esm11 | 9.26~dfsg+0-0ubuntu0.16.04.14+esm11 |
Les lignes Ubuntu reprennent les versions corrigées de l'avis USN-8949-1. Un numéro de version plus ancien peut contenir un correctif rétroporté : comparez avec l'avis de votre distribution, pas seulement avec la version amont. Les lignes Debian viennent du tableau de suivi de sécurité de Debian.
Vérifiez l'interpréteur sur l'hôte :
gs --version
dpkg-query -W -f='${Version}\n' ghostscript    # Debian and Ubuntu
rpm -q ghostscript                             # RHEL, Fedora and derivatives
apk info -v ghostscript                        # Alpine
brew list --versions ghostscript               # macOS
gswin64c --version                             # Windows
Vérifiez la copie dans chaque conteneur qui traite des fichiers. Une image reconstruite ne remplace pas un conteneur en cours d'exécution :
docker exec <container> sh -c 'command -v gs && gs --version'
Vérifiez quels programmes de l'hôte délèguent à Ghostscript :
magick -list delegate | grep -i -E 'gs|ghostscript'
Comment corriger ?
Passez à Ghostscript 10.08.0 ou ultérieur, ou installez le paquet corrigé de votre distribution. Mettez ensuite à jour chaque copie réellement utilisée par l'application.
- Sous Debian et Ubuntu, exécutez
sudo apt-get update && sudo apt-get install --only-upgrade ghostscript. - Sous RHEL, Fedora et leurs dérivés, exécutez
sudo dnf upgrade ghostscript. - Sous Alpine, exécutez
sudo apk upgrade ghostscript. - Sous macOS, exécutez
brew upgrade ghostscript. Sous Windows, installez la version 10.08.0 fournie par Artifex. - Reconstruisez et recréez chaque conteneur qui embarque Ghostscript. Tirer une nouvelle image ne remplace pas le conteneur en cours d'exécution.
- Mettez à jour le moteur de rendu dans les lots applicatifs et les workers de documents. Un hôte corrigé ne corrige pas une copie de Ghostscript livrée dans une image ou dans un répertoire applicatif.
- Confirmez la version en cours avec les vérifications de « Suis-je concerné ? ».
Les sites WordPress ont aussi besoin du correctif applicatif. WordPress 7.0.4 corrige CVE-2026-65640, qui permettait à un auteur ou à un contributeur disposant de upload_files d'atteindre le moteur de rendu. Le correctif a été rétroporté jusqu'à la branche 4.7. Ce changement réduit un chemin. Il ne corrige pas Ghostscript lui-même.
Si vous ne pouvez pas encore mettre à jour :
- Désactivez le délégué Ghostscript dans ImageMagick avec une politique qui met
rights="none"pour le déléguégs. Cela bloque un chemin et laisse l'usage direct degsexposé. - Refusez les téléversements PostScript, EPS et PDF qui n'ont pas besoin d'être rendus, ou convertissez-les dans un service séparé sans shell ni réseau.
- Exécutez le moteur de rendu avec un compte non privilégié et un profil seccomp ou AppArmor restrictif, afin qu'une évasion réussie atteigne moins de ressources.
- Exigez une authentification sur les files d'impression CUPS partagées. La preuve Debian 13 utilisait un
Print-JobIPP anonyme.
Quelle est la cause racine ?
Le chargeur de polices Type 1 implémente une partie de son travail en PostScript, et un assistant écrit dans des dictionnaires de polices protégés avec .forceput. L'assistant ne vérifie pas le type de ses opérandes avant une copie de chaîne qui peut échouer.
Le code vulnérable se trouve dans Resource/Init/gs_fonts.ps à l'étiquette 10.07.0, lignes 1026 à 1035 :
% any user of .putgstringcopy must use bind and executeonly
/.putgstringcopy  %   <dict> <name> <string> .putgstringcopy -
{ 2 index gcheck currentglobal
  2 copy eq {
    pop pop .forceput
  } executeonly {
    5 1 roll setglobal
    dup length string copy
    .forceput setglobal
  } executeonly ifelse
} .forcebind odef % must be bound and hidden for .forceput
.putgstringcopy reçoit un dictionnaire, un nom et une chaîne. Il compare le mode d'allocation du dictionnaire avec le mode courant. Quand les deux diffèrent, il passe en mode global, alloue une copie de la chaîne et appelle .forceput.
La copie est le point faible. dup length string copy déclenche une erreur typecheck si la valeur sur la pile n'est pas une chaîne. Un document peut atteindre cet assistant en enregistrant une police Type 1 dans Fontmap et en appelant findfont. Le code de chargement de la police s'exécute pendant que les opérandes du chargeur sont sur la pile, et il peut remplacer la chaîne de nom de fichier par un tableau.
L'erreur atteint ensuite le gestionnaire errordict du document. Ce gestionnaire retire les opérandes en échec et laisse à leur place un dictionnaire, une clé et une valeur choisis. L'exécution reprend à .forceput, déjà lié, et le setglobal suivant consomme le booléen de mode d'allocation sauvegardé.
psi/zgeneric.c rend ce stockage plus puissant qu'une écriture protégée normale. .forceput traite temporairement systemdict comme local pendant qu'il stocke la valeur, puis restaure les indicateurs d'espace du dictionnaire. Un objet local peut donc être stocké dans un dictionnaire qui survit à un restore ultérieur.
Cela viole la règle de durée de vie des objets. Un dictionnaire global détient désormais une référence vers un objet local. Quand restore libère l'espace local, le dictionnaire conserve un pointeur vers une zone récupérée. Si l'allocateur réutilise ce bloc, la référence obsolète pointe vers des données vivantes de l'interpréteur.
Le chercheur en a fait une primitive d'écriture arbitraire en mémoire native. Sur la version 64 bits testée, une ref Ghostscript occupe 16 octets. La preuve identifie un emplacement qui se chevauche avec des entiers marqueurs, forge une vue de chaîne sur un pointeur de périphérique vivant, parcourt les structures de l'interpréteur et modifie une référence d'opérateur vivante. Elle restaure ensuite les octets d'origine.
La dernière étape vise path_control_active, l'indicateur natif derrière les contrôles de chemin de -dSAFER. Quatre opérations put le remettent à zéro. La preuve définit aussi la liste PostScript PermitFileWriting et l'indicateur mis en cache LockFilePermissions, puis ouvre un fichier %pipe% et exécute une commande avec le compte du moteur de rendu.
Comment la faille est-elle exploitée ?
- L'attaquant construit un document qui contient une police Type 1 et un gestionnaire d'erreurs. Le code de chargement de la police prépare la pile du chargeur pour que
copyéchoue sur un opérande qui n'est pas une chaîne. - Le document atteint une version de Ghostscript antérieure à 10.08.0 par un chemin de téléversement, d'aperçu, d'import ou d'impression.
findfontcharge la police..putgstringcopyatteint la branche global vers local etcopydéclenchetypecheck.- Le gestionnaire d'erreurs du document écarte les opérandes en échec et fournit le dictionnaire, la clé et la valeur pour le
.forceputen attente. - Le stockage récupéré place un objet local dans un dictionnaire qui survit à
restore. Après la restauration, le dictionnaire pointe vers une zone libérée. - L'attaquant réutilise le bloc libéré et obtient une primitive de lecture et d'écriture natives dans le moteur de rendu.
- La preuve efface l'indicateur natif de contrôle de chemin et les contrôles PostScript d'écriture de fichiers, puis exécute une commande via
%pipe%.
La preuve de concept publique est un fichier PostScript autonome. Il écrit sa propre police Type 1 sur le périphérique %ram%, déclenche la faille, remplace une référence mul vivante par un appel à sub, puis restaure les octets d'origine. Sur 10.07.0, il affiche BEFORE=319, HIJACKED=18 et RESTORED=319. Sur 10.08.0, la recherche de la référence obsolète échoue avant l'écriture du pointeur.
Les preuves applicatives montrent la même primitive derrière des fonctionnalités ordinaires. Une tâche IPP anonyme sur une file CUPS partagée a exécuté une commande en tant que lp sous Debian 13. Un destinataire Roundcube qui a consulté un message a exécuté une commande en tant que www-data sans cliquer sur la pièce jointe. Un visiteur non authentifié d'un formulaire Forminator et d'un widget d'inscription Elementor a exécuté des commandes via la chaîne de médias de WordPress.
Comment se déroule l'attaque ?
Un document piégé atteint une version de Ghostscript par le chemin de traitement de fichiers d'une application, récupère le stockage privilégié grâce à une erreur de type, puis transforme la référence obsolète en contrôle natif de l'indicateur du bac à sable.
avec une police Type 1"] --> B["Téléversement, aperçu,
impression ou import"] B --> C["Ghostscript charge
la police avec findfont"] C --> D["copy déclenche typecheck
sur un opérande non chaîne"] D --> E["Le gestionnaire d'erreurs
récupère .forceput"] E --> F["Objet local stocké dans
un dictionnaire qui survit au restore"] F --> G["Bloc libéré réutilisé,
lecture et écriture natives"] G --> H["Indicateur de chemin effacé,
commande exécutée par le moteur"]
Que peut faire un attaquant ?
Un attaquant qui peut livrer un document à un moteur de rendu concerné peut exécuter des commandes avec le compte système du moteur. Ce compte est souvent www-data, lp ou un utilisateur de service applicatif. Ce que la commande peut atteindre dépend de ce compte et des contrôles environnants.
L'impact exige toutes ces conditions :
- Le document atteint une version de Ghostscript antérieure à 10.08.0, directement ou via une bibliothèque ou un convertisseur.
- L'application traite le document, par exemple pour créer une vignette, extraire des métadonnées, le convertir en PDF ou l'imprimer.
- Le moteur de rendu s'exécute avec un compte dont l'accès a de la valeur, ou l'hôte n'a pas de bac à sable qui bloque l'étape suivante.
Les preuves applicatives ont atteint www-data sur WordPress, MediaWiki et DokuWiki, lp sur un serveur CUPS Debian, et un utilisateur de service dans un conteneur Mayan EDMS. Le chercheur a aussi signalé un chemin non authentifié dans la chaîne de documents de Google, que Google a atténué le 2026-11-10. Il s'agissait de tests autorisés, pas d'attaques contre des tiers.
Aucune exploitation en conditions réelles n'est connue au 2026-11-21, et CVE-2026-125396 n'est pas dans le catalogue KEV de la CISA. Une preuve publique démontre le contrôle de la mémoire native, donc un attaquant n'a pas besoin de redécouvrir la primitive.
Pourquoi le correctif fonctionne-t-il ?
Le premier correctif valide les opérandes avant que l'assistant puisse échouer. Il enveloppe la branche d'origine dans une vérification de type et déclenche un typecheck propre quand le dictionnaire, le nom ou la chaîne n'a pas le type attendu.
 /.putgstringcopy  %   <dict> <name> <string> .putgstringcopy -
-{ 2 index gcheck currentglobal
-  2 copy eq {
-    pop pop .forceput
-  } executeonly {
-    5 1 roll setglobal
-    dup length string copy
-    .forceput setglobal
-  } executeonly ifelse
+{
+  % Check operand types
+  dup type /stringtype eq 2 index type /nametype eq and 3 index type /dicttype eq and {
+    2 index gcheck currentglobal
+    2 copy eq {
+      pop pop .forceput
+    } executeonly {
+      5 1 roll setglobal
+      dup length string copy
+      .forceput setglobal
+    } executeonly ifelse
+  }
+  {
+      /.putgstringcopy cvx /typecheck signalerror
+  } ifelse
 } .forcebind odef % must be bound and hidden for .forceput
La vérification ferme le chemin d'erreur que le document utilisait pour récupérer .forceput. Un second commit déplace l'assistant vers du code C et supprime entièrement sa dépendance à .forceput. Ce changement est un durcissement pour le prochain cas, et il est arrivé après la version 10.08.0.
Le correctif ne supprime pas tous les usages d'opérateurs privilégiés dans Ghostscript. Artifex a décrit cette suppression comme un travail en cours. Considérez 10.08.0 comme le plancher corrigé pour cette faille, pas comme la fin de la classe.
Comment vérifier si j'ai été compromis ?
Aucun indicateur de compromission n'est publié pour CVE-2026-125396. Les preuves du chercheur ont écrit des fichiers marqueurs aux noms choisis pour les tests, donc ces noms n'identifient pas un attaquant. Une tentative échouée peut ne laisser aucune trace.
Commencez par la version et les chemins :
- Exécutez les vérifications de version de « Suis-je concerné ? » sur chaque hôte et dans chaque conteneur qui traite des documents.
- Listez les services qui lancent Ghostscript : téléversements web, générateurs de vignettes, convertisseurs de documents, importateurs de courrier et files d'impression.
- Cherchez dans les répertoires de téléversement et de spool les documents qui contiennent
%pipe%ou une police Type 1 avec un gestionnaire d'erreurs intégré. - Examinez les journaux de processus pour des enfants
gslancés par un service web ou d'impression à des heures inhabituelles. - Cherchez les fichiers écrits par le compte du moteur en dehors de ses répertoires de sortie habituels.
grep -R -l -a '%pipe%' /var/spool/cups /srv/uploads 2>/dev/null
Un résultat sur %pipe% est une piste, pas une preuve. Du PostScript légitime peut l'utiliser. La vérification de version est le test d'exposition fiable.
Chronologie
Le correctif a atteint Ghostscript et plusieurs distributions avant l'attribution de la CVE, et l'analyse publique est arrivée huit jours après la CVE.
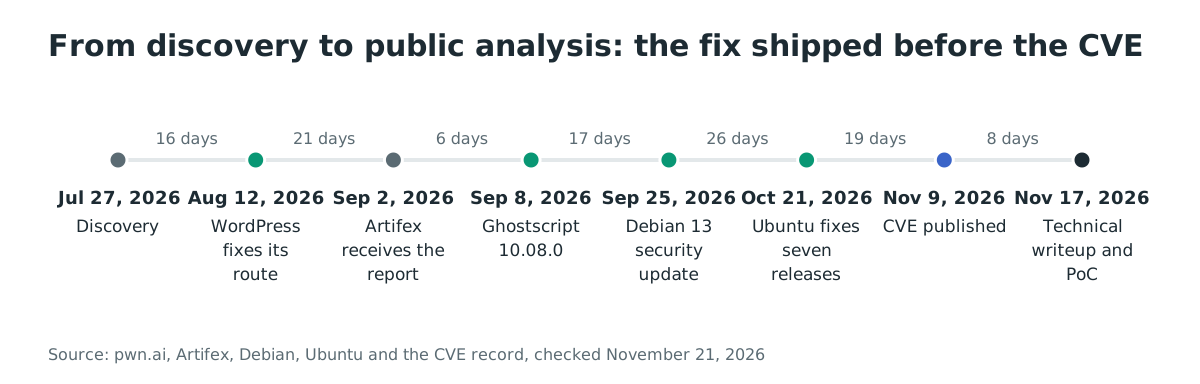
- 2026-07-27 : Paulos Yibelo découvre l'évasion par le chargeur de polices Type 1.
- 2026-07-30 : Google reçoit une preuve de production pour sa chaîne d'images et de documents.
- 2026-08-12 : WordPress 7.0.4 corrige CVE-2026-65640, le chemin d'un auteur vers le moteur de rendu.
- 2026-09-02 : Artifex reçoit le rapport sous le numéro de bogue 709684 et rédige le correctif.
- 2026-09-08 : Ghostscript 10.08.0 est publié.
- 2026-09-25 : Debian publie DSA-6516-1 pour Debian 13.
- 2026-10-21 : Ubuntu publie USN-8949-1 avec des paquets corrigés pour sept versions.
- 2026-11-09 : CVE-2026-125396 est publiée.
- 2026-11-17 : pwn.ai publie l'analyse technique et la preuve de concept d'écriture native.
FAQ
Ghostscript est-il uniquement atteignable via ImageMagick ?
Non. ImageMagick est un chemin courant, et Pillow, libvips, CUPS et les appels directs à gs atteignent le même interpréteur. Les chemins testés incluaient Imagick en PHP, Pillow et imageio en Python, libvips, le greffon EPS de Qt, CUPS et plusieurs convertisseurs de documents.
-dSAFER empêche-t-il l'attaque ?
Non. La faille contourne -dSAFER en remettant à zéro l'indicateur natif de contrôle de chemin et les contrôles PostScript d'écriture de fichiers en mémoire. Le bac à sable est la frontière que l'exploit traverse, pas une mesure d'atténuation.
La preuve publique est-elle un exploit distant complet ?
Le fichier publié démontre le contrôle de la mémoire native dans Ghostscript. Il modifie une référence d'opérateur vivante et la restaure. La chaîne d'exécution de commande est décrite dans l'analyse, et les études de cas applicatives sont publiées séparément.
Quelles applications ont été confirmées atteignables ?
L'analyse liste CUPS sur Debian 13, Roundcube, WordPress Core, Forminator, Essential Addons for Elementor, MediaWiki avec PdfHandler, DokuWiki, Mayan EDMS, ResourceSpace et la pile Roundcube de Plesk. Elle cartographie aussi des chemins au niveau du code source dans Gradio, InvokeAI, Stable Diffusion WebUI, ComfyUI, Frappe, Home Assistant, CVAT, Paperless-ngx et django-filer.
A-t-elle été exploitée en conditions réelles ?
Aucune exploitation en conditions réelles n'est connue, et la CVE n'est pas dans le catalogue KEV de la CISA au 2026-11-21. Les tests du chercheur ont été menés sur ses propres systèmes et sur des services de production avec autorisation.
Quelle est la version corrigée ?
Ghostscript 10.08.0 est le correctif amont. Debian, Ubuntu et d'autres distributions ont livré des rétroportages, parfois avec des numéros de version plus anciens. Comparez la version du paquet avec l'avis de votre distribution, pas seulement avec 10.08.0.
Trouvez les copies de Ghostscript dans vos images avec Ostorlab
Ghostscript arrive souvent dans une image applicative, pas sur l'hôte que vous avez corrigé. L'analyse de composition logicielle d'Ostorlab inventorie les bibliothèques et paquets de vos builds, afin de trouver chaque image qui livre encore un Ghostscript vulnérable avant que le prochain téléversement ne l'atteigne : https://www.ostorlab.co/product/sca_sbom
Références
- pwn.ai, « How We Hacked the Pipes », analyse technique Upload2Shell : https://pwn.ai/upload2shell/research.html (vérifié le 21 novembre 2026)
- pwn.ai, index Upload2Shell et chemins applicatifs : https://pwn.ai/upload2shell (vérifié le 21 novembre 2026)
- Dossier CVE-2026-125396 : https://www.cve.org/CVERecord?id=CVE-2026-125396 (vérifié le 21 novembre 2026)
- Commit de correction Ghostscript 1484854e : https://github.com/ArtifexSoftware/ghostpdl/commit/1484854e0c8ddfda1baa4ad4cd965b8a9790aa81 (vérifié le 21 novembre 2026)
- Commit de suivi Ghostscript e0421767 : https://github.com/ArtifexSoftware/ghostpdl/commit/e0421767e13627e75055bb44cb01486887c2f9e8 (vérifié le 21 novembre 2026)
- Bogue Artifex 709684 : https://bugs.ghostscript.com/show_bug.cgi?id=709684 (vérifié le 21 novembre 2026)
- Version Ghostscript 10.08.0 : https://github.com/ArtifexSoftware/ghostpdl-downloads/releases/tag/gs10080 (vérifié le 21 novembre 2026)
- Source Ghostscript 10.07.0,
gs_fonts.ps: https://github.com/ArtifexSoftware/ghostpdl/blob/ghostpdl-10.07.0/Resource/Init/gs_fonts.ps (vérifié le 21 novembre 2026) - Tableau de suivi de sécurité Debian, CVE-2026-125396 : https://security-tracker.debian.org/tracker/CVE-2026-125396 (vérifié le 21 novembre 2026)
- Avis Ubuntu USN-8949-1 : https://ubuntu.com/security/notices/USN-8949-1 (vérifié le 21 novembre 2026)
- Version WordPress 7.0.4 : https://wordpress.org/news/2026/08/wordpress-7-0-4-release/ (vérifié le 21 novembre 2026)
- Avis WordPress GHSA-8vr3-7mxf-gx8w : https://github.com/WordPress/wordpress-develop/security/advisories/GHSA-8vr3-7mxf-gx8w (vérifié le 21 novembre 2026)
- Repology, 416 paquets Ghostscript : https://repology.org/project/ghostscript/versions (vérifié le 21 novembre 2026)
- Catalogue Known Exploited Vulnerabilities de la CISA, version 2026.11.20 : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 21 novembre 2026)