Upload2Shell:Ghostscriptのサンドボックス脱出からRCEへ(CVE-2026-125396)
細工した文書がフォントローダーのuse-after-freeを経てGhostscriptの-dSAFERサンドボックスを脱出しコマンドを実行します。10.08.0で修正済みです。
要点
- GhostscriptのType 1フォントローダーにあるuse-after-freeにより、細工した文書が特権オペレーターを回復し、メモリを破壊して、
-dSAFERがあってもコマンドを実行できます。pwn.aiのPaulos Yibelo氏がUpload2Shellとして分析を公開しました。 - 10.08.0より前のすべてのGhostscriptが影響を受けます。アップロードされたPDF、PostScript、EPSを描画するアプリケーションは、ImageMagick、Pillow、CUPSなどの経路でこの欠陥に到達します。
- CVEレコードはHigh、CVSS v4.0 8.5と評価しています。公開された実証コードはネイティブメモリの制御を示し、コマンド実行までの連鎖が説明されています。実環境での悪用は知られておらず、2026-11-21時点でCVEはCISAのKEVカタログにありません。
- Ghostscriptを10.08.0以降、または各ディストリビューションの修正済みパッケージに更新してください。コンテナイメージやアプリケーションバンドル内のコピーも更新してください。レンダラー側の回避策は「修正方法」を参照してください。
影響を受けますか?
次のすべてを満たす必要があります。
- 10.08.0より前のGhostscript、またはバックポート修正のないディストリビューションパッケージがファイルを処理する。
- 攻撃者がPostScript、EPS、PDF文書を、そのビルドに到達する経路へ送り込める。アップロード、プレビュー、サムネイル、文書の取り込み、印刷変換が一般的な経路です。
- 文書が保存やコピーだけでなく、文書として処理される。
gsを直接使う必要はありません。ImageMagick、Pillow、libvips、CUPS、ライブラリとして組み込まれたGhostscript、多くの文書変換ツールがインタープリターを起動します。欠陥はインタープリター側にあるため、到達するすべての経路が同じプリミティブを持ちます。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Ghostscriptアップストリーム | 10.08.0より前 | 10.08.0 |
| Debian 13(trixie) | 10.05.1~dfsg-1+deb13u2より前 | 10.05.1~dfsg-1+deb13u2、現在のセキュリティビルド+deb13u3 |
| Debian 12(bookworm) | 10.0.0~dfsg-11+deb12u9より前 | 10.0.0~dfsg-11+deb12u9 |
| Debian 14とunstable | 10.08.0~dfsg-2より前 | 10.08.0~dfsg-2 |
| Ubuntu 26.10 | 10.07.1~dfsg-1ubuntu2.1より前 | 10.07.1~dfsg-1ubuntu2.1 |
| Ubuntu 26.04 LTS | 10.06.0~dfsg-3ubuntu1.2より前 | 10.06.0~dfsg-3ubuntu1.2 |
| Ubuntu 24.04 LTS | 10.02.1~dfsg1-0ubuntu7.10より前 | 10.02.1~dfsg1-0ubuntu7.10 |
| Ubuntu 22.04 LTS | 9.55.0~dfsg-1ubuntu5.15より前 | 9.55.0~dfsg-1ubuntu5.15 |
| Ubuntu 20.04 LTS(Pro) | 9.50~dfsg-5ubuntu4.15+esm3より前 | 9.50~dfsg-5ubuntu4.15+esm3 |
| Ubuntu 18.04 LTS(Pro) | 9.26~dfsg+0-0ubuntu0.18.04.18+esm6より前 | 9.26~dfsg+0-0ubuntu0.18.04.18+esm6 |
| Ubuntu 16.04 LTS(ProとLegacy) | 9.26~dfsg+0-0ubuntu0.16.04.14+esm11より前 | 9.26~dfsg+0-0ubuntu0.16.04.14+esm11 |
Ubuntuの行はUSN-8949-1に記載された修正済みパッケージのバージョンです。古いバージョン番号でもバックポート修正を含む場合があるため、アップストリームのバージョンだけでなく、各ディストリビューションの勧告と比較してください。Debianの行はDebianセキュリティトラッカーに基づきます。
ホストのインタープリターを確認します。
gs --version
dpkg-query -W -f='${Version}\n' ghostscript    # Debian and Ubuntu
rpm -q ghostscript                             # RHEL, Fedora and derivatives
apk info -v ghostscript                        # Alpine
brew list --versions ghostscript               # macOS
gswin64c --version                             # Windows
ファイルを処理する各コンテナ内のコピーも確認します。イメージを再構築しても、実行中のコンテナは置き換わりません。
docker exec <container> sh -c 'command -v gs && gs --version'
ホスト上のどのプログラムがGhostscriptに委譲しているかを確認します。
magick -list delegate | grep -i -E 'gs|ghostscript'
修正方法
Ghostscriptを10.08.0以降に更新するか、各ディストリビューションの修正済みパッケージをインストールしてください。その後、アプリケーションが実際に使うすべてのコピーを更新します。
- DebianとUbuntuでは
sudo apt-get update && sudo apt-get install --only-upgrade ghostscriptを実行します。 - RHEL、Fedoraとその派生では
sudo dnf upgrade ghostscriptを実行します。 - Alpineでは
sudo apk upgrade ghostscriptを実行します。 - macOSでは
brew upgrade ghostscriptを実行します。WindowsではArtifexの10.08.0ビルドをインストールします。 - Ghostscriptを同梱する各コンテナを再構築して再作成します。新しいイメージを取得しても、実行中のコンテナは置き換わりません。
- アプリケーションバンドルと文書ワーカー内のレンダラーを更新します。ホストを修正しても、イメージやアプリケーションディレクトリに同梱されたGhostscriptのコピーは修正されません。
- 「影響を受けますか?」の確認方法で実行中のバージョンを確認します。
WordPressサイトにはアプリケーション側の修正も必要です。WordPress 7.0.4はCVE-2026-65640を修正しました。これは投稿者、またはupload_filesを持つ寄稿者がレンダラーに到達できる問題でした。修正は4.7までの古いブランチにバックポートされています。この変更は一つの経路を狭めますが、Ghostscript自体は修正しません。
すぐに更新できない場合:
- ImageMagickの
gsデリゲートにrights="none"を設定するポリシーで、Ghostscriptデリゲートを無効にします。これは一つの経路を塞ぐだけで、gsの直接利用は露出したままです。 - 描画が不要なPostScript、EPS、PDFのアップロードを拒否するか、シェルもネットワークもない別サービスで変換します。
- レンダラーを非特権アカウントで実行し、seccompやAppArmorの制限プロファイルを適用して、脱出に成功しても到達できる範囲を減らします。
- CUPSの共有キューで認証を必須にします。Debian 13での実証は匿名のIPP
Print-Jobを使いました。
根本原因は何ですか?
Type 1フォントローダーは作業の一部をPostScriptで実装しており、一つのヘルパーが.forceputで保護されたフォント辞書へ書き込みます。そのヘルパーは、失敗しうる文字列コピーの前にオペランドの型を確認しません。
脆弱なコードは10.07.0タグのResource/Init/gs_fonts.ps、1026行から1035行にあります。
% any user of .putgstringcopy must use bind and executeonly
/.putgstringcopy  %   <dict> <name> <string> .putgstringcopy -
{ 2 index gcheck currentglobal
  2 copy eq {
    pop pop .forceput
  } executeonly {
    5 1 roll setglobal
    dup length string copy
    .forceput setglobal
  } executeonly ifelse
} .forcebind odef % must be bound and hidden for .forceput
.putgstringcopyは辞書、名前、文字列を受け取ります。辞書の割り当てモードと現在のモードを比較します。両者が異なる場合、グローバルモードに切り替え、文字列のコピーを割り当てて.forceputを呼びます。
弱点はコピーです。dup length string copyは、スタック上の値が文字列でない場合にtypecheckエラーを発生させます。文書はFontmapにType 1フォントを登録し、findfontを呼ぶことでこのヘルパーに到達できます。フォントの読み込みコードはローダーのオペランドがスタックにある間に実行され、ファイル名の文字列を配列に置き換えられます。
その後、エラーは文書自身のerrordictハンドラーに届きます。ハンドラーは失敗したオペランドを捨て、選んだ辞書、キー、値をその位置に残します。実行はすでにバインドされた.forceputから再開し、続くsetglobalが保存された割り当てモードの真偽値を消費します。
psi/zgeneric.cにより、この格納は通常の保護された書き込みより強力になります。.forceputは値を格納する間systemdictを一時的にローカルとして扱い、その後で辞書の空間フラグを戻します。そのためローカルオブジェクトを、後のrestoreを生き延びる辞書に格納できます。
これはオブジェクトの寿命に関する規則を破ります。グローバル辞書がローカルオブジェクトへの参照を持つことになります。restoreがローカル空間を解放すると、辞書は回収済みの記憶域へのポインターを保持します。アロケーターがそのブロックを再利用すると、古い参照は生きたインタープリターのデータを指します。
研究者はこれをネイティブメモリの任意書き込みプリミティブにしました。テストした64ビットビルドでは、Ghostscriptのrefは16バイトです。実証コードはマーカー整数で重なり合うスロットを特定し、生きたデバイスポインターに対する文字列ビューを偽造し、インタープリター自身の構造をたどって生きたオペレーター参照を変更します。その後、元のバイト列を復元します。
最後の手順は-dSAFERのファイルパス検査の背後にあるネイティブフラグpath_control_activeを対象にします。4回のputでゼロにします。実証コードはPostScriptのPermitFileWritingリストとキャッシュされたLockFilePermissionsフラグも設定し、%pipe%ファイルを開いてレンダラーのアカウントでコマンドを実行します。
どのように悪用されますか?
- 攻撃者はType 1フォントとエラーハンドラーを含む文書を作成します。フォントの読み込みコードは、文字列でないオペランドで
copyが失敗するようにローダーのスタックを整えます。 - 文書はアップロード、プレビュー、取り込み、印刷のいずれかの経路で10.08.0より前のGhostscriptに到達します。
findfontがフォントを読み込みます。.putgstringcopyはグローバルからローカルへの分岐に到達し、copyがtypecheckを発生させます。- 文書のエラーハンドラーが失敗したオペランドを捨て、保留中の
.forceputに辞書、キー、値を渡します。 - 回復した格納により、ローカルオブジェクトが
restoreを生き延びる辞書に入ります。復元後、辞書は解放済みの記憶域を指します。 - 攻撃者は解放されたブロックを再利用し、レンダラー内でネイティブの読み書きプリミティブを得ます。
- 実証コードはネイティブのパス制御フラグとPostScriptのファイル書き込み制御を消し、
%pipe%経由でコマンドを実行します。
公開された実証コードは自己完結したPostScriptファイルです。自身のType 1フォントを%ram%デバイスに書き込み、欠陥を発生させ、生きたmul参照をsub呼び出しに変え、元のバイト列を復元します。10.07.0ではBEFORE=319、HIJACKED=18、RESTORED=319を出力します。10.08.0ではポインター書き込みの前に古い参照の検索が失敗します。
アプリケーションでの実証は、通常の機能の背後に同じプリミティブがあることを示します。Debian 13の共有CUPSキューへの匿名IPPジョブはlpとしてコマンドを実行しました。Roundcubeの受信者がメッセージを表示すると、添付ファイルをクリックせずにwww-dataとしてコマンドが実行されました。ForminatorのフォームとElementorの登録ウィジェットに未ログインでアクセスした訪問者が、WordPressのメディア処理を通じてコマンドを実行しました。
攻撃の流れは?
細工した文書がアプリケーションのファイル処理経路でGhostscriptに到達し、型エラーで特権格納を回復し、古い参照をサンドボックスフラグのネイティブ制御に変えます。
細工したPDFまたはEPS"] --> B["アップロード、プレビュー、
印刷、取り込み"] B --> C["Ghostscriptがfindfontで
フォントを読み込む"] C --> D["文字列でないオペランドで
copyがtypecheckを発生"] D --> E["文書のエラーハンドラーが
.forceputを回復"] E --> F["restoreを生き延びる辞書に
ローカルオブジェクトを格納"] F --> G["解放ブロックを再利用し、
ネイティブの読み書き"] G --> H["パス制御フラグを消去し、
レンダラーとしてコマンド実行"]
攻撃者に何ができますか?
影響を受けるレンダラーに文書を届けられる攻撃者は、レンダラーのOSアカウントでコマンドを実行できます。そのアカウントは多くの場合www-data、lp、アプリケーションのサービスユーザーです。コマンドが到達できる範囲は、そのアカウントと周囲の制御に依存します。
影響には次のすべての条件が必要です。
- 文書が直接、またはライブラリや変換ツールを通じて10.08.0より前のGhostscriptに到達する。
- アプリケーションが文書を処理する。たとえばサムネイル作成、メタデータ抽出、PDF変換、印刷などです。
- レンダラーが価値のあるアクセス権を持つアカウントで実行される、またはホストに次の手順を妨げるサンドボックスがない。
アプリケーションでの実証は、WordPress、MediaWiki、DokuWikiでwww-data、DebianのCUPSサーバーでlp、Mayan EDMSコンテナ内でサービスユーザーに到達しました。研究者はGoogleの文書処理経路にも未認証の経路を報告し、Googleは2026-11-10に緩和しました。これらは許可されたテストであり、第三者への攻撃ではありません。
2026-11-21時点で実環境での悪用は知られておらず、CVE-2026-125396はCISAのKEVカタログにありません。公開された実証はネイティブメモリの制御を示すため、攻撃者がプリミティブを一から見つける必要はありません。
修正が機能する理由
最初の修正は、ヘルパーが失敗する前にオペランドを検証します。元の分岐を型チェックで包み、辞書、名前、文字列が期待する型でない場合にきれいなtypecheckを発生させます。
 /.putgstringcopy  %   <dict> <name> <string> .putgstringcopy -
-{ 2 index gcheck currentglobal
-  2 copy eq {
-    pop pop .forceput
-  } executeonly {
-    5 1 roll setglobal
-    dup length string copy
-    .forceput setglobal
-  } executeonly ifelse
+{
+  % Check operand types
+  dup type /stringtype eq 2 index type /nametype eq and 3 index type /dicttype eq and {
+    2 index gcheck currentglobal
+    2 copy eq {
+      pop pop .forceput
+    } executeonly {
+      5 1 roll setglobal
+      dup length string copy
+      .forceput setglobal
+    } executeonly ifelse
+  }
+  {
+      /.putgstringcopy cvx /typecheck signalerror
+  } ifelse
 } .forcebind odef % must be bound and hidden for .forceput
このチェックは、文書が.forceputを回復するために使ったエラー経路を閉じます。2番目のコミットはヘルパーをCに移し、.forceputへの依存を完全に除きます。この変更は次の事例に備える強化であり、10.08.0のリリース後に届きました。
修正はGhostscriptの特権オペレーターの利用をすべて排除するものではありません。Artifexはその除去を進行中の作業と説明しています。10.08.0をこの欠陥の修正済み下限として扱い、クラスの終わりとは考えないでください。
侵害されたかどうかを確認するには?
CVE-2026-125396について公開された侵害指標はありません。研究者の実証はテスト用に選んだ名前のマーカーファイルを書き込んだため、その名前は攻撃者を特定しません。失敗した試行は痕跡を残さない場合があります。
まずバージョンと経路を確認します。
- 文書を処理するすべてのホストとコンテナで「影響を受けますか?」のバージョン確認を実行します。
- Ghostscriptを起動するサービスを列挙します。Webアップロード、サムネイル生成、文書変換、メール取り込み、印刷キューです。
- アップロードディレクトリとスプールディレクトリで、
%pipe%またはエラーハンドラーを埋め込んだType 1フォントを含む文書を探します。 - Webサービスや印刷サービスが通常と異なる時刻に起動した
gs子プロセスをプロセスログで確認します。 - レンダラーのアカウントが通常の出力ディレクトリ外に書き込んだファイルを確認します。
grep -R -l -a '%pipe%' /var/spool/cups /srv/uploads 2>/dev/null
%pipe%の一致は手がかりであり、証拠ではありません。正規のPostScriptも使用できます。信頼できる露出テストはバージョン確認です。
年表
修正はCVEの割り当て前にGhostscriptと複数のディストリビューションに届き、公開分析はCVEの8日後に出ました。
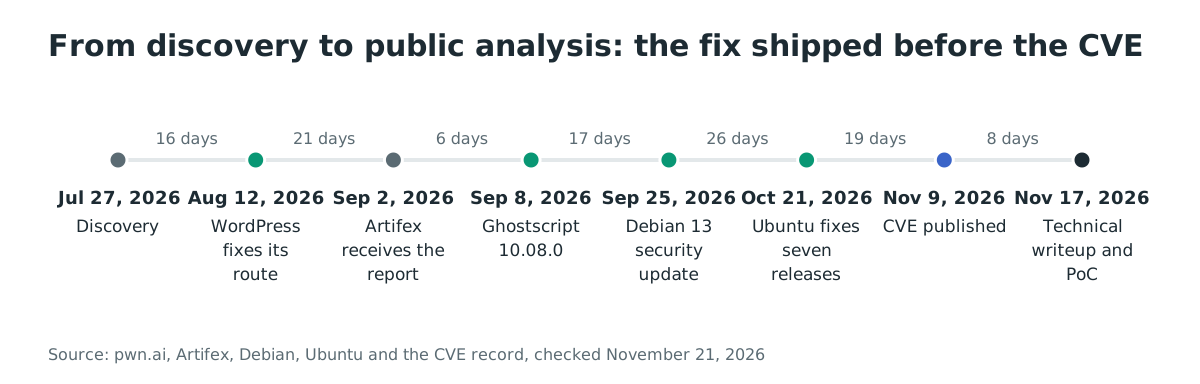
- 2026-07-27:Paulos Yibelo氏がType 1フォントローダーによる脱出を発見。
- 2026-07-30:Googleが画像と文書の処理経路に関する本番実証を受け取る。
- 2026-08-12:WordPress 7.0.4がCVE-2026-65640を修正。投稿者からレンダラーへの経路です。
- 2026-09-02:Artifexがバグ709684として報告を受け取り、修正を作成。
- 2026-09-08:Ghostscript 10.08.0がリリース。
- 2026-09-25:DebianがDebian 13向けDSA-6516-1を公開。
- 2026-10-21:Ubuntuが7リリース向けの修正パッケージを含むUSN-8949-1を公開。
- 2026-11-09:CVE-2026-125396が公開。
- 2026-11-17:pwn.aiが技術分析とネイティブ書き込みの実証コードを公開。
よくある質問
GhostscriptにはImageMagick経由でしか到達できませんか?
いいえ。ImageMagickは一般的な経路の一つで、Pillow、libvips、CUPS、gsの直接呼び出しも同じインタープリターに到達します。テストされた経路にはPHPのImagick、PythonのPillowとimageio、libvips、QtのEPSプラグイン、CUPS、複数の文書変換ツールが含まれます。
-dSAFERは攻撃を防ぎますか?
いいえ。この欠陥は、ネイティブのパス制御フラグとPostScriptのファイル書き込み制御をメモリ上で消すことで-dSAFERを回避します。サンドボックスはエクスプロイトが越える境界であり、緩和策ではありません。
公開された実証は完全なリモートエクスプロイトですか?
公開されたファイルはGhostscript内のネイティブメモリ制御を示します。生きたオペレーター参照を変更し、元に戻します。コマンド実行の連鎖は分析で説明され、アプリケーションのケーススタディは別途公開されます。
どのアプリケーションが到達可能と確認されましたか?
分析にはDebian 13のCUPS、Roundcube、WordPress Core、Forminator、Essential Addons for Elementor、PdfHandlerを使うMediaWiki、DokuWiki、Mayan EDMS、ResourceSpace、PleskのRoundcubeスタックが含まれます。Gradio、InvokeAI、Stable Diffusion WebUI、ComfyUI、Frappe、Home Assistant、CVAT、Paperless-ngx、django-filerのソースレベルの経路も示されています。
実環境で悪用されましたか?
実環境での悪用は知られておらず、2026-11-21時点でCVEはCISAのKEVカタログにありません。研究者のテストは自身のシステムと、許可を得た本番サービスに対して行われました。
修正バージョンは何ですか?
Ghostscript 10.08.0がアップストリームの修正です。Debian、Ubuntuなどのディストリビューションは、より古いバージョン番号のバックポートを提供しました。10.08.0だけでなく、各ディストリビューションの勧告とパッケージのバージョンを比較してください。
Ostorlabでイメージ内のGhostscriptを見つける
Ghostscriptは、修正したホストではなくアプリケーションイメージの中に含まれることがよくあります。Ostorlabのソフトウェア構成分析はビルド内のライブラリとパッケージを棚卸しし、次のアップロードが届く前に、脆弱なGhostscriptをまだ同梱するイメージを見つけられます:https://www.ostorlab.co/product/sca_sbom
参考資料
- pwn.ai「How We Hacked the Pipes」Upload2Shell技術分析:https://pwn.ai/upload2shell/research.html(2026年11月21日確認)
- pwn.ai Upload2Shellインデックスとアプリケーション経路:https://pwn.ai/upload2shell(2026年11月21日確認)
- CVE-2026-125396レコード:https://www.cve.org/CVERecord?id=CVE-2026-125396(2026年11月21日確認)
- Ghostscript修正コミット1484854e:https://github.com/ArtifexSoftware/ghostpdl/commit/1484854e0c8ddfda1baa4ad4cd965b8a9790aa81(2026年11月21日確認)
- Ghostscript追加コミットe0421767:https://github.com/ArtifexSoftware/ghostpdl/commit/e0421767e13627e75055bb44cb01486887c2f9e8(2026年11月21日確認)
- Artifexバグ709684:https://bugs.ghostscript.com/show_bug.cgi?id=709684(2026年11月21日確認)
- Ghostscript 10.08.0リリース:https://github.com/ArtifexSoftware/ghostpdl-downloads/releases/tag/gs10080(2026年11月21日確認)
- Ghostscript 10.07.0ソース
gs_fonts.ps:https://github.com/ArtifexSoftware/ghostpdl/blob/ghostpdl-10.07.0/Resource/Init/gs_fonts.ps(2026年11月21日確認) - DebianセキュリティトラッカーCVE-2026-125396:https://security-tracker.debian.org/tracker/CVE-2026-125396(2026年11月21日確認)
- Ubuntu USN-8949-1:https://ubuntu.com/security/notices/USN-8949-1(2026年11月21日確認)
- WordPress 7.0.4リリース:https://wordpress.org/news/2026/08/wordpress-7-0-4-release/(2026年11月21日確認)
- WordPress勧告GHSA-8vr3-7mxf-gx8w:https://github.com/WordPress/wordpress-develop/security/advisories/GHSA-8vr3-7mxf-gx8w(2026年11月21日確認)
- Repology Ghostscript 416パッケージ:https://repology.org/project/ghostscript/versions(2026年11月21日確認)
- CISA Known Exploited Vulnerabilitiesカタログ、バージョン2026.11.20:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026年11月21日確認)