LiteLLM : évasion du bac à sable des guardrails et RCE (CVE-2026-40217)
Un administrateur du proxy LiteLLM peut exécuter du code avec les droits du processus, qui tourne sous root dans l’image Docker par défaut. Installez la version 1.83.11 ou ultérieure.
En bref
- Le point de terminaison
/guardrails/test_custom_codede LiteLLM exécutait du Python fourni par l'utilisateur dans un bac à sable artisanal qu'un administrateur du proxy pouvait contourner. Une fois le bac à sable contourné, le code hérite des droits du processus du proxy. Dans l’image Docker par défaut, ce processus s’exécute sous root. - La base GitHub Advisory Database attribue à CVE-2026-40217 les scores CVSS v3.1 8.8 Élevé et CVSS v4.0 7.5 Élevé. Dans la configuration par défaut, le point de terminaison exige un identifiant d’administrateur du proxy.
- La CISA a ajouté CVE-2026-40217 au catalogue KEV le 2026-11-18. Les agences fédérales américaines ont jusqu’au 2026-12-02 pour appliquer la correction.
- Mettez à niveau vers 1.83.11 ou une version ultérieure, ou bloquez
POST /guardrails/test_custom_codeau niveau du proxy inverse jusque-là.
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- Le proxy LiteLLM exécute 1.81.8 ou une version ultérieure, avant 1.83.10.
- Le point de terminaison
/guardrails/test_custom_codeest joignable. - Un attaquant possède une clé API d'administrateur du proxy ou peut en obtenir une.
Le point de terminaison fait partie du proxy et authentifie l'appelant avec user_api_key_auth. La fonction vérifie ensuite que le rôle de l'appelant est PROXY_ADMIN :
if user_api_key_dict.user_role != LitellmUserRoles.PROXY_ADMIN:
    raise HTTPException(...)
C'est pourquoi l'enregistrement CVE donne PR:L (privilèges requis : faibles) et non PR:N. La description KEV qualifie l'attaquant de « distant », ce qui décrit le chemin réseau, pas l'exigence d'authentification. Un utilisateur moins privilégié ne peut pas appeler le point de terminaison ; un administrateur du proxy compromis ou malveillant le peut.
| Branche | Versions concernées | Mise à niveau recommandée |
|---|---|---|
| 1.83.x | 1.83.0 à 1.83.9 | 1.83.11 |
| 1.82.x | 1.82.0 à 1.82.x | 1.83.11 ou ultérieure |
| 1.81.x | 1.81.8 à 1.81.x | 1.83.11 ou ultérieure |
| Antérieures | Non listées comme concernées | Non applicable |
Les métadonnées du paquet indiquent que 1.83.10 est la première version corrigée. Dans son avis, l’éditeur recommande d’installer la version 1.83.11 ou ultérieure.
Vérifiez ce qui est installé :
# Python installs
pip show litellm | grep -E "^Version"

# Docker deployments, inside the running container
docker exec <container> pip show litellm | grep -E "^Version"

# A virtual environment
/path/to/venv/bin/pip show litellm | grep -E "^Version"
Comment corriger ?
Mettez à niveau vers 1.83.11 ou une version ultérieure. Le correctif remplace le bac à sable à base d'expressions régulières par RestrictedPython, donc le point de terminaison continue de fonctionner mais la voie d'évasion est fermée.
pip install --upgrade "litellm>=1.83.11"

# Docker
docker pull ghcr.io/berriai/litellm:main-stable
- Mettez à niveau chaque proxy qui sert l'API d'administration, y compris les répliques et les déploiements de préproduction.
- Recréez le conteneur au lieu de seulement tirer l'image, afin que le nouveau paquet soit utilisé par le processus en cours.
- Confirmez la version avec
pip show litellmdans le conteneur en cours d'exécution. - Si vous ne pouvez pas mettre à niveau immédiatement, bloquez
POST /guardrails/test_custom_codeau niveau du proxy inverse ou de la passerelle API. Cela supprime le chemin documenté mais laisse l'ancien bac à sable en place.
La mise à niveau est le correctif complet. Bloquer le point de terminaison est efficace contre ce chemin, car c'est le seul endroit où le compilateur vulnérable est atteint. Cela ne répare pas un proxy qui a déjà exécuté l'évasion.
Quelle est la cause racine ?
LiteLLM évaluait le code personnalisé des guardrails dans le processus du proxy. Le bac à sable initial filtrait le texte du programme Python sans pouvoir restreindre de manière fiable son comportement à l’exécution. La nouvelle implémentation utilise RestrictedPython pour limiter les opérations sur les objets accessibles aux guardrails.
Que peut faire un attaquant ?
Le code exécuté hérite des droits du processus du proxy. Dans l’image Docker par défaut, le processus s’exécute sous root à l’intérieur du conteneur. Les volumes montés, les politiques réseau et les identifiants déterminent les ressources accessibles.
- L'attaquant peut lire l'environnement du proxy, notamment les clés API des fournisseurs, les identifiants de base de données et la clé maître.
- L'attaquant peut lire et modifier la configuration du proxy et les définitions de guardrails.
- L'attaquant peut atteindre le réseau du conteneur et tout fichier ou socket monté.
- L'attaquant peut utiliser le proxy comme point d'appui pour un accès ultérieur, selon le déploiement du conteneur.
Les conditions sont listées en entier dans « Suis-je concerné ? ». Un administrateur du proxy contrôle déjà largement le proxy ; cette faille transforme ce contrôle en exécution de code hors du bac à sable prévu, ce qui compte lorsque le rôle d'administrateur est délégué ou qu'un identifiant d'administrateur est compromis.
Comment vérifier si j'ai été compromis ?
Aucun indicateur de compromission n'est publié. La requête est un appel d'administration authentifié normal, et la réponse est un résultat de guardrail normal.
# Requests to the test endpoint in the proxy or reverse-proxy log
grep -i "guardrails/test_custom_code" /var/log/litellm.log /var/log/nginx/access.log 2>/dev/null
Rapprochez les requêtes des identités administratives, de l’historique de configuration et des événements système ou réseau sur la même période. Conservez les journaux et les éléments du conteneur avant de le reconstruire. En cas d’indice d’exécution de code, révoquez les identifiants concernés et renouvelez les secrets accessibles au proxy.
Le journal d'accès peut omettre le corps POST. Vérifiez le journal applicatif de LiteLLM et le journal du proxy inverse avant de conclure qu'un proxy est sain.
Chronologie
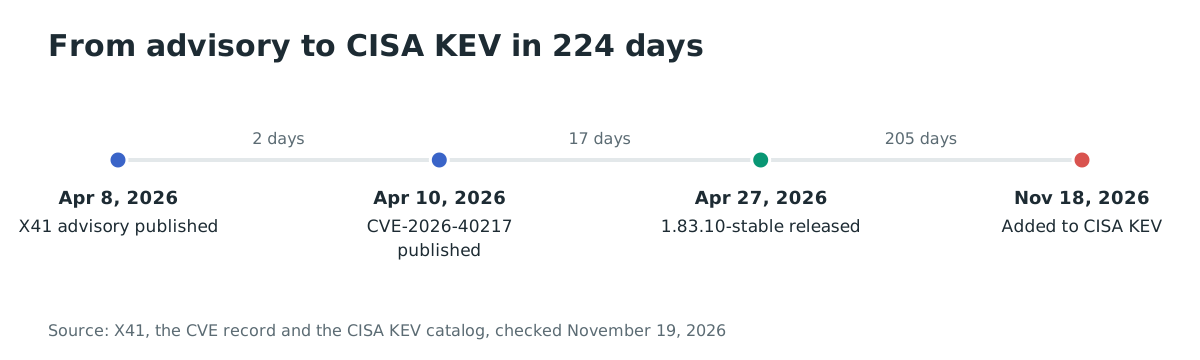
- 2026-04-08 : X41 publie l'avis X41-2026-001.
- 2026-04-10 : l'enregistrement CVE de CVE-2026-40217 est publié.
- 2026-04-27 : LiteLLM 1.83.10 est publié avec le bac à sable RestrictedPython.
- 2026-11-18 : la CISA ajoute CVE-2026-40217 au KEV, avec une échéance fédérale au 2026-12-02.
FAQ
La faille est-elle non authentifiée ?
Non. Le point de terminaison exige une clé API d'administrateur du proxy. L'enregistrement CVE donne PR:L, et le point de terminaison vérifie user_role == PROXY_ADMIN. Le résumé KEV dit « distant », ce qui décrit le chemin réseau plutôt que l'identifiant.
Quelles versions sont concernées ?
Les métadonnées du paquet indiquent une plage allant de 1.81.8 incluse à 1.83.10 exclue. L’éditeur recommande d’installer la version 1.83.11 ou ultérieure.
Existe-t-il un exploit public ?
X41 a publié un avis technique en avril 2026. La CISA a ensuite confirmé une exploitation de la faille.
La faille a-t-elle été exploitée dans la nature ?
La CISA a ajouté la CVE au KEV le 2026-11-18, ce qui documente une exploitation connue. L'entrée KEV ne nomme pas de victimes et ne donne pas de décompte, et X41 n'en signale aucune.
Bloquer le point de terminaison suffit-il ?
Oui pour ce chemin. Le point de terminaison est le seul endroit où le compilateur vulnérable est atteint, donc bloquer POST /guardrails/test_custom_code au niveau du proxy inverse le supprime. Mettez également à niveau, car l'ancien bac à sable reste dans le code jusque-là.
Pourquoi une faille réservée aux administrateurs compte-t-elle ?
Un administrateur du proxy peut déjà modifier les guardrails et lire la configuration. Cette faille transforme ce rôle en exécution de code hors du bac à sable prévu, ce qui compte lorsque le rôle est délégué à une équipe, qu'une clé fuit ou que le proxy s'exécute en root dans un conteneur partagé.
Trouvez les déploiements LiteLLM vulnérables avec Ostorlab
Le SCA et SBOM d'Ostorlab inventorie les paquets open source de vos applications et images de conteneurs. Pour un déploiement LiteLLM, il montre quelles images et quels environnements Python épinglent encore une version antérieure à 1.83.11, afin que vous mettiez à niveau en premier les proxys qui exposent l'API d'administration.
Références
- Avis GitHub, GHSA-wxxx-gvqv-xp7p, « LiteLLM has a sandbox escape in custom-code guardrail » : https://github.com/BerriAI/litellm/security/advisories/GHSA-wxxx-gvqv-xp7p (vérifié le 19 novembre 2026)
- GitHub Advisory Database, GHSA-wxxx-gvqv-xp7p: https://github.com/advisories/GHSA-wxxx-gvqv-xp7p (vérifié le 19 novembre 2026)
- Enregistrement CVE, CVE-2026-40217 : https://www.cve.org/CVERecord?id=CVE-2026-40217 (vérifié le 19 novembre 2026)
- Catalogue des vulnérabilités exploitées connues de la CISA, CVE-2026-40217 : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 19 novembre 2026)
- X41 D-Sec, « Guardrail Sandbox Escape in LiteLLM », 2026-04-08 : https://www.x41-dsec.de/lab/advisories/x41-2026-001-litellm/ (vérifié le 19 novembre 2026)
- Version LiteLLM v1.83.10-stable : https://github.com/BerriAI/litellm/releases/tag/v1.83.10-stable (vérifié le 19 novembre 2026)