LiteLLM: escape del sandbox de guardrails y RCE (CVE-2026-40217)
Un administrador del proxy LiteLLM puede ejecutar código con los permisos del proceso, que se ejecuta como root en la imagen Docker predeterminada. Actualice a 1.83.11 o posterior.
Resumen
- El endpoint
/guardrails/test_custom_codede LiteLLM ejecutaba Python proporcionado por el usuario en un sandbox artesanal que un administrador del proxy podía escapar. Una vez fuera del sandbox, el código se ejecuta con los permisos del proceso del proxy. En la imagen Docker predeterminada, este proceso se ejecuta como root. - GitHub Advisory Database asigna a CVE-2026-40217 una puntuación CVSS v3.1 8.8 Alto y CVSS v4.0 7.5 Alto. En la configuración predeterminada, el endpoint requiere credenciales de administrador del proxy.
- CISA añadió CVE-2026-40217 a KEV el 2026-11-18. La fecha límite para los organismos federales es el 2026-12-02.
- Actualice a 1.83.11 o posterior, o bloquee
POST /guardrails/test_custom_codeen el proxy inverso hasta que lo haga.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- El proxy LiteLLM ejecuta 1.81.8 o posterior, antes de 1.83.10.
- El endpoint
/guardrails/test_custom_codees accesible. - Un atacante tiene una clave API de administrador del proxy o puede obtener una.
El endpoint forma parte del proxy y autentica al llamante con user_api_key_auth. La función comprueba después que el rol del llamante sea PROXY_ADMIN:
if user_api_key_dict.user_role != LitellmUserRoles.PROXY_ADMIN:
    raise HTTPException(...)
Por eso el registro CVE da PR:L (privilegios requeridos: bajos) y no PR:N. La descripción de KEV llama "remoto" al atacante, lo que describe la ruta de red, no el requisito de autenticación. Un usuario con menos privilegios no puede llamar al endpoint; un administrador del proxy comprometido o malicioso sí.
| Rama | Versiones afectadas | Actualización recomendada |
|---|---|---|
| 1.83.x | 1.83.0 a 1.83.9 | 1.83.11 |
| 1.82.x | 1.82.0 a 1.82.x | 1.83.11 o posterior |
| 1.81.x | 1.81.8 a 1.81.x | 1.83.11 o posterior |
| Anteriores | No listadas como afectadas | No aplica |
El proveedor indica en los metadatos del paquete que 1.83.10 es la primera versión corregida. El aviso recomienda actualizar a 1.83.11 o posterior.
Compruebe qué está instalado:
# Python installs
pip show litellm | grep -E "^Version"

# Docker deployments, inside the running container
docker exec <container> pip show litellm | grep -E "^Version"

# A virtual environment
/path/to/venv/bin/pip show litellm | grep -E "^Version"
¿Cómo lo corrijo?
Actualice a 1.83.11 o posterior. La corrección sustituye el sandbox basado en expresiones regulares por RestrictedPython, así que el endpoint sigue funcionando pero la vía de escape queda cerrada.
pip install --upgrade "litellm>=1.83.11"

# Docker
docker pull ghcr.io/berriai/litellm:main-stable
- Actualice cada proxy que sirva la API de administración, incluidas las réplicas y los despliegues de preproducción.
- Recree el contenedor en lugar de solo descargar la imagen, para que el proceso en ejecución use el nuevo paquete.
- Confirme la versión con
pip show litellmdentro del contenedor en ejecución. - Si no puede actualizar de inmediato, bloquee
POST /guardrails/test_custom_codeen el proxy inverso o la pasarela API. Eso elimina la ruta documentada pero deja el sandbox antiguo en su sitio.
La actualización es la corrección completa. Bloquear el endpoint es eficaz contra esta ruta porque es el único lugar donde se alcanza el compilador vulnerable. No repara un proxy que ya ejecutó el escape.
¿Cuál es la causa raíz?
LiteLLM evaluaba el código personalizado de los guardrails dentro del proceso del proxy. El sandbox original filtraba el texto del programa Python, pero no podía restringir de forma fiable su comportamiento durante la ejecución. La implementación actualizada usa RestrictedPython para limitar las operaciones sobre los objetos disponibles para los guardrails.
¿Qué puede hacer un atacante?
El código ejecutado hereda los permisos del proceso del proxy. En la imagen Docker predeterminada se ejecuta como root dentro del contenedor. Los volúmenes montados, las políticas de red y las credenciales determinan a qué recursos puede acceder.
- El atacante puede leer el entorno del proxy, incluidas las claves API de los proveedores, las credenciales de base de datos y la clave maestra.
- El atacante puede leer y modificar la configuración del proxy y las definiciones de guardrails.
- El atacante puede alcanzar la red del contenedor y cualquier archivo o socket montado.
- El atacante puede usar el proxy como base para un acceso posterior, según cómo se despliegue el contenedor.
Las condiciones se enumeran en su totalidad en «¿Estoy afectado?». Un administrador del proxy ya controla ampliamente el proxy; esta falla convierte ese control en ejecución de código fuera del sandbox previsto, lo que importa cuando el rol de administrador se delega o cuando se compromete una credencial de administrador.
¿Cómo compruebo si estuve comprometido?
No hay indicadores de compromiso publicados. La petición es una llamada de administración autenticada normal, y la respuesta es un resultado de guardrail normal.
# Requests to the test endpoint in the proxy or reverse-proxy log
grep -i "guardrails/test_custom_code" /var/log/litellm.log /var/log/nginx/access.log 2>/dev/null
Correlacione las solicitudes con la identidad del administrador, el historial de configuración y los eventos de procesos o de red del mismo periodo. Conserve los registros y las pruebas del contenedor antes de reconstruirlo. Si encuentra indicios de ejecución de código, revoque las credenciales afectadas y rote los secretos accesibles al proxy.
El registro de acceso puede omitir el cuerpo POST. Revise el registro de la aplicación LiteLLM y el del proxy inverso antes de concluir que un proxy está limpio.
Cronología
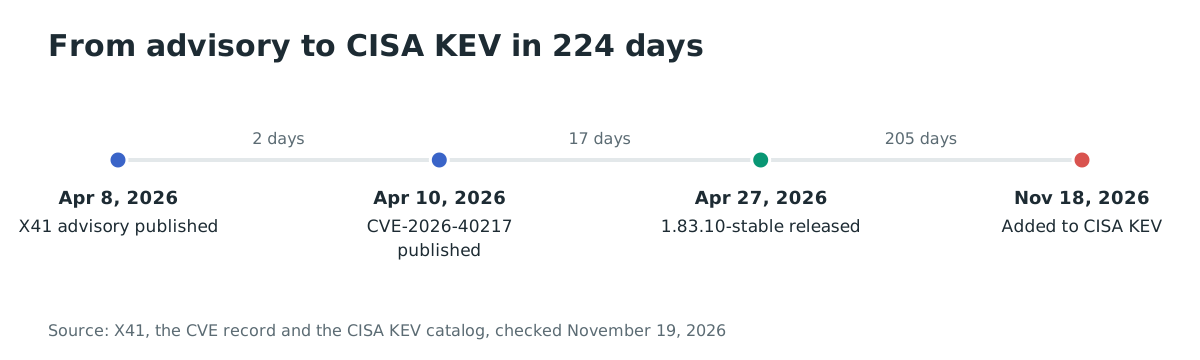
- 2026-04-08: X41 publica el aviso X41-2026-001.
- 2026-04-10: se publica el registro CVE de CVE-2026-40217.
- 2026-04-27: se publica LiteLLM 1.83.10 con el sandbox de RestrictedPython.
- 2026-11-18: CISA añade CVE-2026-40217 a KEV, con fecha límite federal el 2026-12-02.
Preguntas frecuentes
¿Es no autenticado?
No. El endpoint requiere una clave API de administrador del proxy. El registro CVE da PR:L, y el endpoint comprueba user_role == PROXY_ADMIN. El resumen de KEV dice "remoto", lo que describe la ruta de red en lugar de la credencial.
¿Qué versiones están afectadas?
Los metadatos del paquete indican que están afectadas las versiones desde 1.81.8 hasta la anterior a 1.83.10. El proveedor recomienda actualizar a 1.83.11 o posterior.
¿Existe un exploit público?
X41 publicó un aviso técnico en abril de 2026. Posteriormente, CISA confirmó que la vulnerabilidad había sido explotada.
¿Se explotó en entornos reales?
CISA añadió la CVE a KEV el 2026-11-18, lo que registra explotación conocida. La entrada KEV no nombra víctimas ni da un recuento, y X41 no informa de ninguna.
¿Bloquear el endpoint lo corrige?
Sí para esta ruta. El endpoint es el único lugar donde se alcanza el compilador vulnerable, así que bloquear POST /guardrails/test_custom_code en el proxy inverso lo elimina. Actualice también, porque el sandbox antiguo permanece en el código hasta que lo haga.
¿Por qué importa una falla solo para administradores?
Un administrador del proxy ya puede cambiar guardrails y leer la configuración. Esta falla convierte ese rol en ejecución de código fuera del sandbox previsto, lo que importa cuando el rol se delega a un equipo, cuando se filtra una clave o cuando el proxy se ejecuta como root en un contenedor compartido.
Encuentre despliegues de LiteLLM vulnerables con Ostorlab
El SCA y SBOM de Ostorlab inventaría los paquetes de código abierto de sus aplicaciones e imágenes de contenedor. Para un despliegue de LiteLLM, muestra qué imágenes y entornos Python siguen fijando una versión anterior a 1.83.11, para que actualice primero los proxys que exponen la API de administración.
Referencias
- Aviso de GitHub, GHSA-wxxx-gvqv-xp7p, «LiteLLM has a sandbox escape in custom-code guardrail»: https://github.com/BerriAI/litellm/security/advisories/GHSA-wxxx-gvqv-xp7p (comprobado el 19 de noviembre de 2026)
- GitHub Advisory Database, GHSA-wxxx-gvqv-xp7p: https://github.com/advisories/GHSA-wxxx-gvqv-xp7p (comprobado el 19 de noviembre de 2026)
- Registro CVE, CVE-2026-40217: https://www.cve.org/CVERecord?id=CVE-2026-40217 (comprobado el 19 de noviembre de 2026)
- Catálogo de vulnerabilidades explotadas conocidas de CISA, CVE-2026-40217: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 19 de noviembre de 2026)
- X41 D-Sec, «Guardrail Sandbox Escape in LiteLLM», 2026-04-08: https://www.x41-dsec.de/lab/advisories/x41-2026-001-litellm/ (comprobado el 19 de noviembre de 2026)
- Versión LiteLLM v1.83.10-stable: https://github.com/BerriAI/litellm/releases/tag/v1.83.10-stable (comprobado el 19 de noviembre de 2026)