LiteLLM ガードレールのサンドボックス脱出RCE(CVE-2026-40217)
LiteLLM のプロキシ管理者はプロキシプロセスの権限でコードを実行できます。デフォルトの Docker イメージでは、コンテナ内の実行ユーザーは root です。1.83.11 以降に更新してください。
要点
- LiteLLMの
/guardrails/test_custom_codeエンドポイントは、ユーザー提供のPythonを自作のサンドボックスで実行し、プロキシ管理者が脱出できました。脱出したコードはプロキシプロセスで実行され、既定のDockerイメージではrootです。 - GitHub Advisory Database による CVE-2026-40217 の評価は CVSS v3.1 8.8(高)、CVSS v4.0 7.5(高)です。デフォルト構成ではプロキシ管理者の認証情報が必要です。
- CISA は 2026-11-18 に CVE-2026-40217 を KEV に追加しました。米国連邦機関の対応期限は 2026-12-02 です。
- 1.83.11以降にアップグレードするか、それまでの間リバースプロキシで
POST /guardrails/test_custom_codeをブロックしてください。
影響を受けますか?
次のすべてが当てはまる必要があります。
- LiteLLMプロキシが1.81.8以降で、1.83.10より前である。
/guardrails/test_custom_codeエンドポイントに到達できる。- 攻撃者がプロキシ管理者のAPIキーを持っている、または取得できる。
エンドポイントはプロキシの一部で、user_api_key_authで呼び出し元を認証します。その後、関数は呼び出し元のロールがPROXY_ADMINであることを確認します。
if user_api_key_dict.user_role != LitellmUserRoles.PROXY_ADMIN:
    raise HTTPException(...)
そのためCVEレコードはPR:NではなくPR:L(必要な権限:低)です。KEVの説明は攻撃者を「リモート」と呼びますが、これはネットワーク経路を表し、認証要件を表しません。低い権限のユーザーはエンドポイントを呼べませんが、侵害された、または悪意のあるプロキシ管理者は呼べます。
| ブランチ | 影響を受けるバージョン | 推奨更新先 |
|---|---|---|
| 1.83.x | 1.83.0から1.83.9 | 1.83.11 |
| 1.82.x | 1.82.0から1.82.x | 1.83.11以降 |
| 1.81.x | 1.81.8から1.81.x | 1.83.11以降 |
| それ以前 | 影響ありとして記載なし | 該当なし |
ベンダーのパッケージメタデータでは、最初の修正版は 1.83.10 です。ベンダーはアドバイザリで 1.83.11 以降への更新を推奨しています。
インストールされているバージョンを確認します。
# Python installs
pip show litellm | grep -E "^Version"

# Docker deployments, inside the running container
docker exec <container> pip show litellm | grep -E "^Version"

# A virtual environment
/path/to/venv/bin/pip show litellm | grep -E "^Version"
修正方法
1.83.11以降にアップグレードしてください。修正は正規表現ベースのサンドボックスをRestrictedPythonに置き換えるため、エンドポイントは動作し続けますが、脱出経路は閉じられます。
pip install --upgrade "litellm>=1.83.11"

# Docker
docker pull ghcr.io/berriai/litellm:main-stable
- 管理APIを提供するすべてのプロキシをアップグレードします。レプリカとステージングも含みます。
- イメージを取得するだけでなくコンテナを再作成し、実行中のプロセスが新しいパッケージを使うようにします。
- 実行中のコンテナで
pip show litellmを実行し、バージョンを確認します。 - すぐにアップグレードできない場合は、リバースプロキシまたはAPIゲートウェイで
POST /guardrails/test_custom_codeをブロックします。これにより文書化された経路はなくなりますが、古いサンドボックスは残ります。
アップグレードが完全な修正です。エンドポイントをブロックすることは、この経路に対して有効です。脆弱なコンパイラに到達する唯一の場所だからです。すでに脱出を実行したプロキシは修復されません。
根本原因は何ですか?
LiteLLM はプロキシプロセス内でカスタムガードレールのコードを評価していました。従来のサンドボックスは Python プログラムのテキストを検査するだけで、その実行時の動作を十分に制限できませんでした。修正後は RestrictedPython により、ガードレールから利用できるオブジェクトへの操作を制限しています。
攻撃者に何ができますか?
実行されたコードはプロキシプロセスの権限を引き継ぎます。デフォルトの Docker イメージでは、これはコンテナ内の root 権限です。アクセス可能な範囲はマウント設定、ネットワークポリシー、認証情報によって決まります。
- 攻撃者はプロキシの環境を読み取れます。プロバイダーのAPIキー、データベース認証情報、マスターキーを含みます。
- 攻撃者はプロキシ設定とガードレール定義を読み取り、変更できます。
- 攻撃者はコンテナのネットワークと、マウントされたファイルやソケットに到達できます。
- 攻撃者はコンテナの配備方法に応じ、プロキシを足がかりにさらなるアクセスを得られます。
条件は「影響を受けますか?」にすべて記載しています。プロキシ管理者はすでにプロキシを広く制御しています。この脆弱性はその制御を意図したサンドボックス外のコード実行に変えるため、管理者ロールを委任している場合や管理者の資格情報が侵害された場合に重要です。
侵害されたかどうかを確認するには?
公開された侵害指標はありません。リクエストは通常の認証済み管理呼び出しで、応答は通常のガードレール結果です。
# Requests to the test endpoint in the proxy or reverse-proxy log
grep -i "guardrails/test_custom_code" /var/log/litellm.log /var/log/nginx/access.log 2>/dev/null
リクエストを管理者の認証記録、設定変更履歴、同時刻のプロセスやネットワークのイベントと照合してください。再構築の前にログとコンテナの証拠を保全します。コード実行の形跡があれば、該当する認証情報を失効させ、プロキシが参照できたシークレットを更新してください。
アクセスログはPOST本文を省略することがあります。プロキシがクリーンだと結論付ける前に、LiteLLMのアプリケーションログとリバースプロキシのログを確認してください。
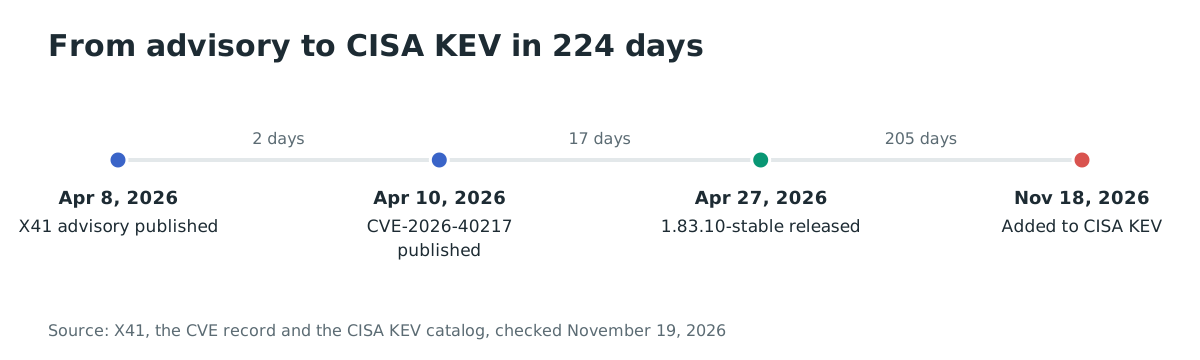
年表
- 2026-04-08: X41がアドバイザリX41-2026-001を公開する。
- 2026-04-10: CVE-2026-40217のCVEレコードが公開される。
- 2026-04-27: RestrictedPythonサンドボックスを含むLiteLLM 1.83.10がリリースされる。
- 2026-11-18: CISAがCVE-2026-40217をKEVに追加し、連邦機関の期限を2026-12-02とする。
よくある質問
未認証で悪用できますか?
いいえ。エンドポイントにはプロキシ管理者のAPIキーが必要です。CVEレコードはPR:Lで、エンドポイントはuser_role == PROXY_ADMINを確認します。KEVの要約は「リモート」と述べていますが、これは資格情報ではなくネットワーク経路を表します。
どのバージョンが影響を受けますか?
パッケージメタデータの対象範囲は 1.81.8 以上、1.83.10 未満です。ベンダーは対策として 1.83.11 以降への更新を推奨しています。
公開エクスプロイトはありますか?
X41 は 2026 年 4 月に技術アドバイザリを公開しました。その後、CISA が実際の悪用を確認しています。
実際の環境で悪用されましたか?
CISAは2026-11-18にこのCVEをKEVに追加し、悪用が確認されたことを記録しました。KEV登録は被害者や件数を示しておらず、X41も報告していません。
エンドポイントをブロックすれば修正されますか?
この経路には有効です。脆弱なコンパイラに到達する唯一の場所なので、リバースプロキシでPOST /guardrails/test_custom_codeをブロックすればなくなります。古いサンドボックスはコードに残るため、アップグレードも行ってください。
管理者専用の脆弱性がなぜ重要ですか?
プロキシ管理者はすでにガードレールを変更し、設定を読めます。この脆弱性はそのロールを意図したサンドボックス外のコード実行に変えるため、管理者ロールをチームに委任している場合、キーが漏えいした場合、共有コンテナでプロキシがrootとして動く場合に重要です。
Ostorlabで脆弱なLiteLLM配備を見つける
OstorlabのSCAとSBOMは、アプリケーションとコンテナイメージ内のオープンソースパッケージを棚卸しします。LiteLLMの配備では、どのイメージとPython環境が1.83.11より前のリリースを固定しているかを示し、管理APIを公開するプロキシを先にアップグレードできます。
参考資料
- GitHubアドバイザリ、GHSA-wxxx-gvqv-xp7p、「LiteLLM has a sandbox escape in custom-code guardrail」: https://github.com/BerriAI/litellm/security/advisories/GHSA-wxxx-gvqv-xp7p (2026年11月19日確認)
- GitHub Advisory Database, GHSA-wxxx-gvqv-xp7p: https://github.com/advisories/GHSA-wxxx-gvqv-xp7p (2026年11月19日確認)
- CVEレコード、CVE-2026-40217: https://www.cve.org/CVERecord?id=CVE-2026-40217 (2026年11月19日確認)
- CISAの既知の悪用された脆弱性カタログ、CVE-2026-40217: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026年11月19日確認)
- X41 D-Sec、「Guardrail Sandbox Escape in LiteLLM」、2026-04-08: https://www.x41-dsec.de/lab/advisories/x41-2026-001-litellm/ (2026年11月19日確認)
- LiteLLM v1.83.10-stableリリース: https://github.com/BerriAI/litellm/releases/tag/v1.83.10-stable (2026年11月19日確認)