Java4Shell:OpenJDK Base64 远程代码执行(CVE-2026-114938)
Java4Shell 是 OpenJDK AVX-512 Base64 解码器中的堆溢出漏洞,可导致远程代码执行。已在 17.0.21.1、21.0.13.1、25.0.5.1 和 27.0.1.1 中修复。
TL;DR
- Java4Shell 是 OpenJDK AVX-512 Base64 解码器中的一个堆溢出漏洞。畸形的填充尾部会使解码器越过 50 字节的输出数组写入 62 字节。Calif 于 2026-11-17 披露了该漏洞。
- 在 x86-64 且支持 AVX-512 VBMI 的 CPU 上,17 系列中 17.0.6 及之后的任何 OpenJDK 版本,以及任何 21、25 或 27 构建版本,都受影响。Java 11 和标准 Java 8 不受影响。
- Oracle 将其评为 CVSS v3.1 8.1 高危,Calif 则评为 CVSS v4.0 9.2 严重。目前没有在野利用的报告,截至 2026 年 11 月 18 日也未列入 CISA KEV。
- 请升级到 17.0.21.1、21.0.13.1、25.0.5.1 或 27.0.1.1。如果无法升级,请禁用 Base64 内建函数(intrinsic);相关参数及其限制见“如何修复?”。
我受影响吗?
当以下所有条件同时成立时,您就会暴露在风险之中:
- 您运行的是受影响的 OpenJDK 构建版本,或由其衍生的下游构建版本:17 系列中 17.0.6 或更高版本,或任何 21、25 或 27 构建版本。
- 主机 CPU 为 x86-64,并报告支持 AVX-512F、AVX-512BW、AVX-512 VBMI 和 BMI2。
- JVM 未以
-XX:UseAVX=2或更低的 AVX 级别启动。 - 应用将攻击者可控的字节传入
java.util.Base64.Decoder,且该解码器已由 JIT 编译。
Java 11 和标准 Java 8 不包含 AVX-512 解码器。Oracle 在 8 系列上仅将其 Java SE 8 Performance Pack 构建版本 8u511b33-perf 列为受影响。ARM64 主机不受影响,即使运行的是同一个 Java 构建版本。
当 CPU 支持这些指令时,JVM 会自动选择存在漏洞的代码路径。因此,同一个容器镜像可能在一台主机上暴露,而在另一台主机上安全。在 CPU 代际之间迁移的虚拟机同样如此。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| OpenJDK 17 | 17.0.6 至 17.0.21.0.3 | 17.0.21.1 |
| OpenJDK 21 | 截至 21.0.13.0.3 的所有 21 版本 | 21.0.13.1 |
| OpenJDK 25 | 截至 25.0.5.0.3 的所有 25 版本 | 25.0.5.1 |
| OpenJDK 27 | 截至 27.0.1.0.3 的所有 27 版本 | 27.0.1.1 |
请检查应用实际使用的运行时,而不仅仅是构建机器上的运行时:
java -version
readlink -f "$(command -v java)"
然后检查主机或虚拟机上的 CPU 标志:
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
输出中必须出现全部四个标志。受影响的 CPU 系列包括:
- Intel Xeon Ice Lake、Sapphire Rapids、Emerald Rapids 和 Granite Rapids。
- 从 Zen 4 起的 AMD EPYC 和 Ryzen 处理器。
对于正在运行的 JVM,请用 jcmd <pid> VM.flags 检查它收到的标志,并查找 UseAVX 或 UseBASE64Intrinsics。
如何修复?
请升级到已修复的 JDK 构建版本。OpenJDK 项目于 2026-11-17 在 17.0.21.1、21.0.13.1、25.0.5.1 和 27.0.1.1 更新构建版本中发布了修复。Oracle 针对这些分支的已修复 Java SE 构建版本使用相同的版本号。
- 为每个 Java 进程升级运行时,包括应用服务器、构建工具和专用设备中内置的运行时。Amazon Corretto 的修复版本为 17.0.21.1.2、21.0.13.1.2、25.0.5.1.2 和 27.0.1.1.4。Azul 已修复的 Zulu 构建版本为 17.70.201、21.54.201、25.38.201 和 27.30.201。
- 在 Debian 或 Ubuntu 上,为您所运行的分支安装更新后的软件包:
bash sudo apt update sudo apt install --only-upgrade openjdk-17-jdk openjdk-21-jdk openjdk-25-jdk - 在 RHEL、Fedora 或 Amazon Linux 上,为您所运行的分支更新 OpenJDK 或 Corretto 软件包:
bash sudo dnf update java-17-openjdk java-21-openjdk java-25-openjdk sudo dnf update java-17-amazon-corretto-devel java-21-amazon-corretto-devel java-25-amazon-corretto-devel - 在容器中,请从更新后的基础镜像拉取或重新构建镜像,并重建容器。仅替换镜像不会改变正在运行的进程。请在容器内用
docker exec <container> java -version检查结果。 - 升级后请重启每个 Java 服务。长期运行的 JVM 会在重启之前一直把旧运行时留在内存中。
Red Hat 在其安全公告于 2026-11-17 最后更新时尚未发布修复的 OpenJDK 软件包。其在 RHEL 8、9 和 10 上的构建版本,以及其 OpenJDK 17、21 和 25 构建版本,仍然受影响。在这些系统上,请在勘误发布之前使用临时缓解措施。
如果无法升级,请用以下参数之一启动每个 JVM,并在更新后移除该参数:
-XX:-UseBASE64Intrinsics会禁用硬件加速的 Base64 编码器和解码器。它移除了存在漏洞的代码路径,同时保留其他 AVX-512 优化。Upwind 的实验室发现,在其测试的每一个受影响版本上,该参数都能阻止溢出。-XX:UseAVX=2会完全禁用 AVX-512。请仅在 x86-64 主机上使用它,因为 ARM64 上的 JVM 无法识别该参数,会启动失败。- 请勿单独使用
-XX:DisableIntrinsic=_base64_decodeBlock。Upwind 报告称,单独使用该参数时 JVM 无法启动。
会缓冲完整请求体的代理,例如使用默认设置的 nginx,可以阻断部分漏洞利用链。它无法阻断全部漏洞利用链。Calif 的 Elasticsearch 利用链只需一个完整请求即可奏效,而 WebSocket 帧在 WebSocket 协议升级后会绕过请求体缓冲。Web 应用防火墙也不是完整的缓解措施,因为存在漏洞的解码器可以从许多应用路径到达。
根本原因是什么?
OpenJDK 的 Base64 解码器通常是 Java 代码,但当 CPU 支持 AVX-512 VBMI 时,HotSpot 会用一段手写的 x86-64 桩代码替换其内层循环。该桩代码先解码 256 字节的块,再解码 64 字节的块,最后处理 1 到 63 字节的尾部。缺陷出在尾部长度的计算上:它根据输入长度推导输出长度,却没有先检查尾部是否包含一个完整的四字符组。
该代码位于 src/hotspot/cpu/x86/stubGenerator_x86_64.cpp 中的 StubGenerator::generate_base64_decodeBlock(),在 17.0.21.0.3 标签的第 6177 至 6202 行:
__ BIND(L_finalBit);
// Now have 1 to 63 bytes left to decode

__ movl(output_size, length);
__ shrl(output_size, 2);   // Find (len / 4) * 3 (output length)
__ lea(output_size, Address(output_size, output_size, Address::times_2, 0));

// Strip pad characters, if any, and adjust length and mask
__ addq(length, start_offset);
__ cmpb(Address(source, length, Address::times_1, -1), '=');
__ jcc(Assembler::equal, L_padding);

__ BIND(L_donePadding);
__ subq(length, start_offset);

__ movq(output_mask, -1);
__ bzhiq(output_mask, output_mask, output_size);
随后,填充处理块会为每个 = 从 output_size 中减去 1:
__ BIND(L_padding);
__ decrementq(output_size, 1);
__ shrq(rax, 1);
对于 1 到 3 字节的尾部,(length / 4) * 3 为零。一个填充字节会使 output_size 等于 -1。bzhiq 指令会按其索引复制源操作数的低位,但索引为 64 或更大时源操作数保持不变。因此,当源为 -1 时,输出掩码的 64 位便全为 1。后续的 evmovdqub 会把每一位都当作要存储的字节,于是从目标指针开始写入 64 字节。
Java 会单独计算输出数组的大小,公式为 (ceil(input_length / 4) * 3) - padding。对于 65 字节的输入 64 * "A" + "=",结果为 (17 * 3) - 1,即 50 字节。该桩代码会把前 64 个字符解码为 48 字节。然后它从偏移 48 开始写入 64 字节:其中 2 字节落在数组内,62 字节落在数组之外。之后 Java 会以 IllegalArgumentException 拒绝该输入,但写入已经发生。
如何被利用?
该攻击需要一个会解码攻击者可控 Base64 数据的应用,以及一个已编译该解码器的 JVM。
- 攻击者发送畸形 Base64,其最后一组为 1 到 3 字节并以
=结尾。在较新的构建版本上,64 * "A" + "="就足够了。在 JDK 17 构建版本上,AVX-512 路径从 129 字节开始,因此触发条件是128 * "A" + "="。 - JVM 的 C2 编译器必须已选择该内建函数。繁忙的服务在反复解码后会达到这一状态;Calif 的概念验证会先用 200,000 次有效解码预热解码器,然后才发送畸形输入。
- 该桩代码解码完整的 64 字节块,然后进入尾部路径。输出长度下溢为 -1,掩码变为全 1,64 字节的存储便越界写入输出数组。
- Java 会抛出
IllegalArgumentException。攻击者忽略该错误。此时堆上已经在攻击者通过堆布局整理能够影响的位置留下了一处固定值覆写。 - Calif 通过安排溢出落在相邻数组的长度字段上,把固定值写入变为指定值写入。被放大的数组成为写入器。第二个被破坏的数组成为读取器,把堆字节复制回响应中,研究人员称这种泄露为 JavaBleed。
- 有了写入器、读取器和堆修复之后,利用链就能实现任意写入,进而控制 JVM 的代码缓存或钩子。这足以在 Java 进程中执行代码。
- 确切的布局和时序因应用而异。Calif 表示不存在通用的漏洞利用,有些利用链还依赖网络往返时间和请求的分段到达。
公开的概念验证是一个有边界的触发器,而非可用的漏洞利用。它把 64 * "A" + "=" 解码到 4096 字节的数组中,并检查偏移 50 之后的 62 字节是否被覆写。Calif 的 Quang Luong 在 AI 辅助下用约一小时发现了该缺陷,又用两小时构建了一个可用的漏洞利用,令牌成本低于 200 美元。针对具体产品的利用链未予公开。
byte[] malformed = ("A".repeat(64) + "=").getBytes(StandardCharsets.US_ASCII);
byte[] target = new byte[4096];
decoder.decode(malformed, target);
攻击如何展开?
该利用链始于一个短于四字符组的填充 Base64 尾部,最终落到一次越过输出数组的 64 字节掩码存储。
由 C2 编译的内建函数"] B --> C["1 到 3 字节的填充尾部
没有长度检查"] C --> D["output_size 下溢为 -1
掩码变为全 1"] D --> E["从偏移 48 处写入 64 字节
超出 50 字节数组 62 字节"] E --> F["堆破坏与 JavaBleed
数组长度被覆写"] F --> G["任意写入与代码执行"]
攻击者能做什么?
攻击者可以导致 JVM 崩溃、泄露堆内存,或在 Java 进程中执行代码,具体取决于应用和堆布局。代码执行路径需要以下所有条件:
- 受影响的 JDK 运行在支持 AVX-512 VBMI 的 x86-64 CPU 上。
- 攻击者可控的 Base64 数据在应用校验之前到达
java.util.Base64.Decoder。 - 解码器已由 JIT 编译,繁忙的服务无需特殊配置即可达到该状态。
- 堆布局和请求时序允许固定值覆写破坏一个有用的对象。
- 有足够的请求来整理堆,并在失败后重试。
Calif 在以下产品的默认配置中演示了预身份验证代码执行:
- Keycloak
- Atlassian Jira
- Atlassian Confluence
- JFrog Artifactory
- Jenkins
- PingFederate
它在以下产品中演示了登录后的代码执行:
- Apache Kafka Broker
- Apache Solr
- Elasticsearch
- Gerrit
- Spinnaker
它还在示例 Spring Boot 和 Apache Struts 应用中演示了代码执行。这些列表并不详尽,每个产品都需要各自的利用链。
在实现代码执行之前,同样的技术还可以读取堆内存,其中可能包含令牌、密钥和个人数据。Upwind 在一台 AWS Ice Lake 实例上复现了崩溃。溢出在 97% 的轮次中破坏了内存中的下一个对象,并最终导致 JVM 崩溃。Blackpoint Cyber 的 Adversary Pursuit Group 用约 28,300 个畸形登录请求在约 20 秒内使一个测试用 Spring Boot 应用崩溃,且无需登录。在单独的本地测试中,Blackpoint 复现了 Calif 的堆信息泄露技术,但未复现远程内存泄露或代码执行。
一个向恶意服务器发起 TLS 连接的 Java 程序也可能被攻陷,即使它自身不对外暴露任何服务。Calif 表示该客户端利用代码来自 samczsun,且未公布它如何到达解码器。
为什么修复有效?
该修复在尾部路径之前增加了一次长度检查。短于一个完整四字符组的尾部现在会进入标量循环,而不再走向量存储。改动位于提交 5177a70b385c 以及 17u、21u、25u 和 27u 更新标签中:
@@ -3395,6 +3395,10 @@ address StubGenerator::generate_base64_decodeBlock() {
     __ BIND(L_finalBit);
     // Now have 1 to 63 bytes left to decode

+    // A padded Base64 tail shorter than one complete block is handled by Java.
+    __ cmpl(length, 4);
+    __ jcc(Assembler::less, L_bruteForce);
+
     // I was going to let Java take care of the final fragment
L_bruteForce 只解码完整的四字节组。它把不完整的尾部留给 Java 代码处理,后者会在向量存储执行之前拒绝该输入。该防护覆盖了 AVX-512 桩代码中唯一一条会从短尾部计算输出掩码的路径。同样的四行代码也存在于 17.0.21.1、21.0.13.1、25.0.5.1 和 27.0.1.1 的源码树中。该修复不会改变解码器对合法输入的行为。
如何检查是否已遭入侵?
目前没有在野利用的报告,也没有公布任何入侵指标。以下检查可以发现可能是攻击尝试的畸形输入和崩溃,但它们不能作为已遭入侵的证据。
- 在 Web 服务器日志中查找畸形的 Basic 凭据。合法的 Basic 令牌是 Base64 编码,其长度为四的倍数。以
=结尾且长度不是四的倍数的令牌是一条线索:bash grep -RnoE 'Basic [A-Za-z0-9+/]{32,}={0,2}' /var/log/nginx /var/log/apache2 2>/dev/null | awk -F: '{v=$NF; if (length(v) % 4 != 0 && v ~ /=$/) print $0}' - 在应用日志中查找来自 Base64 解码器的大量
IllegalArgumentException:bash grep -R "IllegalArgumentException" /var/log/<application> 2>/dev/null | grep -i "base64" - 列出最近的 JVM 崩溃日志,并检查其堆栈中是否有 Base64 桩代码:
bash find / -name 'hs_err_pid*.log' -mtime -14 2>/dev/null grep -i -E 'base64|decodeBlock' /path/to/hs_err_pid*.log - 检查同一时间附近是否有意外重启或 JVM 进程变动。该缺陷导致的崩溃在进程管理器日志中可能看起来像内存不足被杀或正常的服务重启。
日志中的畸形令牌也可能来自合法但出现故障的客户端。命中时,应把它当作检查源地址、请求路径以及相邻请求的理由。在存储发生之前就失败的尝试,也可能除被拒绝的请求之外不留下任何痕迹。
时间线
公开记录从 9 月提出的一项修复延伸到 11 月发布的修复构建版本。
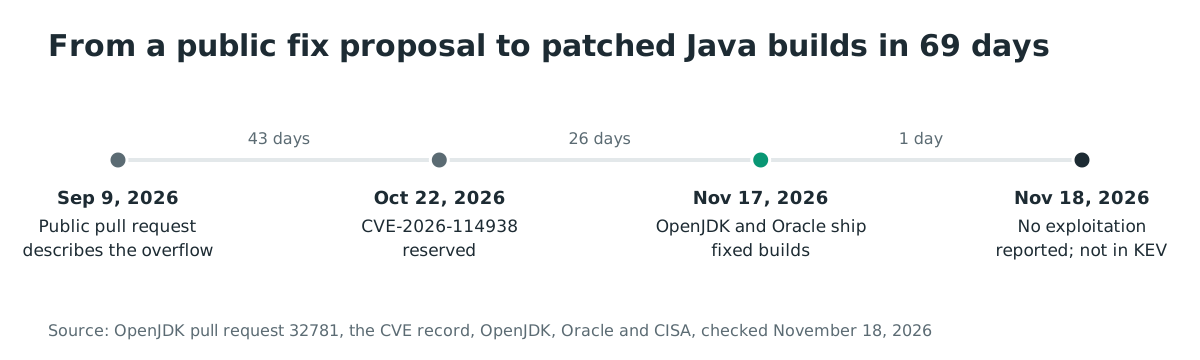
- 2026-09-09:一份公开的 OpenJDK 拉取请求描述了短填充尾部溢出,并提出了相同的长度检查。该请求于 2026-11-04 未经合并即被关闭。
- 2026-10-22:预留 CVE ID。
- 2026-11-17:OpenJDK 发布安全公告,Oracle 交付已修复的
.1构建版本。Calif 发布其分析文章和有边界的概念验证。CISA 与加拿大网络安全中心发布警报。 - 2026-11-18:没有公开的在野利用报告,该 CVE 未列入 CISA KEV。
常见问题
Java 8 或 Java 11 会受影响吗? 不受影响。标准 Java 8 和 Java 11 不包含 AVX-512 Base64 解码器。Oracle 在 8 系列上仅将其 Java SE 8 Performance Pack 构建版本 8u511b33-perf 列为受影响。
我的 ARM64 服务器会受影响吗? 不受影响。存在漏洞的桩代码是使用 AVX-512 VBMI 指令的 x86-64 代码。ARM64 的 JVM 不会运行它,即使运行的是受影响的 Java 版本。
有可用的公开漏洞利用吗? 没有公开可用的端到端漏洞利用。Calif 发布了一个安全的触发器,并保留了其针对具体产品的利用链。Wiz 表示它构建了概念验证利用代码,并证明可对 Jenkins、Confluence 和 Tomcat 实施远程利用;Upwind 报告了崩溃,Blackpoint 报告了本地堆内存泄露和一个测试用 Spring Boot 应用的崩溃。
Java4Shell 是否已在野利用? 截至 2026 年 11 月 18 日,没有公开报告显示其已被利用。该 CVE 未列入 CISA KEV,加拿大网络安全中心在 2026-11-17 发布警报时表示其未发现活跃利用。
我需要更新应用还是只更新 JDK? 请更新应用实际运行的 JDK,包括应用或其容器中内置的运行时。有些产品还需要自身的更新来替换内置的运行时。
WAF 或 nginx 请求缓冲能阻止该攻击吗? 不能可靠地阻止。请求缓冲可以破坏部分利用链,WAF 也可能拦截部分载荷,但存在漏洞的解码器可以从许多应用路径到达。修补运行时可以消除该缺陷;这些参数是临时缓解措施,JDK 中存在漏洞的桩代码仍未修补。
参考文献
- Calif,“Java4Shell: Write once, RCE everywhere”(2026 年 11 月 18 日核查):https://calif.io/java4shell
- OpenJDK Vulnerability Advisory,2026-11-17(2026 年 11 月 18 日核查):https://openjdk.org/groups/vulnerability/advisories/2026-11-17
- Oracle Critical Security Patch Update,2026 年 11 月(2026 年 11 月 18 日核查):https://www.oracle.com/security-alerts/cspunov2026.html
- CVE-2026-114938 记录(2026 年 11 月 18 日核查):https://www.cve.org/CVERecord?id=CVE-2026-114938
- OpenJDK 修复提交 5177a70b385c(2026 年 11 月 18 日核查):https://github.com/openjdk/jdk/commit/5177a70b385c16f26ede191fdac7aaba0bed0f8b
- OpenJDK 拉取请求 32781,“AVX-512 Base64 decoder overwrites output buffer on short padded tail”(2026 年 11 月 18 日核查):https://github.com/openjdk/jdk/pull/32781
- jdk-17.0.21.0.3 中存在漏洞的源码,StubGenerator::generate_base64_decodeBlock(2026 年 11 月 18 日核查):https://github.com/openjdk/jdk17u/blob/jdk-17.0.21.0.3-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp
- jdk-17.0.21.1 处的已修复源码(2026 年 11 月 18 日核查):https://github.com/openjdk/jdk17u/blob/jdk-17.0.21.1-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp
- Oracle JDK 17.0.21.1 发行说明(2026 年 11 月 18 日核查):https://www.oracle.com/java/technologies/javase/17-0-21-1-relnotes.html
- Oracle JDK 21.0.13.1 发行说明(2026 年 11 月 18 日核查):https://www.oracle.com/java/technologies/javase/21-0-13-1-relnotes.html
- Oracle JDK 25.0.5.1 发行说明(2026 年 11 月 18 日核查):https://www.oracle.com/java/technologies/javase/25-0-5-1-relnotes.html
- Oracle JDK 27.0.1.1 发行说明(2026 年 11 月 18 日核查):https://www.oracle.com/java/technologies/javase/27-0-1-1-relnotes.html
- Amazon Corretto 17.0.21.1.2 发行版(2026 年 11 月 18 日核查):https://github.com/corretto/corretto-17/releases/tag/17.0.21.1.2
- Amazon Corretto 21.0.13.1.2 发行版(2026 年 11 月 18 日核查):https://github.com/corretto/corretto-21/releases/tag/21.0.13.1.2
- Amazon Corretto 25.0.5.1.2 发行版(2026 年 11 月 18 日核查):https://github.com/corretto/corretto-25/releases/tag/25.0.5.1.2
- Amazon Corretto 27.0.1.1.4 发行版(2026 年 11 月 18 日核查):https://github.com/corretto/corretto-27/releases/tag/27.0.1.1.4
- Azul Zulu 2026 年 11 月发行说明(2026 年 11 月 18 日核查):https://docs.azul.com/core/pdfs/november-2026/azul-zulu-ca-release-notes-november-2026-rev1.0.pdf
- Red Hat 安全公告 RHSB-2026-018(2026 年 11 月 18 日核查):https://access.redhat.com/security/vulnerabilities/RHSB-2026-018
- CISA 警报,“Critical Java Vulnerability Requires Immediate Patching”(2026 年 11 月 18 日核查):https://www.cisa.gov/news-events/alerts/2026/11/17/critical-java-vulnerability-requires-immediate-patching
- CISA 已知被利用漏洞目录(2026 年 11 月 18 日核查):https://www.cisa.gov/known-exploited-vulnerabilities-catalog
- 加拿大网络安全中心警报 AL26-029(2026 年 11 月 18 日核查):https://www.cyber.gc.ca/en/alerts-advisories/al26-029-critical-vulnerability-impacting-oracle-java-cve-2026-114938
- Upwind,“Java4Shell: What We Know Now and What Comes Next”(2026 年 11 月 18 日核查):https://www.upwind.io/blog/java4shell-what-we-know-now-and-what-comes-next
- Wiz,“CVE-2026-114938 OpenJDK RCE (Java4Shell)”(2026 年 11 月 18 日核查):https://www.wiz.io/blog/cve-2026-114938-rce-java4shell-openjdk
-
The Hacker News,“Critical Java4Shell Flaw (CVE-2026-114938) Enables Pre-Auth RCE in Jira, Jenkins, Keycloak and More”(2026 年 11 月 18 日核查):https://thehackernews.com/2026/11/java4shell-cve-2026-114938-enables-pre.html
-
Blackpoint Cyber, "Java4Shell (CVE-2026-114938): Inside a Critical Flaw in Java’s Base64 Decoder" (2026-11-17; checked 2026-11-18): https://blackpointcyber.com/blog/java4shell-cve-2026-114938-java-base64-decoder-flaw/