Java4Shell : RCE Base64 dans OpenJDK (CVE-2026-114938)
Java4Shell est un dépassement de tampon dans le décodeur Base64 AVX-512 d'OpenJDK, menant à l'exécution de code à distance. Corrigé le 17 novembre 2026.
En bref
- Java4Shell est un dépassement de tampon sur le tas dans le décodeur Base64 AVX-512 d'OpenJDK. Une queue malformée avec remplissage amène le décodeur à écrire 62 octets au-delà d'un tableau de sortie de 50 octets. Calif l'a divulgué le 2026-11-17.
- Toute version d'OpenJDK 17.0.6 ou ultérieure de la branche 17, ainsi que tout build 21, 25 ou 27, est concernée sur un processeur x86-64 avec AVX-512 VBMI. Java 11 et Java 8 standard ne sont pas concernés.
- Oracle l'évalue CVSS v3.1 8,1 Élevée, tandis que Calif l'évalue CVSS v4.0 9,2 Critique. Aucune exploitation dans la nature n'a été signalée, et la faille ne figure pas dans le KEV de la CISA au 18 novembre 2026.
- Mettez à niveau vers 17.0.21.1, 21.0.13.1, 25.0.5.1 ou 27.0.1.1. Si vous ne pouvez pas, désactivez l'intrinsèque Base64 ; voir « Comment corriger ? » pour les options et leurs limites.
Suis-je concerné ?
Vous êtes exposé lorsque toutes ces conditions sont réunies :
- Vous exécutez un build OpenJDK concerné, ou un build dérivé construit à partir de celui-ci : 17.0.6 ou ultérieur sur la branche 17, ou tout build 21, 25 ou 27.
- Le processeur de l'hôte est x86-64 et signale AVX-512F, AVX-512BW, AVX-512 VBMI et BMI2.
- La JVM n'a pas été démarrée avec
-XX:UseAVX=2ni avec un niveau AVX inférieur. - L'application transmet des octets contrôlés par l'attaquant à
java.util.Base64.Decoder, et ce décodeur a été compilé par le JIT.
Java 11 et Java 8 standard ne contiennent pas le décodeur AVX-512. Oracle liste son build Java SE 8 Performance Pack 8u511b33-perf comme concerné. Les hôtes ARM64 ne sont pas concernés, même lorsqu'ils exécutent le même build Java.
Le chemin vulnérable est sélectionné automatiquement par la JVM lorsque le processeur prend en charge les instructions. Une image de conteneur peut donc être exposée sur un hôte et sûre sur un autre. Il en va de même pour une machine virtuelle migrée entre générations de processeurs.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| OpenJDK 17 | 17.0.6 à 17.0.21.0.3 | 17.0.21.1 |
| OpenJDK 21 | Toutes les versions 21 jusqu'à 21.0.13.0.3 | 21.0.13.1 |
| OpenJDK 25 | Toutes les versions 25 jusqu'à 25.0.5.0.3 | 25.0.5.1 |
| OpenJDK 27 | Toutes les versions 27 jusqu'à 27.0.1.0.3 | 27.0.1.1 |
Vérifiez le runtime que votre application utilise réellement, et pas seulement celui de votre machine de build :
java -version
readlink -f "$(command -v java)"
Vérifiez ensuite les flags du processeur sur l'hôte ou la machine virtuelle :
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
Les quatre flags doivent apparaître dans la sortie. Les familles de processeurs concernées comprennent :
- Intel Xeon Ice Lake, Sapphire Rapids, Emerald Rapids et Granite Rapids.
- Les processeurs AMD EPYC et Ryzen à partir de Zen 4.
Pour une JVM en cours d'exécution, vérifiez les flags qu'elle a reçus avec jcmd <pid> VM.flags et cherchez UseAVX ou UseBASE64Intrinsics.
Comment corriger ?
Mettez à niveau vers un build JDK corrigé. Le projet OpenJDK a publié le correctif le 2026-11-17 dans les builds de mise à jour 17.0.21.1, 21.0.13.1, 25.0.5.1 et 27.0.1.1. Les builds Java SE corrigés d'Oracle pour ces branches utilisent les mêmes numéros de version.
- Mettez à niveau le runtime de chaque processus Java, y compris les runtimes intégrés aux serveurs d'applications, aux outils de build et aux appliances. Les builds corrigés d'Amazon Corretto sont 17.0.21.1.2, 21.0.13.1.2, 25.0.5.1.2 et 27.0.1.1.4. Les builds Zulu corrigés d'Azul sont 17.70.201, 21.54.201, 25.38.201 et 27.30.201.
- Sous Debian ou Ubuntu, installez le paquet mis à jour de la branche que vous utilisez :
bash sudo apt update sudo apt install --only-upgrade openjdk-17-jdk openjdk-21-jdk openjdk-25-jdk - Sous RHEL, Fedora ou Amazon Linux, mettez à jour le paquet OpenJDK ou Corretto de la branche que vous utilisez :
bash sudo dnf update java-17-openjdk java-21-openjdk java-25-openjdk sudo dnf update java-17-amazon-corretto-devel java-21-amazon-corretto-devel java-25-amazon-corretto-devel - Dans les conteneurs, récupérez ou reconstruisez une image de base mise à jour, puis recréez le conteneur. Une nouvelle image seule ne change pas le processus en cours. Vérifiez le résultat dans le conteneur avec
docker exec <container> java -version. - Redémarrez chaque service Java après la mise à niveau. Une JVM de longue durée garde l'ancien runtime en mémoire jusqu'à son redémarrage.
Red Hat n'avait pas publié de paquets OpenJDK corrigés lors de la dernière mise à jour de son bulletin, le 2026-11-17. Ses builds sur RHEL 8, 9 et 10, ainsi que ses builds OpenJDK 17, 21 et 25, restent concernés. Utilisez la solution de contournement sur ces systèmes jusqu'à l'arrivée des errata.
Si vous ne pouvez pas mettre à niveau, démarrez chaque JVM avec l'une de ces options et retirez-la après la mise à jour :
-XX:-UseBASE64Intrinsicsdésactive l'encodeur et le décodeur Base64 accélérés par le matériel. Elle supprime le chemin vulnérable et laisse les autres optimisations AVX-512 en place. Le laboratoire d'Upwind a constaté qu'elle arrêtait le dépassement sur chaque version concernée qu'il a testée.-XX:UseAVX=2désactive entièrement AVX-512. Utilisez-la uniquement sur des hôtes x86-64, car les JVM sur ARM64 ne la reconnaissent pas et ne démarrent pas.- N'utilisez pas
-XX:DisableIntrinsic=_base64_decodeBlockseule. Upwind rapporte que la JVM ne démarre pas avec cette option utilisée seule.
Un proxy qui met en tampon des corps de requête complets, comme nginx avec ses réglages par défaut, bloque certaines chaînes d'exploitation. Il ne les bloque pas toutes. La chaîne Elasticsearch de Calif fonctionne à partir d'une seule requête complète, et les trames WebSocket contournent la mise en tampon des corps de requête après la mise à niveau WebSocket. Un pare-feu applicatif web n'est pas non plus une atténuation complète, car le décodeur vulnérable est joignable depuis de nombreux chemins applicatifs.
Quelle est la cause racine ?
Le décodeur Base64 d'OpenJDK est normalement du code Java, mais HotSpot remplace sa boucle interne par un stub x86-64 écrit à la main lorsque le processeur prend en charge AVX-512 VBMI. Le stub décode des blocs de 256 octets, puis des blocs de 64 octets, puis une queue finale de 1 à 63 octets. Le bug se trouve dans le calcul de la queue : il déduit la longueur de sortie de la longueur d'entrée sans vérifier d'abord que la queue contient un groupe complet de quatre caractères.
Le code se trouve dans src/hotspot/cpu/x86/stubGenerator_x86_64.cpp, dans StubGenerator::generate_base64_decodeBlock(), aux lignes 6177 à 6202 de l'étiquette 17.0.21.0.3 :
__ BIND(L_finalBit);
// Now have 1 to 63 bytes left to decode

__ movl(output_size, length);
__ shrl(output_size, 2);   // Find (len / 4) * 3 (output length)
__ lea(output_size, Address(output_size, output_size, Address::times_2, 0));

// Strip pad characters, if any, and adjust length and mask
__ addq(length, start_offset);
__ cmpb(Address(source, length, Address::times_1, -1), '=');
__ jcc(Assembler::equal, L_padding);

__ BIND(L_donePadding);
__ subq(length, start_offset);

__ movq(output_mask, -1);
__ bzhiq(output_mask, output_mask, output_size);
Le bloc de remplissage soustrait ensuite un à output_size pour chaque = :
__ BIND(L_padding);
__ decrementq(output_size, 1);
__ shrq(rax, 1);
Pour une queue d'un à trois octets, (length / 4) * 3 vaut zéro. Un octet de remplissage fait passer output_size à -1. L'instruction bzhiq copie les bits de poids faible de sa source jusqu'à l'indice, mais un indice de 64 ou plus laisse la source inchangée. Avec une source de -1, les 64 bits du masque de sortie valent donc 1. L'instruction evmovdqub qui suit traite chaque bit comme un octet à écrire, donc elle écrit 64 octets à partir du pointeur de destination.
Java calcule la taille du tableau de sortie séparément, selon la formule (ceil(input_length / 4) * 3) - padding. Pour l'entrée de 65 octets 64 * "A" + "=", cela donne (17 * 3) - 1, soit 50 octets. Le stub décode les 64 premiers caractères dans 48 octets. Il écrit ensuite 64 octets à partir de l'offset 48 : deux octets dans le tableau et 62 octets au-delà. Java rejette ensuite l'entrée avec IllegalArgumentException, mais l'écriture a déjà eu lieu.
Comment la faille est-elle exploitée ?
L'attaque nécessite une application qui décode du Base64 contrôlé par l'attaquant et une JVM qui a compilé le décodeur.
- L'attaquant envoie du Base64 malformé dont le dernier groupe fait un à trois octets et se termine par
=. Sur les builds les plus récents,64 * "A" + "="suffit. Sur les builds JDK 17, le chemin AVX-512 commence à 129 octets, donc le déclencheur est128 * "A" + "=". - Le compilateur C2 de la JVM doit avoir sélectionné l'intrinsèque. Les services occupés atteignent cet état après des décodages répétés ; la preuve de concept de Calif préchauffe le décodeur avec 200 000 décodages valides avant d'envoyer l'entrée malformée.
- Le stub décode les blocs complets de 64 octets, puis entre dans le chemin de la queue. La longueur de sortie passe sous zéro et vaut -1, le masque devient tout à un, et l'écriture de 64 octets déborde du tableau de sortie.
- Java lève
IllegalArgumentException. L'attaquant ignore l'erreur. Le tas contient désormais un écrasement à valeur fixe à un emplacement que l'attaquant peut influencer par une préparation du tas. - Calif transforme l'écriture à valeur fixe en écriture à valeur choisie en faisant atterrir le dépassement sur le champ de longueur d'un tableau voisin. Le tableau agrandi devient un écrivain. Un second tableau corrompu devient un lecteur qui recopie des octets du tas dans une réponse, une fuite que les chercheurs appellent JavaBleed.
- Avec un écrivain, un lecteur et une réparation du tas, la chaîne atteint des écritures arbitraires, puis le cache de code ou les hooks de la JVM. Cela suffit pour exécuter du code dans le processus Java.
- La disposition et le timing exacts varient selon l'application. Calif indique qu'il n'existe pas d'exploit universel, et certaines chaînes dépendent du temps d'aller-retour réseau et d'une livraison partielle de la requête.
La preuve de concept publique est un déclencheur borné, pas un exploit fonctionnel. Elle décode 64 * "A" + "=" dans un tableau de 4 096 octets et vérifie que 62 octets au-delà de l'offset 50 ont été écrasés. Quang Luong, de Calif, a trouvé le bug avec l'aide de l'IA en environ une heure et a construit un exploit fonctionnel deux heures plus tard, pour un coût en jetons inférieur à 200 dollars. Les chaînes spécifiques aux produits ne sont pas publiées.
byte[] malformed = ("A".repeat(64) + "=").getBytes(StandardCharsets.US_ASCII);
byte[] target = new byte[4096];
decoder.decode(malformed, target);
Comment se déroule l'attaque ?
La chaîne commence par une queue Base64 avec remplissage, plus courte qu'un groupe de quatre caractères, et se termine par une écriture masquée de 64 octets qui dépasse le tableau de sortie.
intrinsèque compilé par C2"] B --> C["Queue avec remplissage de 1 à 3 octets
aucune vérification de longueur"] C --> D["output_size passe à -1 par soupassement
le masque devient tout à un"] D --> E["Écriture de 64 octets depuis l'offset 48
62 octets au-delà d'un tableau de 50 octets"] E --> F["Corruption du tas et JavaBleed
longueurs de tableaux écrasées"] F --> G["Écriture arbitraire et exécution de code"]
Que peut faire un attaquant ?
Un attaquant peut faire planter la JVM, divulguer de la mémoire du tas ou exécuter du code dans le processus Java, selon l'application et la disposition du tas. Le chemin d'exécution de code exige toutes les conditions suivantes :
- Un JDK concerné sur un processeur x86-64 avec AVX-512 VBMI.
- Du Base64 contrôlé par l'attaquant qui atteint
java.util.Base64.Decoderavant que l'application ne le valide. - Un décodeur compilé par le JIT, état qu'un service occupé atteint sans configuration particulière.
- Une disposition du tas et un timing de requêtes qui permettent à l'écrasement à valeur fixe de corrompre un objet utile.
- Assez de requêtes pour préparer le tas et réessayer après une tentative échouée.
Calif a démontré une exécution de code avant authentification dans les configurations par défaut de ces produits :
- Keycloak
- Atlassian Jira
- Atlassian Confluence
- JFrog Artifactory
- Jenkins
- PingFederate
Il a démontré une exécution de code après connexion dans ces produits :
- Apache Kafka Broker
- Apache Solr
- Elasticsearch
- Gerrit
- Spinnaker
Il a aussi démontré une exécution de code dans des applications d'exemple Spring Boot et Apache Struts. Ces listes ne sont pas exhaustives, et chaque produit a besoin de sa propre chaîne.
La même technique peut lire de la mémoire du tas susceptible de contenir des jetons, des clés et des données personnelles avant toute exécution de code. Upwind a reproduit un plantage sur une instance AWS Ice Lake. Le dépassement corrompait l'objet suivant en mémoire dans 97 % des essais et finissait par faire planter la JVM. L'Adversary Pursuit Group de Blackpoint Cyber a fait planter une application Spring Boot de test avec environ 28 300 requêtes de connexion malformées en environ 20 secondes, sans se connecter. Lors d’essais locaux distincts, Blackpoint a reproduit la technique de divulgation de mémoire du tas de Calif, sans reproduire de divulgation de mémoire ou d’exécution de code à distance.
Un programme Java qui ouvre une connexion TLS vers un serveur malveillant peut aussi être compromis, même lorsqu'il n'expose aucun service propre. Calif indique avoir reçu cet exploit côté client de samczsun et ne pas avoir publié comment il atteint le décodeur.
Pourquoi le correctif fonctionne-t-il ?
Le correctif ajoute une vérification de longueur avant le chemin de la queue. Une queue plus courte qu'un groupe complet de quatre caractères passe désormais par la boucle scalaire au lieu de l'écriture vectorielle. Le code modifié se trouve dans le commit 5177a70b385c et dans les étiquettes de mise à jour 17u, 21u, 25u et 27u :
@@ -3395,6 +3395,10 @@ address StubGenerator::generate_base64_decodeBlock() {
     __ BIND(L_finalBit);
     // Now have 1 to 63 bytes left to decode

+    // A padded Base64 tail shorter than one complete block is handled by Java.
+    __ cmpl(length, 4);
+    __ jcc(Assembler::less, L_bruteForce);
+
     // I was going to let Java take care of the final fragment
L_bruteForce ne décode que des groupes complets de quatre octets. Il laisse la queue incomplète au code Java, qui rejette l'entrée avant que l'écriture vectorielle ne s'exécute. La garde couvre le seul chemin du stub AVX-512 qui calcule le masque de sortie à partir d'une queue courte. Les mêmes quatre lignes se trouvent dans les arbres sources 17.0.21.1, 21.0.13.1, 25.0.5.1 et 27.0.1.1. Le correctif ne change pas le comportement du décodeur pour une entrée valide.
Comment vérifier si j'ai été compromis ?
Aucune exploitation dans la nature n'a été signalée, et aucun indicateur de compromission n'a été publié. Ces vérifications trouvent des entrées malformées et des plantages qui pourraient être des tentatives, pas une preuve de compromission.
- Cherchez des identifiants Basic malformés dans les journaux du serveur web. Un jeton Basic valide est du Base64 et sa longueur est un multiple de quatre. Un jeton qui se termine par
=avec une longueur qui n'est pas un multiple de quatre est une piste :bash grep -RnoE 'Basic [A-Za-z0-9+/]{32,}={0,2}' /var/log/nginx /var/log/apache2 2>/dev/null | awk -F: '{v=$NF; if (length(v) % 4 != 0 && v ~ /=$/) print $0}' - Cherchez des rafales de
IllegalArgumentExceptionvenant du décodeur Base64 dans les journaux de l'application :bash grep -R "IllegalArgumentException" /var/log/<application> 2>/dev/null | grep -i "base64" - Listez les journaux de plantage JVM récents et vérifiez leur pile pour le stub Base64 :
bash find / -name 'hs_err_pid*.log' -mtime -14 2>/dev/null grep -i -E 'base64|decodeBlock' /path/to/hs_err_pid*.log - Cherchez des redémarrages inattendus ou un renouvellement anormal des processus JVM autour de la même période. Un plantage dû à ce bug peut ressembler à un arrêt pour mémoire insuffisante ou à un redémarrage normal de service dans le journal d'un superviseur.
Un jeton malformé dans un journal peut venir d'un client légitime défaillant. Traitez une occurrence comme une raison d'examiner l'adresse source, le chemin de la requête et les requêtes environnantes. Une tentative qui échoue avant l'écriture peut aussi ne laisser aucune trace au-delà de la requête rejetée.
Chronologie
L'historique public va d'un correctif proposé en septembre aux builds corrigés en novembre.
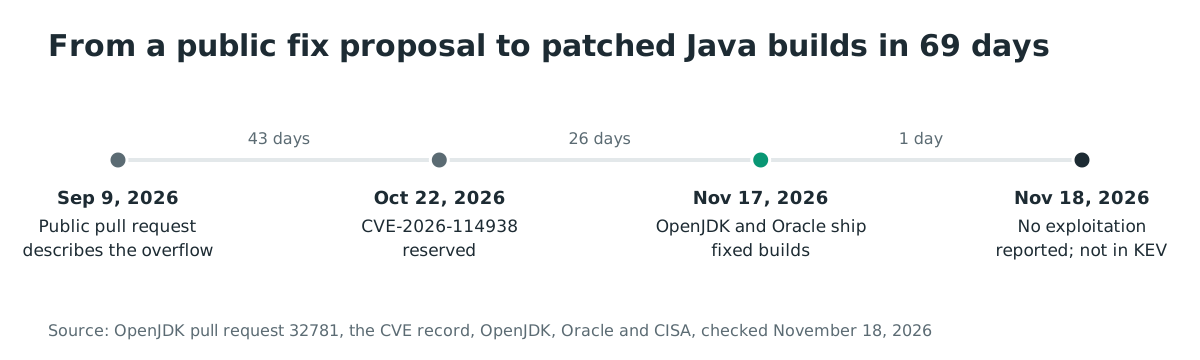
- 2026-09-09 : Une pull request OpenJDK publique décrit le dépassement de queue courte avec remplissage et propose la même vérification de longueur. Elle est fermée sans être fusionnée le 2026-11-04.
- 2026-10-22 : L'identifiant CVE est réservé.
- 2026-11-17 : OpenJDK publie son avis et Oracle livre les builds corrigés
.1. Calif publie son analyse et sa preuve de concept bornée. La CISA et le Centre canadien pour la cybersécurité publient des alertes. - 2026-11-18 : Aucune exploitation dans la nature n'est signalée publiquement, et la CVE ne figure pas dans le KEV de la CISA.
FAQ
Java 8 ou Java 11 est-il concerné ? Non. Java 8 standard et Java 11 ne contiennent pas le décodeur Base64 AVX-512. Oracle ne liste comme concerné sur la branche 8 que son build Java SE 8 Performance Pack 8u511b33-perf.
Mon serveur ARM64 est-il concerné ? Non. Le stub vulnérable est du code x86-64 qui utilise les instructions AVX-512 VBMI. Une JVM ARM64 ne l'exécute pas, même lorsqu'elle exécute une version Java concernée.
Existe-t-il un exploit public fonctionnel ? Aucun exploit de bout en bout fonctionnel n'a été publié. Calif a publié un déclencheur sûr et n'a pas divulgué ses chaînes par produit. Wiz affirme avoir construit un exploit de preuve de concept et prouvé une exploitation à distance contre Jenkins, Confluence et Tomcat, tandis qu'Upwind rapporte des plantages et Blackpoint une fuite locale du tas ainsi qu'un plantage d'une application Spring Boot de test.
Java4Shell a-t-il été exploité dans la nature ? Aucun rapport public ne montre d'exploitation au 18 novembre 2026. La CVE ne figure pas dans le KEV de la CISA, et le Centre canadien pour la cybersécurité a déclaré ne pas avoir connaissance d'une exploitation active lorsqu'il a publié son alerte le 2026-11-17.
Dois-je mettre à jour l'application ou seulement le JDK ? Mettez à jour le JDK sur lequel l'application s'exécute réellement, y compris un runtime intégré à l'application ou à son conteneur. Certains produits ont aussi besoin de leur propre mise à jour pour remplacer le runtime intégré.
Un WAF ou la mise en tampon des requêtes par nginx arrête-t-il l'attaque ? Pas de manière fiable. La mise en tampon des requêtes casse certaines chaînes, et un WAF peut bloquer certains payloads, mais le décodeur vulnérable est joignable depuis de nombreux chemins applicatifs. Corriger le runtime supprime le bug ; les options sont une mesure provisoire qui laisse le stub vulnérable sans correctif dans le JDK.
Références
- Calif, « Java4Shell: Write once, RCE everywhere » (vérifié le 18 novembre 2026) : https://calif.io/java4shell
- Avis de vulnérabilité OpenJDK, 2026-11-17 (vérifié le 18 novembre 2026) : https://openjdk.org/groups/vulnerability/advisories/2026-11-17
- Oracle Critical Security Patch Update, novembre 2026 (vérifié le 18 novembre 2026) : https://www.oracle.com/security-alerts/cspunov2026.html
- Enregistrement CVE-2026-114938 (vérifié le 18 novembre 2026) : https://www.cve.org/CVERecord?id=CVE-2026-114938
- Commit de correction OpenJDK 5177a70b385c (vérifié le 18 novembre 2026) : https://github.com/openjdk/jdk/commit/5177a70b385c16f26ede191fdac7aaba0bed0f8b
- Pull request OpenJDK 32781, « AVX-512 Base64 decoder overwrites output buffer on short padded tail » (vérifié le 18 novembre 2026) : https://github.com/openjdk/jdk/pull/32781
- Source vulnérable à jdk-17.0.21.0.3, StubGenerator::generate_base64_decodeBlock (vérifié le 18 novembre 2026) : https://github.com/openjdk/jdk17u/blob/jdk-17.0.21.0.3-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp
- Source corrigée à jdk-17.0.21.1 (vérifié le 18 novembre 2026) : https://github.com/openjdk/jdk17u/blob/jdk-17.0.21.1-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp
- Notes de version d'Oracle JDK 17.0.21.1 (vérifié le 18 novembre 2026) : https://www.oracle.com/java/technologies/javase/17-0-21-1-relnotes.html
- Notes de version d'Oracle JDK 21.0.13.1 (vérifié le 18 novembre 2026) : https://www.oracle.com/java/technologies/javase/21-0-13-1-relnotes.html
- Notes de version d'Oracle JDK 25.0.5.1 (vérifié le 18 novembre 2026) : https://www.oracle.com/java/technologies/javase/25-0-5-1-relnotes.html
- Notes de version d'Oracle JDK 27.0.1.1 (vérifié le 18 novembre 2026) : https://www.oracle.com/java/technologies/javase/27-0-1-1-relnotes.html
- Version Amazon Corretto 17.0.21.1.2 (vérifié le 18 novembre 2026) : https://github.com/corretto/corretto-17/releases/tag/17.0.21.1.2
- Version Amazon Corretto 21.0.13.1.2 (vérifié le 18 novembre 2026) : https://github.com/corretto/corretto-21/releases/tag/21.0.13.1.2
- Version Amazon Corretto 25.0.5.1.2 (vérifié le 18 novembre 2026) : https://github.com/corretto/corretto-25/releases/tag/25.0.5.1.2
- Version Amazon Corretto 27.0.1.1.4 (vérifié le 18 novembre 2026) : https://github.com/corretto/corretto-27/releases/tag/27.0.1.1.4
- Notes de version d'Azul Zulu de novembre 2026 (vérifié le 18 novembre 2026) : https://docs.azul.com/core/pdfs/november-2026/azul-zulu-ca-release-notes-november-2026-rev1.0.pdf
- Bulletin de sécurité Red Hat RHSB-2026-018 (vérifié le 18 novembre 2026) : https://access.redhat.com/security/vulnerabilities/RHSB-2026-018
- Alerte de la CISA, « Critical Java Vulnerability Requires Immediate Patching » (vérifié le 18 novembre 2026) : https://www.cisa.gov/news-events/alerts/2026/11/17/critical-java-vulnerability-requires-immediate-patching
- Catalogue Known Exploited Vulnerabilities de la CISA (vérifié le 18 novembre 2026) : https://www.cisa.gov/known-exploited-vulnerabilities-catalog
- Alerte AL26-029 du Centre canadien pour la cybersécurité (vérifié le 18 novembre 2026) : https://www.cyber.gc.ca/en/alerts-advisories/al26-029-critical-vulnerability-impacting-oracle-java-cve-2026-114938
- Upwind, « Java4Shell: What We Know Now and What Comes Next » (vérifié le 18 novembre 2026) : https://www.upwind.io/blog/java4shell-what-we-know-now-and-what-comes-next
- Wiz, « CVE-2026-114938 OpenJDK RCE (Java4Shell) » (vérifié le 18 novembre 2026) : https://www.wiz.io/blog/cve-2026-114938-rce-java4shell-openjdk
-
The Hacker News, « Critical Java4Shell Flaw (CVE-2026-114938) Enables Pre-Auth RCE in Jira, Jenkins, Keycloak and More » (vérifié le 18 novembre 2026) : https://thehackernews.com/2026/11/java4shell-cve-2026-114938-enables-pre.html
-
Blackpoint Cyber, "Java4Shell (CVE-2026-114938): Inside a Critical Flaw in Java’s Base64 Decoder" (2026-11-17; checked 2026-11-18): https://blackpointcyber.com/blog/java4shell-cve-2026-114938-java-base64-decoder-flaw/