Java4Shell:OpenJDK Base64のリモートコード実行(CVE-2026-114938)
Java4ShellはOpenJDKのAVX-512 Base64デコーダーにおけるヒープオーバーフローで、リモートコード実行に至る可能性があります。17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1で修正済みです。
要点
- Java4Shellは、OpenJDKのAVX-512 Base64デコーダーにおけるヒープオーバーフローです。不正な形式のパディングされた末尾により、デコーダーは50バイトの出力配列を越えて62バイトを書き込みます。Califが2026-11-17に公表しました。
- OpenJDK 17系の17.0.6以降、または21、25、27のいずれかのビルドは、AVX-512 VBMIを搭載したx86-64 CPU上で影響を受けます。Java 11と標準のJava 8は影響を受けません。
- OracleはCVSS v3.1 8.1のHigh、CalifはCVSS v4.0 9.2のCriticalと評価しています。実際の悪用は報告されておらず、2026年11月18日時点でCISAのKEVにありません。
- 17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1にアップグレードしてください。アップグレードできない場合はBase64の組み込み関数を無効にします。フラグとその限界については「修正方法」を参照してください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- 影響を受けるOpenJDKビルド、またはそこから作られた下流のビルドを実行している。17系の17.0.6以降、または21、25、27のいずれかのビルドが該当します。
- ホストCPUがx86-64で、AVX-512F、AVX-512BW、AVX-512 VBMI、BMI2を報告する。
- JVMが
-XX:UseAVX=2またはそれ以下のAVXレベルで起動されていない。 - アプリケーションが攻撃者の制御するバイト列を
java.util.Base64.Decoderに渡し、そのデコーダーがJITでコンパイルされている。
Java 11と標準のJava 8はAVX-512デコーダーを含みません。Oracleは、Java SE 8 Performance Packのビルド8u511b33-perfを影響を受けるビルドとしています。ARM64のホストは、同じJavaビルドを実行していても影響を受けません。
脆弱な経路は、CPUが命令に対応しているとJVMが自動的に選択します。そのため、同じコンテナイメージでも、あるホストでは影響を受け、別のホストでは安全です。CPUの世代間で移行される仮想マシンも同様です。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| OpenJDK 17 | 17.0.6から17.0.21.0.3 | 17.0.21.1 |
| OpenJDK 21 | 21.0.13.0.3までのすべての21リリース | 21.0.13.1 |
| OpenJDK 25 | 25.0.5.0.3までのすべての25リリース | 25.0.5.1 |
| OpenJDK 27 | 27.0.1.0.3までのすべての27リリース | 27.0.1.1 |
アプリケーションが実際に使用している実行時環境を確認してください。ビルドマシン上のものだけでは不十分です。
java -version
readlink -f "$(command -v java)"
次に、ホストまたは仮想マシンのCPUフラグを確認します。
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
4つのフラグがすべて出力に現れる必要があります。影響を受けるCPUファミリーには次が含まれます。
- Intel Xeon Ice Lake、Sapphire Rapids、Emerald Rapids、Granite Rapids
- Zen 4以降のAMD EPYCとRyzen
稼働中のJVMでは、jcmd <pid> VM.flagsで受け取ったフラグを確認し、UseAVXまたはUseBASE64Intrinsicsを探します。
修正方法
修正済みのJDKビルドにアップグレードしてください。OpenJDKプロジェクトは2026-11-17に、17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1の更新ビルドで修正をリリースしました。これらの系列向けのOracleの修正済みJava SEビルドも同じバージョン番号を使用します。
- アプリケーションサーバー、ビルドツール、アプライアンスに同梱された実行時環境を含め、すべてのJavaプロセスの実行時環境を更新します。Amazon Correttoの修正ビルドは17.0.21.1.2、21.0.13.1.2、25.0.5.1.2、27.0.1.1.4です。Azulの修正済みZuluビルドは17.70.201、21.54.201、25.38.201、27.30.201です。
- DebianまたはUbuntuでは、使用中のブランチの更新パッケージをインストールします。
bash sudo apt update sudo apt install --only-upgrade openjdk-17-jdk openjdk-21-jdk openjdk-25-jdk - RHEL、Fedora、Amazon Linuxでは、使用中のブランチのOpenJDKまたはCorrettoのパッケージを更新します。
bash sudo dnf update java-17-openjdk java-21-openjdk java-25-openjdk sudo dnf update java-17-amazon-corretto-devel java-21-amazon-corretto-devel java-25-amazon-corretto-devel - コンテナでは、更新されたベースイメージから取得または再ビルドし、コンテナを作り直します。新しいイメージだけでは稼働中のプロセスは変わりません。結果はコンテナ内で
docker exec <container> java -versionを実行して確認します。 - アップグレード後、すべてのJavaサービスを再起動します。長時間稼働するJVMは、再起動するまで古い実行時環境をメモリに保持します。
Red Hatは、速報が最後に更新された2026-11-17の時点で、修正済みのOpenJDKパッケージを公開していませんでした。RHEL 8、9、10向けのビルドと、OpenJDK 17、21、25のビルドは引き続き影響を受けます。エラータが届くまで、これらのシステムでは回避策を使用してください。
アップグレードできない場合は、各JVMを次のいずれかのフラグで起動し、更新後にフラグを外してください。
-XX:-UseBASE64Intrinsicsはハードウェアで高速化されたBase64エンコーダーとデコーダーを無効にします。脆弱な経路を取り除き、他のAVX-512最適化は残ります。Upwindのラボは、試験したすべての影響バージョンでオーバーフローが止まったことを確認しました。-XX:UseAVX=2はAVX-512を完全に無効にします。x86-64のホストでのみ使用してください。ARM64のJVMはこのフラグを認識せず、起動に失敗します。-XX:DisableIntrinsic=_base64_decodeBlockだけを使用しないでください。Upwindは、このフラグだけではJVMが起動に失敗すると報告しています。
リクエストボディ全体をバッファリングするプロキシ(既定設定のnginxなど)は、一部のエクスプロイトチェーンを遮断します。すべては遮断しません。CalifのElasticsearchのチェーンは単一の完全なリクエストで動作し、WebSocketのフレームはWebSocketアップグレード後のリクエストボディのバッファリングを迂回します。脆弱なデコーダーは多くのアプリケーション経路から到達できるため、Webアプリケーションファイアウォールも完全な緩和策ではありません。
根本原因は何ですか?
OpenJDKのBase64デコーダーは通常Javaコードですが、CPUがAVX-512 VBMIに対応していると、HotSpotは内部ループを手書きのx86-64スタブに置き換えます。スタブは256バイトのブロック、次に64バイトのブロック、最後に1から63バイトの末尾を復号します。不具合は末尾の計算にあります。末尾が完全な4文字のグループを含むかどうかを先に確認せずに、入力長から出力長を導出しています。
コードはsrc/hotspot/cpu/x86/stubGenerator_x86_64.cppのStubGenerator::generate_base64_decodeBlock()にあり、17.0.21.0.3タグの6177行から6202行です。
__ BIND(L_finalBit);
// Now have 1 to 63 bytes left to decode

__ movl(output_size, length);
__ shrl(output_size, 2);   // Find (len / 4) * 3 (output length)
__ lea(output_size, Address(output_size, output_size, Address::times_2, 0));

// Strip pad characters, if any, and adjust length and mask
__ addq(length, start_offset);
__ cmpb(Address(source, length, Address::times_1, -1), '=');
__ jcc(Assembler::equal, L_padding);

__ BIND(L_donePadding);
__ subq(length, start_offset);

__ movq(output_mask, -1);
__ bzhiq(output_mask, output_mask, output_size);
パディングのブロックは、=ごとにoutput_sizeから1を引きます。
__ BIND(L_padding);
__ decrementq(output_size, 1);
__ shrq(rax, 1);
1から3バイトの末尾では、(length / 4) * 3は0になります。パディングが1バイトあると、output_sizeは-1になります。bzhiq命令はインデックスまでソースの下位ビットをコピーしますが、インデックスが64以上だとソースは変わりません。ソースが-1なので、出力マスクは64ビットすべてが1になります。後続のevmovdqubはすべてのビットを格納するバイトとして扱うため、宛先ポインターから64バイトを書き込みます。
Javaは出力配列のサイズを別に(ceil(input_length / 4) * 3) - paddingとして計算します。65バイトの入力64 * "A" + "="では、(17 * 3) - 1、つまり50バイトです。スタブは最初の64文字を48バイトに復号します。その後オフセット48から64バイトを書き込みます。配列の内側が2バイト、配列の外側が62バイトです。Javaはその後IllegalArgumentExceptionで入力を拒否しますが、格納はすでに完了しています。
どのように悪用されますか?
攻撃には、攻撃者の制御するBase64を復号するアプリケーションと、デコーダーがコンパイル済みのJVMが必要です。
- 攻撃者は、最後のグループが1から3バイトで
=で終わる不正なBase64を送信します。新しいビルドでは64 * "A" + "="で十分です。JDK 17のビルドではAVX-512の経路が129バイトから始まるため、128 * "A" + "="が引き金になります。 - JVMのC2コンパイラーが組み込み関数を選択している必要があります。負荷の高いサービスは復号を繰り返すうちにこの状態に達します。Califの概念実証は、不正な入力を送る前に200,000回の正常な復号でデコーダーをウォームアップします。
- スタブは完全な64バイトのブロックを復号し、末尾の経路に入ります。出力長が-1にアンダーフローし、マスクがすべて1になり、64バイトの格納が出力配列を越えます。
- Javaは
IllegalArgumentExceptionをスローします。攻撃者はエラーを無視します。ヒープには、ヒープグルーミングで攻撃者が影響を与えられる位置に、固定値の上書きが残ります。 - Califは、オーバーフローを隣接する配列の長さフィールドに着地させることで、固定値の書き込みを任意の値の書き込みに変えます。拡大された配列は書き込み側になります。2つ目の壊れた配列は、ヒープのバイトをレスポンスにコピーする読み取り側になり、研究者はこの漏えいをJavaBleedと呼んでいます。
- 書き込み側、読み取り側、ヒープの修復がそろうと、チェーンは任意書き込みに達し、その後JVMのコードキャッシュまたはフックに達します。これでJavaプロセス内のコード実行に十分です。
- 正確なレイアウトとタイミングはアプリケーションごとに異なります。Califは普遍的なエクスプロイトはないと述べており、一部のチェーンはネットワークの往復時間とリクエストの部分的な配送に依存します。
公開された概念実証は限定的な引き金であり、動作するエクスプロイトではありません。64 * "A" + "="を4096バイトの配列に復号し、オフセット50から62バイト先が上書きされたことを確認します。CalifのQuang LuongはAIの支援を受けて約1時間でこの不具合を発見し、さらに2時間で動作するエクスプロイトを構築しました。トークン費用は200ドル未満でした。製品固有のチェーンは公開されていません。
byte[] malformed = ("A".repeat(64) + "=").getBytes(StandardCharsets.US_ASCII);
byte[] target = new byte[4096];
decoder.decode(malformed, target);
攻撃の流れは?
チェーンは、4文字のグループより短いパディングされたBase64の末尾から始まり、出力配列を越えるマスク付きの64バイト格納で終わります。
C2でコンパイルされた組み込み関数"] B --> C["1から3バイトのパディングされた末尾
長さチェックなし"] C --> D["output_sizeが-1にアンダーフロー
マスクがすべて1になる"] D --> E["オフセット48から64バイトを格納
50バイトの配列を62バイト超過"] E --> F["ヒープ破壊とJavaBleed
配列の長さが上書きされる"] F --> G["任意書き込みとコード実行"]
攻撃者に何ができますか?
攻撃者は、アプリケーションとヒープのレイアウトに応じて、JVMをクラッシュさせ、ヒープメモリを漏えいさせ、またはJavaプロセス内でコードを実行できます。コード実行の経路には次の条件がすべて必要です。
- AVX-512 VBMIを搭載したx86-64 CPU上の影響を受けるJDK
- アプリケーションが検証する前に
java.util.Base64.Decoderに到達する、攻撃者の制御するBase64 - JITでコンパイルされたデコーダー。負荷の高いサービスは特別な設定なしでこの状態に達します。
- 固定値の上書きが有用なオブジェクトを壊せるヒープレイアウトとリクエストのタイミング
- ヒープをグルーミングし、失敗した試行の後に再試行するのに十分なリクエスト
Califは、次の製品の既定設定で認証前のコード実行を実証しました。
- Keycloak
- Atlassian Jira
- Atlassian Confluence
- JFrog Artifactory
- Jenkins
- PingFederate
ログイン後のコード実行は、次の製品で実証しました。
- Apache Kafka Broker
- Apache Solr
- Elasticsearch
- Gerrit
- Spinnaker
サンプルのSpring BootおよびApache Strutsアプリケーションでもコード実行を実証しました。これらのリストは網羅的ではなく、各製品には固有のチェーンが必要です。
同じ手法は、コード実行の前に、トークン、鍵、個人データを含みうるヒープメモリを読み取れます。UpwindはAWSのIce Lakeインスタンスでクラッシュを再現しました。オーバーフローが97%の試行でメモリ上の次のオブジェクトを破壊し、最終的にJVMをクラッシュさせました。Blackpoint CyberのAdversary Pursuit Groupは、ログインせずに約20秒間で約28,300件の不正なログインリクエストを送り、テスト用のSpring Bootアプリケーションをクラッシュさせました。別のローカル試験では、BlackpointはCalifのヒープ情報漏えい手法を再現しましたが、リモートでの情報漏えいやコード実行は再現していません。
悪意のあるサーバーへのTLS接続を開くJavaプログラムも、自らサービスを公開していなくても侵害されます。Califは、このクライアント側のエクスプロイトをsamczsunから受け取り、デコーダーに到達する方法を公開していないと述べています。
修正が機能する理由
修正は末尾の経路の前に長さチェックを追加します。完全な4文字グループより短い末尾は、ベクトル格納ではなくスカラーループに送られるようになります。変更されたコードはコミット5177a70b385cと、17u、21u、25u、27uの更新タグにあります。
@@ -3395,6 +3395,10 @@ address StubGenerator::generate_base64_decodeBlock() {
     __ BIND(L_finalBit);
     // Now have 1 to 63 bytes left to decode

+    // A padded Base64 tail shorter than one complete block is handled by Java.
+    __ cmpl(length, 4);
+    __ jcc(Assembler::less, L_bruteForce);
+
     // I was going to let Java take care of the final fragment
L_bruteForceは完全な4バイトのグループだけを復号します。不完全な末尾はJavaコードに残し、ベクトル格納が実行される前にJavaコードが入力を拒否します。ガードは、AVX-512スタブ内で短い末尾から出力マスクを計算する唯一の経路を覆います。同じ4行が17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1のソースツリーにあります。修正は有効な入力に対するデコーダーの動作を変えません。
侵害されたかどうかを確認するには?
実際の悪用は報告されておらず、侵害の指標(IoC)も公開されていません。次のチェックは、攻撃の試行かもしれない不正な入力とクラッシュを見つけますが、侵害の証拠ではありません。
- Webサーバーのログで不正なBasic認証情報を探します。有効なBasicトークンはBase64で、長さは4の倍数です。
=で終わり、長さが4の倍数でないトークンは手がかりです。bash grep -RnoE 'Basic [A-Za-z0-9+/]{32,}={0,2}' /var/log/nginx /var/log/apache2 2>/dev/null | awk -F: '{v=$NF; if (length(v) % 4 != 0 && v ~ /=$/) print $0}' - アプリケーションログで、Base64デコーダーからの
IllegalArgumentExceptionの連続を探します。bash grep -R "IllegalArgumentException" /var/log/<application> 2>/dev/null | grep -i "base64" - 最近のJVMクラッシュログを一覧し、スタックにBase64スタブがないか確認します。
bash find / -name 'hs_err_pid*.log' -mtime -14 2>/dev/null grep -i -E 'base64|decodeBlock' /path/to/hs_err_pid*.log - 同じ時期に予期しない再起動やJVMプロセスの入れ替わりがないか確認します。この不具合によるクラッシュは、スーパーバイザーのログではメモリ不足による強制終了や通常のサービス再起動に見えることがあります。
ログ内の不正なトークンは、正常だが壊れたクライアントから来ることもあります。ヒットは、送信元アドレス、リクエストパス、周辺のリクエストを調べる理由として扱ってください。格納の前に失敗した試行は、拒否されたリクエスト以外に痕跡を残さないこともあります。
年表
公開記録は、9月の修正提案から11月の修正ビルドまで続きます。
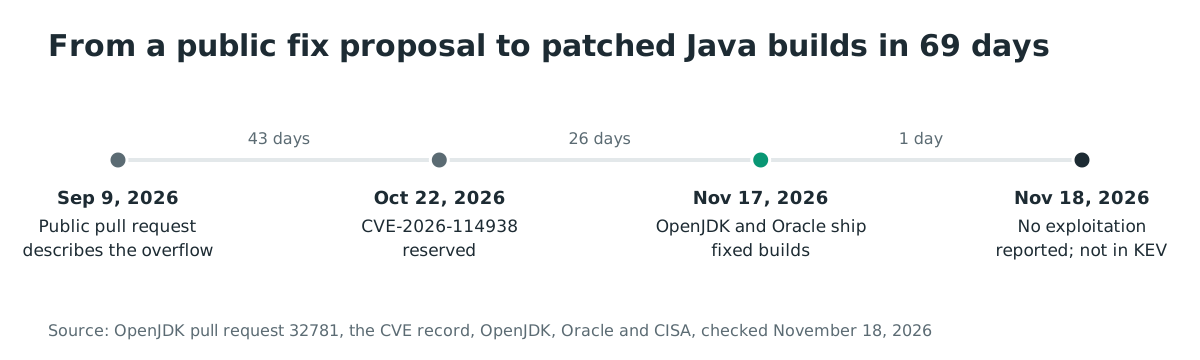
- 2026-09-09:公開されたOpenJDKのプルリクエストが、短いパディングされた末尾のオーバーフローを説明し、同じ長さチェックを提案します。これは2026-11-04にマージされずにクローズされます。
- 2026-10-22:CVE IDが予約されます。
- 2026-11-17:OpenJDKがアドバイザリを公開し、Oracleが修正済みの
.1ビルドを出荷します。Califが解説と限定的な概念実証を公開します。CISAとCanadian Centre for Cyber Securityが警告を公開します。 - 2026-11-18:実際の悪用は公開報告されておらず、CVEはCISAのKEVにありません。
よくある質問
Java 8またはJava 11は影響を受けますか? いいえ、影響を受けません。標準のJava 8とJava 11はAVX-512 Base64デコーダーを含みません。Oracleは8系ではJava SE 8 Performance Packのビルド8u511b33-perfのみを影響を受けるビルドとしています。
ARM64のサーバーは影響を受けますか? いいえ、影響を受けません。脆弱なスタブはAVX-512 VBMI命令を使用するx86-64のコードです。ARM64のJVMは、影響を受けるJavaバージョンを実行していてもこのスタブを実行しません。
動作する公開エクスプロイトはありますか? 動作するエンドツーエンドのエクスプロイトは公開されていません。Califは安全な引き金を公開し、製品ごとのチェーンは伏せています。Wizは概念実証のエクスプロイトを構築し、Jenkins、Confluence、Tomcatに対してリモート悪用を実証したと述べています。一方、Upwindはクラッシュを、Blackpointはローカルでのヒープの漏えいとテスト用Spring Bootアプリケーションのクラッシュを報告しています。
Java4Shellは実際に悪用されましたか? 2026年11月18日時点で、悪用を示す公開報告はありません。CVEはCISAのKEVになく、カナダのCyber Centreは2026-11-17の警告公開時に活発な悪用を把握していないと述べています。
更新が必要なのはアプリケーションだけですか、それともJDKだけですか? アプリケーションが実際に実行しているJDKを更新してください。アプリケーションやそのコンテナに同梱された実行時環境も含みます。一部の製品は、同梱された実行時環境を置き換えるために製品自体の更新も必要です。
WAFやnginxのリクエストバッファリングは攻撃を止めますか? 確実には止めません。リクエストのバッファリングは一部のチェーンを壊し、WAFは一部のペイロードを遮断することがありますが、脆弱なデコーダーは多くのアプリケーション経路から到達できます。実行時環境へのパッチ適用が不具合を取り除きます。フラグは回避策であり、JDK内の脆弱なスタブ自体は未修正のままです。
参考資料
- Calif, "Java4Shell: Write once, RCE everywhere" (2026年11月18日確認). https://calif.io/java4shell
- OpenJDK脆弱性アドバイザリ, 2026-11-17 (2026年11月18日確認). https://openjdk.org/groups/vulnerability/advisories/2026-11-17
- Oracle Critical Security Patch Update, November 2026 (2026年11月18日確認). https://www.oracle.com/security-alerts/cspunov2026.html
- CVE-2026-114938レコード (2026年11月18日確認). https://www.cve.org/CVERecord?id=CVE-2026-114938
- OpenJDK修正コミット5177a70b385c (2026年11月18日確認). https://github.com/openjdk/jdk/commit/5177a70b385c16f26ede191fdac7aaba0bed0f8b
- OpenJDKプルリクエスト32781, "AVX-512 Base64 decoder overwrites output buffer on short padded tail" (2026年11月18日確認). https://github.com/openjdk/jdk/pull/32781
- jdk-17.0.21.0.3の脆弱なソース, StubGenerator::generate_base64_decodeBlock (2026年11月18日確認). https://github.com/openjdk/jdk17u/blob/jdk-17.0.21.0.3-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp
- jdk-17.0.21.1の修正済みソース (2026年11月18日確認). https://github.com/openjdk/jdk17u/blob/jdk-17.0.21.1-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp
- Oracle JDK 17.0.21.1リリースノート (2026年11月18日確認). https://www.oracle.com/java/technologies/javase/17-0-21-1-relnotes.html
- Oracle JDK 21.0.13.1リリースノート (2026年11月18日確認). https://www.oracle.com/java/technologies/javase/21-0-13-1-relnotes.html
- Oracle JDK 25.0.5.1リリースノート (2026年11月18日確認). https://www.oracle.com/java/technologies/javase/25-0-5-1-relnotes.html
- Oracle JDK 27.0.1.1リリースノート (2026年11月18日確認). https://www.oracle.com/java/technologies/javase/27-0-1-1-relnotes.html
- Amazon Corretto 17.0.21.1.2リリース (2026年11月18日確認). https://github.com/corretto/corretto-17/releases/tag/17.0.21.1.2
- Amazon Corretto 21.0.13.1.2リリース (2026年11月18日確認). https://github.com/corretto/corretto-21/releases/tag/21.0.13.1.2
- Amazon Corretto 25.0.5.1.2リリース (2026年11月18日確認). https://github.com/corretto/corretto-25/releases/tag/25.0.5.1.2
- Amazon Corretto 27.0.1.1.4リリース (2026年11月18日確認). https://github.com/corretto/corretto-27/releases/tag/27.0.1.1.4
- Azul Zulu 2026年11月リリースノート (2026年11月18日確認). https://docs.azul.com/core/pdfs/november-2026/azul-zulu-ca-release-notes-november-2026-rev1.0.pdf
- Red Hatセキュリティ速報RHSB-2026-018 (2026年11月18日確認). https://access.redhat.com/security/vulnerabilities/RHSB-2026-018
- CISA警告, "Critical Java Vulnerability Requires Immediate Patching" (2026年11月18日確認). https://www.cisa.gov/news-events/alerts/2026/11/17/critical-java-vulnerability-requires-immediate-patching
- CISA Known Exploited Vulnerabilitiesカタログ (2026年11月18日確認). https://www.cisa.gov/known-exploited-vulnerabilities-catalog
- Canadian Centre for Cyber Security警告AL26-029 (2026年11月18日確認). https://www.cyber.gc.ca/en/alerts-advisories/al26-029-critical-vulnerability-impacting-oracle-java-cve-2026-114938
- Upwind, "Java4Shell: What We Know Now and What Comes Next" (2026年11月18日確認). https://www.upwind.io/blog/java4shell-what-we-know-now-and-what-comes-next
- Wiz, "CVE-2026-114938 OpenJDK RCE (Java4Shell)" (2026年11月18日確認). https://www.wiz.io/blog/cve-2026-114938-rce-java4shell-openjdk
-
The Hacker News, "Critical Java4Shell Flaw (CVE-2026-114938) Enables Pre-Auth RCE in Jira, Jenkins, Keycloak and More" (2026年11月18日確認). https://thehackernews.com/2026/11/java4shell-cve-2026-114938-enables-pre.html
-
Blackpoint Cyber, "Java4Shell (CVE-2026-114938): Inside a Critical Flaw in Java’s Base64 Decoder" (2026-11-17; checked 2026-11-18): https://blackpointcyber.com/blog/java4shell-cve-2026-114938-java-base64-decoder-flaw/