Java4Shell: desbordamiento de montón y RCE en el decodificador Base64 de OpenJDK (CVE-2026-114938)
Java4Shell es un desbordamiento de montón en el decodificador Base64 AVX-512 de OpenJDK que permite RCE. Corregido el 17 de noviembre de 2026.
Resumen
- Java4Shell es un desbordamiento de montón en el decodificador Base64 AVX-512 de OpenJDK. Una cola con relleno malformada hace que el decodificador escriba 62 bytes más allá de un arreglo de salida de 50 bytes. Calif lo divulgó el 2026-11-17.
- Cualquier OpenJDK 17.0.6 o posterior de la rama 17, o cualquier compilación 21, 25 o 27, está afectado en una CPU x86-64 con AVX-512 VBMI. Java 11 y Java 8 estándar no están afectados.
- Oracle lo califica como CVSS v3.1 8.1 Alta, mientras que Calif lo califica como CVSS v4.0 9.2 Crítica. No se ha informado de explotación en entornos reales y no está en el KEV de CISA al 18 de noviembre de 2026.
- Actualice a 17.0.21.1, 21.0.13.1, 25.0.5.1 o 27.0.1.1. Si no puede actualizar, desactive el intrínseco Base64; consulte «¿Cómo lo corrijo?» para ver las opciones y sus límites.
¿Estoy afectado?
Está expuesto cuando se cumplen todas estas condiciones:
- Ejecuta una compilación de OpenJDK afectada, o una compilación derivada creada a partir de ella: 17.0.6 o posterior en la rama 17, o cualquier compilación 21, 25 o 27.
- La CPU del host es x86-64 e informa AVX-512F, AVX-512BW, AVX-512 VBMI y BMI2.
- La JVM no se ha iniciado con
-XX:UseAVX=2ni con un nivel AVX inferior. - La aplicación pasa bytes controlados por el atacante a
java.util.Base64.Decoder, y el JIT ha compilado ese decodificador.
Java 11 y Java 8 estándar no contienen el decodificador AVX-512. Oracle incluye su compilación Java SE 8 Performance Pack 8u511b33-perf como afectada. Los hosts ARM64 no están afectados, incluso cuando ejecutan la misma compilación de Java.
La JVM selecciona automáticamente la ruta vulnerable cuando la CPU admite las instrucciones. Por lo tanto, una imagen de contenedor puede estar expuesta en un host y segura en otro. Lo mismo vale para una máquina virtual que se migra entre generaciones de CPU.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| OpenJDK 17 | 17.0.6 a 17.0.21.0.3 | 17.0.21.1 |
| OpenJDK 21 | Todas las versiones 21 hasta la 21.0.13.0.3 | 21.0.13.1 |
| OpenJDK 25 | Todas las versiones 25 hasta la 25.0.5.0.3 | 25.0.5.1 |
| OpenJDK 27 | Todas las versiones 27 hasta la 27.0.1.0.3 | 27.0.1.1 |
Compruebe el tiempo de ejecución que utiliza realmente su aplicación, no solo el de su equipo de compilación:
java -version
readlink -f "$(command -v java)"
Después, compruebe los indicadores de la CPU en el host o en la máquina virtual:
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
Los cuatro indicadores deben aparecer en la salida. Las familias de CPU afectadas incluyen:
- Intel Xeon Ice Lake, Sapphire Rapids, Emerald Rapids y Granite Rapids.
- Los modelos AMD EPYC y Ryzen desde Zen 4 en adelante.
Para una JVM en ejecución, compruebe las opciones que recibió con jcmd <pid> VM.flags y busque UseAVX o UseBASE64Intrinsics.
¿Cómo lo corrijo?
Actualice a una compilación de JDK corregida. El proyecto OpenJDK publicó la corrección el 2026-11-17 en las compilaciones de actualización 17.0.21.1, 21.0.13.1, 25.0.5.1 y 27.0.1.1. Las compilaciones Java SE corregidas de Oracle para esas ramas usan los mismos números de versión.
- Actualice el tiempo de ejecución de cada proceso Java, incluidos los tiempos de ejecución incluidos en servidores de aplicaciones, herramientas de compilación y dispositivos. Las compilaciones corregidas de Amazon Corretto son 17.0.21.1.2, 21.0.13.1.2, 25.0.5.1.2 y 27.0.1.1.4. Las compilaciones Zulu corregidas de Azul son 17.70.201, 21.54.201, 25.38.201 y 27.30.201.
- En Debian o Ubuntu, instale el paquete actualizado de la rama que ejecuta:
bash sudo apt update sudo apt install --only-upgrade openjdk-17-jdk openjdk-21-jdk openjdk-25-jdk - En RHEL, Fedora o Amazon Linux, actualice el paquete OpenJDK o Corretto de la rama que ejecuta:
bash sudo dnf update java-17-openjdk java-21-openjdk java-25-openjdk sudo dnf update java-17-amazon-corretto-devel java-21-amazon-corretto-devel java-25-amazon-corretto-devel - En contenedores, descargue o recompile a partir de una imagen base actualizada y vuelva a crear el contenedor. Una imagen nueva por sí sola no cambia el proceso en ejecución. Compruebe el resultado dentro del contenedor con
docker exec <container> java -version. - Reinicie cada servicio Java después de la actualización. Una JVM de larga duración conserva el tiempo de ejecución antiguo en memoria hasta que se reinicia.
Red Hat no había publicado paquetes OpenJDK corregidos cuando se actualizó por última vez su boletín, el 2026-11-17. Sus compilaciones en RHEL 8, 9 y 10, y sus compilaciones OpenJDK 17, 21 y 25, siguen afectadas. Use la solución alternativa en esos sistemas hasta que llegue la errata.
Si no puede actualizar, inicie cada JVM con una de estas opciones y elimínela después de la actualización:
-XX:-UseBASE64Intrinsicsdesactiva el codificador y el decodificador Base64 acelerados por hardware. Elimina la ruta vulnerable y mantiene las demás optimizaciones AVX-512. El laboratorio de Upwind comprobó que detenía el desbordamiento en todas las versiones afectadas que probó.-XX:UseAVX=2desactiva AVX-512 por completo. Úsela solo en hosts x86-64, porque las JVM en ARM64 no la reconocen y no arrancan.- No use
-XX:DisableIntrinsic=_base64_decodeBlockpor sí sola. Upwind informa de que la JVM no arranca con esa opción por sí misma.
Un proxy que almacena en búfer cuerpos de solicitud completos, como nginx con su configuración predeterminada, bloquea algunas cadenas de explotación. No las bloquea todas. La cadena de Elasticsearch de Calif funciona con una sola solicitud completa, y las tramas WebSocket evitan el almacenamiento en búfer del cuerpo de las solicitudes después de la actualización a WebSocket. Un firewall de aplicaciones web tampoco es una mitigación completa, porque se puede llegar al decodificador vulnerable desde muchas rutas de la aplicación.
¿Cuál es la causa raíz?
El decodificador Base64 de OpenJDK normalmente es código Java, pero HotSpot sustituye su bucle interno por un stub x86-64 escrito a mano cuando la CPU admite AVX-512 VBMI. El stub descodifica bloques de 256 bytes, luego bloques de 64 bytes y por último una cola final de 1 a 63 bytes. El error está en el cálculo de la cola: deriva la longitud de salida a partir de la longitud de entrada sin comprobar antes que la cola contenga un grupo completo de cuatro caracteres.
El código está en src/hotspot/cpu/x86/stubGenerator_x86_64.cpp, en StubGenerator::generate_base64_decodeBlock(), en las líneas 6177 a 6202 de la etiqueta 17.0.21.0.3:
__ BIND(L_finalBit);
// Now have 1 to 63 bytes left to decode

__ movl(output_size, length);
__ shrl(output_size, 2);   // Find (len / 4) * 3 (output length)
__ lea(output_size, Address(output_size, output_size, Address::times_2, 0));

// Strip pad characters, if any, and adjust length and mask
__ addq(length, start_offset);
__ cmpb(Address(source, length, Address::times_1, -1), '=');
__ jcc(Assembler::equal, L_padding);

__ BIND(L_donePadding);
__ subq(length, start_offset);

__ movq(output_mask, -1);
__ bzhiq(output_mask, output_mask, output_size);
El bloque de relleno resta después uno a output_size por cada =:
__ BIND(L_padding);
__ decrementq(output_size, 1);
__ shrq(rax, 1);
Para una cola de uno a tres bytes, (length / 4) * 3 es cero. Un byte de relleno hace que output_size sea igual a -1. La instrucción bzhiq copia los bits bajos de su origen hasta el índice, pero un índice de 64 o más deja el origen sin cambios. Con un origen de -1, los 64 bits de la máscara de salida valen 1. La instrucción evmovdqub posterior trata cada bit como un byte que almacenar, así que escribe 64 bytes desde el puntero de destino.
Java calcula el tamaño del arreglo de salida por separado como (ceil(input_length / 4) * 3) - padding. Para la entrada de 65 bytes 64 * "A" + "=", eso es (17 * 3) - 1, o 50 bytes. El stub descodifica los primeros 64 caracteres en 48 bytes. Después escribe 64 bytes a partir del desplazamiento 48: dos bytes dentro del arreglo y 62 bytes más allá. Java rechaza la entrada con IllegalArgumentException después, pero el almacenamiento ya se ha producido.
¿Cómo se explota?
El ataque necesita una aplicación que descodifique Base64 controlado por el atacante y una JVM que haya compilado el decodificador.
- El atacante envía Base64 malformado cuya agrupación final es de uno a tres bytes y termina en
=. En las compilaciones más recientes,64 * "A" + "="basta. En las compilaciones de JDK 17, la ruta AVX-512 empieza en 129 bytes, así que el disparador es128 * "A" + "=". - El compilador C2 de la JVM debe haber seleccionado el intrínseco. Los servicios con mucha actividad alcanzan ese estado tras decodificaciones repetidas; la prueba de concepto de Calif calienta el decodificador con 200,000 decodificaciones válidas antes de enviar la entrada malformada.
- El stub descodifica los bloques completos de 64 bytes y después entra en la ruta de la cola. La longitud de salida sufre un subdesbordamiento hasta -1, la máscara se vuelve todo unos y el almacenamiento de 64 bytes desborda el arreglo de salida.
- Java lanza
IllegalArgumentException. El atacante ignora el error. El montón contiene ahora una sobrescritura de valor fijo en una ubicación que el atacante puede influir mediante la preparación del montón. - Calif convierte la escritura fija en una escritura de valor elegido haciendo que el desbordamiento caiga sobre el campo de longitud de un arreglo vecino. El arreglo ampliado se convierte en un escritor. Un segundo arreglo corrupto se convierte en un lector que copia bytes del montón a una respuesta, una fuga que los investigadores llaman JavaBleed.
- Con un escritor, un lector y una reparación del montón, la cadena llega a escrituras arbitrarias y después a la caché de código o a los hooks de la JVM. Eso basta para la ejecución de código en el proceso Java.
- La disposición y los tiempos exactos varían en cada aplicación. Calif afirma que no existe un exploit universal, y algunas cadenas dependen del tiempo de ida y vuelta de la red y de la entrega parcial de la solicitud.
La prueba de concepto pública es un disparador acotado, no un exploit funcional. Descodifica 64 * "A" + "=" en un arreglo de 4096 bytes y comprueba que se han sobrescrito 62 bytes más allá del desplazamiento 50. Quang Luong, de Calif, encontró el error con ayuda de IA en alrededor de una hora y construyó un exploit funcional dos horas después, con un gasto en tokens inferior a $200. Las cadenas específicas de cada producto no se publican.
byte[] malformed = ("A".repeat(64) + "=").getBytes(StandardCharsets.US_ASCII);
byte[] target = new byte[4096];
decoder.decode(malformed, target);
¿Cómo se desarrolla el ataque?
La cadena empieza con una cola Base64 con relleno más corta que un grupo de cuatro caracteres y termina en un almacenamiento enmascarado de 64 bytes que se extiende más allá del arreglo de salida.
intrínseco compilado por C2"] B --> C["Cola con relleno de 1 a 3 bytes
sin comprobación de longitud"] C --> D["output_size se subdesborda a -1
la máscara se vuelve todo unos"] D --> E["Escritura de 64 bytes desde el desplazamiento 48
62 bytes más allá de un arreglo de 50 bytes"] E --> F["Corrupción del montón y JavaBleed
longitudes de arreglos sobrescritas"] F --> G["Escritura arbitraria y ejecución de código"]
¿Qué puede hacer un atacante?
Un atacante puede provocar un fallo de la JVM, filtrar memoria del montón o ejecutar código en el proceso Java, según la aplicación y la disposición del montón. La ruta de ejecución de código necesita todas estas condiciones:
- Un JDK afectado en una CPU x86-64 con AVX-512 VBMI.
- Base64 controlado por el atacante que llegue a
java.util.Base64.Decoderantes de que la aplicación lo valide. - Un decodificador compilado por el JIT, estado al que llega un servicio con actividad sin configuración especial.
- Una disposición del montón y unos tiempos de solicitud que permitan a la sobrescritura fija corromper un objeto útil.
- Suficientes solicitudes para preparar el montón y reintentar tras un intento fallido.
Calif demostró ejecución de código antes de la autenticación en configuraciones predeterminadas de estos productos:
- Keycloak
- Atlassian Jira
- Atlassian Confluence
- JFrog Artifactory
- Jenkins
- PingFederate
Demostró ejecución de código después del inicio de sesión en estos productos:
- Apache Kafka Broker
- Apache Solr
- Elasticsearch
- Gerrit
- Spinnaker
También demostró ejecución de código en aplicaciones de ejemplo Spring Boot y Apache Struts. Esas listas no son exhaustivas, y cada producto necesita su propia cadena.
La misma técnica puede leer memoria del montón que puede contener tokens, claves y datos personales antes de cualquier ejecución de código. Upwind reprodujo un fallo en una instancia AWS Ice Lake. El desbordamiento corrompió el siguiente objeto en memoria en el 97% de las rondas y finalmente provocó un fallo de la JVM. El Adversary Pursuit Group de Blackpoint Cyber provocó un fallo en una aplicación Spring Boot de prueba con unas 28,300 solicitudes de inicio de sesión malformadas en aproximadamente 20 segundos, sin iniciar sesión. En pruebas locales por separado, Blackpoint reprodujo la técnica de divulgación del montón de Calif, sin reproducir divulgación de memoria ni ejecución de código a distancia.
Un programa Java que abre una conexión TLS con un servidor malicioso también puede verse comprometido, incluso cuando no expone ningún servicio propio. Calif afirma que recibió ese exploit del lado del cliente de samczsun y no ha publicado cómo llega al decodificador.
¿Por qué funciona la corrección?
La corrección añade una comprobación de longitud antes de la ruta de la cola. Una cola más corta que un grupo completo de cuatro caracteres pasa ahora al bucle escalar en lugar del almacenamiento vectorial. El código modificado está en el commit 5177a70b385c y en las etiquetas de actualización 17u, 21u, 25u y 27u:
@@ -3395,6 +3395,10 @@ address StubGenerator::generate_base64_decodeBlock() {
     __ BIND(L_finalBit);
     // Now have 1 to 63 bytes left to decode

+    // A padded Base64 tail shorter than one complete block is handled by Java.
+    __ cmpl(length, 4);
+    __ jcc(Assembler::less, L_bruteForce);
+
     // I was going to let Java take care of the final fragment
L_bruteForce descodifica solo grupos completos de cuatro bytes. Deja la cola incompleta al código Java, que rechaza la entrada antes de que se ejecute el almacenamiento vectorial. La protección cubre la única ruta del stub AVX-512 que calcula la máscara de salida a partir de una cola corta. Las mismas cuatro líneas están en los árboles de código fuente 17.0.21.1, 21.0.13.1, 25.0.5.1 y 27.0.1.1. La corrección no cambia el comportamiento del decodificador para entradas válidas.
¿Cómo compruebo si estuve comprometido?
No se ha informado de explotación en entornos reales y no se han publicado indicadores de compromiso. Estas comprobaciones encuentran entradas malformadas y fallos que podrían ser intentos, no pruebas de compromiso.
- Busque credenciales Basic malformadas en los registros del servidor web. Un token Basic válido es Base64 y su longitud es múltiplo de cuatro. Un token que termina en
=con una longitud que no es múltiplo de cuatro es una pista:bash grep -RnoE 'Basic [A-Za-z0-9+/]{32,}={0,2}' /var/log/nginx /var/log/apache2 2>/dev/null | awk -F: '{v=$NF; if (length(v) % 4 != 0 && v ~ /=$/) print $0}' - Busque ráfagas de
IllegalArgumentExceptiondel decodificador Base64 en los registros de la aplicación:bash grep -R "IllegalArgumentException" /var/log/<application> 2>/dev/null | grep -i "base64" - Enumere los registros de fallos recientes de la JVM y compruebe su pila en busca del stub Base64:
bash find / -name 'hs_err_pid*.log' -mtime -14 2>/dev/null grep -i -E 'base64|decodeBlock' /path/to/hs_err_pid*.log - Compruebe si hay reinicios inesperados o cambios anómalos de procesos JVM en el mismo periodo. Un fallo provocado por este error puede parecer una terminación por falta de memoria o un reinicio normal del servicio en el registro de un supervisor.
Un token malformado en un registro puede proceder de un cliente legítimo que funciona mal. Trate una coincidencia como un motivo para inspeccionar la dirección de origen, la ruta de la solicitud y las solicitudes cercanas. Un intento que falla antes del almacenamiento también puede no dejar más rastro que la solicitud rechazada.
Cronología
El registro público va desde una corrección propuesta en septiembre hasta las compilaciones corregidas en noviembre.
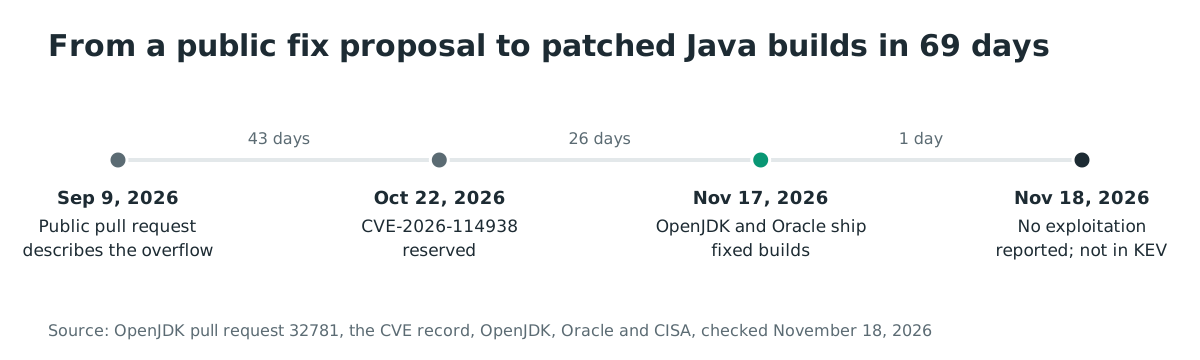
- 2026-09-09: una pull request pública de OpenJDK describe el desbordamiento de la cola corta con relleno y propone la misma comprobación de longitud. Se cierra sin fusionar el 2026-11-04.
- 2026-10-22: se reserva el identificador CVE.
- 2026-11-17: OpenJDK publica su aviso de seguridad y Oracle distribuye las compilaciones
.1corregidas. Calif publica su análisis y su prueba de concepto acotada. CISA y el Centro Canadiense de Ciberseguridad publican alertas. - 2026-11-18: no se informa públicamente de explotación en entornos reales y la CVE no está en el KEV de CISA.
Preguntas frecuentes
¿Java 8 o Java 11 están afectados? No. Java 8 estándar y Java 11 no contienen el decodificador Base64 AVX-512. Oracle solo incluye su compilación Java SE 8 Performance Pack 8u511b33-perf como afectada en la rama 8.
¿Mi servidor ARM64 está afectado? No. El stub vulnerable es código x86-64 que usa instrucciones AVX-512 VBMI. Una JVM ARM64 no lo ejecuta, incluso cuando ejecuta una versión de Java afectada.
¿Existe un exploit público funcional? No se ha publicado ningún exploit funcional de extremo a extremo. Calif publicó un disparador seguro y no reveló sus cadenas para productos. Wiz afirma que construyó un exploit de prueba de concepto y demostró explotación remota contra Jenkins, Confluence y Tomcat, mientras que Upwind informa de fallos y Blackpoint de una fuga local del montón y de un fallo en una aplicación Spring Boot de prueba.
¿Se explotó Java4Shell en entornos reales? Ningún informe público muestra explotación al 18 de noviembre de 2026. La CVE no está en el KEV de CISA, y el Centro Canadiense de Ciberseguridad dijo que no tenía conocimiento de explotación activa cuando publicó su alerta el 2026-11-17.
¿Necesito actualizar la aplicación o solo el JDK? Actualice el JDK sobre el que se ejecuta realmente la aplicación, incluido un tiempo de ejecución incluido en la aplicación o en su contenedor. Algunos productos también necesitan su propia actualización para sustituir el tiempo de ejecución incluido.
¿Un WAF o el almacenamiento en búfer de solicitudes de nginx detienen el ataque? No de forma fiable. El almacenamiento en búfer de solicitudes rompe algunas cadenas, y un WAF puede bloquear algunas cargas, pero se puede llegar al decodificador vulnerable desde muchas rutas de la aplicación. Aplicar el parche al tiempo de ejecución elimina el error; las opciones son una medida provisional que deja el stub vulnerable sin parchear en el JDK.
Referencias
- Calif, «Java4Shell: Write once, RCE everywhere» (comprobado el 18 de noviembre de 2026): https://calif.io/java4shell
- Aviso de vulnerabilidad de OpenJDK, 2026-11-17 (comprobado el 18 de noviembre de 2026): https://openjdk.org/groups/vulnerability/advisories/2026-11-17
- Actualización crítica de parches de seguridad de Oracle, noviembre de 2026 (comprobado el 18 de noviembre de 2026): https://www.oracle.com/security-alerts/cspunov2026.html
- Registro de CVE-2026-114938 (comprobado el 18 de noviembre de 2026): https://www.cve.org/CVERecord?id=CVE-2026-114938
- Commit de corrección 5177a70b385c de OpenJDK (comprobado el 18 de noviembre de 2026): https://github.com/openjdk/jdk/commit/5177a70b385c16f26ede191fdac7aaba0bed0f8b
- Pull request 32781 de OpenJDK, «AVX-512 Base64 decoder overwrites output buffer on short padded tail» (comprobado el 18 de noviembre de 2026): https://github.com/openjdk/jdk/pull/32781
- Código fuente vulnerable en jdk-17.0.21.0.3, StubGenerator::generate_base64_decodeBlock (comprobado el 18 de noviembre de 2026): https://github.com/openjdk/jdk17u/blob/jdk-17.0.21.0.3-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp
- Código fuente corregido en jdk-17.0.21.1 (comprobado el 18 de noviembre de 2026): https://github.com/openjdk/jdk17u/blob/jdk-17.0.21.1-ga/src/hotspot/cpu/x86/stubGenerator_x86_64.cpp
- Notas de la versión 17.0.21.1 de Oracle JDK (comprobado el 18 de noviembre de 2026): https://www.oracle.com/java/technologies/javase/17-0-21-1-relnotes.html
- Notas de la versión 21.0.13.1 de Oracle JDK (comprobado el 18 de noviembre de 2026): https://www.oracle.com/java/technologies/javase/21-0-13-1-relnotes.html
- Notas de la versión 25.0.5.1 de Oracle JDK (comprobado el 18 de noviembre de 2026): https://www.oracle.com/java/technologies/javase/25-0-5-1-relnotes.html
- Notas de la versión 27.0.1.1 de Oracle JDK (comprobado el 18 de noviembre de 2026): https://www.oracle.com/java/technologies/javase/27-0-1-1-relnotes.html
- Versión 17.0.21.1.2 de Amazon Corretto (comprobado el 18 de noviembre de 2026): https://github.com/corretto/corretto-17/releases/tag/17.0.21.1.2
- Versión 21.0.13.1.2 de Amazon Corretto (comprobado el 18 de noviembre de 2026): https://github.com/corretto/corretto-21/releases/tag/21.0.13.1.2
- Versión 25.0.5.1.2 de Amazon Corretto (comprobado el 18 de noviembre de 2026): https://github.com/corretto/corretto-25/releases/tag/25.0.5.1.2
- Versión 27.0.1.1.4 de Amazon Corretto (comprobado el 18 de noviembre de 2026): https://github.com/corretto/corretto-27/releases/tag/27.0.1.1.4
- Notas de la versión de Azul Zulu de noviembre de 2026 (comprobado el 18 de noviembre de 2026): https://docs.azul.com/core/pdfs/november-2026/azul-zulu-ca-release-notes-november-2026-rev1.0.pdf
- Boletín de seguridad RHSB-2026-018 de Red Hat (comprobado el 18 de noviembre de 2026): https://access.redhat.com/security/vulnerabilities/RHSB-2026-018
- Alerta de CISA, «Critical Java Vulnerability Requires Immediate Patching» (comprobado el 18 de noviembre de 2026): https://www.cisa.gov/news-events/alerts/2026/11/17/critical-java-vulnerability-requires-immediate-patching
- Catálogo de vulnerabilidades explotadas conocidas de CISA (comprobado el 18 de noviembre de 2026): https://www.cisa.gov/known-exploited-vulnerabilities-catalog
- Alerta AL26-029 del Centro Canadiense de Ciberseguridad (comprobado el 18 de noviembre de 2026): https://www.cyber.gc.ca/en/alerts-advisories/al26-029-critical-vulnerability-impacting-oracle-java-cve-2026-114938
- Upwind, «Java4Shell: What We Know Now and What Comes Next» (comprobado el 18 de noviembre de 2026): https://www.upwind.io/blog/java4shell-what-we-know-now-and-what-comes-next
- Wiz, «CVE-2026-114938 OpenJDK RCE (Java4Shell)» (comprobado el 18 de noviembre de 2026): https://www.wiz.io/blog/cve-2026-114938-rce-java4shell-openjdk
-
The Hacker News, «Critical Java4Shell Flaw (CVE-2026-114938) Enables Pre-Auth RCE in Jira, Jenkins, Keycloak and More» (comprobado el 18 de noviembre de 2026): https://thehackernews.com/2026/11/java4shell-cve-2026-114938-enables-pre.html
-
Blackpoint Cyber, "Java4Shell (CVE-2026-114938): Inside a Critical Flaw in Java’s Base64 Decoder" (2026-11-17; checked 2026-11-18): https://blackpointcyber.com/blog/java4shell-cve-2026-114938-java-base64-decoder-flaw/