Ruby 正则表达式 RCE:4.0.10 修复的七个漏洞(CVE-2026-132825)
Ruby 正则表达式引擎和字符串大小写转换中的七个内存安全漏洞可能导致代码执行。已在 4.0.10、3.4.13 和 3.3.14 中修复。
TL;DR
- 七个内存安全漏洞影响 Ruby 的正则表达式引擎和字符串大小写转换。Ruby 项目表示已知晓在某些场景下可达到代码执行的概念验证代码,并于 2026-11-19 发布了公告。
- Ruby 3.3.13 及更早版本、3.4.0 到 3.4.12、4.0.0 到 4.0.9 受影响。对不可信字符串进行大小写转换或编译不可信模式的应用程序是主要暴露面。
- GitHub 将其中三个公告评为严重。已发布的 CVE-2026-132825 为 CVSS v3.1 7.4 高危。目前没有已知的真实环境利用,截至 2026-11-19,七个漏洞均未列入 CISA KEV。
- 请升级到 Ruby 4.0.10、3.4.13 或 3.3.14。Ruby 3.2 及更早版本不会获得这些修复;升级命令和部分缓解措施见“如何修复?”。
我受影响吗?
以下条件全部成立时,您会受到影响:
- 您运行 Ruby 3.3.13 或更早版本、Ruby 3.4.0 到 3.4.12,或 Ruby 4.0.0 到 4.0.9。
- 您的应用程序将受攻击者影响的数据传入大小写转换,或用受攻击者影响的数据构造正则表达式。
- 受影响的代码路径使用会触发漏洞的编码。sharp s 溢出需要单字节编码,例如 ISO-8859-1 或 Windows-1252。匹配引擎漏洞需要 UTF-16、UTF-32 或 Emacs-Mule。
大小写转换漏洞还会影响对不可信输入调用 String#upcase、String#downcase、String#capitalize、String#swapcase 或 String#casecmp? 的代码。正则表达式漏洞影响 Regexp.new 和运行时构造的正则表达式字面量。固定模式的字面量只有在目标字符串触发匹配引擎漏洞时才受影响。
Ruby 3.2 及更早版本已停止支持。公告表示它们不会获得这些修复。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| Ruby 3.3 | 3.3.0 到 3.3.13 | 3.3.14 |
| Ruby 3.4 | 3.4.0 到 3.4.12 | 3.4.13 |
| Ruby 4.0 | 4.0.0 到 4.0.9 | 4.0.10 |
| Ruby 3.2 及更早版本 | 所有版本 | 无修复(已停止支持) |
检查应用程序实际使用的运行时:
ruby -v
ruby -e 'puts RUBY_VERSION'
对于运行中的容器,请在容器内检查,而不是磁盘上的镜像:
docker exec <container> ruby -v
还要检查应用程序目录中的版本固定:
cat .ruby-version
grep -A1 'RUBY VERSION' Gemfile.lock
如何修复?
请升级到 Ruby 4.0.10、3.4.13 或 3.3.14。Ruby 项目于 2026-11-18 发布了这三个版本,并建议立即升级。
- 使用
rbenv时,安装修复版本并为应用程序选择它:bash rbenv install 4.0.10 rbenv global 4.0.10 rbenv rehash - 使用 RVM 时,安装并选择修复版本:
bash rvm install 4.0.10 --binary rvm use 4.0.10 --default - 使用
asdf或mise时,安装修复版本并在项目中固定:bash asdf install ruby 4.0.10 asdf set -u ruby 4.0.10 - 在容器中,使用更新后的基础镜像标签并重新创建容器。仅拉取新镜像不会改变正在运行的容器:
bash docker pull ruby:4.0.10 docker rm -f <container> docker run --name <container> ... ruby:4.0.10 - 升级后重启所有 Ruby 进程。Puma、Unicorn、Sidekiq 和任何长时间运行的工作进程在重启前会一直把旧解释器留在内存中。
- 如果从发行版软件包安装 Ruby,请检查发行版是否已重新构建软件包。早于 2026-11-18 的软件包版本不包含这些修复。
如果暂时无法升级,请用以下部分措施降低暴露:
- 在大小写转换前将不可信字符串强制转换为 UTF-8。这可以避开单字节 sharp s 路径,但不能覆盖
rb_str_casemap中的整数溢出或任何正则表达式漏洞。 - 不要用不可信模式编译正则表达式。使用固定的模式集合,并拒绝本应成为模式的输入。这可以减少编译和匹配漏洞的暴露,但对于合法接受模式的服务并不是完整修复。
- 在应用程序边界限制模式和目标字符串的大小。这会使编译溢出路径更难到达,但不能修复双重释放或越界读取。
这些措施都不能替代升级。
根本原因是什么?
Ruby 用 C 实现字符串大小写转换和正则表达式引擎。大小写转换会为每种编码调用对应的 case_map 函数。正则表达式引擎是 Onigmo,它解析模式、编译为字节码程序,然后进行匹配。七个公告涉及该代码中的内存安全错误。其中包括大小写映射中的一字节溢出和大小写转换缓冲区计算中的整数溢出。还包括正则表达式解析期间的双重释放,以及编译器和匹配引擎中的越界读取或写入。
一字节溢出位于单字节编码器中。以下是 3.4.12 标签中 enc/iso_8859_1.c 的 case_map:
while (*pp < end && to < to_end) {
  code = *(*pp)++;
  if (code == SHARP_s) {
    if (flags & ONIGENC_CASE_UPCASE) {
      flags |= ONIGENC_CASE_MODIFIED;
      *to++ = 'S';
      code = (flags & ONIGENC_CASE_TITLECASE) ? 's' : 'S';
    }
    else if (flags & ONIGENC_CASE_FOLD) {
      flags |= ONIGENC_CASE_MODIFIED;
      *to++ = 's';
      code = 's';
    }
  }
  /* ... */
  *to++ = code;
循环条件只保证输出缓冲区还有一个字节的空闲空间。sharp s(0xDF)会展开为两个字节,即 SS 或 ss,两个分支各写一个字节,随后公共的 *to++ = code 写入第二个字节。当输出缓冲区恰好在最后一个输入字符处结束时,第二次写入会落到缓冲区之后一个字节。十四个编码器有相同的检查:ISO-8859-1、-2、-3、-4、-9、-10、-13、-14、-15 和 -16,以及 Windows-1250、-1252、-1254 和 -1257。
整数溢出位于 string.c 的 rb_str_casemap 中,该函数负责为大小写转换分配并累加输出缓冲区。在 3.4.12 中,它用 int 保存累计总长度:
int target_length = 0;
/* ... */
size_t capa = (size_t)(source_end-source_current)*++buffer_count + CASE_MAPPING_ADDITIONAL_LENGTH;
/* ... */
target_length  += current_buffer->used = buffer_length_or_invalid;
非常大的源字符串会使分配计算和总长度回绕。公告将结果描述为可能导致代码执行的堆缓冲区溢出。
正则表达式编译器有单独的尺寸计算问题。在 3.4.12 中,add_opcode 在写入一个操作码之前检查已编译程序的大小:
static int
add_opcode(regex_t* reg, int opcode)
{
  if (reg->used > MAX_COMPILED_PROGRAM_SIZE)
    return ONIGERR_TOO_BIG_COMPILED_PROGRAM;
  BBUF_ADD1(reg, opcode);
  return 0;
}
批量写入不经过该检查。add_bytes、add_bitset 和 add_multi_byte_cclass 直接写入程序缓冲区。add_compile_string、compile_cclass_node 和 compile_quantifier_node 也忽略了这些调用的返回值。因此,多字节属性类的长串连接可以把程序推过大小上限,并在到达最后的 add_opcode(OP_END) 之前使计算回绕。compile_length_tree 另外用 int 累加长度,因此大模式可能使总和变为负数并作为错误码返回。
其余四个漏洞的修复更小:
- GHSA-7x2q 是
parse_char_class中的双重释放。&&处理程序释放了cc->mbuf,但把指针留在cc中,错误路径会再次释放它。 - GHSA-wpqw 是
OP_EXACT1_IC和OP_EXACTN_IC中的越界读取。匹配器按字符大小写折叠的长度前进,却没有与操作数核对。长度不同的折叠会使它把后续模式字节当作指令执行。 - GHSA-7whj 是
Regexp#to_s中的堆溢出。它在(?opts:...)内编译原始源,而Regexp.new编译预处理后的源,因此字符类中的(?#...)注释可能表示不同的模式并产生越界写入。 - GHSA-pvgc 是
string_cmp_ic中的越界读取。不区分大小写的反向引用比较会折叠目标字符串末尾的字符,却没有检查目标指针是否仍在目标字符串内。
七个公告、评级和修复提交如下:
| 公告 | 漏洞类型 | 评级 | 主要修复提交 |
|---|---|---|---|
| GHSA-34m4-m9fh-gqp5 | 大小写转换中的堆缓冲区溢出 | 严重 | b841d6f4f1 |
| GHSA-7x2q-68qv-6p8x | 正则表达式编译中的双重释放 | 严重 | 28aad344e1 |
| GHSA-3p8q-wmhx-vm2w | 正则表达式编译中的堆缓冲区溢出 | 严重 | 6c6e6c9273、57c24699fe、65b71a8844 |
| GHSA-87fm-7w84-j2px | 大小写转换中的整数溢出 | 高危 | f2e5063748 |
| GHSA-wpqw-5qxg-m68r | 不区分大小写匹配中的越界读取 | 高危 | e12e722695 |
| GHSA-7whj-cfh7-xgm4 | Regexp#to_s 中的堆缓冲区溢出 |
高危 | cdd499eccd |
| GHSA-pvgc-g7gj-pv6h | 反向引用匹配中的越界读取 | 中危 | b469749b37 |
如何被利用?
- 攻击者向大小写转换调用提供特制字符串,或向正则表达式引擎提供特制模式或目标字符串。应用程序必须在不替换编码、不拒绝模式的情况下把这些数据传给 Ruby。
- 对于 sharp s 溢出,攻击者选择受影响的单字节编码,并放置 0xDF 字节,使输出缓冲区正好在两字节展开处结束。随后的写入落到分配区域之后一个字节。
- 对于整数溢出,攻击者提供非常大的字符串。缓冲区大小和累计总长度回绕,大小写转换的写入越过分配区域。
- 对于正则表达式编译器,攻击者提供由多字节类或长固定字符串构成的大模式。已编译程序越过大小上限,计算回绕,后续写入越过程序缓冲区。
- 畸形模式或目标字符串会把解析器或匹配器带入错误路径。该路径会两次释放同一缓冲区,或读取操作数或目标字符串之外的数据。
- 堆整形把损坏变成受控写入或指针泄漏。Ruby 项目表示已知晓在某些场景下达到代码执行的概念验证代码,但没有公开该代码。
触发条件因漏洞而异。sharp s 溢出需要受影响的编码,以及大小写转换在缓冲区边界展开的字符串。编译器溢出需要足够大、能越过上限的模式。匹配器读取需要长度发生变化的大小写折叠,这在 UTF-16 和 UTF-32 中最容易发生。只处理 UTF-8 和固定模式的应用程序受七个漏洞中较少的影响。
攻击如何展开?
特制字符串或模式到达一个信任自身长度计算的 C 例程,破坏内存,并可能变成 Ruby 进程中的代码执行。
攻击者能做什么?
成功利用会以运行 Ruby 进程的用户身份执行代码。该用户可以读取应用程序可读的环境变量和文件,修改应用程序可写的数据,并使用应用程序的凭据访问其他系统。
所有条件都必须成立:
- 应用程序运行受影响的 Ruby 版本。
- 应用程序把受攻击者影响的数据传入大小写转换或
Regexp.new。 - 数据到达所选漏洞需要的特定编码和代码路径。
- 攻击者能进行足够的堆整形,把内存错误变成代码执行。
Ruby 公告说概念验证代码“在某些场景下”达到代码执行。它并未声称存在通用利用。大小写转换溢出的 CVE 记录评分为 CVSS v3.1 7.4,向量为 AV:L,攻击复杂度高,因此请把远程利用视为取决于应用程序。对 ISO-8859-1 或 Windows-1252 的请求数据进行大小写转换的服务是一条可能的远程路径,但来源并未证明这一点。
为什么修复有效?
大小写映射修复改变了十四个单字节编码器的循环条件,使循环只在至少有两个字节空闲时运行。以下是 b841d6f4f1 的改动:
-  while (*pp < end && to < to_end) {
+  while (*pp < end && to_end - to > 1) {
     code = *(*pp)++;
sharp s 分支现在可以写入两个字节。修复还增加了一个回归测试,在每个受影响的编码中对重复的 0xDF 字符串运行 upcase、downcase(:fold)、swapcase、capitalize 和 casecmp?。
大小写映射计算修复把 target_length 改为 long。它拒绝大于 INT_MAX - CASE_MAPPING_ADDITIONAL_LENGTH 的源,并用溢出检查计算缓冲区容量。它抛出 ArgumentError,而不是回绕。该修复位于 f2e5063748。
编译器修复增加了 check_compiled_program_size(),并在每次批量写入前调用,而不只是在一个操作码前调用。它还把返回码传播到此前忽略它们函数。以下是 6c6e6c9273 的核心:
+static int
+check_compiled_program_size(regex_t* reg, OnigDistance add_len)
+{
+  if (reg->used > MAX_COMPILED_PROGRAM_SIZE ||
+      add_len > (OnigDistance )(MAX_COMPILED_PROGRAM_SIZE - reg->used))
+    return ONIGERR_TOO_BIG_COMPILED_PROGRAM;
+  return 0;
+}
57c24699fe 把 BBuf 的大小计算改为 size_t,并限制在 ONIG_MAX_BBUF_SIZE,因此缓冲区宏也不会回绕。65b71a8844 在 compile_length_tree 中增加上限检查,使长度计算在编译开始前不会回绕。
四个较小的修复很窄。双重释放修复在释放后设置 cc->mbuf = NULL。完全匹配修复把折叠长度与操作数核对。Regexp#to_s 修复在编译分组前预处理源。反向引用修复在目标指针到达末尾时停止。它们共同关闭了七个已报告路径。同一版本还包含不属于七个公告的其他正则表达式加固提交,包括更严格地处理字节转义、注释、Emacs-Mule 折叠和代理码点。这些属于纵深防御。
如何检查是否已遭入侵?
Ruby 项目没有为这些漏洞发布入侵指标。它报告了概念验证代码,但没有真实环境利用,截至 2026-11-19,CISA KEV 未列出七个中的任何一个。来源中没有可靠的文件路径、域名或请求签名可供搜索。
以下检查仍可能发现崩溃或异常模式:
# Ruby crashes recorded by the kernel
dmesg | grep -i -E 'ruby|segfault'
journalctl -k --since '30 days ago' | grep -i -E 'ruby|segfault'
# Very large regexp patterns or case-conversion inputs in application logs
grep -R -i -E 'RegexpError|too big compiled program|string size too big' /var/log/<app>/
Ruby 工作进程崩溃是线索,不是证据。干净失败的尝试可能不留痕迹。如果发现与这些代码路径之一匹配的崩溃,请在重启服务前保留进程映像和输入。
时间线
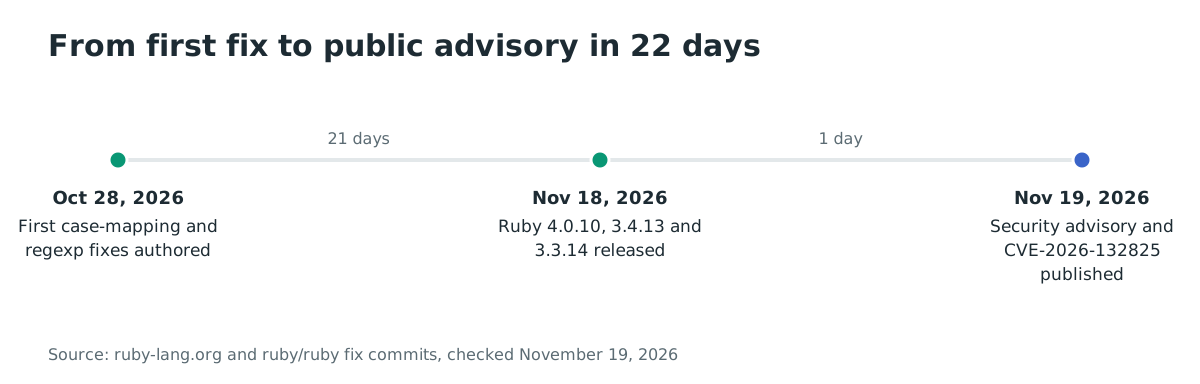
- 2026-10-28:大小写映射和正则表达式内存安全漏洞的首批修复提交被编写。
- 2026-11-18:Ruby 4.0.10、3.4.13 和 3.3.14 发布。
- 2026-11-19 00:00 UTC:Ruby 安全公告发布。
- 2026-11-19 06:34 UTC:针对大小写转换溢出的 CVE-2026-132825 发布。
- 没有报告真实环境利用。
大小写转换溢出的首个修复于 2026-10-28 编写,公开公告在 22 天后发布。
常见问题
只使用 UTF-8 的应用程序会受影响吗? 仍可能受到正则表达式漏洞的影响。sharp s 溢出需要单字节编码,但编译器溢出、双重释放和不区分大小写的读取不需要。先检查版本,再检查代码路径。
这能远程利用吗?
取决于应用程序。大小写转换 CVE 的评分为 AV:L,复杂度高,而 Ruby 公告说其概念验证代码在某些场景下达到代码执行。把攻击者数据传入受影响方法的网络服务是现实的远程路径。
有公开利用吗? 没有可用的公开利用代码。Ruby 项目表示已知晓在某些场景下证明代码执行的概念验证代码,但没有公开。
升级 Ruby 需要重新构建原生 gem 吗? 不需要。修复位于 Ruby 解释器及其捆绑的正则表达式引擎中。重新安装解释器即可。之后再重启应用程序和原生扩展进程。
Ruby 3.2 修复了吗? 没有。Ruby 3.2 及更早版本已停止支持,不会获得这些修复。请升级到受支持的分支。
它在真实环境中被利用了吗? 没有报告利用。截至 2026-11-19,七个公告均未列入 CISA KEV。
用 Ostorlab 盘点 Ruby 运行时
Ostorlab 的软件成分分析会盘点应用程序交付的运行时、基础镜像和 gem,帮助您找到需要本次更新的 Ruby 版本和依赖项。了解 Ostorlab SCA 与 SBOM 的工作方式。
参考文献
- Ruby 安全公告,“Security advisories: multiple vulnerabilities in Regexp and String case conversion”(2026-11-19)。https://www.ruby-lang.org/en/news/2026/11/18/multiple-vulnerabilities-in-regexp-and-string/ (2026-11-19 检查)
- GitHub 公告 GHSA-34m4-m9fh-gqp5,“Heap buffer overflow in case conversion of strings”。https://github.com/ruby/ruby/security/advisories/GHSA-34m4-m9fh-gqp5 (2026-11-19 检查)
- GitHub 公告 GHSA-7x2q-68qv-6p8x,“Double free in regular expression compilation”。https://github.com/ruby/ruby/security/advisories/GHSA-7x2q-68qv-6p8x (2026-11-19 检查)
- GitHub 公告 GHSA-87fm-7w84-j2px,“Integer overflow in case conversion of strings”。https://github.com/ruby/ruby/security/advisories/GHSA-87fm-7w84-j2px (2026-11-19 检查)
- GitHub 公告 GHSA-wpqw-5qxg-m68r,“Out-of-bounds read in case-insensitive regular expression matching”。https://github.com/ruby/ruby/security/advisories/GHSA-wpqw-5qxg-m68r (2026-11-19 检查)
- GitHub 公告 GHSA-3p8q-wmhx-vm2w,“Heap buffer overflow in regular expression compilation”。https://github.com/ruby/ruby/security/advisories/GHSA-3p8q-wmhx-vm2w (2026-11-19 检查)
- GitHub 公告 GHSA-7whj-cfh7-xgm4,“Heap buffer overflow in Regexp#to_s”。https://github.com/ruby/ruby/security/advisories/GHSA-7whj-cfh7-xgm4 (2026-11-19 检查)
- GitHub 公告 GHSA-pvgc-g7gj-pv6h,“Out-of-bounds read in case-insensitive backreference matching”。https://github.com/ruby/ruby/security/advisories/GHSA-pvgc-g7gj-pv6h (2026-11-19 检查)
- CVE 记录 CVE-2026-132825。https://www.cve.org/CVERecord?id=CVE-2026-132825 (2026-11-19 检查)
- Ruby 4.0.10 发布公告。https://www.ruby-lang.org/en/news/2026/11/18/ruby-4-0-10-released/ (2026-11-19 检查)
- Ruby 3.4.13 发布公告。https://www.ruby-lang.org/en/news/2026/11/18/ruby-3-4-13-released/ (2026-11-19 检查)
- Ruby 3.3.14 发布公告。https://www.ruby-lang.org/en/news/2026/11/18/ruby-3-3-14-released/ (2026-11-19 检查)
- 修复提交 b841d6f4f1,“Fix a heap buffer overflow in case mapping of the sharp s”。https://github.com/ruby/ruby/commit/b841d6f4f1b442ac9cc8de590b43f9e4ba6d3603 (2026-11-19 检查)
- 修复提交 f2e5063748,“Check the lengths in rb_str_casemap”。https://github.com/ruby/ruby/commit/f2e5063748b9b2c9dc93733b9989f9fce03abcf2 (2026-11-19 检查)
- 修复提交 28aad344e1,“Fix a double free in the && handler of parse_char_class”。https://github.com/ruby/ruby/commit/28aad344e14f288cdb0fea452a2570e9efc1c923 (2026-11-19 检查)
- 修复提交 e12e722695,“Fix an out-of-bounds read in the case-insensitive exact match”。https://github.com/ruby/ruby/commit/e12e722695e017a67078cb52c37658e886e1f710 (2026-11-19 检查)
- 修复提交 6c6e6c9273,“Bound compiled program writes against size accounting”。https://github.com/ruby/ruby/commit/6c6e6c9273cec3ba8679dbb825a7c10fa9b36bfe (2026-11-19 检查)
- 修复提交 57c24699fe,“Harden BBuf size arithmetic against 32-bit overflow”。https://github.com/ruby/ruby/commit/57c24699fe45ef74052b277ffdc2f366a21d6395 (2026-11-19 检查)
- 修复提交 65b71a8844,“Check the compiled program size while computing the length”。https://github.com/ruby/ruby/commit/65b71a8844e09f23c7177f3ba64dae055785f165 (2026-11-19 检查)
- 修复提交 cdd499eccd,“Preprocess the source before Regexp#to_s checks it with Onigmo”。https://github.com/ruby/ruby/commit/cdd499eccd1a8ec60021e5f7cec02a22d4c0b790 (2026-11-19 检查)
- 修复提交 b469749b37,“Check the end of the subject in string_cmp_ic”。https://github.com/ruby/ruby/commit/b469749b37d57d2cb293918a895c5bec562d7eb2 (2026-11-19 检查)
- Docker Hub,官方
ruby镜像,1,595,151,215 次拉取。https://hub.docker.com/_/ruby (2026-11-19 检查) - RubyGems,
railsgem,818,979,335 次下载。https://rubygems.org/gems/rails (2026-11-19 检查) - CISA 已知被利用漏洞目录。https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (2026-11-19 检查)