Ruby の正規表現 RCE:4.0.10 で修正された 7 件の脆弱性(CVE-2026-132825)
Ruby の正規表現エンジンと文字列の大文字小文字変換にある 7 件のメモリ安全性の脆弱性はコード実行につながる可能性があります。4.0.10、3.4.13、3.3.14 で修正されています。
要点
- Ruby の正規表現エンジンと文字列の大文字小文字変換に、7 件のメモリ安全性の脆弱性があります。Ruby プロジェクトは、一部のシナリオでコード実行に至る概念実証コードを把握していると述べており、2026-11-19 にアドバイザリを公開しました。
- Ruby 3.3.13 以前、3.4.0 から 3.4.12、4.0.0 から 4.0.9 が影響を受けます。信頼できない文字列を大文字小文字変換するアプリケーションや、信頼できないパターンをコンパイルするアプリケーションが主な対象です。
- GitHub は 3 件のアドバイザリを Critical と評価しています。公開された CVE-2026-132825 は CVSS v3.1 7.4 High です。現実の環境での悪用は知られておらず、2026-11-19 時点で 7 件のいずれも CISA KEV には登録されていません。
- Ruby 4.0.10、3.4.13、3.3.14 にアップグレードしてください。Ruby 3.2 以前にはこれらの修正が提供されません。アップグレード手順と部分的な回避策は「修正方法」を参照してください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- Ruby 3.3.13 以前、Ruby 3.4.0 から 3.4.12、または Ruby 4.0.0 から 4.0.9 を実行している。
- アプリケーションが、攻撃者の影響を受けたデータを大文字小文字変換に渡すか、攻撃者の影響を受けたデータから正規表現を構築している。
- 影響を受けるコード経路が、脆弱性を引き起こす文字コードを使用している。sharp s のオーバーフローには ISO-8859-1 や Windows-1252 などの 1 バイト文字コードが必要です。照合エンジンの脆弱性には UTF-16、UTF-32、または Emacs-Mule が必要です。
大文字小文字変換の脆弱性は、信頼できない入力に対して String#upcase、String#downcase、String#capitalize、String#swapcase、String#casecmp? を呼び出すコードにも影響します。正規表現の脆弱性は Regexp.new と実行時に構築される正規表現リテラルに影響します。固定パターンのリテラルは、対象文字列が照合エンジンの脆弱性を引き起こす場合にだけ影響を受けます。
Ruby 3.2 以前はサポート終了です。アドバイザリは、これらの修正が提供されないと述べています。
| 系列 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Ruby 3.3 | 3.3.0 から 3.3.13 | 3.3.14 |
| Ruby 3.4 | 3.4.0 から 3.4.12 | 3.4.13 |
| Ruby 4.0 | 4.0.0 から 4.0.9 | 4.0.10 |
| Ruby 3.2 以前 | すべてのリリース | 修正なし(サポート終了) |
アプリケーションが実際に使用しているランタイムを確認してください。
ruby -v
ruby -e 'puts RUBY_VERSION'
実行中のコンテナでは、ディスク上のイメージではなくコンテナ内で確認してください。
docker exec <container> ruby -v
アプリケーションのディレクトリにあるバージョン固定も確認してください。
cat .ruby-version
grep -A1 'RUBY VERSION' Gemfile.lock
修正方法
Ruby 4.0.10、3.4.13、3.3.14 にアップグレードしてください。Ruby プロジェクトは 2026-11-18 に 3 つのバージョンを公開し、直ちにアップグレードするよう勧めています。
rbenvを使う場合は、修正版をインストールしてアプリケーションに選択します。bash rbenv install 4.0.10 rbenv global 4.0.10 rbenv rehash- RVM を使う場合は、修正版をインストールして選択します。
bash rvm install 4.0.10 --binary rvm use 4.0.10 --default asdfまたはmiseを使う場合は、修正版をインストールしてプロジェクトに固定します。bash asdf install ruby 4.0.10 asdf set -u ruby 4.0.10- コンテナでは、更新されたベースイメージのタグを使い、コンテナを再作成します。新しいイメージを取得するだけでは、実行中のコンテナは変わりません。
bash docker pull ruby:4.0.10 docker rm -f <container> docker run --name <container> ... ruby:4.0.10 - アップグレード後にすべての Ruby プロセスを再起動してください。Puma、Unicorn、Sidekiq、および長時間実行するワーカーは、再起動するまで古いインタプリタをメモリに保持します。
- ディストリビューションのパッケージから Ruby をインストールしている場合は、ディストリビューションがパッケージを再ビルドしたか確認してください。2026-11-18 より前のパッケージにはこれらの修正が含まれません。
すぐにアップグレードできない場合は、次の部分的な対策で影響を減らしてください。
- 大文字小文字変換の前に、信頼できない文字列を UTF-8 に変換します。これにより 1 バイトの sharp s 経路は避けられますが、
rb_str_casemapの整数オーバーフローと正規表現の脆弱性はカバーされません。 - 信頼できないパターンから正規表現をコンパイルしないでください。固定のパターン集合を使い、パターンになる入力を拒否します。これによりコンパイルと照合の脆弱性への露出は減りますが、正当にパターンを受け付けるサービスでは完全な修正にはなりません。
- アプリケーションの境界でパターンと対象文字列のサイズを制限します。これによりコンパイルのオーバーフロー経路には到達しにくくなりますが、二重解放や範囲外読み取りは修正されません。
これらの対策はアップグレードの代わりにはなりません。
根本原因は何ですか?
Ruby は文字列の大文字小文字変換と正規表現エンジンを C で実装しています。大文字小文字変換は文字コードごとの case_map 関数を呼び出します。正規表現エンジンは Onigmo で、パターンを解析し、バイトコードのプログラムにコンパイルしてから照合します。7 件のアドバイザリは、このコードのメモリ安全性の誤りを扱っています。大文字小文字変換の 1 バイトオーバーフローと、変換バッファの計算における整数オーバーフローが含まれます。また、正規表現の解析中の二重解放と、コンパイラと照合エンジンにおける範囲外の読み取りまたは書き込みも含まれます。
1 バイトのオーバーフローは 1 バイト文字コードのエンコーダにあります。これは 3.4.12 タグの enc/iso_8859_1.c の case_map です。
while (*pp < end && to < to_end) {
  code = *(*pp)++;
  if (code == SHARP_s) {
    if (flags & ONIGENC_CASE_UPCASE) {
      flags |= ONIGENC_CASE_MODIFIED;
      *to++ = 'S';
      code = (flags & ONIGENC_CASE_TITLECASE) ? 's' : 'S';
    }
    else if (flags & ONIGENC_CASE_FOLD) {
      flags |= ONIGENC_CASE_MODIFIED;
      *to++ = 's';
      code = 's';
    }
  }
  /* ... */
  *to++ = code;
ループ条件は、出力バッファに 1 バイトの空きがあることだけを保証します。sharp s(0xDF)は SS または ss の 2 バイトに展開し、両方の分岐が 1 バイトを書いた後、共通の *to++ = code が 2 バイト目を書きます。出力バッファが最後の入力文字でちょうど終わると、2 回目の書き込みがバッファの 1 バイト先に落ちます。14 個のエンコーダが同じ確認を持っていました。ISO-8859-1、-2、-3、-4、-9、-10、-13、-14、-15、-16 と、Windows-1250、-1252、-1254、-1257 です。
整数オーバーフローは string.c の rb_str_casemap にあります。この関数は大文字小文字変換の出力バッファを確保して合計します。3.4.12 では合計を int に保存します。
int target_length = 0;
/* ... */
size_t capa = (size_t)(source_end-source_current)*++buffer_count + CASE_MAPPING_ADDITIONAL_LENGTH;
/* ... */
target_length  += current_buffer->used = buffer_length_or_invalid;
非常に大きな入力文字列により、確保の計算と合計長がオーバーフローします。アドバイザリは、その結果をコード実行につながる可能性があるヒープベースのバッファオーバーフローと説明しています。
正規表現コンパイラには別のサイズ計算の問題があります。3.4.12 では、add_opcode が 1 つのオペコードを書く前にコンパイル済みプログラムのサイズを確認します。
static int
add_opcode(regex_t* reg, int opcode)
{
  if (reg->used > MAX_COMPILED_PROGRAM_SIZE)
    return ONIGERR_TOO_BIG_COMPILED_PROGRAM;
  BBUF_ADD1(reg, opcode);
  return 0;
}
一括書き込みはこの確認を通りません。add_bytes、add_bitset、add_multi_byte_cclass はプログラムバッファに直接書きます。add_compile_string、compile_cclass_node、compile_quantifier_node もこれらの呼び出しの戻り値を無視していました。そのため、マルチバイトのプロパティクラスを長く連結すると、プログラムがサイズ上限を超え、最後の add_opcode(OP_END) に達する前に計算がオーバーフローします。compile_length_tree は別に長さを int で合計していたため、大きなパターンでは合計が負になり、エラーコードとして返されました。
残りの 4 件はより小さな修正です。
- GHSA-7x2q は
parse_char_classの二重解放です。&&の処理がcc->mbufを解放しますが、ポインタをccに残すため、エラー経路が再び解放します。 - GHSA-wpqw は
OP_EXACT1_ICとOP_EXACTN_ICの範囲外読み取りです。照合エンジンは文字の大文字小文字変換の長さだけ進みますが、オペランドと照合しません。長さの異なる変換により、続くパターンのバイトを命令として実行します。 - GHSA-7whj は
Regexp#to_sのヒープオーバーフローです。(?opts:...)の中の生のソースをコンパイルしていましたが、Regexp.newは前処理済みのソースをコンパイルします。そのため文字クラス内の(?#...)コメントが異なるパターンを意味し、範囲外の書き込みを生みます。 - GHSA-pvgc は
string_cmp_icの範囲外読み取りです。大文字小文字を区別しない後方参照の比較は、対象ポインタが対象文字列の内側にあるか確認せずに、対象文字列の末尾の文字を変換します。
7 件のアドバイザリ、評価、修正コミットは次のとおりです。
| アドバイザリ | 脆弱性の種類 | 評価 | 主な修正コミット |
|---|---|---|---|
| GHSA-34m4-m9fh-gqp5 | 大文字小文字変換のヒープバッファオーバーフロー | Critical | b841d6f4f1 |
| GHSA-7x2q-68qv-6p8x | 正規表現コンパイルの二重解放 | Critical | 28aad344e1 |
| GHSA-3p8q-wmhx-vm2w | 正規表現コンパイルのヒープバッファオーバーフロー | Critical | 6c6e6c9273、57c24699fe、65b71a8844 |
| GHSA-87fm-7w84-j2px | 大文字小文字変換の整数オーバーフロー | High | f2e5063748 |
| GHSA-wpqw-5qxg-m68r | 大文字小文字を区別しない照合の範囲外読み取り | High | e12e722695 |
| GHSA-7whj-cfh7-xgm4 | Regexp#to_s のヒープバッファオーバーフロー |
High | cdd499eccd |
| GHSA-pvgc-g7gj-pv6h | 後方参照照合の範囲外読み取り | Moderate | b469749b37 |
どのように悪用されますか?
- 攻撃者は、細工した文字列を大文字小文字変換の呼び出しに渡すか、細工したパターンまたは対象文字列を正規表現エンジンに渡します。アプリケーションは、文字コードを置き換えたりパターンを拒否したりせずに、そのデータを Ruby に渡す必要があります。
- sharp s のオーバーフローでは、攻撃者は影響を受ける 1 バイト文字コードを選び、出力バッファが 2 バイトの展開で終わるように 0xDF バイトを配置します。続く書き込みが確保領域の 1 バイト先に落ちます。
- 整数オーバーフローでは、攻撃者は非常に大きな文字列を渡します。バッファサイズと合計がオーバーフローし、大文字小文字変換の書き込みが確保領域を越えます。
- 正規表現コンパイラでは、攻撃者はマルチバイトクラスや長い固定文字列で作った大きなパターンを渡します。コンパイル済みプログラムがサイズ上限を超え、計算がオーバーフローし、後の書き込みがプログラムバッファを越えます。
- 不正なパターンまたは対象文字列が、パーサまたは照合エンジンをエラー経路に導きます。その経路は同じバッファを二重に解放するか、オペランドまたは対象文字列の先を読み取ります。
- ヒープの整形により、破損が制御された書き込みまたはポインタの漏えいになります。Ruby プロジェクトは、一部のシナリオでコード実行に至る概念実証コードを把握していると述べていますが、そのコードは公開していません。
引き金は脆弱性ごとに異なります。sharp s のオーバーフローには影響を受ける文字コードと、バッファの境界で変換が展開する文字列が必要です。コンパイラのオーバーフローには上限を超える大きさのパターンが必要です。照合エンジンの読み取りには長さが変わる大文字小文字変換が必要で、UTF-16 と UTF-32 で最も起こりやすくなります。UTF-8 と固定パターンだけを扱うアプリケーションは、7 件のうち影響を受けるものが少なくなります。
攻撃の流れは?
細工した文字列またはパターンが、自身の長さ計算を信頼する C のルーチンに到達し、メモリを破損させ、Ruby プロセスでのコード実行に変わる可能性があります。
攻撃者に何ができますか?
悪用に成功すると、Ruby プロセスを実行するユーザーとしてコードが実行されます。そのユーザーは、アプリケーションが読める環境変数とファイルを読み、アプリケーションが書けるデータを変更し、アプリケーションの資格情報を使って他のシステムに到達できます。
すべての条件が満たされる必要があります。
- アプリケーションが影響を受ける Ruby バージョンを実行している。
- アプリケーションが、攻撃者の影響を受けたデータを大文字小文字変換または
Regexp.newに渡している。 - データが、選んだ脆弱性が必要とする特定の文字コードとコード経路に到達する。
- 攻撃者が、メモリエラーをコード実行に変えるのに十分なヒープ整形を行える。
Ruby のアドバイザリは、概念実証コードが「一部のシナリオ」でコード実行に至ると述べています。万能のエクスプロイトを主張しているわけではありません。大文字小文字変換のオーバーフローの CVE 記録は CVSS v3.1 7.4、AV:L のベクトルと高い攻撃複雑性で採点されているため、リモートでの悪用はアプリケーション次第と考えてください。ISO-8859-1 や Windows-1252 でリクエストデータを大文字小文字変換するサービスは現実的なリモート経路ですが、情報源はそれを実証していません。
修正が機能する理由
大文字小文字変換の修正は、14 個の 1 バイトエンコーダのループ条件を変更し、少なくとも 2 バイトの空きがある間だけループするようにします。これが b841d6f4f1 の変更です。
-  while (*pp < end && to < to_end) {
+  while (*pp < end && to_end - to > 1) {
     code = *(*pp)++;
sharp s の分岐は 2 バイトを書けるようになりました。修正は、影響を受ける各文字コードで 0xDF の繰り返し文字列に対して upcase、downcase(:fold)、swapcase、capitalize、casecmp? を実行する回帰テストも追加します。
大文字小文字変換の計算の修正は target_length を long に変更します。INT_MAX - CASE_MAPPING_ADDITIONAL_LENGTH より大きな入力を拒否し、オーバーフロー確認付きでバッファ容量を計算します。オーバーフローせずに ArgumentError を発生させます。f2e5063748 にあります。
コンパイラの修正は check_compiled_program_size() を追加し、1 つのオペコードの前だけでなく、すべての一括書き込みの前に呼び出します。戻り値を無視していた関数にも戻りコードを伝播します。これが 6c6e6c9273 の中心です。
+static int
+check_compiled_program_size(regex_t* reg, OnigDistance add_len)
+{
+  if (reg->used > MAX_COMPILED_PROGRAM_SIZE ||
+      add_len > (OnigDistance )(MAX_COMPILED_PROGRAM_SIZE - reg->used))
+    return ONIGERR_TOO_BIG_COMPILED_PROGRAM;
+  return 0;
+}
57c24699fe は BBuf のサイズ計算を size_t に移し、ONIG_MAX_BBUF_SIZE で上限を設けるため、バッファのマクロもオーバーフローしません。65b71a8844 は compile_length_tree に上限確認を追加し、コンパイル開始前に長さの計算がオーバーフローしないようにします。
4 件の小さな修正は限定的です。二重解放の修正は解放後に cc->mbuf = NULL を設定します。完全一致の修正は変換の長さをオペランドと照合します。Regexp#to_s の修正はグループをコンパイルする前にソースを前処理します。後方参照の修正は対象ポインタが末尾に達したら停止します。これらを合わせて 7 件の報告された経路を塞ぎます。同じリリースには、7 件のアドバイザリに含まれない他の正規表現の強化コミットも含まれます。バイトエスケープ、コメント、Emacs-Mule の変換、サロゲート符号点の扱いを厳格にします。これらは多層防御です。
侵害されたかどうかを確認するには?
Ruby プロジェクトはこれらの脆弱性について侵害指標を公開していません。概念実証コードを報告していますが、現実の環境での悪用は報告しておらず、2026-11-19 時点で CISA KEV に 7 件のいずれも登録されていません。情報源には、信頼できるファイルパス、ドメイン、リクエストの署名がありません。
次の確認で、クラッシュや異常なパターンを見つけられる場合があります。
# Ruby crashes recorded by the kernel
dmesg | grep -i -E 'ruby|segfault'
journalctl -k --since '30 days ago' | grep -i -E 'ruby|segfault'
# Very large regexp patterns or case-conversion inputs in application logs
grep -R -i -E 'RegexpError|too big compiled program|string size too big' /var/log/<app>/
Ruby ワーカーのクラッシュは手がかりであり、証拠ではありません。きれいに失敗した試行は痕跡を残さない場合があります。これらのコード経路に一致するクラッシュを見つけた場合は、サービスを再起動する前にプロセスのイメージと入力を保存してください。
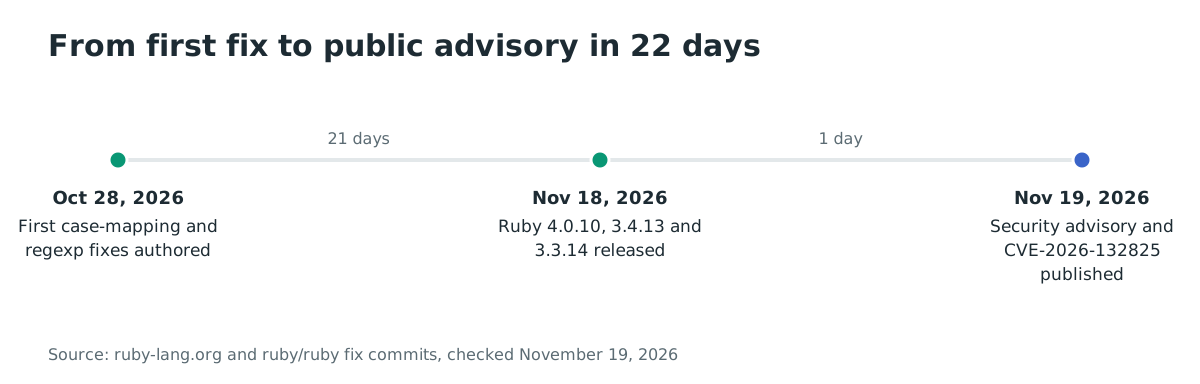
年表
- 2026-10-28: 大文字小文字変換と正規表現のメモリ安全性の脆弱性に対する最初の修正コミットが作成されました。
- 2026-11-18: Ruby 4.0.10、3.4.13、3.3.14 が公開されました。
- 2026-11-19 00:00 UTC: Ruby のセキュリティアドバイザリが公開されました。
- 2026-11-19 06:34 UTC: 大文字小文字変換のオーバーフローに対して CVE-2026-132825 が公開されました。
- 現実の環境での悪用は報告されていません。
大文字小文字変換のオーバーフローの最初の修正は 2026-10-28 に作成され、公開アドバイザリは 22 日後に出ました。
よくある質問
UTF-8 だけを使うアプリケーションも影響を受けますか? 正規表現の脆弱性の影響を受ける可能性があります。sharp s のオーバーフローには 1 バイト文字コードが必要ですが、コンパイラのオーバーフロー、二重解放、大文字小文字を区別しない読み取りには必要ありません。まずバージョンを確認し、次にコード経路を確認してください。
リモートで悪用できますか?
アプリケーション次第です。大文字小文字変換の CVE は AV:L と高い複雑性で採点されていますが、Ruby のアドバイザリは概念実証コードが一部のシナリオでコード実行に至ると述べています。攻撃者のデータを影響を受けるメソッドに渡すネットワークサービスが現実的なリモート経路です。
公開されたエクスプロイトはありますか? 動作するエクスプロイトコードは公開されていません。Ruby プロジェクトは、一部のシナリオでコード実行を証明する概念実証コードを把握していると述べていますが、公開していません。
Ruby をアップグレードするとネイティブ gem の再ビルドが必要ですか? いいえ。修正は Ruby インタプリタと同梱の正規表現エンジンにあります。インタプリタを再インストールすれば十分です。その後、アプリケーションとネイティブ拡張のプロセスを再起動してください。
Ruby 3.2 は修正されますか? いいえ。Ruby 3.2 以前はサポート終了であり、これらの修正は提供されません。サポート対象の系列にアップグレードしてください。
現実の環境で悪用されましたか? 悪用は報告されていません。2026-11-19 時点で 7 件のアドバイザリのいずれも CISA KEV に登録されていません。
Ostorlab で Ruby ランタイムを洗い出す
Ostorlab のソフトウェア構成分析は、アプリケーションが配布するランタイム、ベースイメージ、gem を棚卸しし、この更新が必要な Ruby のバージョンと依存関係を見つけられるようにします。Ostorlab の SCA と SBOM の仕組みを見る。
参考資料
- Ruby セキュリティアドバイザリ、「Security advisories: multiple vulnerabilities in Regexp and String case conversion」(2026-11-19)。https://www.ruby-lang.org/en/news/2026/11/18/multiple-vulnerabilities-in-regexp-and-string/ (2026-11-19 確認)
- GitHub アドバイザリ GHSA-34m4-m9fh-gqp5、「Heap buffer overflow in case conversion of strings」。https://github.com/ruby/ruby/security/advisories/GHSA-34m4-m9fh-gqp5 (2026-11-19 確認)
- GitHub アドバイザリ GHSA-7x2q-68qv-6p8x、「Double free in regular expression compilation」。https://github.com/ruby/ruby/security/advisories/GHSA-7x2q-68qv-6p8x (2026-11-19 確認)
- GitHub アドバイザリ GHSA-87fm-7w84-j2px、「Integer overflow in case conversion of strings」。https://github.com/ruby/ruby/security/advisories/GHSA-87fm-7w84-j2px (2026-11-19 確認)
- GitHub アドバイザリ GHSA-wpqw-5qxg-m68r、「Out-of-bounds read in case-insensitive regular expression matching」。https://github.com/ruby/ruby/security/advisories/GHSA-wpqw-5qxg-m68r (2026-11-19 確認)
- GitHub アドバイザリ GHSA-3p8q-wmhx-vm2w、「Heap buffer overflow in regular expression compilation」。https://github.com/ruby/ruby/security/advisories/GHSA-3p8q-wmhx-vm2w (2026-11-19 確認)
- GitHub アドバイザリ GHSA-7whj-cfh7-xgm4、「Heap buffer overflow in Regexp#to_s」。https://github.com/ruby/ruby/security/advisories/GHSA-7whj-cfh7-xgm4 (2026-11-19 確認)
- GitHub アドバイザリ GHSA-pvgc-g7gj-pv6h、「Out-of-bounds read in case-insensitive backreference matching」。https://github.com/ruby/ruby/security/advisories/GHSA-pvgc-g7gj-pv6h (2026-11-19 確認)
- CVE レコード CVE-2026-132825。https://www.cve.org/CVERecord?id=CVE-2026-132825 (2026-11-19 確認)
- Ruby 4.0.10 リリース告知。https://www.ruby-lang.org/en/news/2026/11/18/ruby-4-0-10-released/ (2026-11-19 確認)
- Ruby 3.4.13 リリース告知。https://www.ruby-lang.org/en/news/2026/11/18/ruby-3-4-13-released/ (2026-11-19 確認)
- Ruby 3.3.14 リリース告知。https://www.ruby-lang.org/en/news/2026/11/18/ruby-3-3-14-released/ (2026-11-19 確認)
- 修正コミット b841d6f4f1、「Fix a heap buffer overflow in case mapping of the sharp s」。https://github.com/ruby/ruby/commit/b841d6f4f1b442ac9cc8de590b43f9e4ba6d3603 (2026-11-19 確認)
- 修正コミット f2e5063748、「Check the lengths in rb_str_casemap」。https://github.com/ruby/ruby/commit/f2e5063748b9b2c9dc93733b9989f9fce03abcf2 (2026-11-19 確認)
- 修正コミット 28aad344e1、「Fix a double free in the && handler of parse_char_class」。https://github.com/ruby/ruby/commit/28aad344e14f288cdb0fea452a2570e9efc1c923 (2026-11-19 確認)
- 修正コミット e12e722695、「Fix an out-of-bounds read in the case-insensitive exact match」。https://github.com/ruby/ruby/commit/e12e722695e017a67078cb52c37658e886e1f710 (2026-11-19 確認)
- 修正コミット 6c6e6c9273、「Bound compiled program writes against size accounting」。https://github.com/ruby/ruby/commit/6c6e6c9273cec3ba8679dbb825a7c10fa9b36bfe (2026-11-19 確認)
- 修正コミット 57c24699fe、「Harden BBuf size arithmetic against 32-bit overflow」。https://github.com/ruby/ruby/commit/57c24699fe45ef74052b277ffdc2f366a21d6395 (2026-11-19 確認)
- 修正コミット 65b71a8844、「Check the compiled program size while computing the length」。https://github.com/ruby/ruby/commit/65b71a8844e09f23c7177f3ba64dae055785f165 (2026-11-19 確認)
- 修正コミット cdd499eccd、「Preprocess the source before Regexp#to_s checks it with Onigmo」。https://github.com/ruby/ruby/commit/cdd499eccd1a8ec60021e5f7cec02a22d4c0b790 (2026-11-19 確認)
- 修正コミット b469749b37、「Check the end of the subject in string_cmp_ic」。https://github.com/ruby/ruby/commit/b469749b37d57d2cb293918a895c5bec562d7eb2 (2026-11-19 確認)
- Docker Hub、公式
rubyイメージ、1,595,151,215 回取得。https://hub.docker.com/_/ruby (2026-11-19 確認) - RubyGems、
railsgem、818,979,335 回ダウンロード。https://rubygems.org/gems/rails (2026-11-19 確認) - CISA の既知の悪用された脆弱性カタログ。https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (2026-11-19 確認)