Mustache for Ruby 模板 RCE(CVE-2026-130001)
控制 Mustache 模板的攻击者可以调用 Ruby 内置方法并执行代码;已在 mustache 1.1.3 中通过默认方法黑名单修复。
TL;DR
- 在受影响的 Ruby Mustache 版本中,不受信任的模板可以调用 Ruby 内置方法,以渲染进程的权限执行代码。CVE-2026-130001 的 CVSS v3.1 评分为 9.8(严重)。
- 直到 1.1.2 的所有版本都受影响。修复在 2026-08-20 发布的 1.1.3 中。
- 没有已知的真实环境利用,截至 2026-11-19 该 CVE 不在 KEV 中。公告没有公布利用载荷。
- 升级到 mustache 1.1.3 或更高版本。新的默认级别阻止反射方法;请检查用户提供模板字符串的所有位置。
我受影响吗?
以下条件必须全部成立:
- 应用使用 1.1.2 或更早版本的
mustacheRuby gem。 - 攻击者能够影响模板字符串,而不仅仅是传给它的数据。
公告指出,利用不依赖任何配置,也不依赖传给模板引擎的对象。关键区别就在这里:Mustache 模板通常被视为开发者编写的可信代码,但当模板本身来自不可信来源时,该漏洞就可被利用。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| 1.x | 1.1.2 及更早 | 1.1.3 |
| 1.1.3 | 不受影响 | 当前版本 |
该 gem 在 RubyGems 上记录了 83,857,242 次总下载,其中 1.1.3 版本 508,178 次。这是包的下载量,不是接受用户提供模板的应用数量。
检查已安装的版本:
# Bundler projects
bundle list | grep -i mustache

# A global gem install
gem list mustache

# The resolved version in a lockfile
grep -n -A 2 "mustache" Gemfile.lock
直到 1.1.2(含)的所有版本都受影响。没有直接依赖的项目仍可能通过另一个 gem 引入该 gem,因此请检查 lockfile 而不只是 Gemfile。
如何修复?
升级到 1.1.3 或更高版本。修复增加了上下文访问安全级别,默认级别阻止使逃逸成为可能的反射方法。
# Bundler
bundle update mustache

# A global gem install
gem update mustache
- 升级 gem 并提交更新后的
Gemfile.lock。 - 重新构建并重新部署每个包含它的应用。运行中的进程在重启前会保留旧 gem。
- 搜索用户提供模板字符串的位置,例如存储的模板、通知正文或报告布局。将这些模板移到可信存储,或用不可执行的格式渲染。
- 如果无法立即升级,请不要渲染不可信的模板字符串。将不可信的值作为数据传入,与让攻击者编写模板不是一回事。
升级保留正常 API。默认安全级别为 2,会阻止一组反射方法。合法调用这些方法的模板需要不同的设计;不要在不了解暴露面的情况下降低级别来维持其工作。
根本原因是什么?
当模板键指向视图对象的方法时,Mustache 会检查该对象是否响应这个名称。这通常会排除私有方法,但某些公共方法仍然暴露了模板作者不应获得的应用程序权限。
攻击者能做什么?
攻击者可以以渲染模板的 Ruby 应用的权限执行代码。这通常是应用服务器账户,可访问应用配置、数据库凭据和文件。
- 攻击者可以读取进程可访问的环境变量和配置文件。
- 攻击者可以读取和修改应用可访问的数据。
- 根据应用部署方式,攻击者可以在主机上执行命令。
- 攻击者可以将应用作为进一步访问的跳板。
条件在“我受影响吗?”中完整列出。关键条件是控制模板字符串。只渲染开发者编写模板的应用不会暴露此路径,即使它将用户数据传入模板。公告说不需要配置或额外对象,因此一个不可信模板就足够。
模板字符串通常存储在数据库、通知模板或报告布局中,因此攻击者可能不需要实时请求就能注入。稍后渲染的已存储模板仍会到达方法查找。
公告将影响描述为任意代码执行,并将漏洞评为 CVSS v3.1 9.8。它没有公布受害者或利用报告。
为什么修复有效?
修复为 Mustache 增加了 context_access_security_level,默认值为 2,并在解析键之前检查。级别 2 阻止反射方法黑名单;更高级别阻止继承方法、所有方法访问,或任何不是精确 Hash 的上下文。
级别 3、4 和 5 是渲染不可信模板的应用的更严格选项。级别 3 阻止继承方法,级别 4 阻止所有方法访问,级别 5 要求上下文恰好是 Hash。默认级别 2 是兼容性选择:它阻止已知的逃逸方法,同时让普通视图对象继续工作。
如何检查是否已遭入侵?
没有公开的入侵指标。请求是普通的渲染调用,模板可能在很久以前就被存储。
# Search template files for selected bare or dotted method names
grep -RInE '\{\{[[:space:]]*([^{}[:space:]]+\.)?(send|method|class|instance_eval|instance_exec|const_get)(\.|[[:space:]]*\}\})' /path/to/templates

# Recent changes to stored templates
find /path/to/templates -type f -mtime -30 2>/dev/null

# Candidate Ruby application processes for manual inspection
ps -eo user,pid,ppid,cmd | grep -E "ruby|rails|puma|sidekiq" | grep -v grep
匹配结果可用于筛选需要核查的模板。正常的数据键也可能使用这些名称。此命令逐行搜索指定目录中的文件。请另行检查数据库中存储的模板、变更历史和应用日志。进程列表只反映命令运行时的状态。要调查是否曾启动 shell,请在历史进程事件中核对父进程 PID、可执行文件和时间戳。发现可疑模板时,请保留模板和日志,轮换 Ruby 进程可访问的密钥,并核查哪些账户有权编辑模板。
公告没有公布请求模式或文件名,因此搜索必须从应用自己的模板存储开始。
时间线
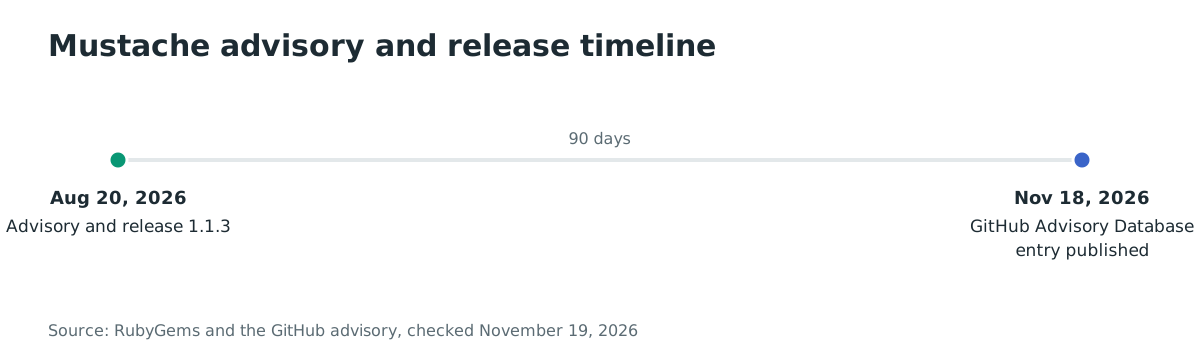
- 2026-08-20 — 维护者发布安全公告,RubyGems 发布 mustache 1.1.3。
- 2026-11-18 — GitHub 将该公告收录至已审核的安全公告数据库。
- 2026-11-19:没有已知利用,该 CVE 不在 KEV 中。
常见问题
它是未认证的吗?
取决于应用。该漏洞需要控制模板字符串,而不是 Mustache 账户。如果应用允许未认证用户存储或编辑模板,该路径就是未认证的;如果只有已认证管理员可以编辑模板,攻击者需要该角色。
哪些版本受影响?
直到 1.1.2 的所有 mustache 版本。修复在 2026-08-20 发布的 1.1.3 中。锁定旧版本的项目在升级前仍然受影响。
有公开利用吗?
维护者推迟了演示用载荷的发布。
它在真实环境中被利用了吗?
没有已知利用,截至 2026-11-19 CVE-2026-130001 不在 KEV 中。公告没有报告攻击。
修复会破坏模板吗?
默认级别 2 阻止 send、method 和 class 等反射方法。普通数据字段和视图方法继续工作。故意调用被阻止方法的模板需要不同的设计;不要为不可信模板降低级别。
Mustache 对用户提供的模板还安全吗?
只有使用更严格的级别并将模板视为数据的设计才安全。公告的建议是升级,级别 4 和 5 移除了方法分派。如果应用不需要用户编写的模板,请保持开发者控制。
使用 Ostorlab 发现易受攻击的 Mustache 依赖
Ostorlab 的 SCA 和 SBOM 会清点应用和容器镜像中的开源包。对于 Ruby 服务,它会显示哪些 lockfile 仍将 mustache 解析为 1.1.2 或更早版本,以便您优先升级渲染用户提供模板的应用。
参考文献
- GHSA-5hrj-7fc3-cmx9 (Mustache)
- GitHub 公告,GHSA-5hrj-7fc3-cmx9,“Mustache for Ruby: RCE using built-in method access”:https://github.com/advisories/GHSA-5hrj-7fc3-cmx9(2026 年 11 月 19 日核查)
- CVE 记录,CVE-2026-130001:https://www.cve.org/CVERecord?id=CVE-2026-130001(2026 年 11 月 19 日核查)
- RubyGems 上的 Mustache 1.1.3:https://rubygems.org/gems/mustache/versions/1.1.3(2026 年 11 月 19 日核查)
- Mustache 1.1.2 源码,
context.rb:https://github.com/mustache/mustache/blob/v1.1.2/lib/mustache/context.rb(2026 年 11 月 19 日核查) - 添加上下文访问安全级别的 Mustache 修复提交
6f0b0a27:https://github.com/mustache/mustache/commit/6f0b0a27a864(2026 年 11 月 19 日核查) - mustache 的 RubyGems 下载统计:https://rubygems.org/gems/mustache(2026 年 11 月 19 日核查)