Mustache for Ruby テンプレートRCE(CVE-2026-130001)
Mustacheテンプレートを制御する攻撃者がRubyの組み込みメソッドを呼び出してコードを実行できます。mustache 1.1.3で既定のメソッドブラックリストにより修正されました。
要点
- 影響を受けるバージョンの Ruby 用 Mustache では、信頼できないテンプレートから Ruby の組み込みメソッドを呼び出し、レンダリングプロセスの権限でコードを実行できます。CVE-2026-130001 の CVSS v3.1 スコアは 9.8(緊急)です。
- 1.1.2までのすべてのリリースが影響を受けます。修正は2026-08-20にリリースされた1.1.3です。
- 実際の環境での悪用は知られておらず、2026-11-19時点でCVEはKEVにありません。アドバイザリはペイロードを公開していません。
- mustache 1.1.3以降にアップグレードしてください。新しい既定レベルはリフレクションメソッドをブロックします。ユーザーがテンプレート文字列を提供する箇所を確認してください。
影響を受けますか?
次のすべてが当てはまる必要があります。
- アプリケーションがRuby gem
mustacheの1.1.2以前を使用している。 - 攻撃者がテンプレートに渡すデータだけでなく、テンプレート文字列に影響できる。
アドバイザリは、悪用が設定やテンプレートエンジンに渡されるオブジェクトに依存しないと述べています。重要な区別はここです。Mustacheテンプレートは通常、開発者が書いた信頼済みコードとして扱われますが、テンプレート自体が信頼できないソースから来る場合にこの脆弱性は悪用できます。
| ブランチ | 影響を受けるバージョン | 修正版 |
|---|---|---|
| 1.x | 1.1.2以前 | 1.1.3 |
| 1.1.3 | 影響なし | 現在のリリース |
このgemはRubyGemsで合計83,857,242ダウンロード、バージョン1.1.3で508,178ダウンロードを記録しました。これはパッケージのダウンロード数で、ユーザー提供テンプレートを受け入れるアプリケーションの数ではありません。
インストールされているバージョンを確認します。
# Bundler projects
bundle list | grep -i mustache

# A global gem install
gem list mustache

# The resolved version in a lockfile
grep -n -A 2 "mustache" Gemfile.lock
1.1.2を含むそれ以前のすべてのバージョンが影響を受けます。直接の依存関係がないプロジェクトでも、別のgemを通じて含まれることがあるため、Gemfileだけでなくlockfileを確認してください。
修正方法
1.1.3以降にアップグレードしてください。修正はコンテキストアクセスセキュリティレベルを追加し、既定レベルが脱出を可能にするリフレクションメソッドをブロックします。
# Bundler
bundle update mustache

# A global gem install
gem update mustache
- gemをアップグレードし、更新された
Gemfile.lockをコミットします。 - それを同梱するすべてのアプリケーションを再構築して再デプロイします。実行中のプロセスは再起動するまで古いgemを保持します。
- 保存済みテンプレート、通知本文、レポートレイアウトなど、ユーザーがテンプレート文字列を提供する箇所を探します。それらのテンプレートを信頼済みストアに移すか、実行不可能な形式でレンダリングします。
- すぐにアップグレードできない場合は、信頼できないテンプレート文字列をレンダリングしないでください。信頼できない値をデータとして渡すことは、攻撃者にテンプレートを書かせることとは異なります。
アップグレードは通常のAPIを維持します。既定のセキュリティレベルは2で、リフレクションメソッドのリストをブロックします。これらのメソッドを正当に呼ぶテンプレートは別の設計が必要です。露出を理解せずに動作を維持するためにレベルを下げないでください。
根本原因は何ですか?
キーがビューオブジェクトのメソッドを指す場合、Mustache はそのオブジェクトが指定された名前に応答するかどうかを確認していました。この確認で通常は非公開メソッドが除外されますが、一部の公開メソッドを通じて、テンプレートの作成者に許可すべきでないアプリケーションの機能を使えました。
攻撃者に何ができますか?
攻撃者はテンプレートをレンダリングするRubyアプリケーションの権限でコードを実行できます。通常はアプリケーションサーバーのアカウントで、アプリケーションの設定、データベース認証情報、ファイルにアクセスできます。
- 攻撃者はプロセスが到達できる環境変数と設定ファイルを読めます。
- 攻撃者はアプリケーションが到達できるデータを読み取り、変更できます。
- 攻撃者はアプリケーションの配備方法に応じ、ホストでコマンドを実行できます。
- 攻撃者はアプリケーションを足がかりにさらなるアクセスを得られます。
条件は「影響を受けますか?」にすべて記載しています。重要な条件はテンプレート文字列の制御です。開発者が書いたテンプレートだけをレンダリングするアプリケーションは、ユーザーデータをテンプレートに渡していてもこの経路を露出しません。アドバイザリは設定や追加オブジェクトが不要と述べているため、信頼できないテンプレートが1つあれば十分です。
テンプレート文字列はデータベース、通知テンプレート、レポートレイアウトに保存されることが多く、攻撃者は注入のためにライブリクエストを必要としない場合があります。後でレンダリングされる保存済みテンプレートもメソッド検索に到達します。
アドバイザリは影響を任意コード実行と説明し、脆弱性をCVSS v3.1 9.8と評価しています。被害者や悪用報告は公開していません。
修正が機能する理由
修正はMustacheにcontext_access_security_levelを追加し、既定値を2として、キーを解決する前に確認します。レベル2はリフレクションメソッドのブラックリストをブロックし、上位レベルは継承メソッド、すべてのメソッドアクセス、または正確なHashでないコンテキストをブロックします。
レベル3、4、5は信頼できないテンプレートをレンダリングするアプリケーション向けのより厳格な選択肢です。レベル3は継承メソッドをブロックし、レベル4はすべてのメソッドアクセスをブロックし、レベル5はコンテキストが正確にHashであることを要求します。既定のレベル2は互換性の選択で、既知の脱出メソッドをブロックしつつ通常のビューオブジェクトを動作させます。
侵害されたかどうかを確認するには?
公開された侵害指標はありません。リクエストは通常のレンダリング呼び出しで、テンプレートは使用前に長く保存されることがあります。
# Search template files for selected bare or dotted method names
grep -RInE '\{\{[[:space:]]*([^{}[:space:]]+\.)?(send|method|class|instance_eval|instance_exec|const_get)(\.|[[:space:]]*\}\})' /path/to/templates

# Recent changes to stored templates
find /path/to/templates -type f -mtime -30 2>/dev/null

# Candidate Ruby application processes for manual inspection
ps -eo user,pid,ppid,cmd | grep -E "ruby|rails|puma|sidekiq" | grep -v grep
一致したテンプレートは調査の候補です。通常のデータキーにも同じ名前が使われます。この検索は指定ディレクトリのファイルを行単位で調べます。データベース内のテンプレート、変更履歴、アプリケーションログも別途確認してください。プロセス一覧は実行時点の状態を示します。シェルが起動された可能性を調べるには、過去のプロセスイベントで親プロセスの PID、実行ファイル、時刻を確認します。不審なテンプレートが見つかったら、テンプレートとログを保全し、Ruby プロセスがアクセスできるシークレットをローテーションして、テンプレートを編集できるアカウントを確認してください。
アドバイザリはリクエストパターンやファイル名を公開していないため、検索はアプリケーション自身のテンプレートストアから始める必要があります。
年表
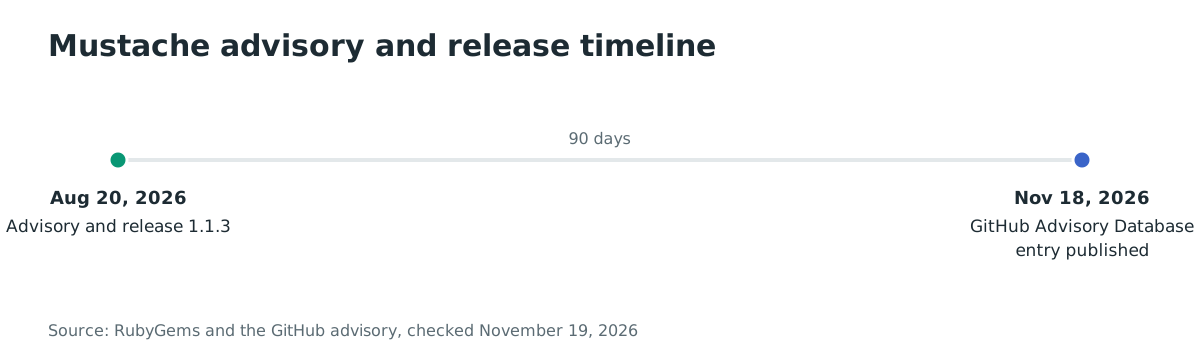
- 2026-08-20 — メンテナーがアドバイザリを公開し、RubyGems で mustache 1.1.3 がリリースされました。
- 2026-11-18 — GitHub が審査済みのアドバイザリデータベースに本件を登録しました。
- 2026-11-19: 悪用は知られておらず、CVEはKEVにない。
よくある質問
未認証で悪用できますか?
アプリケーション次第です。脆弱性にはMustacheアカウントではなくテンプレート文字列の制御が必要です。未認証ユーザーがテンプレートを保存または編集できる場合、経路は未認証です。認証済み管理者だけがテンプレートを編集できる場合、攻撃者にはそのロールが必要です。
どのバージョンが影響を受けますか?
1.1.2までのすべてのmustacheリリースです。修正は2026-08-20にリリースされた1.1.3です。古いバージョンを固定したプロジェクトはアップグレードするまで影響を受けます。
公開エクスプロイトはありますか?
メンテナーは実証用ペイロードの公開を延期しました。
実際の環境で悪用されましたか?
悪用は知られておらず、2026-11-19時点でCVE-2026-130001はKEVにありません。アドバイザリは攻撃を報告していません。
修正はテンプレートを壊しますか?
既定のレベル2はsend、method、classなどのリフレクションメソッドをブロックします。通常のデータフィールドとビューメソッドは動作し続けます。ブロックされたメソッドを意図的に呼ぶテンプレートは別の設計が必要です。信頼できないテンプレートのためにレベルを下げないでください。
Mustacheはユーザー提供テンプレートに安全ですか?
より厳格なレベルと、テンプレートをデータとして扱う設計でのみ安全です。アドバイザリの推奨はアップグレードで、レベル4と5はメソッドディスパッチを削除します。アプリケーションがユーザー作成テンプレートを必要としない場合は、開発者管理下に置いてください。
Ostorlabで脆弱なMustache依存関係を見つける
OstorlabのSCAとSBOMは、アプリケーションとコンテナイメージ内のオープンソースパッケージを棚卸しします。Rubyサービスでは、どのlockfileがまだmustacheを1.1.2以前に解決しているかを示し、ユーザー提供テンプレートをレンダリングするアプリケーションを先にアップグレードできます。
参考資料
- GHSA-5hrj-7fc3-cmx9 (Mustache)
- GitHubアドバイザリ、GHSA-5hrj-7fc3-cmx9、「Mustache for Ruby: RCE using built-in method access」: https://github.com/advisories/GHSA-5hrj-7fc3-cmx9 (2026年11月19日確認)
- CVEレコード、CVE-2026-130001: https://www.cve.org/CVERecord?id=CVE-2026-130001 (2026年11月19日確認)
- RubyGemsのMustache 1.1.3: https://rubygems.org/gems/mustache/versions/1.1.3 (2026年11月19日確認)
- Mustache 1.1.2のソース、
context.rb: https://github.com/mustache/mustache/blob/v1.1.2/lib/mustache/context.rb (2026年11月19日確認) - コンテキストアクセスセキュリティレベルを追加するMustache修正コミット
6f0b0a27: https://github.com/mustache/mustache/commit/6f0b0a27a864 (2026年11月19日確認) - mustacheのRubyGemsダウンロード統計: https://rubygems.org/gems/mustache (2026年11月19日確認)