Mustache para Ruby: RCE a través de plantillas (CVE-2026-130001)
Un atacante que controla una plantilla Mustache puede ejecutar código Ruby; corregido en mustache 1.1.3.
Resumen
- En las versiones afectadas de Mustache para Ruby, una plantilla de origen no confiable podía invocar métodos integrados de Ruby y ejecutar código con los permisos del proceso de renderizado. CVE-2026-130001 tiene una puntuación CVSS v3.1 de 9.8 (Crítica).
- Todas las versiones hasta 1.1.2 están afectadas. La corrección está en 1.1.3, publicada el 2026-08-20.
- No se conoce explotación en entornos reales, y la CVE no está en KEV a fecha de 2026-11-19. El aviso no publica las cargas útiles.
- Actualice a mustache 1.1.3 o posterior. El nuevo nivel predeterminado bloquea los métodos de reflexión; revise cualquier lugar donde los usuarios proporcionen la cadena de plantilla.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- La aplicación usa la gema Ruby
mustacheen 1.1.2 o anterior. - Un atacante puede influir en la cadena de plantilla, no solo en los datos que se le pasan.
El aviso dice que la explotación no depende de ninguna configuración ni de los objetos pasados al motor de plantillas. Esa es la distinción importante: una plantilla Mustache suele tratarse como código de confianza escrito por el desarrollador, pero la falla es explotable cuando la plantilla procede de una fuente no confiable.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| 1.x | 1.1.2 y anteriores | 1.1.3 |
| 1.1.3 | No afectada | Versión actual |
La gema registró 83,857,242 descargas totales en RubyGems, y 508,178 descargas de la versión 1.1.3. Es el recuento de descargas del paquete, no el número de aplicaciones que aceptan plantillas proporcionadas por el usuario.
Compruebe qué está instalado:
# Bundler projects
bundle list | grep -i mustache

# A global gem install
gem list mustache

# The resolved version in a lockfile
grep -n -A 2 "mustache" Gemfile.lock
Cualquier versión hasta 1.1.2 inclusive está afectada. Un proyecto sin dependencia directa puede incluir la gema a través de otra gema, así que revise el lockfile en lugar de solo el Gemfile.
¿Cómo lo corrijo?
Actualice a 1.1.3 o posterior. La corrección añade un nivel de seguridad de acceso al contexto, y el nivel predeterminado bloquea los métodos de reflexión que hacen posible el escape.
# Bundler
bundle update mustache

# A global gem install
gem update mustache
- Actualice la gema y confirme el
Gemfile.lockactualizado. - Reconstruya y vuelva a desplegar cada aplicación que la incluya. Un proceso en ejecución conserva la gema antigua hasta que se reinicia.
- Busque lugares donde los usuarios proporcionen la cadena de plantilla, como plantillas almacenadas, cuerpos de notificación o diseños de informes. Mueva esas plantillas a un almacén de confianza o renderícelas con un formato no ejecutable.
- Si no puede actualizar de inmediato, no renderice cadenas de plantilla no confiables. Pasar valores no confiables como datos no es lo mismo que dejar que el atacante escriba la plantilla.
La actualización conserva la API normal. El nivel de seguridad predeterminado es 2, que bloquea una lista de métodos de reflexión. Una plantilla que llame legítimamente a esos métodos necesitará otro diseño; no baje el nivel para que siga funcionando sin entender la exposición.
¿Cuál es la causa raíz?
Cuando una clave hacía referencia a un método del objeto de vista, Mustache comprobaba si el objeto respondía a ese nombre. Esto normalmente excluía los métodos privados, pero algunos métodos públicos ofrecían capacidades de la aplicación a las que el autor de una plantilla no debía tener acceso.
¿Qué puede hacer un atacante?
El atacante puede ejecutar código con los privilegios de la aplicación Ruby que renderiza la plantilla. Normalmente es la cuenta del servidor de aplicaciones, con acceso a la configuración, las credenciales de base de datos y los archivos de la aplicación.
- El atacante puede leer variables de entorno y archivos de configuración accesibles al proceso.
- El atacante puede leer y modificar datos accesibles a la aplicación.
- El atacante puede ejecutar comandos en el host, según cómo se despliegue la aplicación.
- El atacante puede usar la aplicación como base para un acceso posterior.
Las condiciones se enumeran en su totalidad en «¿Estoy afectado?». La condición crítica es el control de la cadena de plantilla. Una aplicación que solo renderiza plantillas escritas por el desarrollador no expone esta ruta, aunque pase datos de usuario a la plantilla. El aviso dice que no se necesita configuración ni objetos adicionales, así que basta una sola plantilla no confiable.
La cadena de plantilla suele almacenarse en una base de datos, una plantilla de notificación o un diseño de informe, así que el atacante puede no necesitar una petición en vivo para inyectarla. Una plantilla almacenada que se renderiza más tarde sigue llegando a la búsqueda de métodos.
El aviso describe el impacto como ejecución de código arbitrario y califica la falla CVSS v3.1 9.8. No publica víctimas ni un informe de explotación.
¿Por qué funciona la corrección?
La corrección añade context_access_security_level a Mustache, con un valor predeterminado de 2, y lo comprueba antes de resolver una clave. El nivel 2 bloquea una lista negra de métodos de reflexión; los niveles superiores bloquean métodos heredados, todo acceso a métodos, o cualquier contexto que no sea un Hash exacto.
Los niveles 3, 4 y 5 son opciones más estrictas para aplicaciones que renderizan plantillas no confiables. El nivel 3 bloquea métodos heredados, el nivel 4 bloquea todo acceso a métodos y el nivel 5 exige que el contexto sea exactamente un Hash. El nivel predeterminado 2 es la opción de compatibilidad: bloquea los métodos de escape conocidos y mantiene funcionando los objetos de vista normales.
¿Cómo compruebo si estuve comprometido?
No hay indicadores de compromiso publicados. La petición es una llamada de renderizado normal, y la plantilla puede almacenarse mucho antes de usarse.
# Search template files for selected bare or dotted method names
grep -RInE '\{\{[[:space:]]*([^{}[:space:]]+\.)?(send|method|class|instance_eval|instance_exec|const_get)(\.|[[:space:]]*\}\})' /path/to/templates

# Recent changes to stored templates
find /path/to/templates -type f -mtime -30 2>/dev/null

# Candidate Ruby application processes for manual inspection
ps -eo user,pid,ppid,cmd | grep -E "ruby|rails|puma|sidekiq" | grep -v grep
Una coincidencia señala una plantilla que conviene revisar. Las claves de datos legítimas pueden tener esos mismos nombres. La búsqueda examina los archivos del directorio indicado línea por línea. Revise por separado las plantillas almacenadas en la base de datos, el historial de cambios y los registros de la aplicación. La lista de procesos es una instantánea. Para investigar una posible ejecución de una shell, consulte en los eventos históricos el PID del proceso padre, el ejecutable y la hora. Si encuentra una plantilla sospechosa, consérvela junto con los registros, rote los secretos accesibles al proceso Ruby y revise quién puede editar plantillas.
El aviso no publica patrones de petición ni nombres de archivo, así que la búsqueda debe partir del propio almacén de plantillas de la aplicación.
Cronología
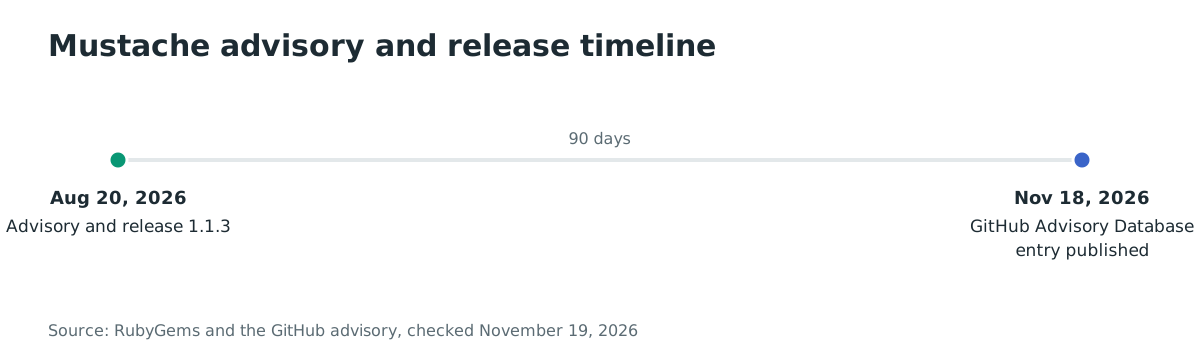
- 2026-08-20 — El mantenedor publicó el aviso y RubyGems publicó mustache 1.1.3.
- 2026-11-18 — GitHub incorporó el aviso a su base de datos de avisos revisados.
- 2026-11-19: no se conoce explotación y la CVE no está en KEV.
Preguntas frecuentes
¿Es no autenticado?
Depende de la aplicación. La falla exige controlar la cadena de plantilla, no una cuenta de Mustache. Si la aplicación deja que un usuario no autenticado almacene o edite una plantilla, la ruta es no autenticada; si solo un administrador autenticado puede editar plantillas, el atacante necesita ese rol.
¿Qué versiones están afectadas?
Todas las versiones de mustache hasta 1.1.2. La corrección está en 1.1.3, publicada el 2026-08-20. Un proyecto que fija una versión anterior sigue afectado hasta que actualice.
¿Existe un exploit público?
El mantenedor aplazó la publicación de las cargas de demostración.
¿Se explotó en entornos reales?
No se conoce explotación, y CVE-2026-130001 no está en KEV a fecha de 2026-11-19. El aviso no informa de ningún ataque.
¿La corrección rompe las plantillas?
El nivel predeterminado 2 bloquea métodos de reflexión como send, method y class. Los campos de datos normales y los métodos de vista siguen funcionando. Una plantilla que llame deliberadamente a un método bloqueado necesita otro diseño; no baje el nivel para una plantilla no confiable.
¿Mustache sigue siendo seguro para plantillas proporcionadas por el usuario?
Solo con los niveles más estrictos y un diseño que trate la plantilla como datos. La recomendación del aviso es actualizar, y los niveles 4 y 5 eliminan el despacho de métodos. Si la aplicación no necesita plantillas escritas por el usuario, manténgalas bajo control del desarrollador.
Encuentre dependencias Mustache vulnerables con Ostorlab
El SCA y SBOM de Ostorlab inventaría los paquetes de código abierto de sus aplicaciones e imágenes de contenedor. Para un servicio Ruby, muestra qué lockfiles siguen resolviendo mustache a 1.1.2 o anterior, para que actualice primero las aplicaciones que renderizan plantillas proporcionadas por el usuario.
Referencias
- GHSA-5hrj-7fc3-cmx9 (Mustache)
- Aviso de GitHub, GHSA-5hrj-7fc3-cmx9, «Mustache for Ruby: RCE using built-in method access»: https://github.com/advisories/GHSA-5hrj-7fc3-cmx9 (comprobado el 19 de noviembre de 2026)
- Registro CVE, CVE-2026-130001: https://www.cve.org/CVERecord?id=CVE-2026-130001 (comprobado el 19 de noviembre de 2026)
- Mustache 1.1.3 en RubyGems: https://rubygems.org/gems/mustache/versions/1.1.3 (comprobado el 19 de noviembre de 2026)
- Código fuente de Mustache en 1.1.2,
context.rb: https://github.com/mustache/mustache/blob/v1.1.2/lib/mustache/context.rb (comprobado el 19 de noviembre de 2026) - Commit de corrección de Mustache
6f0b0a27que añade el nivel de seguridad de acceso al contexto: https://github.com/mustache/mustache/commit/6f0b0a27a864 (comprobado el 19 de noviembre de 2026) - Estadísticas de descargas de RubyGems para mustache: https://rubygems.org/gems/mustache (comprobado el 19 de noviembre de 2026)