Ostorlab Security ScannerのGitHub連携
Ostorlab Security ScannerのGitHub連携は、自動化されたセキュリティをCI/CDパイプラインに直接組み込むことで、モバイルアプリ開発のワークフローを強化します。コードがプッシュされるたびにモバイルアプリケーションをスキャンするGitHub Actionを提供します。プルリクエストに脆弱性のインサイトをインラインで直接追加し、問題を持ち込んだ正確なコード変更を強調し、開発者がGitHubを離れることなく適用できるワンクリックの修正を提案します。
Ostorlab Security ScannerのGitHub連携
Ostorlab Security ScannerのGitHub連携は、堅牢なセキュリティを自社のモバイルアプリ開発ライフサイクルに直接もたらします。GitHubワークフローに専用のステップをシームレスに追加することで、コードが変更されるたびにOstorlabプラットフォーム上で包括的なセキュリティスキャンを自動的に起動できます。この連携は、セキュリティ上の検出結果の詳細な要約を提供し、プルリクエストに直接、実行可能なコメントを残すため、チームは脆弱性を素早く特定し対処できます。重要なのは、各脆弱性を持ち込んだ正確なコード変更を特定することで、開発者が早期に問題を修復し、安全で効率的なCI/CDパイプラインを維持できるようにする点です。
前編:Ostorlab Github Action
Ostorlab GitHub Actionの主な目的は、AndroidのAPKs、AABs、およびiOSのIPAsに対して脆弱性スキャンを起動することです。これらのスキャンは静的・動的・バックエンド解析をカバーし、ネイティブとマルチプラットフォームの両方の主要なフレームワークをサポートします。これにはJava、Kotlin、Objective C、Swift、Flutter、Cordova、Xamarinが含まれます。
OstorlabのGitHub Actionをワークフローに連携させるには、まずAPIキーメニューからAPIキーを生成する必要があります。その方法に関する完全な動画ドキュメントについては、リンクをご確認ください。
次に、既存のワークフローにスキャンを起動するステップを追加するだけです。
on: [push]
jobs:
  ostorlab_test:
    runs-on: ubuntu-latest
    name: Test ostorlab ci actions.
    steps:
        ...... Previous Build Steps
      - name: build ostorlab.apk
        run: mv built-app.apk ostorlab.apk
      - name: Launch Ostorlab scan
        id: start_scan
        uses: Ostorlab/ostorlab_actions@v2.1.0
        with:
          scan_profile: fast_scan # Specify which scan profile to use for the scan (check scan section).
          asset_type: android-apk # type of asset to scan.
          target: ostorlab.apk # path for target tto scan.
          scan_title: Github-CI-Scan # type a title for your scan.
          ostorlab_api_key: ${{ secrets.ostorlab_api_key }} # your secret api key.
          break_on_risk_rating: HIGH # Wait for the scan results and force the action to fail if the scan risk is higher
          max_wait_minutes: 30
      - name: Get scan id
        run: echo "Scan Created with id ${{ steps.start_scan.outputs.scan_id }} you can access the full report at https://report.ostorlab.co/scan/${{ steps.start_scan.outputs.scan_id }}/"
GitHub Actionはシンプルかつ柔軟に設計されています。実行したら放っておくこともできますし、スキャンが高リスクの問題を検出したらパイプラインを自動的に中断するよう設定することもできます。fastな静的解析から、動的・バックエンドテストを含むfullスキャンまでのプロファイルで、Android(APK、AAB)およびiOS(IPA)アプリケーションのスキャンをサポートします。スキャンのタイトルをカスタマイズしたり、タイムアウトを設定したり、リスク評価に基づいて挙動を制御したりすることもできます。
利用可能なオプションと設定値の完全な一覧については、公式ドキュメントを参照してください。
後編:Ostorlab Security Scanner GitHub Application
Ostorlab Security ScannerのGitHub Appは、Pull Requestsに実行可能なインサイトを直接提供することで、開発者がコードのセキュリティを向上させるのを支援するよう設計されています。どのコード片が脆弱性を持ち込んだのかを正確に特定し、自動的にコミットできる実行可能なインサイトとコードの提案を提供することを主な目的として、セキュリティを開発ワークフローに統合します。
その主な機能は次のとおりです。
- 自動セキュリティスキャン:プルリクエストが作成または更新されたときに、Ostorlabの脆弱性スキャンを自動的に起動します。
- インラインのセキュリティフィードバック:特定された脆弱性に対して正確なコード修正を生成します。
- ワンクリックでの修復:提案された修正をGitHubのインターフェースから直接適用します。
これらの機能を有効にするには、まず以下の手順に従ってアプリケーションをインストールする必要があります。
-
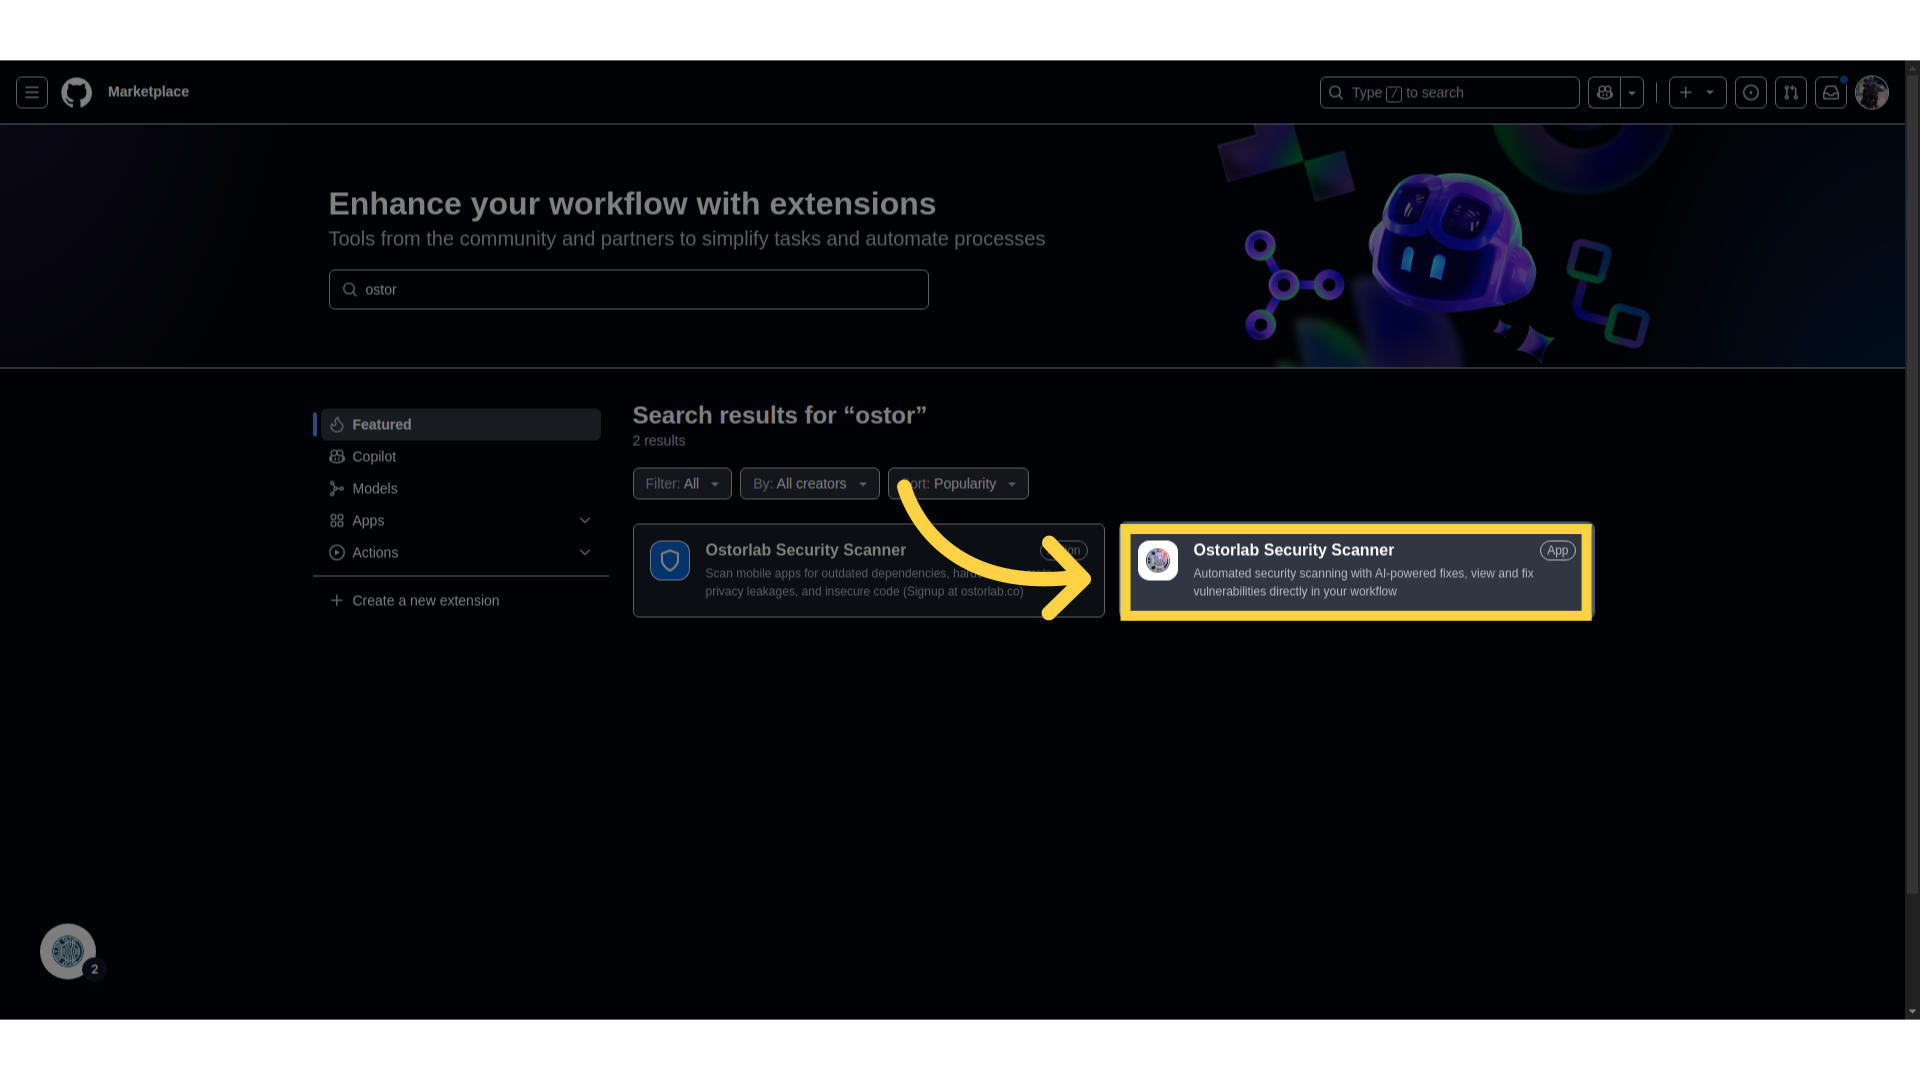
GitHub Marketplace上のOstorlab Security Scanner Appに移動します。
-
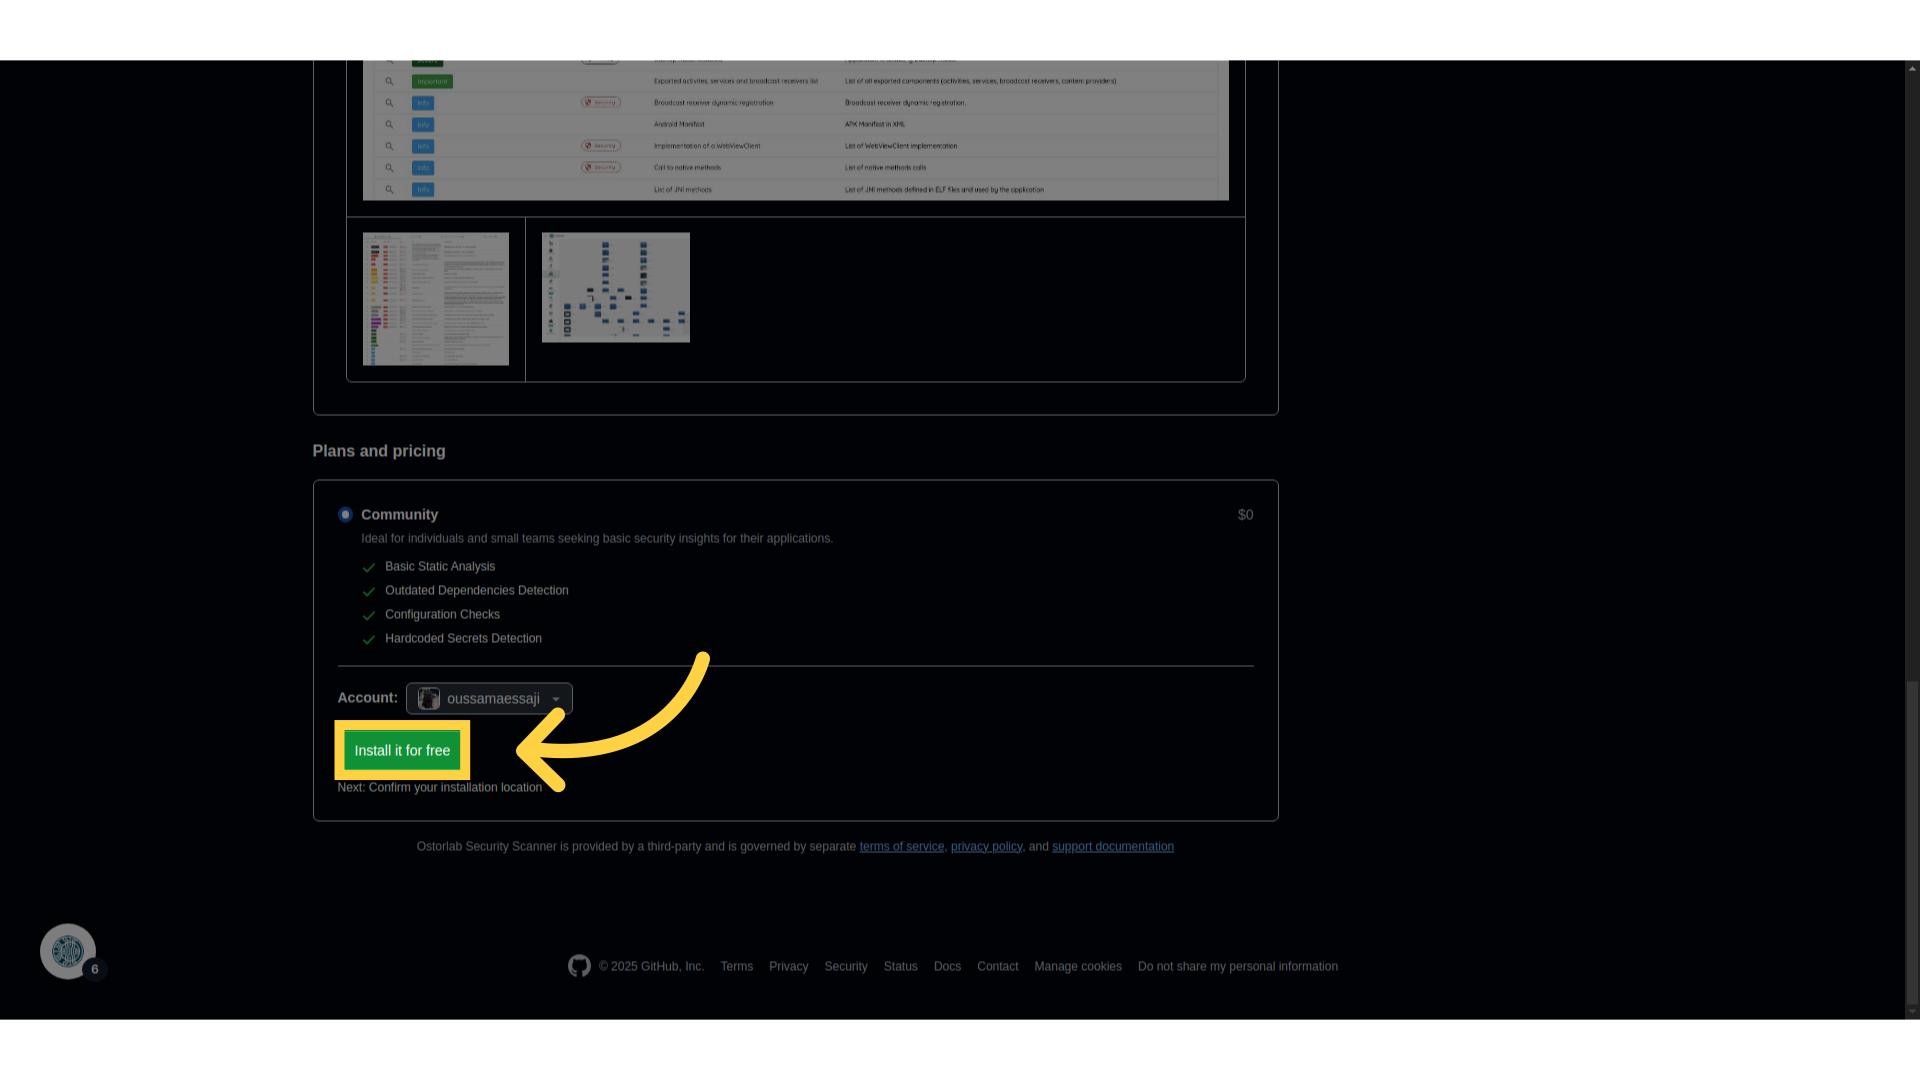
Install for freeボタンをクリックします。
-
必要な権限を付与します。
- プルリクエストへの読み取り・書き込みアクセス。
- リポジトリへのメタデータアクセス。
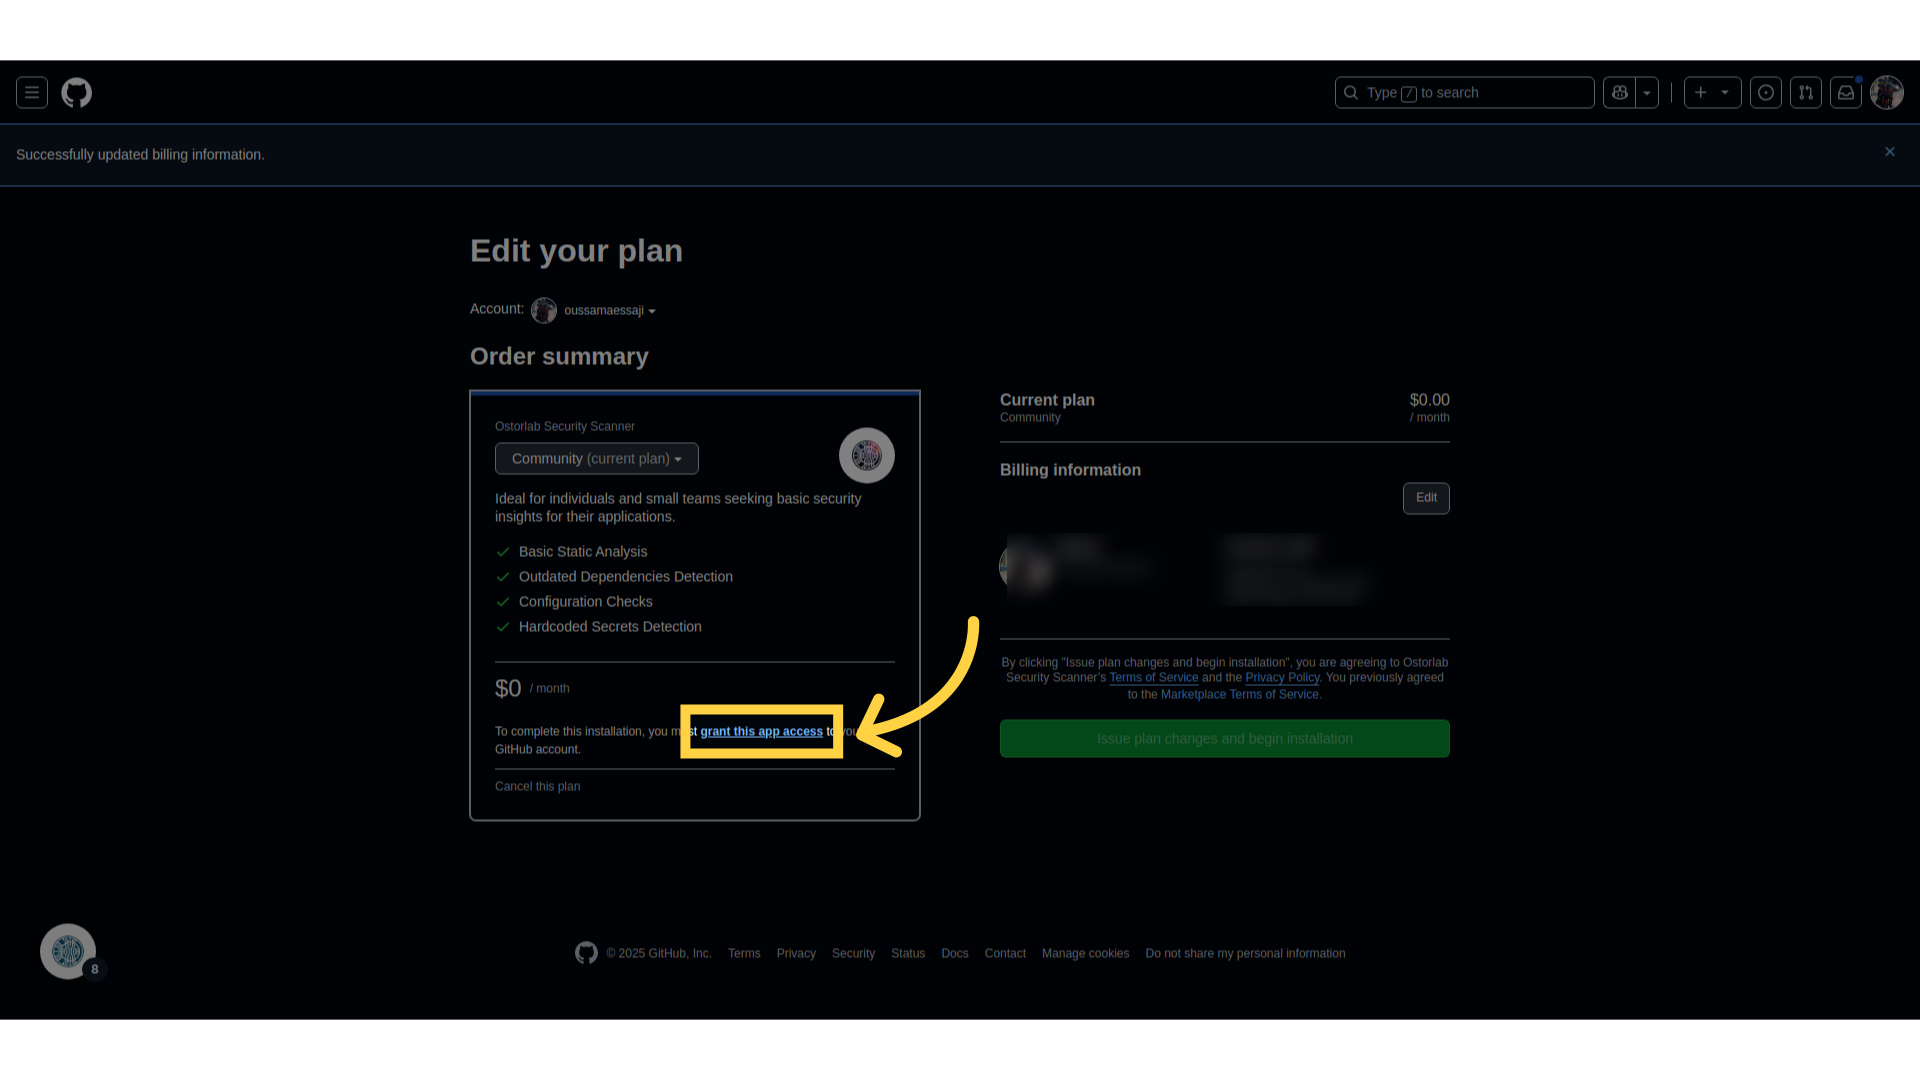
Appのインストール方法に関する完全なステップバイステップのガイドについては、こちらのドキュメントに従ってください。
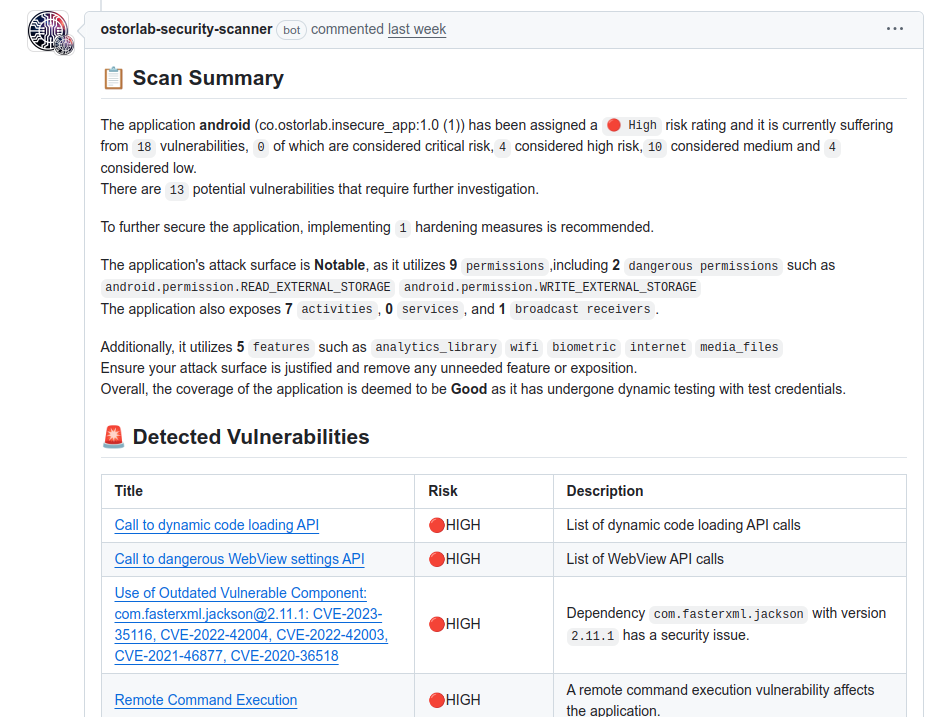
スキャンが終わると、すべての検出結果とそのリスク評価を強調するscan summaryが生成され、Pull Requestに追加されます。
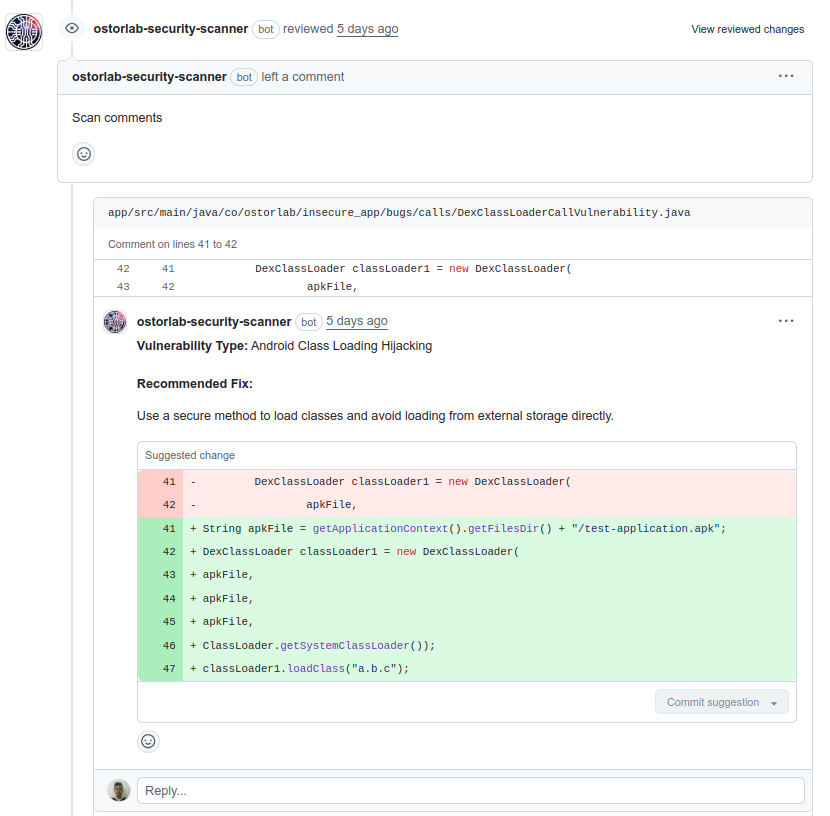
さらに、現在のPull Requestのコードによって持ち込まれた脆弱性には、簡単な説明、修正の推奨、そしてCommit Suggestionボタンをクリックすることで自動的にコミットできる提案コード修正を含むコメントが付きます。
今すぐ始める
セキュリティは、ワークフローの一部になっているときに最も容易になります。OstorlabのGitHub ActionとApplicationを使えば、モバイルセキュリティを自動化し、レビューの摩擦を減らし、より安全なアプリケーションをより速く出荷できます。