Intégration GitHub d'Ostorlab Security Scanner
L'intégration GitHub d'Ostorlab Security Scanner améliore les workflows de développement d'applications mobiles en intégrant la sécurité automatisée directement dans le pipeline CI/CD. Elle propose une GitHub Action pour scanner l'application mobile à chaque push de code. Elle ajoute des informations sur les vulnérabilités directement dans les pull requests, met en évidence les modifications de code exactes qui ont introduit les problèmes et suggère des corrections en un clic que les développeurs peuvent appliquer sans quitter GitHub.
Intégration GitHub d'Ostorlab Security Scanner
L'intégration GitHub d'Ostorlab Security Scanner apporte une sécurité robuste directement dans le cycle de développement de votre application mobile. En ajoutant sans effort une étape dédiée à votre workflow GitHub, vous pouvez déclencher automatiquement des scans de sécurité complets sur la plateforme Ostorlab à chaque modification de code. L'intégration fournit des synthèses détaillées des vulnérabilités et laisse des commentaires exploitables directement sur vos Pull Requests, ce qui permet à votre équipe d'identifier et de traiter rapidement les vulnérabilités. Point essentiel, elle identifie précisément les modifications de code qui ont introduit chaque vulnérabilité, ce qui permet aux développeurs de corriger les problèmes tôt et de maintenir un pipeline CI/CD sécurisé et efficace.
Prequel : Ostorlab Github Action
L'objectif principal de l'Ostorlab GitHub Action est de déclencher des scans de vulnérabilités pour les APKs et AABs Android ainsi que les IPAs iOS. Ces scans couvrent l'analyse statique, dynamique et backend, et prennent en charge les principaux frameworks, natifs comme multiplateformes. Cela inclut Java, Kotlin, Objective C, Swift, Flutter, Cordova et Xamarin.
Pour intégrer les GitHub Actions d'Ostorlab à votre workflow, vous devez d'abord générer une clé d'API depuis le menu des clés d'API. Pour une documentation vidéo complète sur la marche à suivre, consultez le lien
Il vous suffit ensuite d'ajouter une étape pour déclencher le scan dans votre workflow existant.
on: [push]
jobs:
  ostorlab_test:
    runs-on: ubuntu-latest
    name: Test ostorlab ci actions.
    steps:
        ...... Previous Build Steps
      - name: build ostorlab.apk
        run: mv built-app.apk ostorlab.apk
      - name: Launch Ostorlab scan
        id: start_scan
        uses: Ostorlab/ostorlab_actions@v2.1.0
        with:
          scan_profile: fast_scan # Specify which scan profile to use for the scan (check scan section).
          asset_type: android-apk # type of asset to scan.
          target: ostorlab.apk # path for target tto scan.
          scan_title: Github-CI-Scan # type a title for your scan.
          ostorlab_api_key: ${{ secrets.ostorlab_api_key }} # your secret api key.
          break_on_risk_rating: HIGH # Wait for the scan results and force the action to fail if the scan risk is higher
          max_wait_minutes: 30
      - name: Get scan id
        run: echo "Scan Created with id ${{ steps.start_scan.outputs.scan_id }} you can access the full report at https://report.ostorlab.co/scan/${{ steps.start_scan.outputs.scan_id }}/"
La GitHub Action est conçue pour être simple et flexible : vous pouvez la lancer et l'oublier, ou la configurer pour interrompre automatiquement le pipeline si un scan détecte un problème à risque élevé. Elle prend en charge le scan d'applications Android (APK, AAB) et iOS (IPA) avec des profils allant de l'analyse statique fast aux scans full qui incluent des tests dynamiques et backend. Vous pouvez aussi personnaliser les titres de scan, définir des délais d'expiration et contrôler le comportement en fonction des niveaux de risque.
Pour la liste complète des options disponibles et des valeurs de configuration, consultez la documentation officielle.
Sequel : Ostorlab Security Scanner GitHub Application
L'Ostorlab Security Scanner GitHub App est conçue pour aider les développeurs à améliorer la sécurité de leur code en fournissant des informations exploitables directement dans les Pull Requests. Elle intègre la sécurité au workflow de développement, avec pour objectif principal d'identifier précisément le morceau de code qui a introduit la vulnérabilité, en fournissant des informations exploitables et des suggestions de code qui peuvent être commitées automatiquement.
Ses principales fonctionnalités sont les suivantes :
- Scan de sécurité automatisé : déclenche automatiquement les scans de vulnérabilités d'Ostorlab lorsque des pull requests sont créées ou mises à jour.
- Retour de sécurité en ligne : génère des corrections de code précises pour les vulnérabilités identifiées.
- Remédiation en un clic : appliquez les corrections suggérées directement depuis l'interface GitHub.
Pour activer ces fonctionnalités, vous devez d'abord installer l'application en suivant les étapes ci-dessous :
-
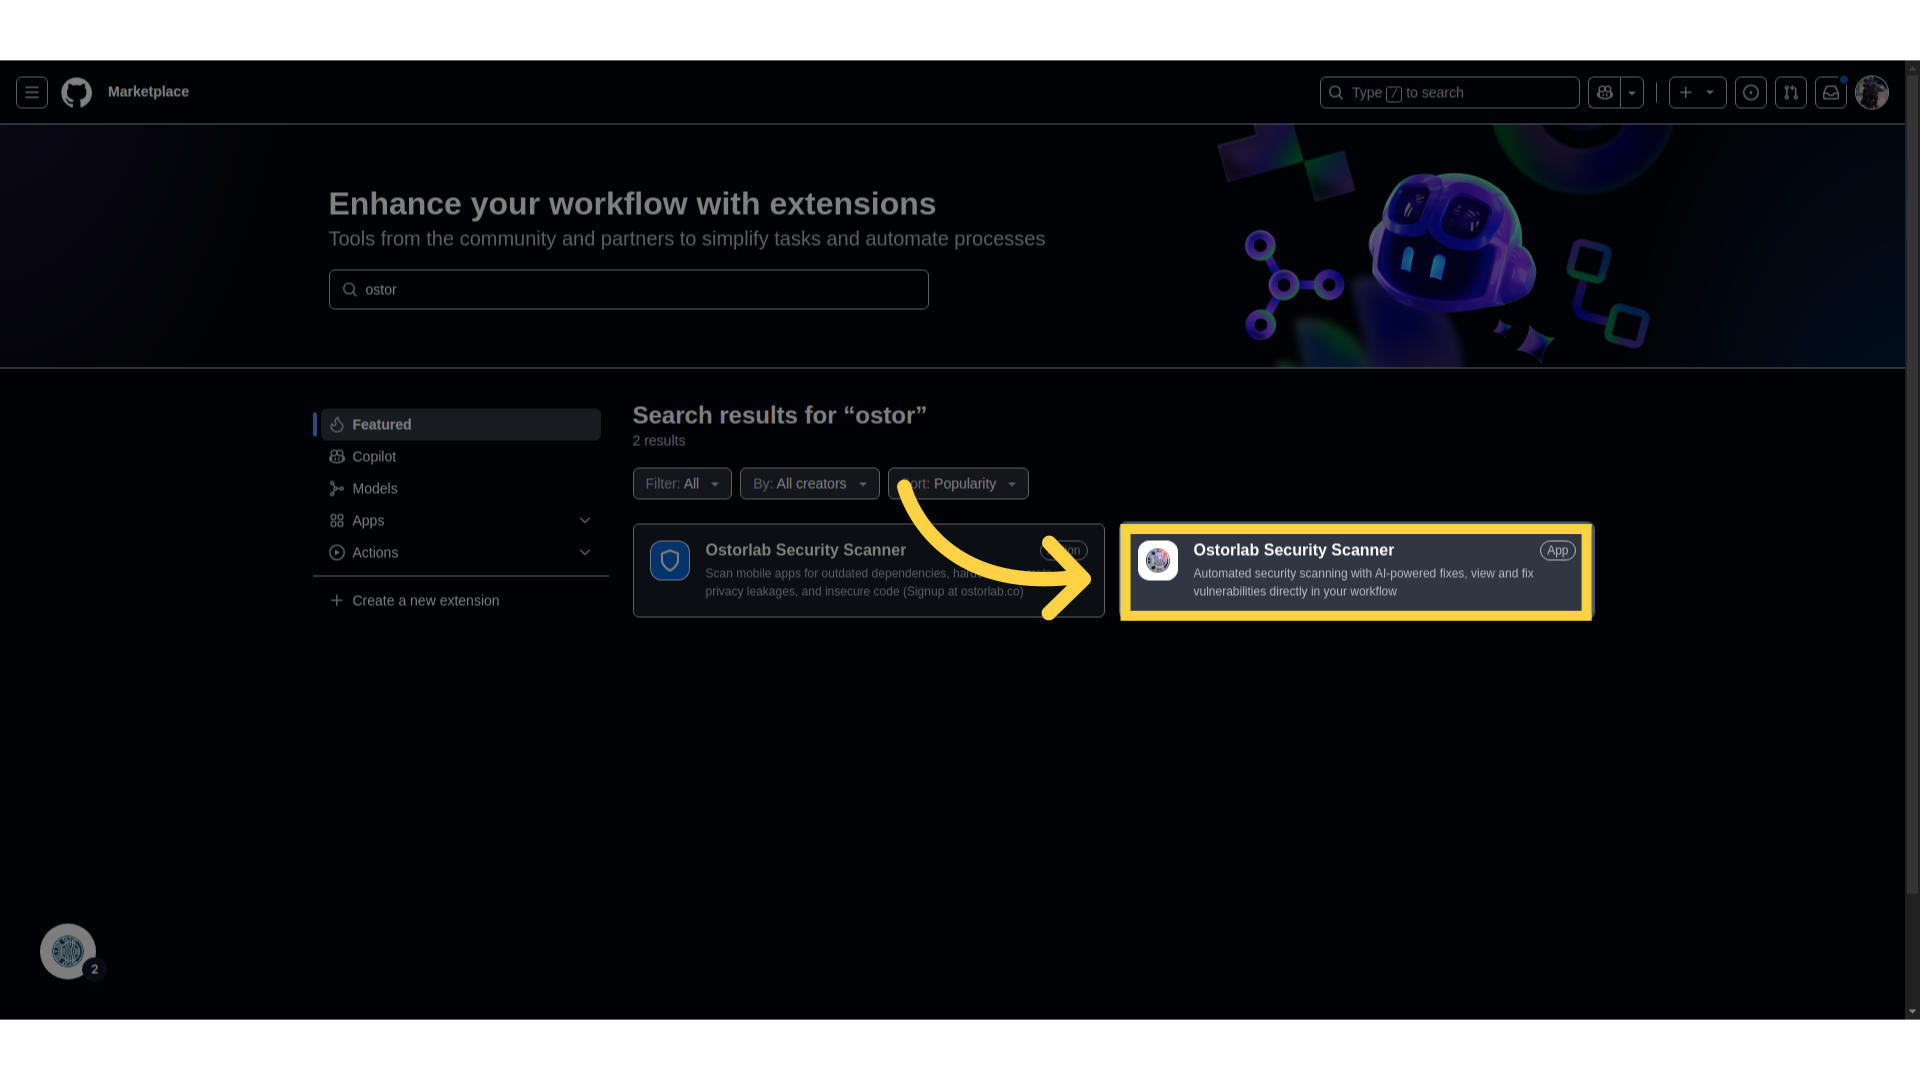
Rendez-vous sur l'Ostorlab Security Scanner App sur le GitHub marketplace.
-
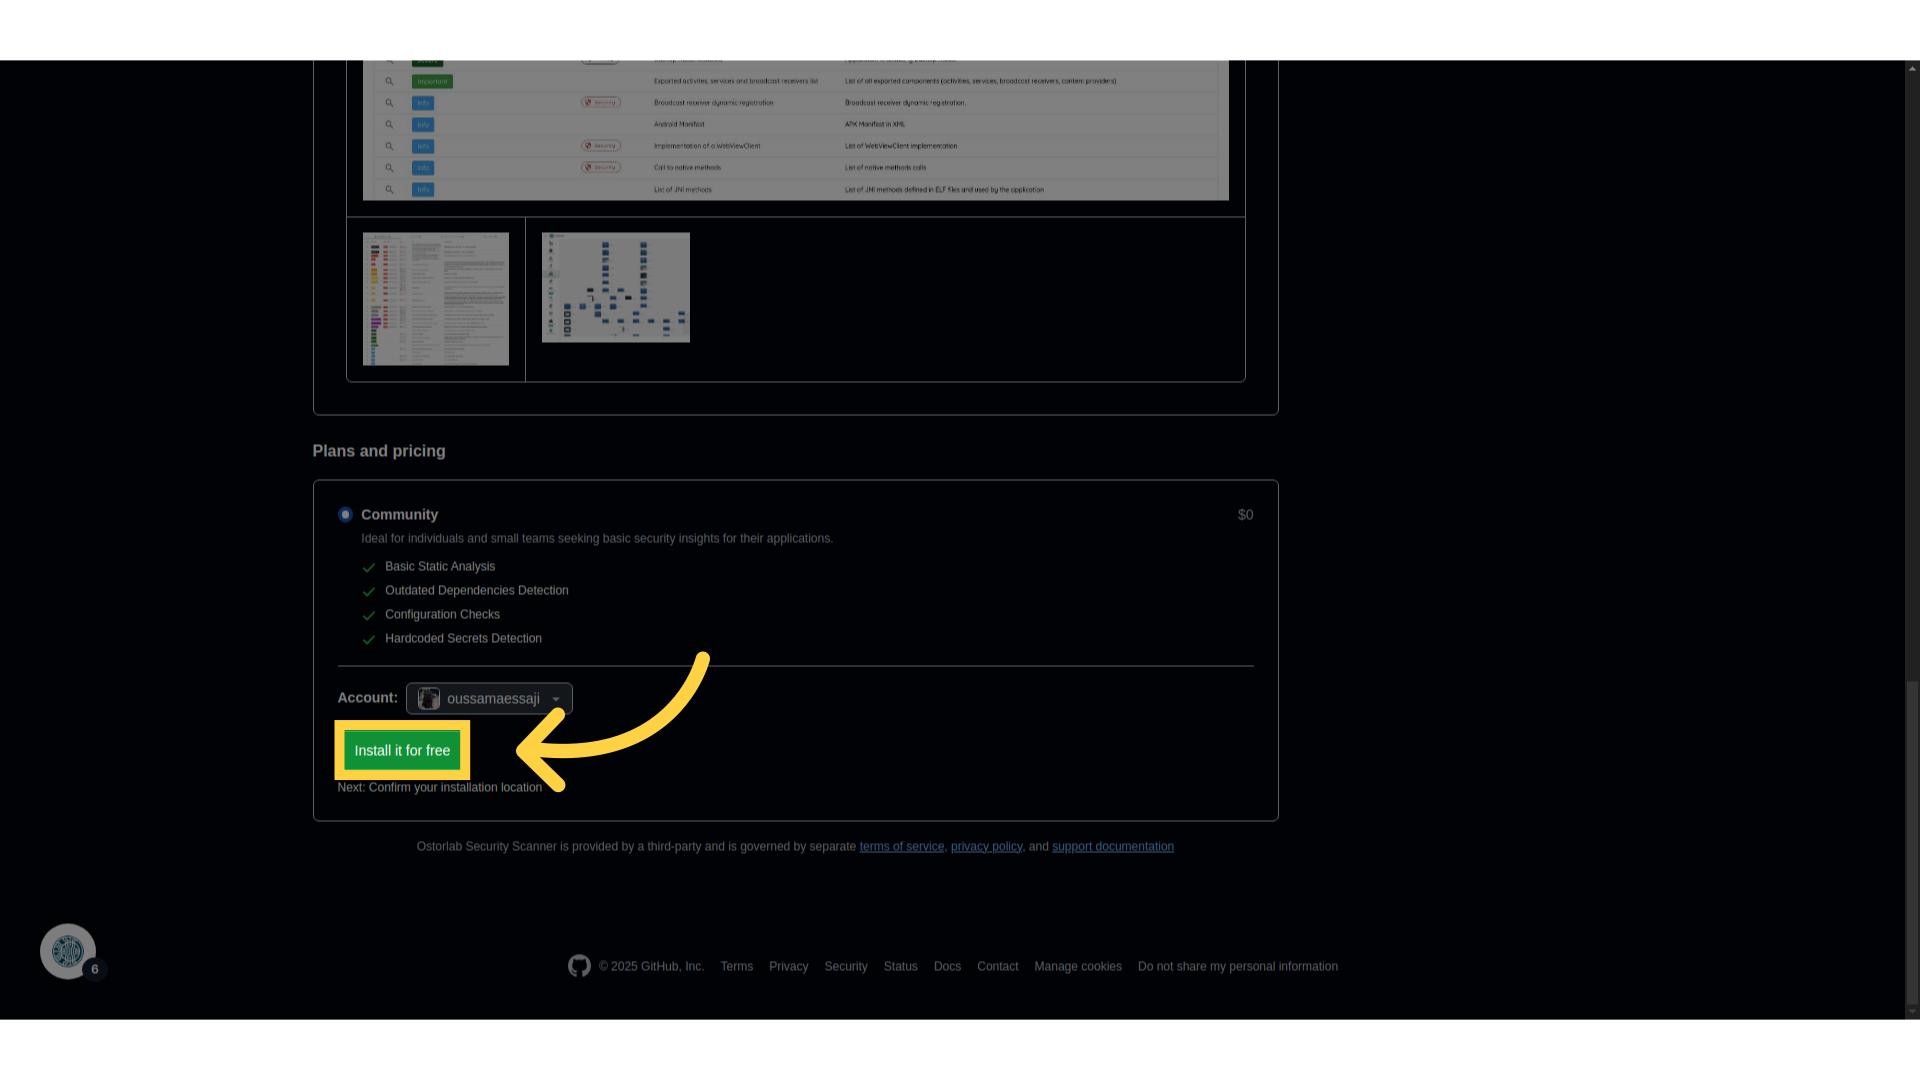
Cliquez sur le bouton Install for free.
-
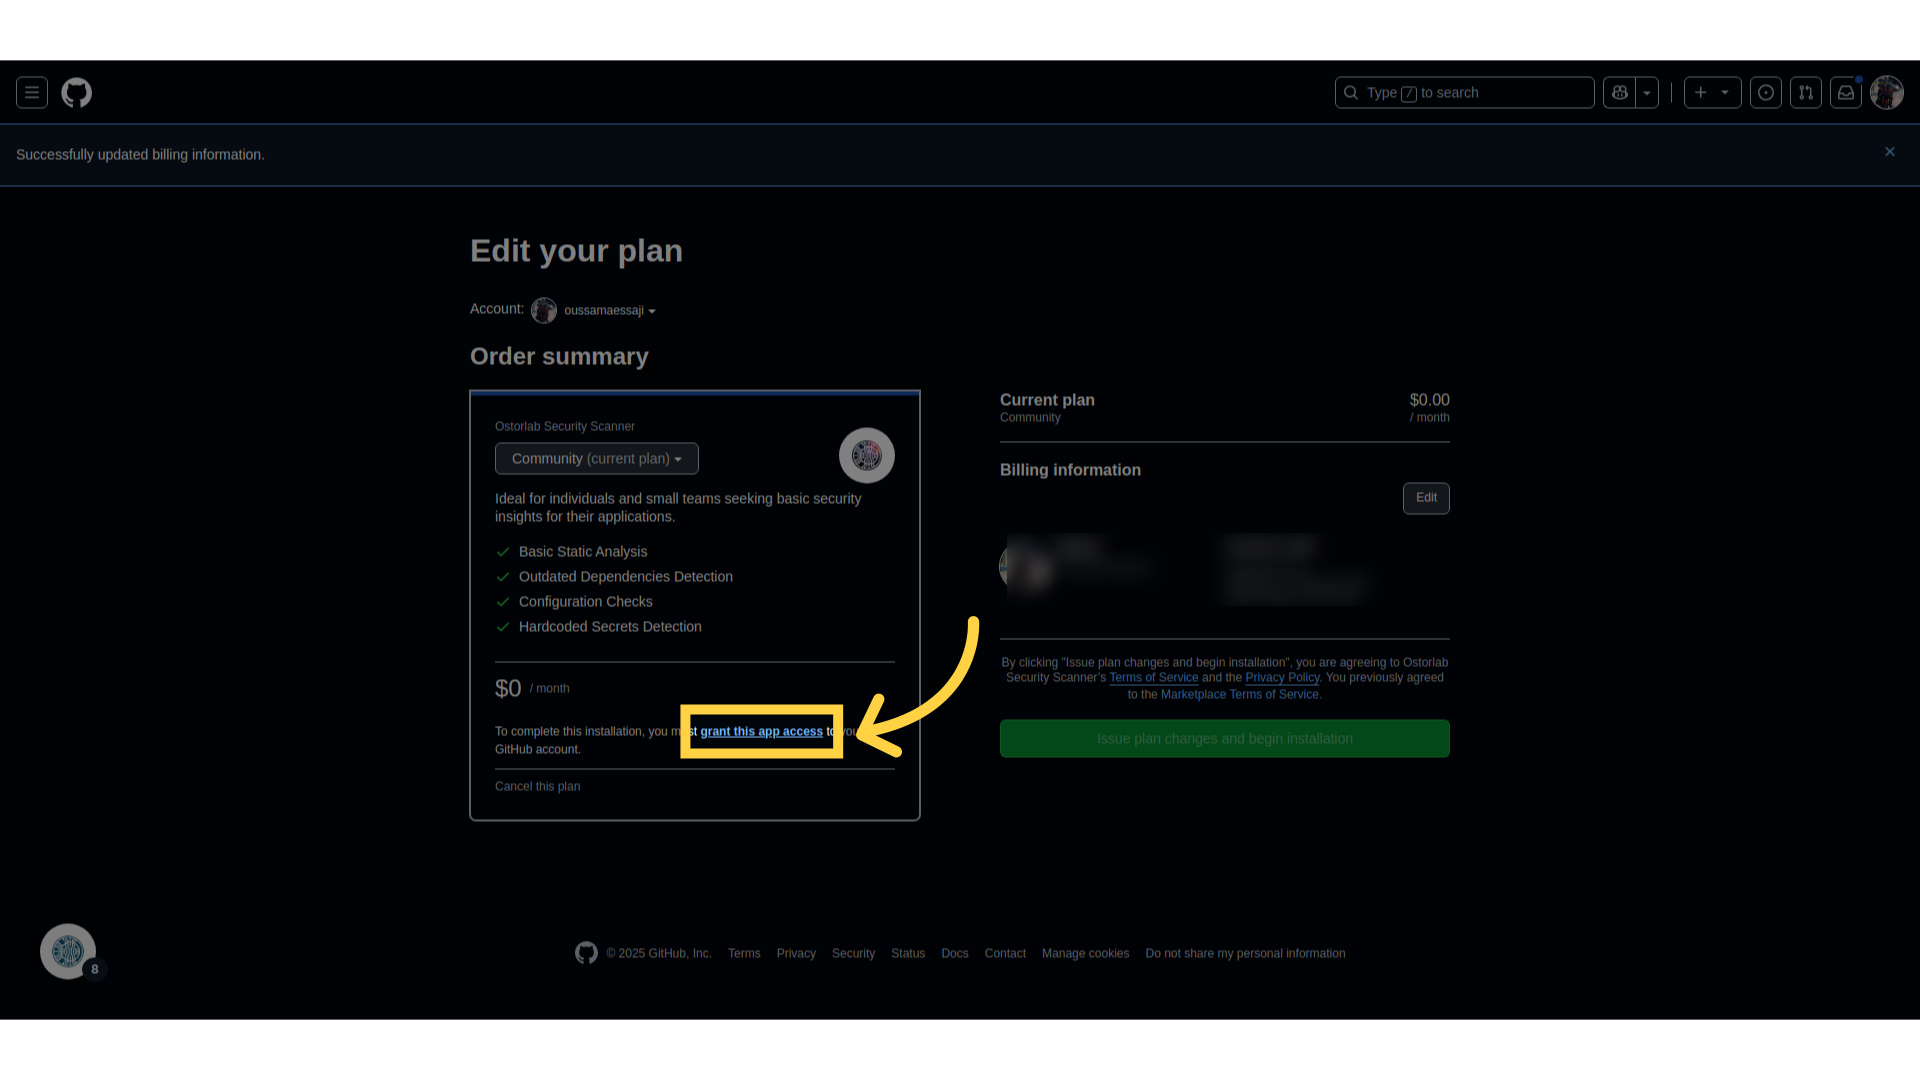
Accordez les autorisations nécessaires :
- Accès en lecture et écriture aux pull requests.
- Accès aux métadonnées du dépôt.
Pour un guide complet pas à pas d'installation de l'App, suivez la documentation ici.
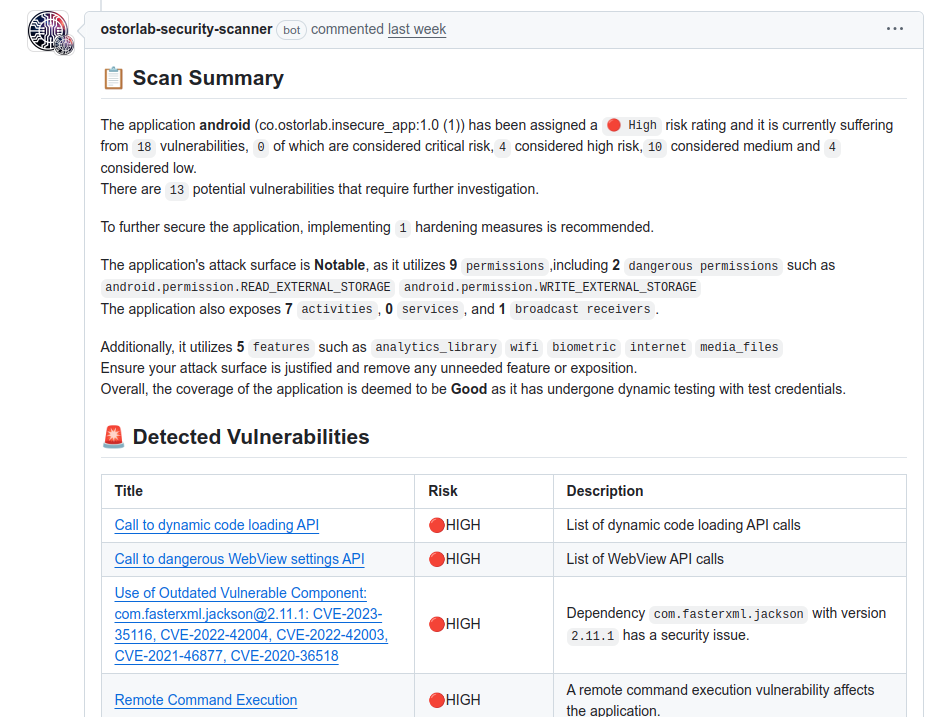
Une fois le scan terminé, un scan summary mettant en évidence toutes les vulnérabilités et leurs niveaux de risque sera générée et ajoutée à votre Pull Request.
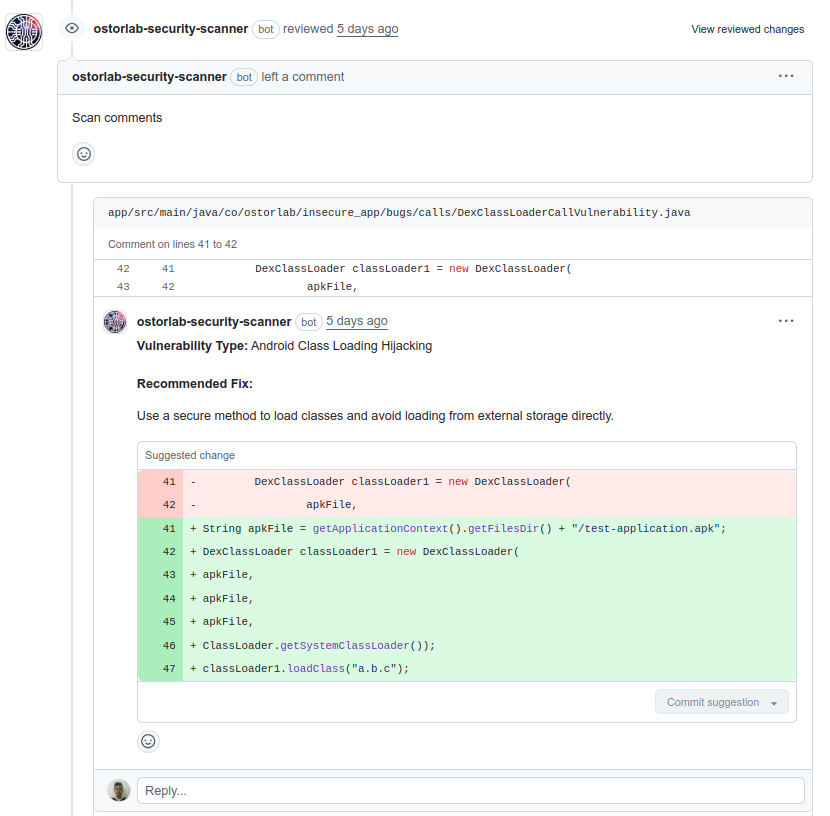
De plus, les vulnérabilités introduites par le code de la Pull Request en cours auront des commentaires comprenant une brève description, une recommandation de correction et une correction de code suggérée, qui peut être commitée automatiquement en cliquant sur le bouton Commit Suggestion.
Démarrez dès aujourd'hui
La sécurité est plus simple lorsqu'elle fait partie du workflow. Avec la GitHub Action et l'Application d'Ostorlab, vous pouvez automatiser la sécurité mobile, réduire les frictions de revue et livrer plus vite des applications plus sûres.
🔧 Ajouter la GitHub Action 🔗 Installer la GitHub App 📚 Lire la documentation complète