Integración de Ostorlab Security Scanner con GitHub
La integración de Ostorlab Security Scanner con GitHub mejora los flujos de desarrollo de aplicaciones móviles al incorporar seguridad automatizada directamente en el pipeline de CI/CD. Ofrece una GitHub Action para escanear la aplicación móvil en cada push de código. Añade información de vulnerabilidades directamente en los pull requests, señala los cambios de código exactos que introdujeron los problemas y sugiere correcciones con un solo clic que los desarrolladores pueden aplicar sin salir de GitHub.
Integración de Ostorlab Security Scanner con GitHub
La integración de Ostorlab Security Scanner con GitHub incorpora una seguridad sólida directamente en el ciclo de vida de desarrollo de sus aplicaciones móviles. Al añadir sin fricciones un paso dedicado a su flujo de trabajo de GitHub, puede activar automáticamente escaneos de seguridad completos en la plataforma Ostorlab con cada cambio de código. La integración ofrece resúmenes detallados de los hallazgos de seguridad y deja comentarios accionables directamente en sus Pull Requests, lo que permite a su equipo identificar y abordar rápidamente las vulnerabilidades. Lo más importante es que señala los cambios de código exactos que introdujeron cada vulnerabilidad, de modo que los desarrolladores puedan corregir los problemas de forma temprana y mantener un pipeline de CI/CD seguro y eficiente.
Preludio: Ostorlab Github Action
El objetivo principal de Ostorlab GitHub Action es activar escaneos de vulnerabilidades para APKs y AABs de Android y IPAs de iOS. Estos escaneos abarcan el análisis estático, dinámico y de backend, y son compatibles con los principales frameworks, tanto nativos como multiplataforma. Esto incluye Java, Kotlin, Objective C, Swift, Flutter, Cordova y Xamarin.
Para integrar las GitHub Actions de Ostorlab en su flujo de trabajo, primero debe generar una clave de API desde el menú de claves de API. Para consultar una documentación completa en vídeo sobre cómo hacerlo, visite el enlace
A continuación, basta con añadir un paso a su flujo de trabajo existente para activar el escaneo.
on: [push]
jobs:
  ostorlab_test:
    runs-on: ubuntu-latest
    name: Test ostorlab ci actions.
    steps:
        ...... Previous Build Steps
      - name: build ostorlab.apk
        run: mv built-app.apk ostorlab.apk
      - name: Launch Ostorlab scan
        id: start_scan
        uses: Ostorlab/ostorlab_actions@v2.1.0
        with:
          scan_profile: fast_scan # Specify which scan profile to use for the scan (check scan section).
          asset_type: android-apk # type of asset to scan.
          target: ostorlab.apk # path for target tto scan.
          scan_title: Github-CI-Scan # type a title for your scan.
          ostorlab_api_key: ${{ secrets.ostorlab_api_key }} # your secret api key.
          break_on_risk_rating: HIGH # Wait for the scan results and force the action to fail if the scan risk is higher
          max_wait_minutes: 30
      - name: Get scan id
        run: echo "Scan Created with id ${{ steps.start_scan.outputs.scan_id }} you can access the full report at https://report.ostorlab.co/scan/${{ steps.start_scan.outputs.scan_id }}/"
La GitHub Action está diseñada para ser sencilla y flexible: puede ejecutarla y olvidarse, o configurarla para que interrumpa el pipeline automáticamente si un escaneo detecta un problema de alto riesgo. Admite el escaneo de aplicaciones Android (APK, AAB) e iOS (IPA) con perfiles que van desde el análisis estático fast hasta escaneos full que incluyen pruebas dinámicas y de backend. También puede personalizar los títulos de los escaneos, establecer tiempos de espera y controlar el comportamiento según las calificaciones de riesgo.
Para consultar la lista completa de opciones y valores de configuración disponibles, remítase a la documentación oficial.
Secuela: Ostorlab Security Scanner GitHub Application
La GitHub App de Ostorlab Security Scanner está diseñada para ayudar a los desarrolladores a mejorar la seguridad de su código mediante información accionable directamente en los Pull Requests. Integra la seguridad en el flujo de desarrollo con el objetivo principal de señalar exactamente qué fragmento de código introdujo la vulnerabilidad, aportando información accionable y sugerencias de código que pueden confirmarse (commit) automáticamente.
Entre sus funcionalidades principales se incluyen:
- Escaneo de seguridad automatizado: activa escaneos de vulnerabilidades de Ostorlab automáticamente cuando se crean o actualizan pull requests.
- Comentarios de seguridad en línea: genera correcciones de código precisas para las vulnerabilidades identificadas.
- Corrección con un solo clic: aplique las correcciones sugeridas directamente desde la interfaz de GitHub.
Para habilitar estas funcionalidades, primero debe instalar la aplicación siguiendo los pasos que se indican a continuación:
-
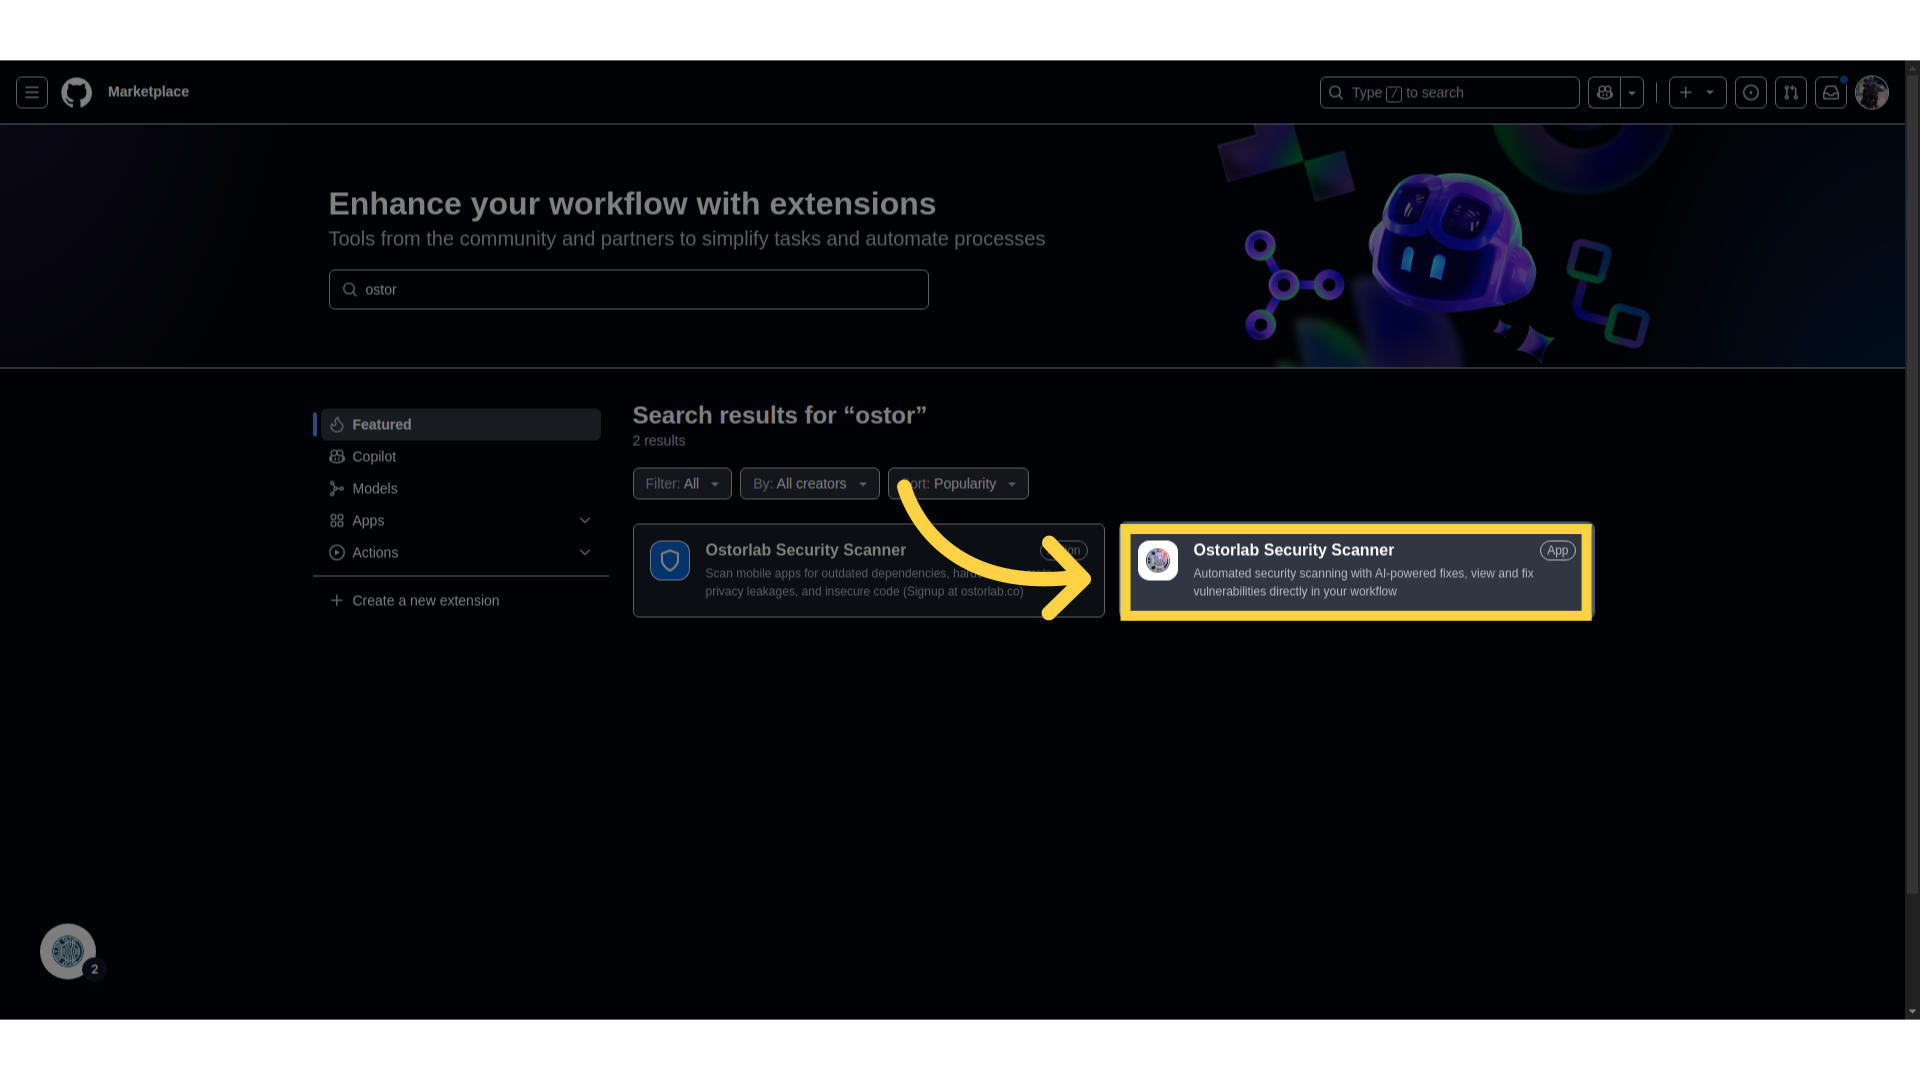
Vaya a la Ostorlab Security Scanner App en el marketplace de GitHub.
-
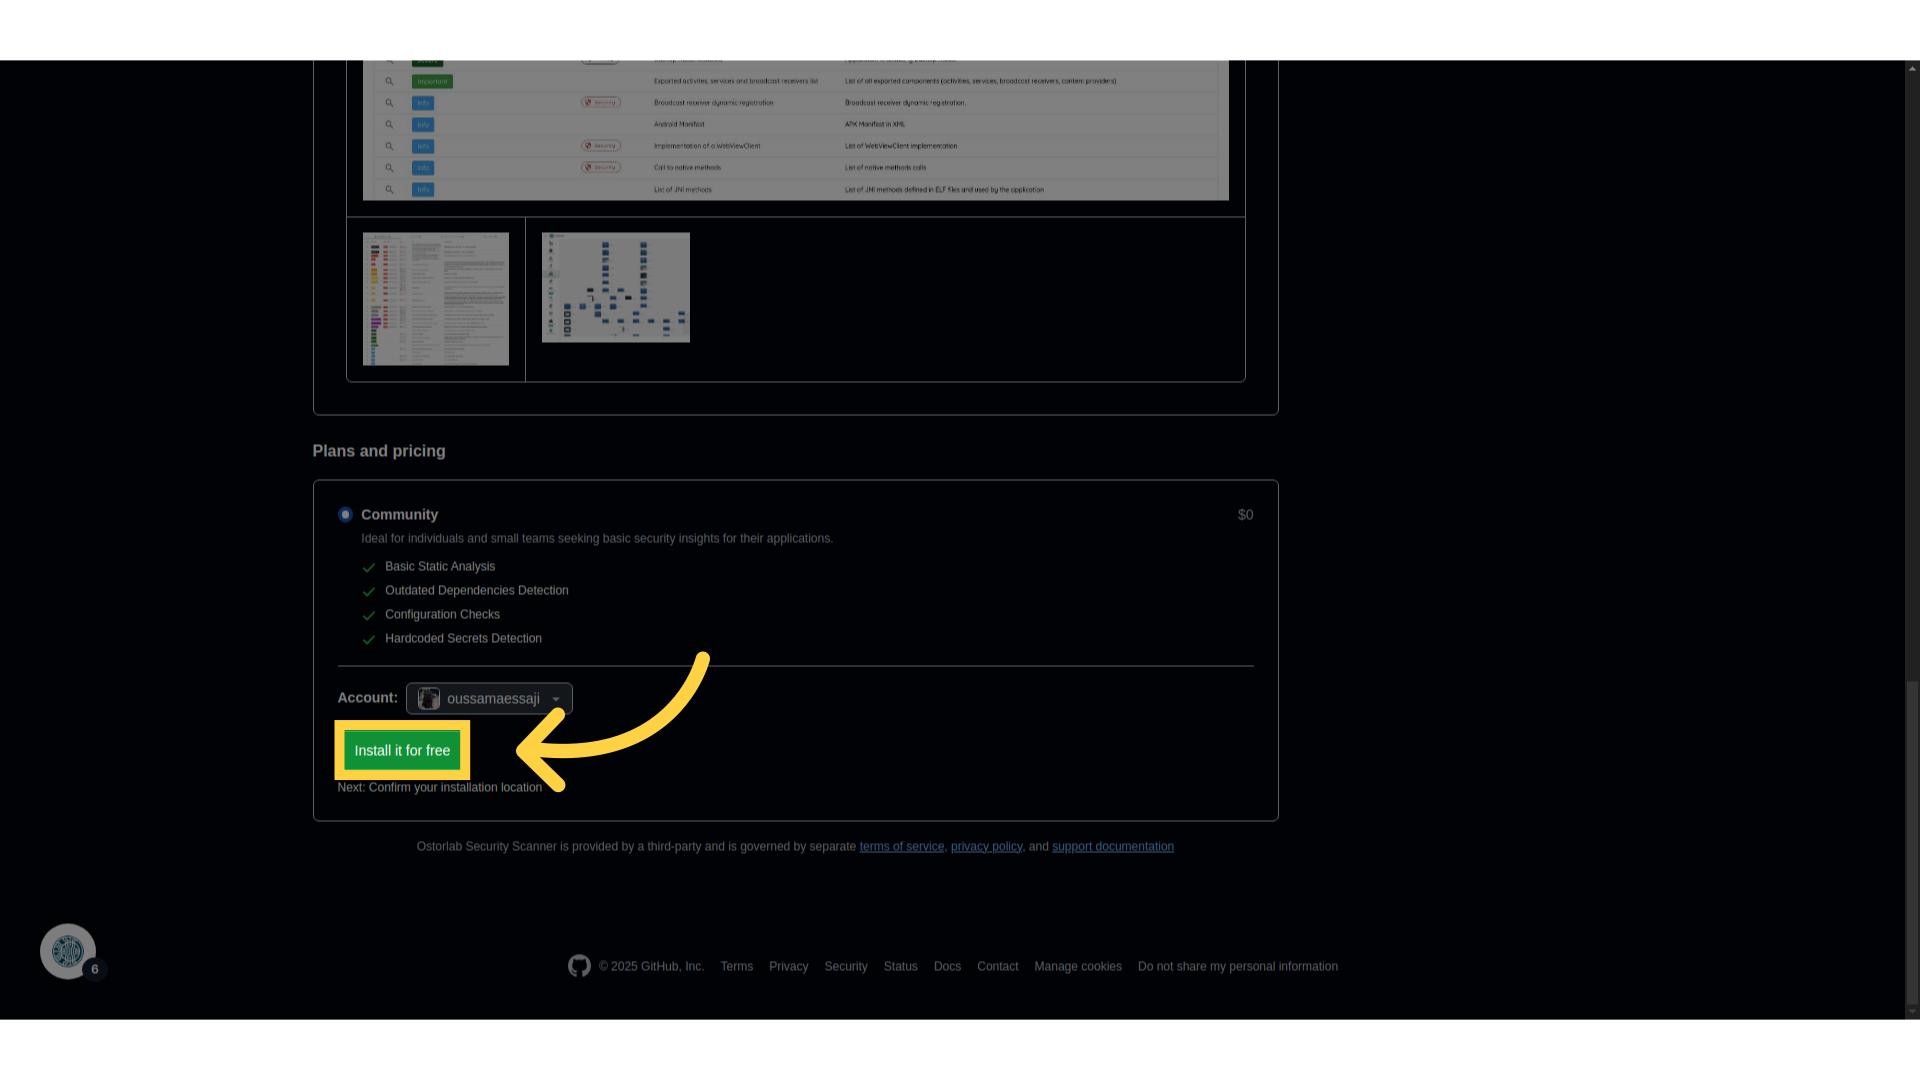
Haga clic en el botón Install for free.
-
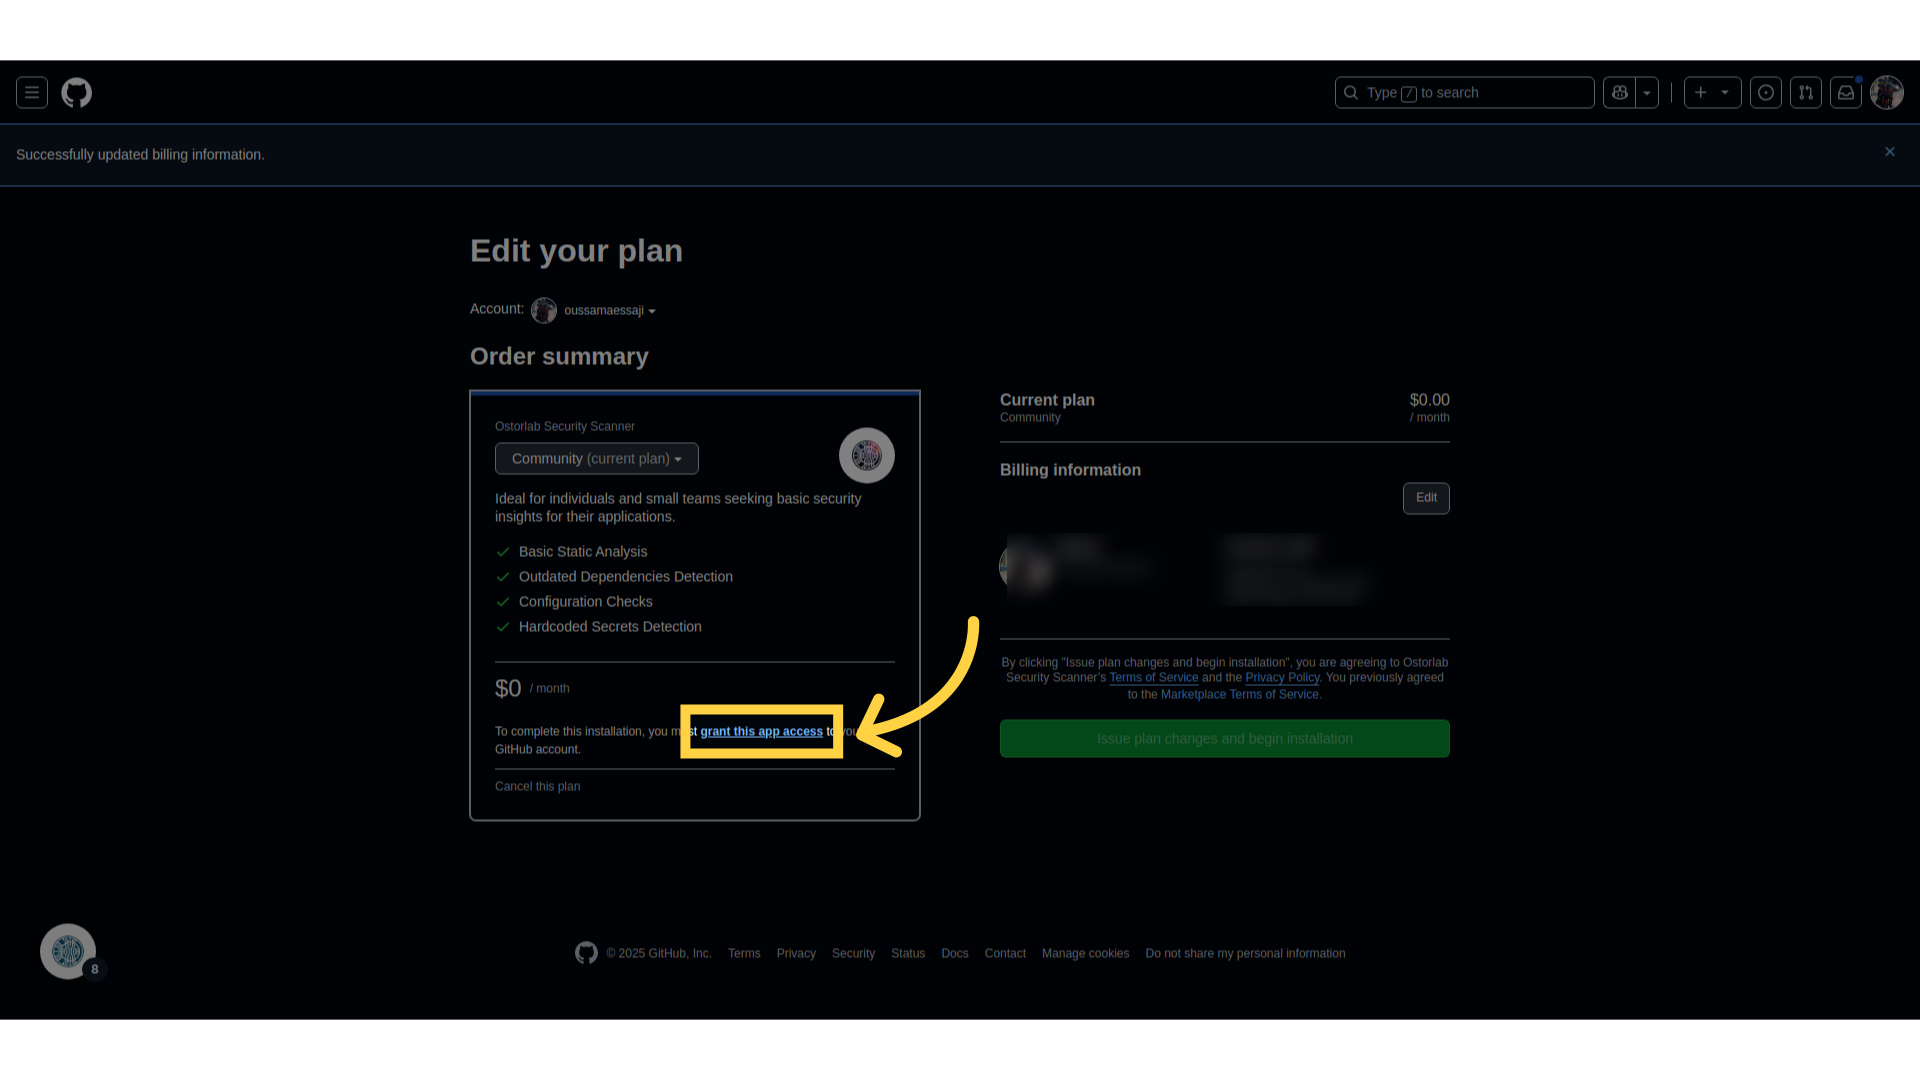
Conceda los permisos necesarios:
- Acceso de lectura y escritura a los pull requests.
- Acceso a los metadatos del repositorio.
Para consultar una guía paso a paso completa sobre cómo instalar la App, siga la documentación aquí.
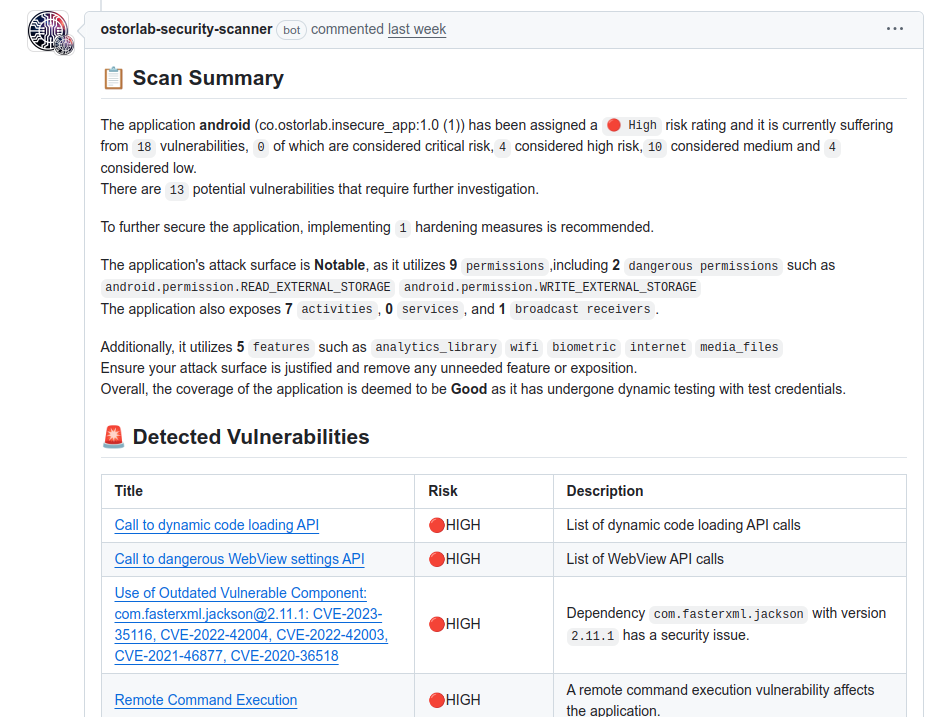
Una vez finalizado el escaneo, se generará un scan summary que destaca todos los hallazgos y sus calificaciones de riesgo, y se añadirá a su Pull Request.
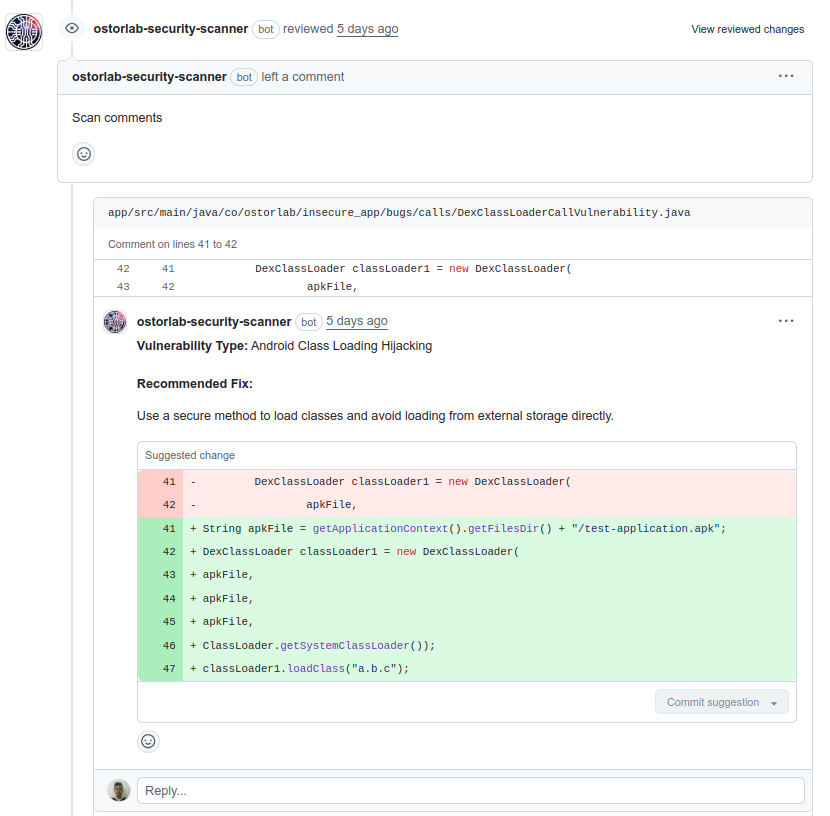
Además, las vulnerabilidades introducidas por el código del Pull Request actual tendrán comentarios con una breve descripción, una recomendación de corrección y una corrección de código sugerida que puede confirmarse automáticamente haciendo clic en el botón Commit Suggestion.
Empiece hoy mismo
La seguridad resulta más fácil cuando forma parte del flujo de trabajo. Con la GitHub Action y la Application de Ostorlab, puede automatizar la seguridad móvil, reducir la fricción en las revisiones y publicar aplicaciones más seguras con mayor rapidez.
🔧 Añada la GitHub Action 🔗 Instale la GitHub App 📚 Lea la documentación completa