Ostorlab Security Scanner 的 GitHub 集成
Ostorlab Security Scanner 的 GitHub 集成将自动化安全直接嵌入 CI/CD 流水线,优化移动应用开发工作流。它提供一个 GitHub Action,可在每次代码推送时扫描移动应用;它还直接在拉取请求中添加内联漏洞洞察,精确标出引入问题的代码变更,并提供开发者无需离开 GitHub 即可一键应用的修复建议。
Ostorlab Security Scanner 的 GitHub 集成
Ostorlab Security Scanner 的 GitHub 集成将强大的安全能力直接带入您的移动应用开发生命周期。只需在您的 GitHub 工作流中无缝添加一个专用步骤,即可在每次代码变更时自动在 Ostorlab 平台上触发全面的安全扫描。该集成会提供详细的安全发现摘要,并直接在您的拉取请求(Pull Request)中留下可据此行动的评论,帮助您的团队快速识别和处理漏洞。更重要的是,它能精确定位引入每个漏洞的代码变更,使开发者能够尽早修复问题,并保持安全、高效的 CI/CD 流水线。
前篇:Ostorlab Github Action
Ostorlab GitHub Action 的主要目标是针对 Android APKs、AABs 以及 iOS IPAs 触发漏洞扫描。这些扫描涵盖静态、动态和后端分析,并支持主流的原生框架和跨平台框架,包括 Java、Kotlin、Objective C、Swift、Flutter、Cordova 和 Xamarin。
要将 Ostorlab 的 GitHub Actions 集成到您的工作流中,首先需要在 API 密钥菜单中生成一个 API 密钥。有关具体操作方法的完整视频文档,请查看此链接
接下来,您只需在现有工作流中添加一个触发扫描的步骤即可。
on: [push]
jobs:
  ostorlab_test:
    runs-on: ubuntu-latest
    name: Test ostorlab ci actions.
    steps:
        ...... Previous Build Steps
      - name: build ostorlab.apk
        run: mv built-app.apk ostorlab.apk
      - name: Launch Ostorlab scan
        id: start_scan
        uses: Ostorlab/ostorlab_actions@v2.1.0
        with:
          scan_profile: fast_scan # Specify which scan profile to use for the scan (check scan section).
          asset_type: android-apk # type of asset to scan.
          target: ostorlab.apk # path for target tto scan.
          scan_title: Github-CI-Scan # type a title for your scan.
          ostorlab_api_key: ${{ secrets.ostorlab_api_key }} # your secret api key.
          break_on_risk_rating: HIGH # Wait for the scan results and force the action to fail if the scan risk is higher
          max_wait_minutes: 30
      - name: Get scan id
        run: echo "Scan Created with id ${{ steps.start_scan.outputs.scan_id }} you can access the full report at https://report.ostorlab.co/scan/${{ steps.start_scan.outputs.scan_id }}/"
GitHub Action 的设计简单而灵活:您可以运行后不再理会,也可以将其配置为在扫描检测到高风险问题时自动中断流水线。它支持扫描 Android(APK、AAB)和 iOS(IPA)应用,扫描配置从 fast 静态分析到包含动态测试和后端测试的 full 扫描不等。您还可以自定义扫描标题、设置超时时间,并根据风险评级控制其行为。
有关可用选项和配置值的完整列表,请参阅官方文档。
续篇:Ostorlab Security Scanner GitHub 应用
Ostorlab Security Scanner GitHub App 旨在通过直接在 Pull Requests 中提供可据此行动的洞察,帮助开发者提升代码安全性。它将安全集成到开发工作流中,主要目标是精确定位引入漏洞的具体代码,提供可据此行动的洞察以及可自动提交的代码建议。
其主要功能包括:
- 自动化安全扫描:在创建或更新拉取请求时自动触发 Ostorlab 漏洞扫描。
- 内联安全反馈:为已识别的漏洞生成精确的代码修复。
- 一键修复:直接通过 GitHub 界面应用建议的修复。
要启用这些功能,您首先需要按照以下步骤安装该应用:
-
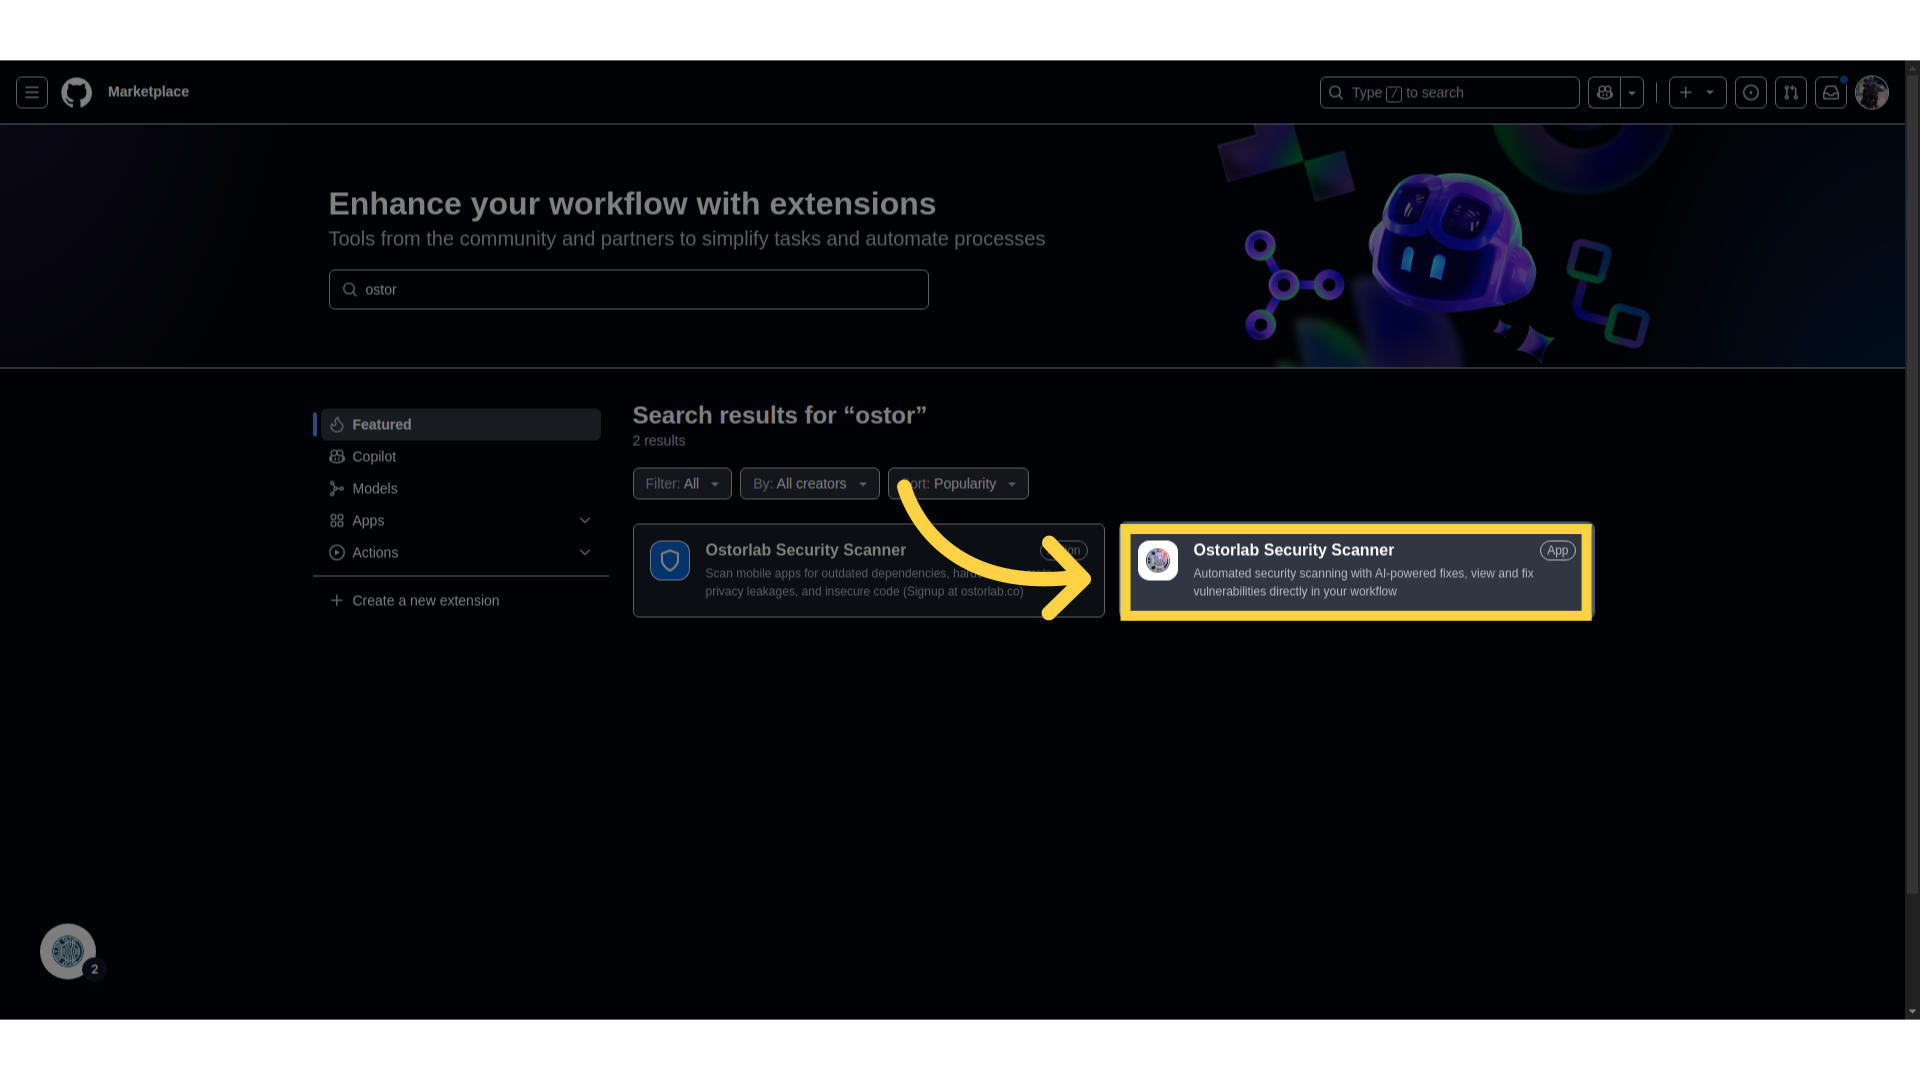
在 GitHub Marketplace 中打开 Ostorlab Security Scanner App。
-
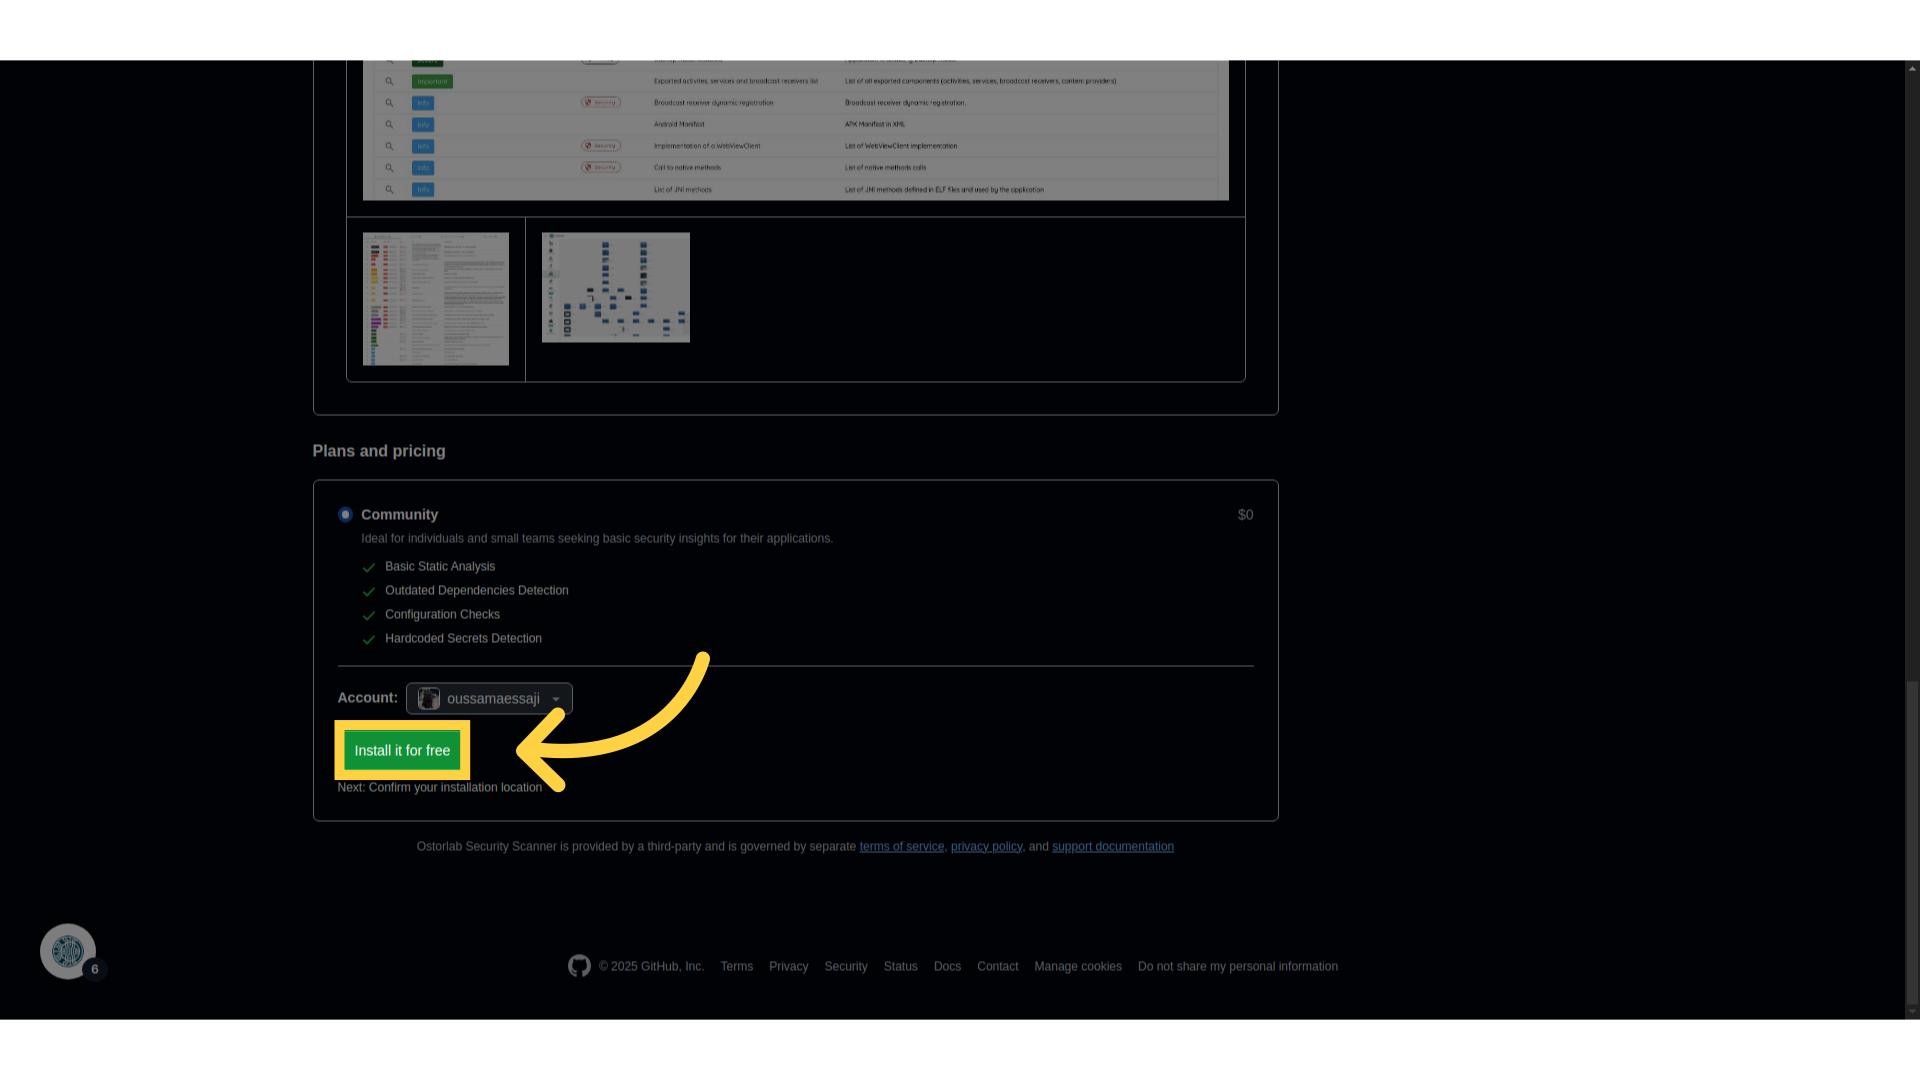
点击 Install for free 按钮。
-
授予必要的权限:
- 对拉取请求的读写权限。
- 对仓库的元数据访问权限。
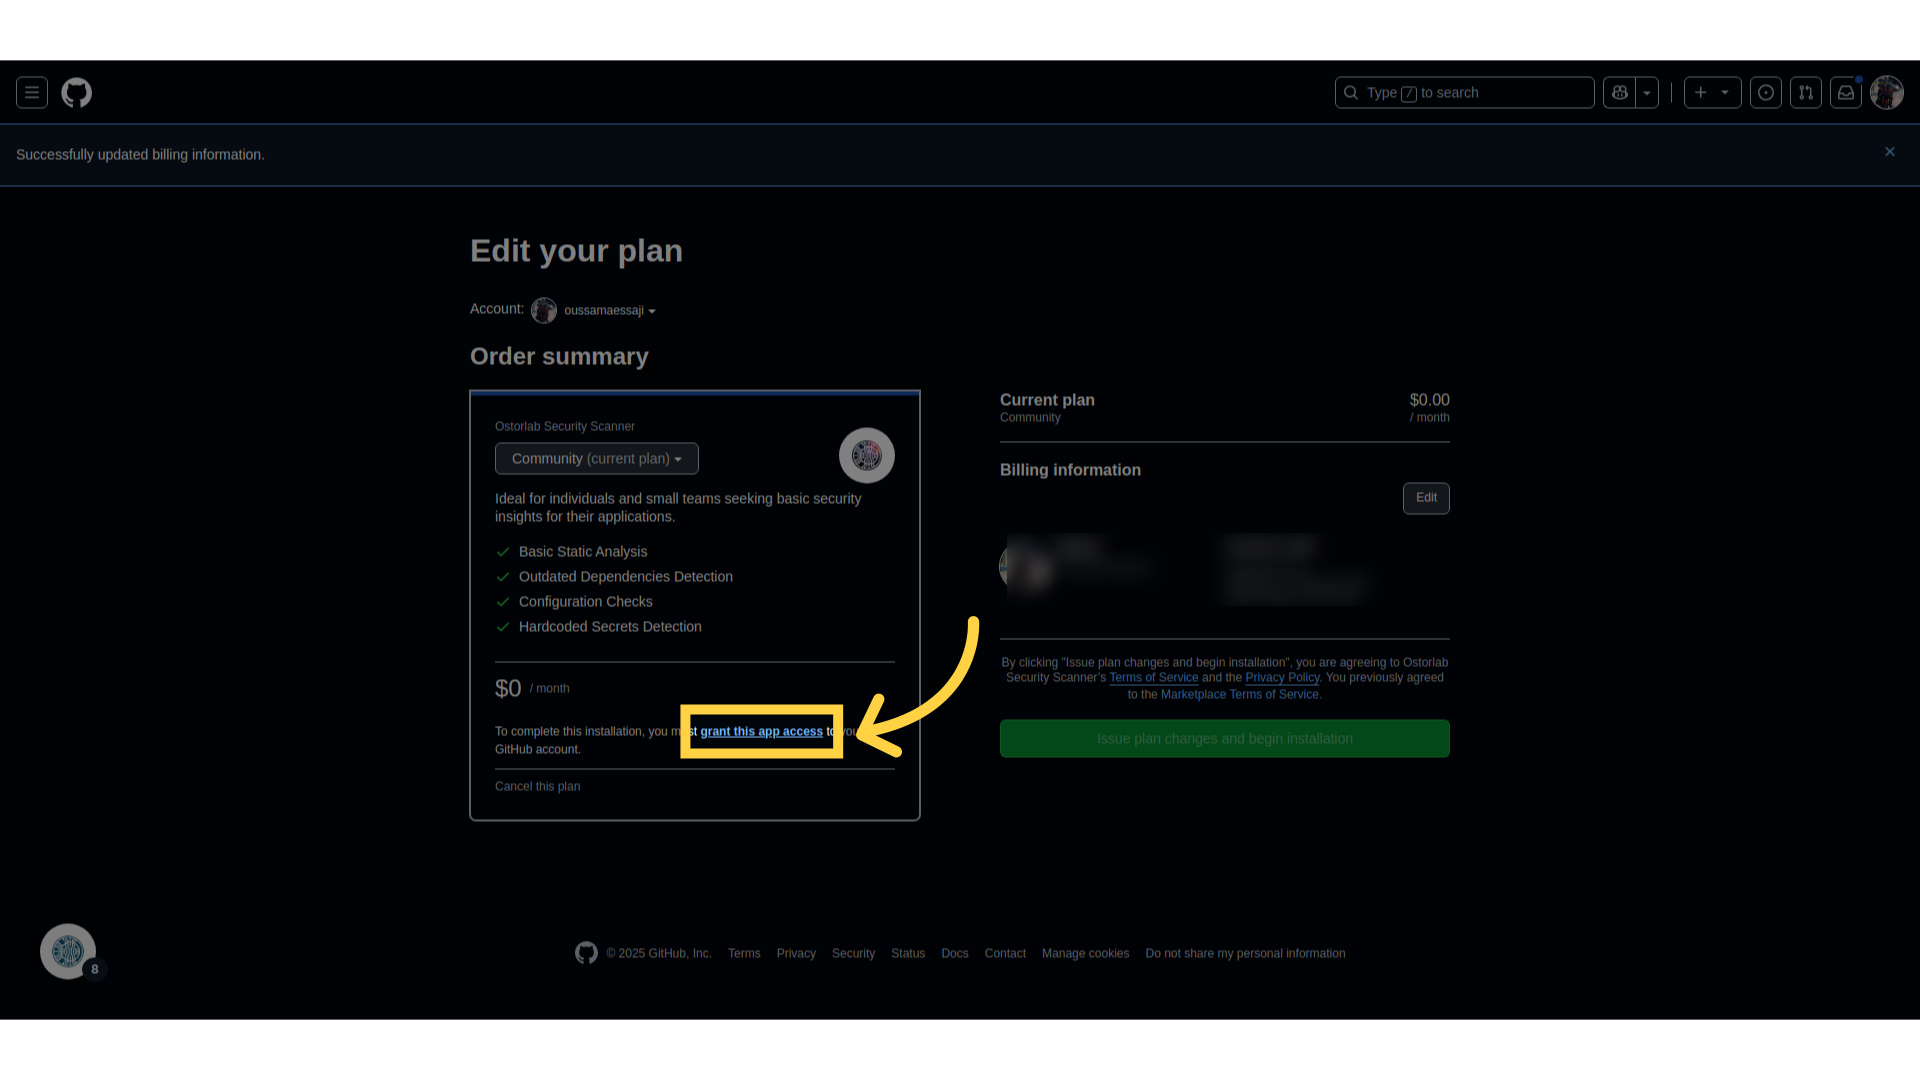
有关安装该应用的完整分步指南,请参阅此处的文档。
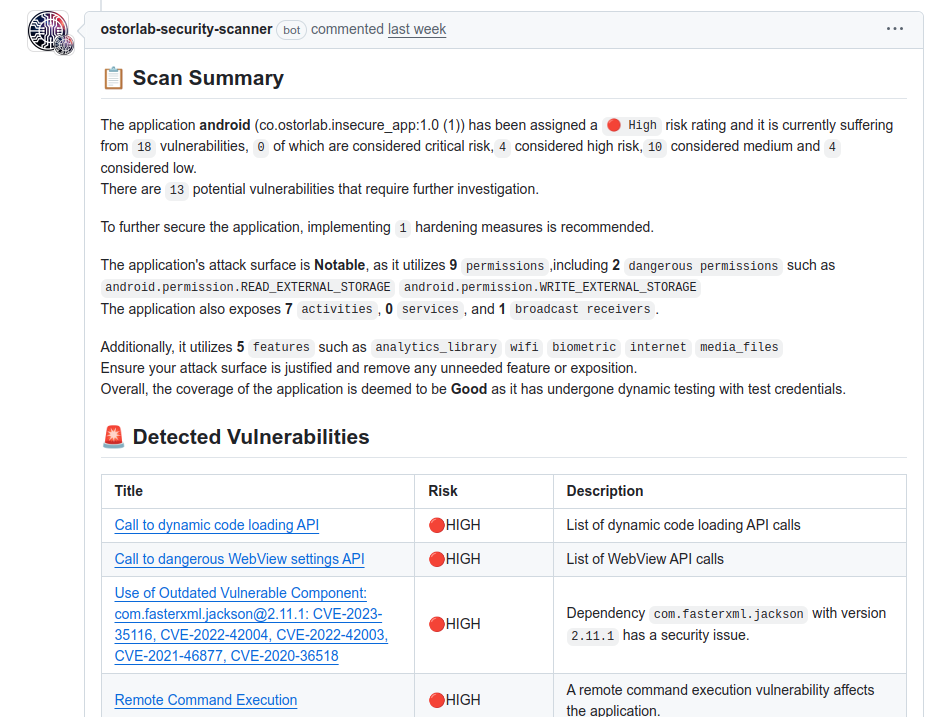
扫描结束后,系统会生成一份突出显示所有发现及其风险评级的 scan summary,并将其添加到您的 Pull Request 中。
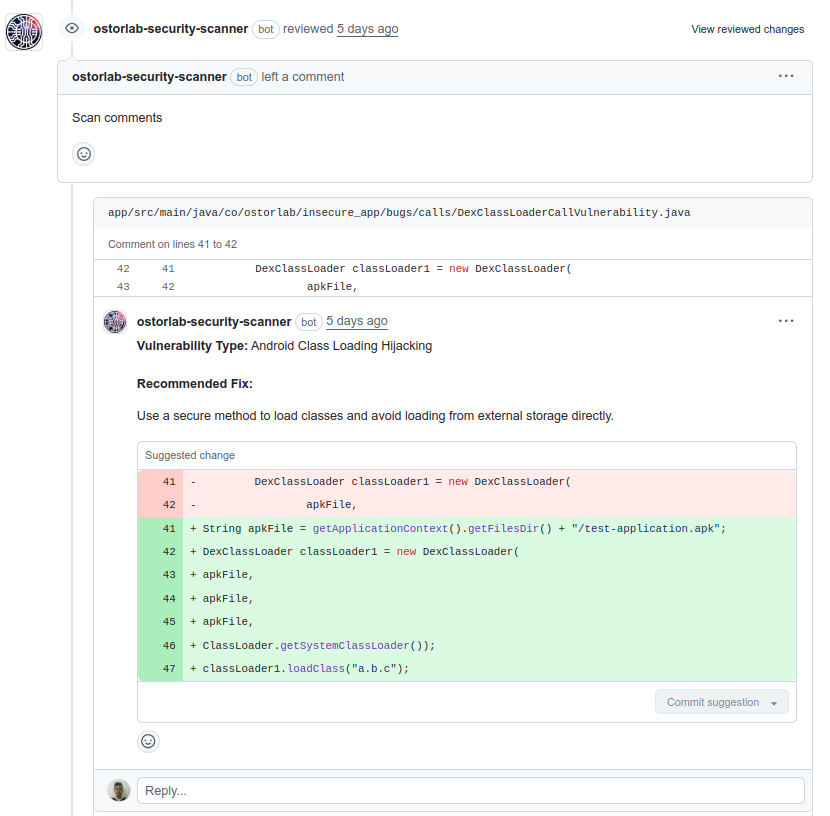
此外,对于由当前 Pull Request 中的代码引入的漏洞,系统会添加评论,其中包含简要描述、修复建议以及建议的代码修复;点击 Commit Suggestion 按钮即可自动提交该修复。
立即开始
当安全成为工作流的一部分时,一切都会变得更简单。借助 Ostorlab 的 GitHub Action 和 GitHub 应用,您可以实现移动安全自动化、减少评审摩擦,并更快地交付更安全的应用。