NoisyTCP:Linux カーネルの認証前リモート DoS(CVE-2026-99288)
Linux の TCP ソケット検索における競合により、リモートの攻撃者が 4.4 以降のカーネルを停止できます。6.12.117、6.18.63、7.3.4 で修正済みです。
要点
- Linux カーネルのロックなしの TCP 確立済みソケット検索における競合により、リモートの攻撃者がホストを停止できます。Hyunwoo Kim 氏が 2026 年 11 月 15 日に技術報告を公開しました。
- この脆弱性は 2015 年 10 月の Linux 4.4 で導入され、6.12.117、6.18.63、7.3.4 より前のカーネルに影響します。既定の設定の Nginx、Apache、SSH のリスナーで十分です。
- Red Hat は Important(暫定 CVSS v3.1 7.5)と評価し、Canonical は Medium と評価しています。CVE レコードにスコアはありません。悪用は知られておらず、2026 年 11 月 16 日時点で CISA KEV には登録されていません。
- 6.12.117、6.18.63、7.3.4、7.4-rc2、またはコミット 4e2b3ef19e0e を含むディストリビューションのカーネルに更新してください。回避策は「修正方法」にあります。
影響を受けますか?
ホストが影響を受けるには、次のすべてを満たす必要があります。
- 実行中のカーネルにコミット 4e2b3ef19e0e が含まれていない。2026 年 11 月 16 日時点では、長期サポート枝 6.6、6.1、5.15、5.10、4.19 のすべてのリリースがこれに該当しました。
- TCP リスナーが信頼できないネットワークからのパケットを受け入れる。報告書は既定の設定の Nginx、Apache、SSH を挙げており、
listen()を呼ぶソケットであれば十分です。 - 受信経路が同時に 2 つ以上のコンテキストで実行され得る。つまり、インターフェースに 2 つ以上の受信(RX)キューがあるか、受信パケットステアリング(RPS)がパケットを複数の CPU に分散しています。
- 攻撃者がホストのネットワークスタックに届く TCP パケットを送信できる。サーバーの前で TCP を終端するプロキシは、直接到達できるリスナーの集合を減らしますが、背後のリスナーの露出はなくなりません。
RX キューが 1 つで RPS を無効にした静かなサーバーは、競合の条件を満たしません。複数のキューを持つ負荷の高いサーバーや、vCPU が互いをプリエンプトできる仮想マシンは満たします。
| 枝 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| 6.12.y | 6.12.116 以前 | 6.12.117 |
| 6.18.y | 6.18.62 以前 | 6.18.63 |
| 7.3.y | 7.3.3 以前 | 7.3.4 |
| 7.4 | 7.4-rc1 | 7.4-rc2 |
| 6.6.y | 枝のすべてのリリース | 2026-11-16 時点で修正版なし |
| 6.1.y | 枝のすべてのリリース | 2026-11-16 時点で修正版なし |
| 5.15.y | 枝のすべてのリリース | 2026-11-16 時点で修正版なし |
| 5.10.y | 枝のすべてのリリース | 2026-11-16 時点で修正版なし |
| 4.19.y | 枝のすべてのリリース | 2026-11-16 時点で修正版なし |
CVE レコードは 6.12.117、6.18.63、7.3.4、7.4-rc2 を修正版として挙げています。6.6.y、6.1.y、5.15.y、5.10.y、4.19.y の枝の先端には、本稿執筆時点でチェックが含まれていませんでした。多くのディストリビューションは独自のバックポートを搭載するため、ディストリビューションのカーネルは提供元の変更履歴で確認する必要があります。
実行中のカーネルを確認します。
uname -r
自分でビルドしたカーネルでは、ソースツリーで修正を検索します。
git -C /path/to/linux log --oneline --all --grep="reject unhashed sockets during established lookups"
インターフェースが競合を実行できるか確認します。RX キューが 1 つで、すべての rps_cpus の値が 0 であれば競合は起きません。
ethtool -l eth0
for f in /sys/class/net/eth0/queues/rx-*/rps_cpus; do echo "$f: $(cat "$f")"; done
回避策の 1 つが変更する SYN クッキーの設定を確認します。
sysctl net.ipv4.tcp_syncookies
修正方法
コミット 4e2b3ef19e0e を含むカーネルをインストールし、再起動します。アップストリームの修正版は 6.12.117、6.18.63、7.3.4、7.4-rc2 です。
以下のパッケージコマンドでホストが修正されるのは、提供元が修正を含むカーネルを出荷してからです。2026 年 11 月 16 日時点で、多くの LTS ディストリビューションが追従する 6.6、6.1、5.15、5.10、4.19 の longterm ブランチには修正版がありませんでした。まず提供元のアドバイザリを確認し(「ディストリビューションのカーネルは修正済みですか?」を参照)、出荷されるまでは以下の回避策を使ってください。
- Debian または Ubuntu では、カーネルパッケージを更新して再起動します。
sudo apt update
sudo apt install --only-upgrade linux-image-generic
sudo reboot
- Fedora、RHEL、またはその派生ディストリビューションでは、カーネルパッケージを更新して再起動します。
sudo dnf update kernel
sudo reboot
- アップストリームの安定版カーネルをビルドする場合は、修正済みのタグを取得してビルドします。
git fetch --tags
git checkout v6.12.117
make olddefconfig
make -j"$(nproc)"
sudo make modules_install
sudo make install
sudo reboot
再起動後に uname -r を実行します。アップストリームのビルドでは、実行中のカーネルがその枝の修正版かそれ以降であることを確認します。ディストリビューションのカーネルでは、バージョンだけでは修正を証明できません。提供元の変更履歴に CVE-2026-99288 またはコミット 4e2b3ef19e0e が記載されていることを確認してください。
すぐに更新できない場合、報告書は 2 つの回避策を示しています。それぞれが競合に必要な前提条件を 1 つなくします。SYN クッキーを無効にすると、クッキーから要求ソケットを再構築する経路が断たれ、RX キューを 1 つにして RPS を無効にすると、2 つ目の受信コンテキストがなくなります。
- SYN クッキーを無効にします。これにより、SYN クッキーを介して要求ソケットを再構築する経路が遮断されます。
sudo sysctl -w net.ipv4.tcp_syncookies=0
永続化するには次のようにします。
echo 'net.ipv4.tcp_syncookies=0' | sudo tee /etc/sysctl.d/99-noisytcp.conf
sudo sysctl --system
この設定はネットワーク名前空間ごとです。独自のネットワーク名前空間を使う各コンテナ内で適用してください。SYN クッキーを無効にすると、SYN フラッドへの保護が弱くなります。
- パケット処理を 1 つの RX キューに直列化し、RPS を無効にします。
sudo ethtool -L eth0 combined 1
for f in /sys/class/net/eth0/queues/rx-*/rps_cpus; do echo 0 | sudo tee "$f"; done
sudo sysctl -w net.core.rps_sock_flow_entries=0
これはスループットを下げ、サーバーが調整されていた並列性をなくします。報告書の 2 つのトリガー経路はどちらも 2 つの受信コンテキストを必要とするため、これで遮断されます。
どちらの回避策も検索自体を修理しません。競合を利用できなくするだけです。スループットが必要なホストはカーネルの修正を適用すべきです。
根本原因は何ですか?
カーネルは確立済み TCP ソケットをロックなしで検索し、SLAB_TYPESAFE_BY_RCU に依存して、RCU の読み手が別の CPU に解放されたアドレスを使い続けられるようにしています。そのため読み手は、参照を取得した後に読むすべての値を再検証する必要があります。
6.12.116 の net/ipv4/inet_hashtables.c にある __inet_lookup_established() は次のとおりです。
begin:
    sk_nulls_for_each_rcu(sk, node, &head->chain) {
        if (sk->sk_hash != hash)
            continue;
        if (likely(inet_match(net, sk, acookie, ports, dif, sdif))) {
            if (unlikely(!refcount_inc_not_zero(&sk->sk_refcnt)))
                goto out;
            if (unlikely(!inet_match(net, sk, acookie,
                         ports, dif, sdif))) {
                sock_gen_put(sk);
                goto begin;
            }
            goto found;
        }
    }
検索は参照を取得し、タプルのチェックを繰り返します。そのアドレスのオブジェクトがまだハッシュテーブルにあるかは確認しません。同じタプルのソケットにアドレスが再利用されていると、2 回目の inet_match() が成功し、検索は新しいオブジェクトを返します。
新しいオブジェクトは、tcp_get_cookie_sock() が作成した要求ソケットである可能性があります。その要求ソケットは確立済みハッシュに挿入されておらず、rsk_listener フィールドは NULL です。tcp_v4_rcv() はその NULL リスナーを介して sk_state を読みます。試験したカーネルでは、この読み取りがアドレス 0x12 でフォールトし、割り込みコンテキストでカーネルパニックを起こしました。
報告書は、完全な子ソケットの再利用による 2 つ目の経路も説明しています。この経路は use-after-free を引き起こし得ますが、入れ子の競合が必要で、報告書はそこからコード実行を実証していません。
どのように悪用されますか?
攻撃者は、ある受信コンテキストが要求ソケットを解放している間に別のコンテキストがそのアドレスを保持し続けるよう TCP トラフィックを送り、カーネルに同じタプルの SYN クッキー要求を同じアドレスに再割り当てさせます。
- 攻撃者はリスニングポートへの TCP 接続試行を開始します。通常の TCP であるため、資格情報もアプリケーションへの入力も不要です。
- 攻撃者は IPv4 フラグメントと通常の TCP パケットを使い、受信ハッシュが処理を異なる RX コンテキストに振り分けるようにします。これには 2 つ以上の RX キュー、または RPS が必要です。
- あるコンテキストが既存の要求ソケットを解放します。別のコンテキストが同じタプルの SYN クッキー要求ソケットを同じ slab アドレスに再割り当てします。
- 古い検索はまだ古いアドレスを保持しています。新しいオブジェクトの参照を取得し、タプルのチェックを繰り返します。タプルが同じなので成功します。
- 検索は、ハッシュになくリスナーが
NULLの新しい要求ソケットを返します。 tcp_v4_rcv()がNULLリスナーを介してsk_stateを読み、カーネルがパニックします。
難しいのはタイミングです。報告書は QEMU/KVM 仮想マシン上の Nginx、Apache、SSH に対して約 5 秒から 2 分を計測しました。8 つの RX キューを持つ静かなベアメタルサーバーの Nginx に対しては、そのホスト向けに調整した実証コードで約 14 時間を計測しました。
公開リポジトリには報告書があり、攻撃コードはありません。CVE レコードにも報告書にも公開された攻撃コードへのリンクはありません。
攻撃の流れは?
攻撃者は 1 つの TCP 会話を 2 つの受信コンテキストに分散させます。一方が要求ソケットを解放し、他方がまだそのアドレスを使っているところに、古い検索がハッシュになくリスナーのないソケットを返します。
TCP パケットを送信"] --> B["フラグメントと通常パケットが
別々の RX キューに届く"] B --> C["古い ehash 検索が
要求ソケットのアドレスを保持"] C --> D["別の RX コンテキストが解放し
SYN クッキー要求を再割り当て"] D --> E["検索が参照を取得し
タプル検査を通過"] E --> F["新しいソケットは未ハッシュで
リスナーは NULL"] F --> G["tcp_v4_rcv が NULL を介して
sk_state を読む"] G --> H["カーネルパニックで
ホストが停止"]
攻撃者に何ができますか?
攻撃者は認証なしでリモートの Linux ホストを停止でき、コンテナ内のリスナーはホスト全体を巻き込みます。
条件は影響の一部です。
- 攻撃者はリスニングポートに TCP パケットを送信できる必要があります。プロキシの背後にあるホストも、プロキシが接続を転送するならプロキシ経由で到達できます。
- 受信経路は少なくとも 2 つのコンテキストを使う必要があります。つまり 2 つ以上の RX キュー、または RPS が有効です。
- 競合は狭い窓の中で成立する必要があります。報告書では仮想マシンで秒から分、静かなベアメタルホストで約 14 時間を要しました。
- 攻撃者にはアカウント、ユーザー操作、アプリケーション固有の入力は不要です。
実証された影響は可用性です。報告書はカーネルパニックと、use-after-free を引き起こし得る 2 つ目の経路を示しています。コード実行、データ窃取、権限昇格は示していません。ネットワークスタックのクラッシュはホスト全体の停止であり、コンテナ脱出は必要ありません。
修正が機能する理由
修正は、検索が参照を取得した後にハッシュノードがリンクされていないソケットを拒否します。そのため、再割り当てされた未ハッシュの要求ソケットは返されません。
net/ipv4/inet_hashtables.c の変更は次のとおりです。
-           if (unlikely(!inet_match(net, sk, acookie,
-                        ports, dif, sdif))) {
+           if (unlikely(hlist_nulls_unhashed_lockless(&sk->sk_nulls_node) ||
+                    !inet_match(net, sk, acookie, ports, dif,
+                        sdif))) {
                sock_gen_put(sk);
                goto begin;
            }
net/ipv6/inet6_hashtables.c の IPv6 検索にも同じチェックが入ります。ノードが未ハッシュであるか、タプルが一致しなくなった場合、検索は参照を解放してチェーンの先頭からやり直します。
修正は、SYN クッキー、Fast Open、要求移行の各経路の参照カウントも修理します。これらの経路が 0 でない参照カウントを設定した後に失敗した場合、要求を直接解放する代わりに reqsk_put() で参照を解放します。
        bh_unlock_sock(child);
        sock_put(child);
+       reqsk_put(req);
+       return NULL;
    }
    __reqsk_free(req);
これらのチェックにより、古い検索は別のコンテキストが再利用したオブジェクトを返さず、やり直します。IPv4 と IPv6 の検索、および未ハッシュの要求への参照を公開し得る 3 つの要求ソケット経路を対象にしています。
修正は競合の窓を狭めません。検索が再利用されたオブジェクトを拒否するようにし、競合が依存していた条件をなくします。報告書は修正を優先し、2 つの回避策は一時的だと述べています。
侵害されたかどうかを確認するには?
公開された侵害指標はありません。トリガーが成功するとカーネルパニックが残るため、役立つ確認は予期しない再起動時のカーネルログです。
- カーネルログでクラッシュの署名を検索します。
sudo dmesg | grep -E "tcp_v4_rcv|NULL pointer dereference|Kernel panic"
dmesgを読む前にホストが再起動した場合は、永続ジャーナルを検索します。
sudo journalctl -k | grep -E "tcp_v4_rcv|NULL pointer dereference|Kernel panic"
BUG: kernel NULL pointer dereference, address: 0000000000000012、RIP: 0010:tcp_v4_rcv、Kernel panic - not syncing: Fatal exception in interruptを探します。アドレスと命令ポインタは報告書のクラッシュのもので、別のカーネルでは異なることがあります。- その時点でホストが影響を受ける構成だったか確認します。2 つ以上の RX キュー、または RPS が有効だったかです。
パニックは脆弱性がトリガーされた証拠であり、データが取られた証拠ではありません。実証された影響はクラッシュです。競合に負けた試行は痕跡を残さず、より難しい use-after-free 経路は同じ署名を残さない可能性があります。公開された指標がないため、クラッシュがないことは攻撃対象にならなかった証拠にはなりません。
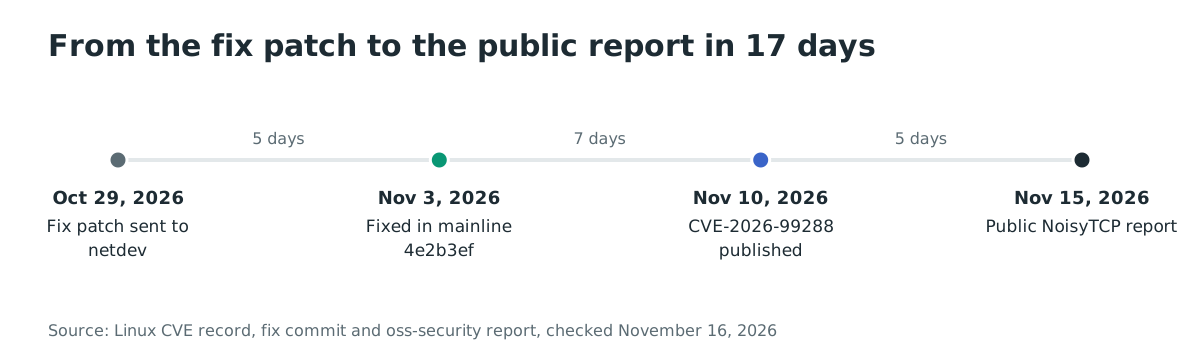
年表
- 2026-10-29:Hyunwoo Kim 氏がカーネルのネットワーク保守担当者に修正パッチを送信。
- 2026-11-03:修正がコミット 4e2b3ef19e0e としてメインラインにマージ。
- 2026-11-10:Linux CNA が CVE-2026-99288 を公開。
- 2026-11-15:linux-distros のエンバーゴが終了し、NoisyTCP 報告が公開。
よくある質問
攻撃者に有効なアカウントが必要ですか?
いいえ。トリガーはリスニングソケットに対する TCP パケットの列です。報告書は認証前と説明しており、カーネルはアプリケーションの認証より前に脆弱な検索へ到達します。
すべての Linux サーバーが影響を受けますか?
いいえ。ホストに脆弱なカーネルがあり、受信経路が 2 つ以上のコンテキストを使う必要があります。RX キューが 1 つで RPS を無効にしたサーバーは競合の条件を満たしません。仮想マシンは vCPU が互いをプリエンプトできるため、静かなベアメタルホストより競合させやすいです。
リモートコード実行ですか?
コード実行は実証されていません。報告書は要求ソケット再利用経路によるリモートのカーネルパニックを示しています。use-after-free を引き起こし得る 2 つ目の経路も説明していますが、入れ子の競合が必要で、一般にトリガーが難しいと述べています。
報告書は認証前と言うのに、Red Hat のスコアが 7.5 なのはなぜですか?
Red Hat の暫定 CVSS v3.1 ベクトルは CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:H で、攻撃の複雑さが高く、低い権限を前提としています。アカウントが不要なため、報告書と CVE の説明は認証前としています。CVE レコードにスコアはなく、Canonical は Medium と評価しています。相違は競合の複雑さと前提条件についてであり、トリガー成功時の影響についてではありません。
ディストリビューションのカーネルは修正済みですか?
提供元の変更履歴が CVE-2026-99288 またはコミット 4e2b3ef19e0e を挙げている場合だけです。アップストリームの 6.6、6.1、5.15、5.10、4.19 の枝には 2026 年 11 月 16 日時点でチェックが含まれていなかったため、これらの枝に従うディストリビューションは独自のバックポートが必要です。表の左列のカーネルが安全だと決めつける前に、提供元の勧告を確認してください。
回避策は本当に攻撃を止めますか?
報告書は両方が止めると述べています。SYN クッキーを無効にすると要求ソケットを再構築する経路が遮断されます。インターフェースを 1 つの RX キューにして RPS を無効にすると、2 つ目の受信コンテキストがなくなります。どちらも SYN フラッド保護かスループットのコストがかかります。どちらもカーネルの修正の代わりにはなりません。
Ostorlab で露出した Linux ホストを洗い出す
Ostorlab の攻撃対象領域の検出は、組織内のインターネットに露出したホストとサービスを棚卸しし、カーネルの更新を計画する前にどの Linux サーバーが TCP で応答しているかを確認できます。Ostorlab で露出した攻撃対象領域を棚卸しする。
参考資料
- CVE-2026-99288 の Linux CVE レコード, https://www.cve.org/CVERecord?id=CVE-2026-99288 (2026 年 11 月 16 日確認)
- oss-security の NoisyTCP 報告, https://www.openwall.com/lists/oss-security/2026/11/15/2 (2026 年 11 月 16 日確認)
- NoisyTCP 報告リポジトリ, https://github.com/V4bel/NoisyTCP (2026 年 11 月 16 日確認)
- 修正コミット 4e2b3ef19e0e, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=4e2b3ef19e0e04adca38442f07dd6bc93c712bf1 (2026 年 11 月 16 日確認)
- 6.12.117 バックポート d69100340b4c, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=d69100340b4cae08d40f898f1b601032403f6be6 (2026 年 11 月 16 日確認)
- 6.18.63 バックポート 8e5172cbd227, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=8e5172cbd227fae32f3313cba1f3e1b9edb5c4fd (2026 年 11 月 16 日確認)
- 7.3.4 バックポート eb8a2d156f2c, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=eb8a2d156f2c1d862fffdfd1b3432bfbcd939879 (2026 年 11 月 16 日確認)
- 6.12.116 の脆弱な検索, https://github.com/gregkh/linux/blob/v6.12.116/net/ipv4/inet_hashtables.c (2026 年 11 月 16 日確認)
- 6.12.117 の修正済み検索, https://github.com/gregkh/linux/blob/v6.12.117/net/ipv4/inet_hashtables.c (2026 年 11 月 16 日確認)
- Red Hat の CVE ページ, https://access.redhat.com/security/cve/CVE-2026-99288 (2026 年 11 月 16 日確認)
- Ubuntu の CVE ページ, https://ubuntu.com/security/CVE-2026-99288 (2026 年 11 月 16 日確認)
- CISA の既知の悪用された脆弱性カタログ, https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (2026 年 11 月 16 日確認)