Linuxカーネルのキーリング脆弱性:ローカルroot昇格、修正なし
Linuxカーネルの連想配列の脆弱性により、ローカルユーザーがrootになれる。修正はメインラインに未統合で、公開済みカーネルにも含まれていない。
要点
- 非特権のローカルユーザーがキーリングの連想配列を破壊し、元のコードを持つLinuxカーネルでrootのケーパビリティを取得できる。研究者のDaniel Wade氏は2026-11-15に動作するエクスプロイトを公開した。
- コミット3cb989501c26(2013-09-24)以降のすべてのカーネルが原則として影響を受ける。2026-11-16時点で、メインラインの7.4-rc3と確認したすべての安定版ブランチが脆弱なコードをまだ含んでいる。
- CVE IDもCVSSスコアも割り当てられておらず、実際の悪用は知られていない。2026-11-16時点でCISAのKEVカタログにも登録されていない。
- 修正を含む公開済みカーネルはない。自分でカーネルをビルドする場合はコミット48691075b0adを適用し、非特権のAF_ALGソケットを制限する。研究者によれば、これで公開されたチェーンが必要とするヒープのオラクルがなくなる。
影響を受けますか?
次のすべてが当てはまる場合、そのホストは影響を受けます。
- 実行中のカーネルが、コミット48691075b0adを含まないソースからビルドされている。2026-11-16時点では、メインラインの7.4-rc3と表にある安定版ブランチのすべてのリリースが該当した。
- カーネルがキーリングのサブシステム(
CONFIG_KEYS)付きでビルドされている。汎用ディストリビューションではこれが既定である。 - 攻撃者がホスト上で非特権のローカルユーザーとしてコードを実行できる。ケーパビリティ、ユーザー名前空間、特別なグループは不要である。
- 非特権の
AF_ALGソケットが利用できる。公開されたエクスプロイトはこれをヒープのオラクルとして使う。ブロックすればこのチェーンのコストは上がるが、脆弱性は修正されない。
脆弱性はlib/assoc_array.cにある。security/keys/配下のキーリングコードがキーの保存に使う汎用の連想配列である。このファイルとCONFIG_KEYSを持つカーネルは原則として影響を受ける。公開されたエクスプロイトは特定のカーネルイメージ向けに書かれているため、別のビルドでは調整が必要になるかもしれない。ただし、壊れた木の状態はビルドに依存しない。
| ブランチ | 影響を受けるバージョン | 修正版 |
|---|---|---|
| メインライン | 7.4-rc3以前 | 2026-11-16時点でなし |
| 7.3.y | 7.3.4以前 | 2026-11-16時点でなし |
| 6.18.y | 6.18.63以前 | 2026-11-16時点でなし |
| 6.12.y | 6.12.117以前 | 2026-11-16時点でなし |
| 6.6.y | 6.6.162以前 | 2026-11-16時点でなし |
| 6.1.y | 6.1.192以前 | 2026-11-16時点でなし |
| 5.15.y | 5.15.225以前 | 2026-11-16時点でなし |
| 5.10.y | 5.10.274以前 | 2026-11-16時点でなし |
| 4.19.y | すべてのリリース | 2026-11-16時点でなし |
表の各ブランチの先端は2026-11-16に確認した。いずれも修正が拡張する配列excised_meta[1]をまだ宣言している。ディストリビューションのカーネルはベンダーの変更履歴を確認する必要がある。ベンダーはバージョン文字列を変えずにコミットを取り込むことがある。
実行中のカーネルを確認する。
uname -r
自分でビルドしたカーネルでは、修正がツリーにあるか確認する。最初のコマンドは修正のコミットがあれば表示する。2番目は修正済みのヘッダーがあれば[2]、なければ[1]を表示する。
git -C /path/to/linux log --oneline --all --grep="assoc_array: don't chain a new shortcut"
grep -n 'excised_meta' include/linux/assoc_array_priv.h
非特権ユーザーがAF_ALGソケットを開けるか確認する。rootではなく、非特権ユーザーとして実行する。
python3 - <<'PY'
import socket
s = socket.socket(socket.AF_ALG, socket.SOCK_SEQPACKET, 0)
print("AF_ALG is available to this user")
s.close()
PY
修正方法
ベンダーによるカーネルの更新は存在しない。修正は2ファイルのパッチで、カーネルのツリーにはコミットされているがメインラインには統合されていない。したがって、自分で適用するか、ディストリビューションの更新を待つことになる。
- 自分でカーネルをビルドする場合は、コミット48691075b0adを適用するか、ブランチにcherry-pickして再ビルドする。このコミットは
include/linux/assoc_array_priv.hとlib/assoc_array.cを変更する。 - ディストリビューションのカーネルを使う場合は、ベンダーのセキュリティアドバイザリを追う。2026-11-16時点で修正済みカーネルを公開したディストリビューションはなかった。
- パッチを適用できない場合は、非特権の
AF_ALGソケットインターフェースへのアクセスを制限する。公開されたチェーンがAF_ALGをヒープのオラクルとして使うため、研究者はこれを推奨している。トレードオフとして、この特定のチェーンのコストは上がるが、キーリングのコードは到達可能なままで、脆弱性も残る。 - 修正していないホストでは、ローカルのシェルアクセスをrootと同等に扱う。トレードオフとして、これは運用上の管理であり修正ではない。すでにアカウントを持つ攻撃者には効果がない。
修正はエクスプロイトが作る状態を閉じる。assoc_array_apply_edit()のBUG_ON()は削除されず、不正な木に対するガードとして残る。
根本原因は何ですか?
連想配列は、ショートカットが常にノードへつながると仮定していた。削除の後の挿入により、ショートカットの後ろに別のショートカットが入り得るが、走査と編集の会計はその状態を扱わない。
lib/assoc_array.cはRCUで保護された基数木である。ノードは16個のスロットを持つ。ショートカットは単一の占有者しかいない枝を1ホップに圧縮し、飛ばしたインデックスビットをインラインで保存する。設計上の保証は、ショートカットの親が常にノードであり、別のショートカットにはならないことだ。最初のショートカットが2番目のビットを吸収してしまうからである。
削除はこの保証を壊し得る。ショートカットの下の部分木が十分に小さくなると、assoc_array_delete()はそれをショートカットの下の1つのノードに折りたたむ。すると、ショートカットの対象があった場所に通常のノードが置かれる。
挿入はそのショートカットの後ろにさらにショートカットを置き得る。満杯のノードの葉と新しいキーがノードのセグメントを共有する場合、assoc_array_insert_into_terminal_node()はassoc_array_insert_shortcut()を呼び、ノードをショートカットに置き換える。ノード自体がショートカットの対象であれば、新しいショートカットは古いショートカットのnext_nodeとして設置される。
脆弱なコードは、新しいショートカットの後方ポインターをノードの後方ポインター、つまり古いショートカットに設定する。
new_s0->back_pointer = node->back_pointer;
new_s0->parent_slot = node->parent_slot;
new_s0->next_node = assoc_array_node_to_ptr(new_n0);
ここで2つの問題が起きる。assoc_array_walk()はshortcut->next_nodeを読んでショートカットをたどる。そのポインターが別のショートカットだと、走査はそれをノードとして扱い、飛ばしたビットをスロットとして索引する。その結果、読み手は木の誤った階層からポインターをたどる。
別に、assoc_array_apply_edit()はnr_leaves_on_branchを調整するために後方ポインターをたどる。ショートカットのback_pointerをたどり、結果がノードであることを検査する。
if (assoc_array_ptr_is_shortcut(ptr)) {
    shortcut = assoc_array_ptr_to_shortcut(ptr);
    ptr = shortcut->back_pointer;
    if (!ptr)
        break;
}
BUG_ON(!assoc_array_ptr_is_node(ptr));
2つのショートカットが連なると、ptrはショートカットになり、検査が発火する。挿入したスレッドはカーネルのBUGで死ぬ。その瞬間にすでに木を走査していた読み手は生き残り、壊れた構造を処理する。
きっかけは小さい。修正のコミットが手順を示している。ビット0から11で一致する16個のキー、ビット8で分岐して削除される1個、そして16個に再び加わる1個が必要だ。これで18回の挿入と1回の削除になり、最後にadd_key()を呼ぶ。
どのように悪用されますか?
ローカルユーザーが18回のキー挿入と1回の削除でキーリングを壊れた状態にし、その後、クラッシュするスレッドとの競合に勝つ。
- 攻撃者は非特権のローカルユーザーとして実行し、
add_key()とkeyctl()でキーリングを作る。 - 攻撃者は修正のコミットが示す18回の挿入と削除を行う。削除により、ショートカットの下の部分木が1つのノードに折りたたまれる。
- 最後の
add_key()は、満杯のノードと新しいキーがノードのセグメントを共有する状態を見つける。assoc_array_insert_shortcut()がノードをショートカットに置き換え、ノードがすでにショートカットの対象だったため、新しいショートカットは古いものの後ろに入る。 - 挿入したスレッドは
assoc_array_apply_edit()に達し、BUG_ON()を発火させる。カーネルはそのスレッドを殺す。エクスプロイトはkey_linkで同じ木を走査する2番目のスレッドを待機させているため、読み手は生き残る。 - 読み手は攻撃者が制御する割り当てを
struct keyとして扱う。チェーンは偽のキーのuserポインターを実際のstruct credの8バイト前に置くため、カーネルのUID別キークォータ会計がクレデンシャルのケーパビリティワードに書き込む。 - 書き込みは
cred->cap_effectiveの下位32ビットを設定する。そこにはCAP_DAC_OVERRIDEとCAP_SETUIDが含まれる。プロセスは元のユーザーIDを保ったまま、root専用ファイルを読めるようになる。 - エクスプロイトは
setresuid(0, 0, 0)とexecve()を呼び、rootシェルを起動する。実効ユーザーIDが0なので、カーネルはexecveで完全なケーパビリティセットを与える。
公開された概念実証は、挿入時のクラッシュを記録している。
kernel BUG at lib/assoc_array.c:1387!
assoc_array_apply_edit+0x221/0x230
 __key_link+0x51/0x80
 __key_instantiate_and_link+0xc0/0x140
 __key_create_or_update+0x51a/0x580
 key_create_or_update+0x14/0x30
 __se_sys_add_key+0x1d0/0x240
このエクスプロイトは実験用の成果物である。Googleの強化されたkernelCTF 7.2-rc5イメージ向けにビルドされており、対応するイメージとkernelCTF形式のinitramfsが必要だ。どちらもリポジトリには含まれていない。
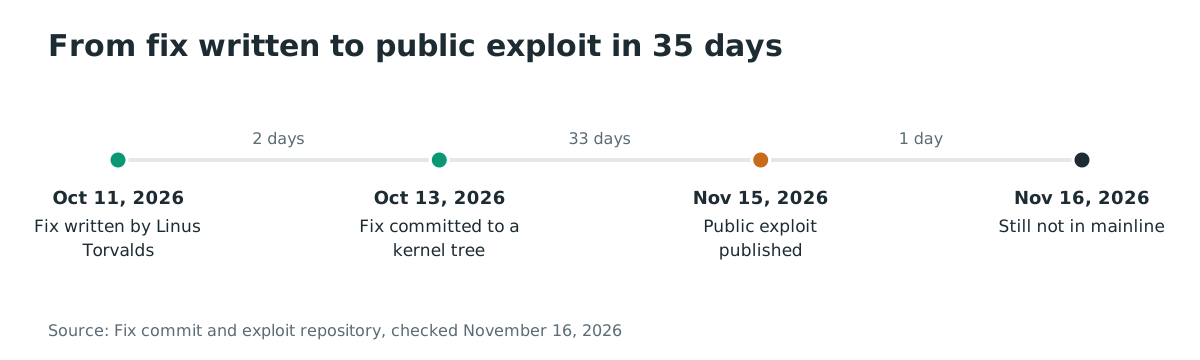
修正は2026年10月11日に書かれ、2026年10月13日にコミットされた。公開されたエクスプロイトは2026年11月15日に現れ、修正が書かれてから35日後だった。
攻撃の流れは?
ローカルユーザーがキーリングの連想配列をショートカットの後ろにショートカットがある状態にし、同時に走査する読み手が挿入スレッドのクラッシュを生き延び、カーネル自身のクォータ会計がケーパビリティの書き込みになる。
その後に最後のadd_key()"] B --> C["ショートカットの後ろにショートカット
その状態の検査なし"] C --> D["assoc_array_apply_edit()
BUG_ONが挿入スレッドを殺す"] C --> E["key_link()で待機する読み手
壊れた木を走査する"] E --> F["偽のstruct key
struct credの別名"] F --> G["キークォータの書き込み
CapEffを設定"] G --> H["CAP_SETUIDの後にsetresuid(0)
rootシェル"]
攻撃者に何ができますか?
示された影響はローカルの権限昇格からrootに至るものだ。エクスプロイトには非特権のローカルアカウントが必要で、ケーパビリティ、ユーザー名前空間、特別なグループは不要である。ネットワーク上の位置も必要ない。
最初の段階はケーパビリティの昇格であり、ユーザーIDの変更ではない。プロセスはuid 1000のままCapEff=00000000ffffffff、つまり別名化されたクォータカウンターの下位32ビットを得る。このセットのCAP_DAC_OVERRIDEにより、root専用ファイルが読める。2番目の段階ではCAP_SETUIDを使ってsetresuid(0,0,0)とexecve()を呼ぶ。このときカーネルが完全なセットを与え、プロセスはrootになる。
信頼性の数値は研究者によるもので、2 vCPUの固定イメージ1つで測定された。rootシェルのビルドは8回中7回、フラグ読み取りのビルドは20回中14回成功した。失敗は競合そのものであり、プリミティブの欠落ではない。別のカーネルビルドでは割り当ての挙動が異なるため、同じバイナリがそのまま動くとは限らない。
リモートの経路は示されていない。脆弱性はローカルのキーリング操作で到達し、公開されたチェーンにはローカルでのコード実行が必要だ。実際の悪用は知られておらず、侵害を報告した資料もない。
修正が機能する理由
パッチは、ノードの前にあるショートカットも新しいショートカットで置き換える。これにより、木にショートカットを指すショートカットが存在しなくなる。
    new_s0->back_pointer = node->back_pointer;
    new_s0->parent_slot = node->parent_slot;
+
+   /* A shortcut has to lead to a node, so a node at the end of a shortcut
+    * is replaced together with that shortcut.  The new one holds the index
+    * key from the root, so it covers what the old one did.
+    */
+   if (node->back_pointer &&
+       assoc_array_ptr_is_shortcut(node->back_pointer)) {
+       struct assoc_array_shortcut *above =
+           assoc_array_ptr_to_shortcut(node->back_pointer);
+
+       new_s0->back_pointer = above->back_pointer;
+       new_s0->parent_slot = above->parent_slot;
+       edit->excised_meta[1] = node->back_pointer;
+   }
    new_s0->next_node = assoc_array_node_to_ptr(new_n0);
    new_n0->back_pointer = assoc_array_shortcut_to_ptr(new_s0);
    new_n0->parent_slot = 0;
新しいショートカットは古いショートカットの後方ポインターと親スロットを引き継ぐため、古いものがあった場所に設置される。古いショートカットはexcised_metaの2番目のスロットに記録される。これがexcised_meta[1]からexcised_meta[2]への変更の理由である。
古いショートカットは同じ編集で削除されるため、走査は常にノードに到達し、編集の会計がノードを期待する場所でショートカットを見ることはない。
パッチは状態を作る挿入経路を覆う。カーネルにはassoc_arrayの実装が1つしかないため、修正すべき2つ目のコピーはない。BUG_ON()はガードとして残る。
侵害されたかどうかを確認するには?
侵害の指標は公開されておらず、実際の悪用も知られていない。公開された唯一の観測可能な兆候は、失敗した試行によるカーネルのBUGである。
カーネルログで検査を探す。一致すれば、脆弱な挿入が実行され、挿入したスレッドが死んだことを意味する。ケーパビリティの書き込みが成功した証明にはならない。
dmesg -T | grep -i "assoc_array"
監査ログで、root以外のプロセスがsetresuid(0)を呼んだり、以前は持っていなかったケーパビリティを得たりしていないか探す。ケーパビリティの書き込み自体はファイルを残さない。したがって、非特権ユーザーがエクスプロイトを実行でき、対応するログイン記録なしにrootシェルが現れたホストは疑わしいと考える。
BUGの前に失敗した試行は痕跡を残さないことがある。ログがないことは、標的にされなかった証拠にはならない。
年表
- 2013-09-24:コミット3cb989501c26が汎用連想配列の実装を追加する。
- 2026-10-11:Linus Torvalds氏が修正を書く。
- 2026-10-13:修正がカーネルのツリーにコミットされる。
- 2026-11-15:Daniel Wade氏がエクスプロイトを公開する。
- 2026-11-16:メインラインの7.4-rc3と安定版ブランチはまだ脆弱なコードを含む。
よくある質問
CVEはありますか?
いいえ。2026-11-16時点でCVE IDもCVSSスコアも割り当てられていない。修正のコミット、エクスプロイトのリポジトリ、研究者の分析が公開記録である。
自分のディストリビューションは影響を受けますか?
はい、原則として受けます。コミット48691075b0adを含まないツリーからビルドされたディストリビューションのカーネルはすべて脆弱性を含む。2026-11-16時点で修正済みカーネルを公開したディストリビューションはないため、バージョン文字列ではなくベンダーのセキュリティアドバイザリを確認する。
エクスプロイトは信頼できますか?
公開された標的では信頼できる。研究者は2 vCPUのkernelCTF 7.2-rc5イメージで、rootシェルが8回中7回、フラグ読み取りが20回中14回成功したと報告している。対応するイメージとinitramfsが必要で、別のビルドでは調整が必要だ。
リモートの攻撃者は使えますか?
リモートの経路は示されていない。エクスプロイトには非特権のローカルアカウントが必要で、脆弱性はローカルのキーリング操作で到達する。
AF_ALGをブロックすれば修正されますか?
いいえ。公開されたチェーンが使うヒープのオラクルをなくすもので、研究者も推奨しているが、キーリングのコードは到達可能なままで、脆弱性も残る。カーネルのパッチだけが閉じる。
どのくらい緊急ですか?
実際の悪用はなく、エクスプロイトは実験用の成果物である。それでも修正していないホストではローカルユーザーがrootになれるため、自分のカーネルを修正するか、ディストリビューションの更新を待つ間はローカルアクセスを制限する。
参考資料
- 修正のコミット、「assoc_array: don't chain a new shortcut onto an existing one」、https://github.com/torvalds/linux/commit/48691075b0adc590a6831390723e3603dfca76fc(2026年11月16日確認)
- 導入のコミット、「Add a generic associative array implementation」、https://github.com/torvalds/linux/commit/3cb989501c26(2026年11月16日確認)
- エクスプロイトのリポジトリと技術分析、Daniel Wade、https://github.com/Rat5ak/ASSOC_ARRAY_SHORTCUT-CHAIN-EoP(2026年11月16日確認)
- v7.4-rc3の
lib/assoc_array.c、https://github.com/gregkh/linux/blob/v7.4-rc3/lib/assoc_array.c(2026年11月16日確認) - v7.4-rc3の
include/linux/assoc_array_priv.h、https://github.com/gregkh/linux/blob/v7.4-rc3/include/linux/assoc_array_priv.h(2026年11月16日確認) - Cyber Kendra、「Unpatched Linux Kernel Keyring Flaw Gives Local Root」、https://www.cyberkendra.com/2026/11/linux-kernel-assoc-array-keyring-root-exploit.html(2026年11月16日確認)
- CISAのKnown Exploited Vulnerabilitiesカタログ、https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026年11月16日確認)
- CVE-2016-7914、同じ関数の以前の脆弱性、https://www.cve.org/CVERecord?id=CVE-2016-7914(2026年11月16日確認)
- CVE-2017-12193、同じ関数の別の以前の脆弱性、https://www.cve.org/CVERecord?id=CVE-2017-12193(2026年11月16日確認)