Linux 内核密钥环漏洞:本地 root 提权,尚无修复
本地用户可通过 Linux 内核关联数组漏洞获得 root;修复尚未合并,已发布的内核都不包含它。
TL;DR
- 非特权本地用户可以破坏密钥环的关联数组,并在带有原始代码的 Linux 内核上获得 root 能力。研究人员 Daniel Wade 于 2026-11-15 发布了可用的漏洞利用代码。
- 从提交 3cb989501c26(2013-09-24)起的所有内核原则上都受影响。截至 2026-11-16,主线 7.4-rc3 和所有已检查的稳定分支仍带有易受攻击的代码。
- 没有分配 CVE 编号或 CVSS 评分,没有已知的在野利用,截至 2026-11-16 也未列入 CISA KEV 目录。
- 没有已发布的内核包含修复。如果您自行编译内核,请应用提交 48691075b0ad,并限制非特权 AF_ALG 套接字;研究人员称这会移除公开利用链所需的堆预言机。
我受影响吗?
以下条件必须全部成立,主机才会受影响:
- 正在运行的内核由不包含提交 48691075b0ad 的源代码编译而成。截至 2026-11-16,这包括主线 7.4-rc3 以及表中稳定分支的所有版本。
- 内核启用了密钥环子系统(
CONFIG_KEYS),这是通用发行版的默认设置。 - 攻击者可以在主机上以非特权本地用户身份执行代码。不需要能力、用户命名空间或特殊组。
- 非特权
AF_ALG套接字可用,公开的漏洞利用代码将其用作堆预言机。阻止它们会提高该利用链的成本,但不会修复漏洞。
该漏洞位于 lib/assoc_array.c,这是 security/keys/ 下的密钥环代码用于存储密钥的通用关联数组。任何带有该文件和 CONFIG_KEYS 的内核原则上都受影响。公开的漏洞利用代码针对特定内核镜像编写,因此其他编译版本可能需要不同的调整,但损坏的树状态并不依赖于编译版本。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| 主线 | 7.4-rc3 及更早 | 2026-11-16 时尚无 |
| 7.3.y | 7.3.4 及更早 | 2026-11-16 时尚无 |
| 6.18.y | 6.18.63 及更早 | 2026-11-16 时尚无 |
| 6.12.y | 6.12.117 及更早 | 2026-11-16 时尚无 |
| 6.6.y | 6.6.162 及更早 | 2026-11-16 时尚无 |
| 6.1.y | 6.1.192 及更早 | 2026-11-16 时尚无 |
| 5.15.y | 5.15.225 及更早 | 2026-11-16 时尚无 |
| 5.10.y | 5.10.274 及更早 | 2026-11-16 时尚无 |
| 4.19.y | 所有版本 | 2026-11-16 时尚无 |
表中每个分支的顶端都在 2026-11-16 检查过:它们仍然声明 excised_meta[1],也就是修复所扩大的数组。发行版内核需要查看供应商的变更日志,因为供应商可能在不改变版本字符串的情况下包含该提交。
检查正在运行的内核:
uname -r
对于自行编译的内核,检查修复是否在代码树中。第一条命令在存在修复提交时打印它;第二条在修复后的头文件存在时打印 [2],否则打印 [1]:
git -C /path/to/linux log --oneline --all --grep="assoc_array: don't chain a new shortcut"
grep -n 'excised_meta' include/linux/assoc_array_priv.h
检查非特权用户能否打开 AF_ALG 套接字。请以非特权用户而不是 root 运行:
python3 - <<'PY'
import socket
s = socket.socket(socket.AF_ALG, socket.SOCK_SEQPACKET, 0)
print("AF_ALG is available to this user")
s.close()
PY
如何修复?
目前没有供应商的内核更新。修复是一个两文件补丁,已提交到内核代码树,但尚未合并到主线,因此修复方式是自行应用或等待发行版更新。
- 如果您自行编译内核,请应用提交 48691075b0ad,或将其 cherry-pick 到您的分支,然后重新编译。该提交修改
include/linux/assoc_array_priv.h和lib/assoc_array.c。 - 如果您使用发行版内核,请关注供应商的内核安全公告。截至 2026-11-16,没有发行版发布修复后的内核。
- 在无法打补丁的情况下,限制对
AF_ALG套接字接口的非特权访问。研究人员建议这样做,因为公开的利用链将AF_ALG用作堆预言机。权衡:这会提高该特定利用链的成本,但密钥环代码仍然可达,漏洞仍然存在。 - 在未修复的主机上,将本地 shell 访问视为等同于 root。权衡:这是运维控制,不是修复,对已经拥有账户的攻击者没有帮助。
修复关闭了漏洞利用代码创建的状态。它没有移除 assoc_array_apply_edit() 中的 BUG_ON(),后者仍作为对畸形树的防护保留。
根本原因是什么?
关联数组假定快捷节点总是通向一个节点。删除后再插入,可能把一个快捷节点装在另一个快捷节点之后,而遍历和编辑记账都不处理这种状态。
lib/assoc_array.c 是一棵受 RCU 保护的基数树。一个节点有 16 个槽位。快捷节点把只有一个占用者的分支压缩为一跳,并内联存储被跳过的索引位。设计保证是:快捷节点的父节点始终是节点,绝不是另一个快捷节点,因为第一个快捷节点会吸收第二个的位。
删除可能破坏这一保证。当快捷节点下的子树缩小到足够程度时,assoc_array_delete() 会把它折叠为快捷节点下的一个节点。于是,一个普通节点出现在快捷节点目标原来的位置。
插入随后可能把快捷节点放在该快捷节点之后。当一个满节点的叶子和新密钥都共享该节点的段时,assoc_array_insert_into_terminal_node() 会调用 assoc_array_insert_shortcut(),用一个快捷节点替换该节点。如果该节点本身就是一个快捷节点的目标,新快捷节点会作为旧快捷节点的 next_node 安装。
易受攻击的代码把新快捷节点的后向指针设为节点的后向指针,也就是旧快捷节点:
new_s0->back_pointer = node->back_pointer;
new_s0->parent_slot = node->parent_slot;
new_s0->next_node = assoc_array_node_to_ptr(new_n0);
随后出现两个问题。assoc_array_walk() 通过读取 shortcut->next_node 来跟随快捷节点。当该指针是另一个快捷节点时,遍历把它当作节点,并把跳过的位索引为槽位。于是读取者从树的错误层级跟随指针。
另外,assoc_array_apply_edit() 会沿后向指针向上调整 nr_leaves_on_branch。它跟随快捷节点的 back_pointer,并断言结果是节点:
if (assoc_array_ptr_is_shortcut(ptr)) {
    shortcut = assoc_array_ptr_to_shortcut(ptr);
    ptr = shortcut->back_pointer;
    if (!ptr)
        break;
}
BUG_ON(!assoc_array_ptr_is_node(ptr));
当两个快捷节点串联时,ptr 是快捷节点,断言触发。插入线程在内核 BUG 中死亡。此时已经在遍历树的读取者会存活下来,并处理损坏的结构。
触发条件很小。修复提交给出了配方。它需要 16 个在第 0 到 11 位一致的密钥,1 个在第 8 位分叉随后被删除的密钥,以及 1 个重新加入这 16 个的密钥。这就是 18 次插入和 1 次删除,随后是最后一次 add_key()。
如何被利用?
本地用户通过 18 次密钥插入和 1 次删除把密钥环带入损坏状态,然后赢得与崩溃线程的竞态。
- 攻击者以非特权本地用户身份运行,并用
add_key()和keyctl()创建密钥环。 - 攻击者执行修复提交描述的 18 次插入和删除。删除把快捷节点下的子树折叠为一个节点。
- 最后的
add_key()发现满节点和新密钥共享该节点的段。assoc_array_insert_shortcut()用一个快捷节点替换该节点,而由于该节点已经是某个快捷节点的目标,新快捷节点落在旧快捷节点之后。 - 插入线程到达
assoc_array_apply_edit()并触发BUG_ON()。内核杀死该线程。漏洞利用代码已经在key_link中停放了一个遍历同一棵树的第二个线程,因此读取者存活。 - 读取者把攻击者控制的分配当作
struct key。利用链把伪造密钥的user指针放在真实struct cred之前 8 个字节处,于是内核对每个 UID 的密钥配额记账会写入凭据的能力字。 - 写入设置
cred->cap_effective的低 32 位,其中包括CAP_DAC_OVERRIDE和CAP_SETUID。进程保留原来的用户 ID,但现在可以读取仅 root 可读的文件。 - 漏洞利用代码调用
setresuid(0, 0, 0)和execve()启动 root shell。由于有效用户 ID 为 0,内核在execve时授予完整的能力集。
公开的概念验证记录了插入时的崩溃:
kernel BUG at lib/assoc_array.c:1387!
assoc_array_apply_edit+0x221/0x230
 __key_link+0x51/0x80
 __key_instantiate_and_link+0xc0/0x140
 __key_create_or_update+0x51a/0x580
 key_create_or_update+0x14/0x30
 __se_sys_add_key+0x1d0/0x240
该漏洞利用代码是实验室产物。它针对 Google 加固的 kernelCTF 7.2-rc5 镜像编译,需要匹配的镜像和 kernelCTF 风格的 initramfs,而仓库并不提供这两者。
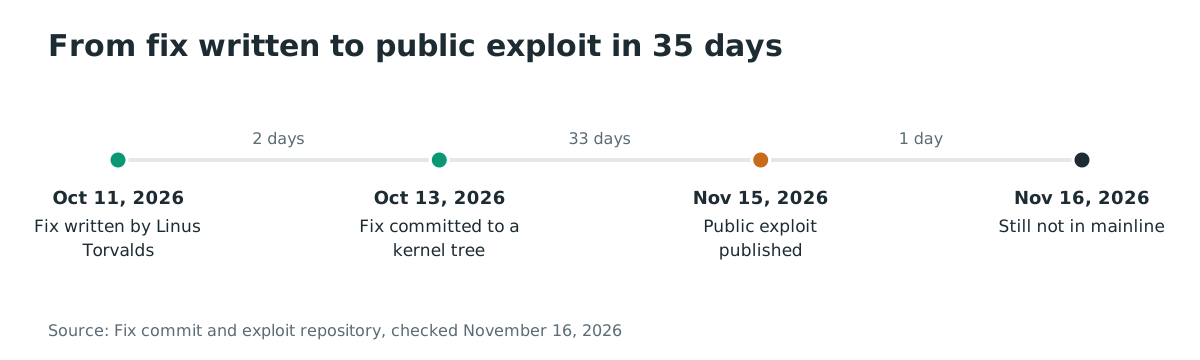
修复写于 2026 年 10 月 11 日,并于 2026 年 10 月 13 日提交。公开的漏洞利用代码出现于 2026 年 11 月 15 日,即修复写成后 35 天。
攻击如何展开?
本地用户把密钥环的关联数组带入快捷节点套快捷节点的状态。并发读取者在插入线程崩溃后存活,内核自身的配额记账变成一次能力写入。
再执行最后一次 add_key()"] B --> C["快捷节点套快捷节点
没有针对该状态的检查"] C --> D["assoc_array_apply_edit()
BUG_ON 杀死插入线程"] C --> E["停在 key_link() 的读取者
遍历损坏的树"] E --> F["伪造的 struct key
别名到 struct cred"] F --> G["密钥配额写入
设置 CapEff"] G --> H["CAP_SETUID 后 setresuid(0)
root shell"]
攻击者能做什么?
已演示的影响是本地权限提升至 root。漏洞利用代码需要非特权本地账户,不需要能力、用户命名空间或特殊组。它也不需要网络位置。
第一阶段是能力提升,而不是用户 ID 变更。进程保留 uid 1000,并获得 CapEff=00000000ffffffff,即别名化配额计数器的低 32 位。该集合中的 CAP_DAC_OVERRIDE 使仅 root 可读的文件变得可读。第二阶段使用 CAP_SETUID 调用 setresuid(0,0,0) 和 execve(),此时内核授予完整能力集,进程成为 root。
可靠性数据来自研究人员,在单个固定镜像和两个 vCPU 上测得。root shell 版本 8 次中成功 7 次;读取标志版本 20 次中成功 14 次。失败来自竞态本身,而不是缺少原语。不同的内核编译版本有不同的分配行为,因此同一二进制文件不一定会原样工作。
没有演示远程路径。漏洞通过本地密钥环操作到达,公开的利用链需要本地代码执行。没有已知的在野利用,也没有来源报告入侵事件。
为什么修复有效?
补丁让新快捷节点同时替换节点前面的快捷节点,因此树中永远不会出现指向另一个快捷节点的快捷节点。
    new_s0->back_pointer = node->back_pointer;
    new_s0->parent_slot = node->parent_slot;
+
+   /* A shortcut has to lead to a node, so a node at the end of a shortcut
+    * is replaced together with that shortcut.  The new one holds the index
+    * key from the root, so it covers what the old one did.
+    */
+   if (node->back_pointer &&
+       assoc_array_ptr_is_shortcut(node->back_pointer)) {
+       struct assoc_array_shortcut *above =
+           assoc_array_ptr_to_shortcut(node->back_pointer);
+
+       new_s0->back_pointer = above->back_pointer;
+       new_s0->parent_slot = above->parent_slot;
+       edit->excised_meta[1] = node->back_pointer;
+   }
    new_s0->next_node = assoc_array_node_to_ptr(new_n0);
    new_n0->back_pointer = assoc_array_shortcut_to_ptr(new_s0);
    new_n0->parent_slot = 0;
新快捷节点继承旧快捷节点的后向指针和父槽位,因此安装在旧快捷节点原来的位置。旧快捷节点记录在 excised_meta 的第二个槽位中,这就是从头文件从 excised_meta[1] 变为 excised_meta[2] 的原因。
旧快捷节点在同一次编辑中被移除,因此遍历总是到达节点,编辑记账也永远不会在期望节点的地方看到快捷节点。
补丁覆盖创建该状态的插入路径。内核中只有一份 assoc_array 实现,因此没有第二份副本需要修复。BUG_ON() 作为防护保留。
如何检查是否已遭入侵?
没有公开的入侵指标,也没有已知的在野利用。唯一公开的可观察迹象是失败尝试导致的内核 BUG。
在内核日志中查找该断言。命中意味着易受攻击的插入已执行,插入线程已死亡;它不能证明能力写入成功:
dmesg -T | grep -i "assoc_array"
在审计日志中查找非 root 进程调用 setresuid(0) 或获得了此前没有的能力。能力写入本身不会留下文件。因此,如果非特权用户可以在某台主机上运行该漏洞利用代码,并且出现了没有对应登录记录的 root shell,请将该主机视为可疑。
在 BUG 之前失败的尝试可能不留痕迹。没有日志条目并不能证明主机未被针对。
时间线
- 2013-09-24:提交 3cb989501c26 添加通用关联数组实现。
- 2026-10-11:Linus Torvalds 编写修复。
- 2026-10-13:修复被提交到内核代码树。
- 2026-11-15:Daniel Wade 发布漏洞利用代码。
- 2026-11-16:主线 7.4-rc3 和稳定分支仍带有易受攻击的代码。
常见问题
有 CVE 吗?
没有。截至 2026-11-16,没有分配 CVE 编号或 CVSS 评分。修复提交、漏洞利用代码仓库和研究人员的分析构成公开记录。
我的发行版受影响吗?
原则上受影响。任何由不包含提交 48691075b0ad 的代码树编译的发行版内核都带有该漏洞。截至 2026-11-16,没有发行版发布修复后的内核,因此请查看供应商的安全公告,而不是版本字符串。
漏洞利用代码可靠吗?
在公开的目标上可靠。研究人员报告,在两个 vCPU 的 kernelCTF 7.2-rc5 镜像上,root shell 8 次中成功 7 次,读取标志 20 次中成功 14 次。它需要匹配的镜像和 initramfs;不同的编译版本需要重新调整。
远程攻击者能用吗?
没有演示远程路径。漏洞利用代码需要非特权本地账户,漏洞通过本地密钥环操作到达。
阻止 AF_ALG 能修复吗?
不能。它移除了公开利用链使用的堆预言机,研究人员建议这样做,但密钥环代码仍然可达,漏洞仍然存在。只有内核补丁才能关闭它。
有多紧急?
没有在野利用,漏洞利用代码是实验室产物。但未修复主机上的本地用户仍可获得 root,因此在等待发行版更新期间,请修复自己的内核或限制本地访问。
参考文献
- 修复提交,“assoc_array: don't chain a new shortcut onto an existing one”,https://github.com/torvalds/linux/commit/48691075b0adc590a6831390723e3603dfca76fc(2026 年 11 月 16 日检查)
- 引入提交,“Add a generic associative array implementation”,https://github.com/torvalds/linux/commit/3cb989501c26(2026 年 11 月 16 日检查)
- 漏洞利用代码仓库和技术分析,Daniel Wade,https://github.com/Rat5ak/ASSOC_ARRAY_SHORTCUT-CHAIN-EoP(2026 年 11 月 16 日检查)
- v7.4-rc3 的
lib/assoc_array.c,https://github.com/gregkh/linux/blob/v7.4-rc3/lib/assoc_array.c(2026 年 11 月 16 日检查) - v7.4-rc3 的
include/linux/assoc_array_priv.h,https://github.com/gregkh/linux/blob/v7.4-rc3/include/linux/assoc_array_priv.h(2026 年 11 月 16 日检查) - Cyber Kendra,“Unpatched Linux Kernel Keyring Flaw Gives Local Root”,https://www.cyberkendra.com/2026/11/linux-kernel-assoc-array-keyring-root-exploit.html(2026 年 11 月 16 日检查)
- CISA 的 Known Exploited Vulnerabilities 目录,https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 16 日检查)
- CVE-2016-7914,同一函数中的早期漏洞,https://www.cve.org/CVERecord?id=CVE-2016-7914(2026 年 11 月 16 日检查)
- CVE-2017-12193,同一函数中的另一个早期漏洞,https://www.cve.org/CVERecord?id=CVE-2017-12193(2026 年 11 月 16 日检查)