NoisyTCP:Linux 内核认证前远程拒绝服务(CVE-2026-99288)
Linux TCP 套接字查找中的竞态让远程攻击者可以击垮 4.4 及之后的任何内核;已在 6.12.117、6.18.63 和 7.3.4 中修复。
TL;DR
- Linux 内核无锁 TCP 已建立套接字查找中的竞态让远程攻击者可以击垮主机。Hyunwoo Kim 于 2026 年 11 月 15 日发布了技术报告。
- 该缺陷于 2015 年 10 月在 Linux 4.4 中引入,影响 6.12.117、6.18.63 和 7.3.4 之前的内核。默认配置的 Nginx、Apache 和 SSH 监听器就足够。
- Red Hat 将其评为 Important(暂定 CVSS v3.1 7.5),Canonical 评为 Medium,CVE 记录没有评分。目前没有已知利用,截至 2026 年 11 月 16 日未列入 CISA KEV。
- 升级到 6.12.117、6.18.63、7.3.4 或 7.4-rc2,或升级到包含提交 4e2b3ef19e0e 的发行版内核。缓解措施见「如何修复?」。
我受影响吗?
主机要暴露,必须同时满足以下条件:
- 正在运行的内核不包含提交 4e2b3ef19e0e。截至 2026 年 11 月 16 日,这包括 6.6、6.1、5.15、5.10 和 4.19 长期支持分支的每个版本。
- 有 TCP 监听器接受来自不可信网络的报文。报告点名默认配置的 Nginx、Apache 和 SSH,任何调用
listen()的套接字都足够。 - 接收路径可以同时在两个或更多上下文中运行。这意味着接口上有两个或更多接收(RX)队列,或者接收报文引导(RPS)把报文分散到多个 CPU。
- 攻击者可以发送到达主机网络栈的 TCP 报文。在服务器前面终止 TCP 的代理会减少可直接到达的监听器,但不会消除后端监听器的暴露。
只有单个 RX 队列且关闭 RPS 的清闲服务器不满足竞态条件。有多个队列的繁忙服务器,或者 vCPU 可以互相抢占的虚拟机,则满足条件。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| 6.12.y | 6.12.116 及更早 | 6.12.117 |
| 6.18.y | 6.18.62 及更早 | 6.18.63 |
| 7.3.y | 7.3.3 及更早 | 7.3.4 |
| 7.4 | 7.4-rc1 | 7.4-rc2 |
| 6.6.y | 该分支的所有版本 | 截至 2026-11-16 没有修复版本 |
| 6.1.y | 该分支的所有版本 | 截至 2026-11-16 没有修复版本 |
| 5.15.y | 该分支的所有版本 | 截至 2026-11-16 没有修复版本 |
| 5.10.y | 该分支的所有版本 | 截至 2026-11-16 没有修复版本 |
| 4.19.y | 该分支的所有版本 | 截至 2026-11-16 没有修复版本 |
CVE 记录把 6.12.117、6.18.63、7.3.4 和 7.4-rc2 列为修复版本。撰写本文时,6.6.y、6.1.y、5.15.y、5.10.y 和 4.19.y 的分支顶端不包含该检查。许多发行版带有自己的向后移植,因此必须对照供应商的变更日志检查发行版内核。
检查正在运行的内核:
uname -r
对于自己构建的内核,在源码树中搜索修复:
git -C /path/to/linux log --oneline --all --grep="reject unhashed sockets during established lookups"
检查接口是否能运行该竞态。单个 RX 队列且所有 rps_cpus 值为零即可阻止它:
ethtool -l eth0
for f in /sys/class/net/eth0/queues/rx-*/rps_cpus; do echo "$f: $(cat "$f")"; done
检查 SYN cookie 设置,其中一项缓解措施会改变它:
sysctl net.ipv4.tcp_syncookies
如何修复?
安装包含提交 4e2b3ef19e0e 的内核,然后重启。上游修复版本是 6.12.117、6.18.63、7.3.4 和 7.4-rc2。
只有在供应商发布包含修复的内核之后,下面的软件包命令才能修复主机。截至 2026 年 11 月 16 日,大多数 LTS 发行版所跟随的 6.6、6.1、5.15、5.10 和 4.19 longterm 分支都没有修复版本。请先查看供应商的公告(参见“我的发行版内核修复了吗?”),在其发布之前使用下面的缓解措施。
- 在 Debian 或 Ubuntu 上,更新内核包并重启:
sudo apt update
sudo apt install --only-upgrade linux-image-generic
sudo reboot
- 在 Fedora、RHEL 或衍生发行版上,更新内核包并重启:
sudo dnf update kernel
sudo reboot
- 如果构建上游稳定内核,检出修复后的标签并构建:
git fetch --tags
git checkout v6.12.117
make olddefconfig
make -j"$(nproc)"
sudo make modules_install
sudo make install
sudo reboot
重启后运行 uname -r。对于上游构建,确认正在运行的内核是该分支的修复版本或更新版本。对于发行版内核,仅凭版本无法证明已修复;请确认供应商的变更日志提到 CVE-2026-99288 或提交 4e2b3ef19e0e。
如果暂时无法升级,报告给出两项缓解措施。每一项都会消除竞态所需的一个前提条件:禁用 SYN cookie 会切断从 cookie 重建请求套接字的路径,而只保留一个 RX 队列并关闭 RPS 会消除第二个接收上下文。
- 禁用 SYN cookie。这会阻止通过 SYN cookie 重建请求套接字的路径:
sudo sysctl -w net.ipv4.tcp_syncookies=0
要持久化:
echo 'net.ipv4.tcp_syncookies=0' | sudo tee /etc/sysctl.d/99-noisytcp.conf
sudo sysctl --system
该设置按网络命名空间生效。在每个使用独立网络命名空间的容器内应用它。禁用 SYN cookie 会降低主机对 SYN 洪泛的防护。
- 把报文处理串行到单个 RX 队列并禁用 RPS:
sudo ethtool -L eth0 combined 1
for f in /sys/class/net/eth0/queues/rx-*/rps_cpus; do echo 0 | sudo tee "$f"; done
sudo sysctl -w net.core.rps_sock_flow_entries=0
这会降低吞吐量,并消除服务器为之调优的并行性。它阻止报告中的两条触发路径,因为两者都需要两个接收上下文。
两项缓解措施都不能修复查找本身。它们只是让竞态无法发生。需要吞吐量的主机应安装内核修复。
根本原因是什么?
内核在没有锁的情况下查找已建立的 TCP 套接字,并依赖 SLAB_TYPESAFE_BY_RCU,让 RCU 读取者可以在另一个 CPU 释放地址后继续使用该地址。因此读取者在取得引用后必须重新验证它读取的每个值。
这是 6.12.116 的 net/ipv4/inet_hashtables.c 中的 __inet_lookup_established():
begin:
    sk_nulls_for_each_rcu(sk, node, &head->chain) {
        if (sk->sk_hash != hash)
            continue;
        if (likely(inet_match(net, sk, acookie, ports, dif, sdif))) {
            if (unlikely(!refcount_inc_not_zero(&sk->sk_refcnt)))
                goto out;
            if (unlikely(!inet_match(net, sk, acookie,
                         ports, dif, sdif))) {
                sock_gen_put(sk);
                goto begin;
            }
            goto found;
        }
    }
查找取得引用并重复元组检查。它不检查该地址上的对象是否仍在哈希表中。如果该地址被复用于具有相同元组的套接字,第二次 inet_match() 会成功,查找返回新对象。
新对象可能是 tcp_get_cookie_sock() 创建的请求套接字。该请求套接字未插入已建立哈希,其 rsk_listener 字段为 NULL。随后 tcp_v4_rcv() 通过该 NULL 监听器读取 sk_state。在测试的内核上,该读取在地址 0x12 处触发错误,并在中断上下文中导致内核崩溃。
报告还描述了通过完整子套接字复用的第二条路径。该路径可以产生释放后使用,但需要嵌套竞态,报告没有从中证明代码执行。
如何被利用?
攻击者发送 TCP 流量,让一个接收上下文释放请求套接字,而另一个上下文仍持有其地址。然后内核在同一地址重新分配具有相同元组的 SYN cookie 请求。
- 攻击者向监听端口发起 TCP 连接尝试。流量是普通 TCP,因此不需要凭据或应用输入。
- 攻击者使用 IPv4 分片和普通 TCP 报文,让接收哈希把工作分到不同的 RX 上下文。这需要两个或更多 RX 队列,或者 RPS。
- 一个上下文释放现有请求套接字。另一个上下文在同一 slab 地址重新分配具有相同元组的 SYN cookie 请求套接字。
- 过期的查找仍持有旧地址。它在新的对象上取得引用并重复元组检查,因为元组相同而通过。
- 查找返回新的请求套接字,它未在哈希中,监听器为
NULL。 tcp_v4_rcv()通过NULL监听器读取sk_state,内核崩溃。
时机是难点。报告在 QEMU/KVM 虚拟机上对 Nginx、Apache 和 SSH 测得约 5 秒到 2 分钟。在具有 8 个 RX 队列的清闲裸金属服务器上,对 Nginx 使用为该主机调优的概念验证,测得约 14 小时。
公开仓库包含报告,不包含利用代码。CVE 记录和报告都没有链接公开的利用代码。
攻击如何展开?
攻击者把一次 TCP 会话分散到两个接收上下文。一个上下文释放请求套接字,而另一个仍在使用其地址,过期查找返回一个未在哈希中、没有监听器的套接字。
TCP 报文"] --> B["分片和普通报文
到达不同 RX 队列"] B --> C["过期 ehash 查找保留
旧请求套接字地址"] C --> D["另一个 RX 上下文释放它
并重新分配 SYN cookie 请求"] D --> E["查找取得引用
并通过元组复检"] E --> F["新套接字未在哈希中
监听器为 NULL"] F --> G["tcp_v4_rcv 通过 NULL
读取 sk_state"] G --> H["内核崩溃,
主机宕机"]
攻击者能做什么?
攻击者无需认证即可击垮远程 Linux 主机,容器内的监听器会把整个主机一起拖垮。
条件是影响的一部分:
- 攻击者必须能够向监听端口发送 TCP 报文。如果代理转发连接,代理后面的主机仍可通过代理到达。
- 接收路径必须使用至少两个上下文。这意味着两个或更多 RX 队列,或者启用 RPS。
- 竞态必须在狭窄的窗口内成立。报告在虚拟机上需要数秒到数分钟,在清闲裸金属主机上约需 14 小时。
- 攻击者不需要账户、用户交互或应用特定输入。
已证明的影响是可用性。报告展示了内核崩溃和一条可能产生释放后使用的第二条路径。它没有展示代码执行、数据窃取或权限提升。网络栈崩溃仍然是主机完全中断,不需要容器逃逸就能造成。
为什么修复有效?
修复在查找取得引用后拒绝哈希节点已不再链接的套接字,因此重新分配、未在哈希中的请求套接字无法被返回。
这是 net/ipv4/inet_hashtables.c 中的改动:
-           if (unlikely(!inet_match(net, sk, acookie,
-                        ports, dif, sdif))) {
+           if (unlikely(hlist_nulls_unhashed_lockless(&sk->sk_nulls_node) ||
+                    !inet_match(net, sk, acookie, ports, dif,
+                        sdif))) {
                sock_gen_put(sk);
                goto begin;
            }
net/ipv6/inet6_hashtables.c 中的 IPv6 查找也得到相同检查。如果节点未在哈希中,或者元组不再匹配,查找会释放引用并从链头重新开始。
补丁还修复了 SYN cookie、Fast Open 和请求迁移路径中的引用计数。当这些路径在设置非零引用计数后失败时,现在用 reqsk_put() 释放引用,而不是直接释放请求:
        bh_unlock_sock(child);
        sock_put(child);
+       reqsk_put(req);
+       return NULL;
    }
    __reqsk_free(req);
这些检查共同让过期查找重新开始,而不是返回另一个上下文已复用的对象。它们覆盖 IPv4 和 IPv6 查找,以及可能发布指向未在哈希中的请求的引用的三条请求套接字路径。
修复不会缩小竞态窗口。它让查找拒绝被复用的对象,而这正是竞态所依赖的条件。报告说补丁是优先事项,两项缓解措施都是临时的。
如何检查是否已遭入侵?
没有公开的入侵指标。成功触发会留下内核崩溃,因此有用的检查是意外重启时的内核日志。
- 在内核日志中搜索崩溃特征:
sudo dmesg | grep -E "tcp_v4_rcv|NULL pointer dereference|Kernel panic"
- 如果主机在读取
dmesg之前已经重启,搜索持久日志:
sudo journalctl -k | grep -E "tcp_v4_rcv|NULL pointer dereference|Kernel panic"
- 查找
BUG: kernel NULL pointer dereference, address: 0000000000000012、RIP: 0010:tcp_v4_rcv和Kernel panic - not syncing: Fatal exception in interrupt。地址和指令指针来自报告的崩溃,在另一个内核上可能不同。 - 检查主机当时是否处于易受攻击的形态:两个或更多 RX 队列,或者启用 RPS。
崩溃是缺陷被触发的证据,不是数据被窃取的证据。已证明的影响是崩溃。输掉竞态的尝试不会留下痕迹,更困难的释放后使用路径可能不会留下相同特征。没有公开指标时,没有崩溃并不能证明主机未被攻击。
时间线
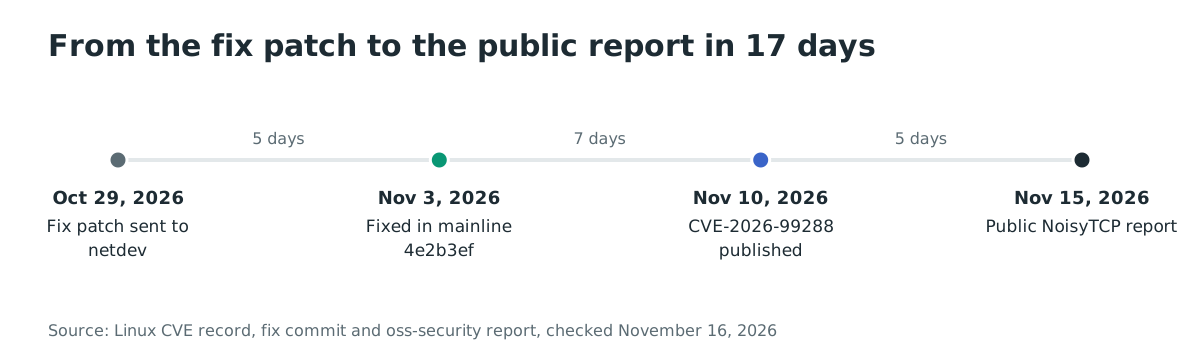
- 2026-10-29:Hyunwoo Kim 向内核网络维护者发送修复补丁。
- 2026-11-03:修复作为提交 4e2b3ef19e0e 合并到主线。
- 2026-11-10:Linux CNA 发布 CVE-2026-99288。
- 2026-11-15:linux-distros 禁运结束,NoisyTCP 报告公开。
常见问题
攻击者需要有效账户吗?
不需要。触发是针对监听套接字的一系列 TCP 报文。报告将其描述为认证前,内核在任何应用认证之前就到达易受攻击的查找。
每个 Linux 服务器都受影响吗?
不是。主机必须具有易受攻击的内核,并且接收路径使用两个或更多上下文。只有单个 RX 队列且关闭 RPS 的服务器不满足竞态条件。虚拟机比清闲的裸金属主机更容易触发竞态,因为其 vCPU 可以互相抢占。
这是远程代码执行吗?
没有证明代码执行。报告展示了通过请求套接字复用路径的远程内核崩溃。它描述了可能产生释放后使用的第二条路径,但表示该路径需要嵌套竞态,通常很难触发。
报告说是认证前,为什么 Red Hat 评分是 7.5?
Red Hat 的暂定 CVSS v3.1 向量是 CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:H,使用高攻击复杂度和低权限。报告和 CVE 描述称其为认证前,因为不需要账户。CVE 记录没有评分,Canonical 评为 Medium,分歧在于竞态的复杂度和前提条件,而不是成功触发后的影响。
我的发行版内核修复了吗?
只有当供应商的变更日志提到 CVE-2026-99288 或提交 4e2b3ef19e0e 时才修复。上游 6.6、6.1、5.15、5.10 和 4.19 分支在 2026 年 11 月 16 日不包含该检查,因此跟随这些分支的发行版需要自己的向后移植。在假定表格左列的内核安全之前,请检查供应商的公告。
缓解措施真的能阻止攻击吗?
报告说两项都能。禁用 SYN cookie 会阻止重建请求套接字的路径。把接口减少到单个 RX 队列并禁用 RPS 会消除第二个接收上下文。两者都有代价:SYN 洪泛防护或吞吐量。它们都不能替代内核修复。
用 Ostorlab 盘点暴露的 Linux 主机
Ostorlab 的攻击面发现会盘点您环境中暴露在互联网上的主机和服务,让您在计划内核升级之前看到哪些 Linux 服务器在 TCP 上响应。用 Ostorlab 盘点暴露的攻击面。
参考文献
- CVE-2026-99288 的 Linux CVE 记录, https://www.cve.org/CVERecord?id=CVE-2026-99288 (2026 年 11 月 16 日检查)
- oss-security 上的 NoisyTCP 报告, https://www.openwall.com/lists/oss-security/2026/11/15/2 (2026 年 11 月 16 日检查)
- NoisyTCP 报告仓库, https://github.com/V4bel/NoisyTCP (2026 年 11 月 16 日检查)
- 修复提交 4e2b3ef19e0e, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=4e2b3ef19e0e04adca38442f07dd6bc93c712bf1 (2026 年 11 月 16 日检查)
- 6.12.117 向后移植 d69100340b4c, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=d69100340b4cae08d40f898f1b601032403f6be6 (2026 年 11 月 16 日检查)
- 6.18.63 向后移植 8e5172cbd227, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=8e5172cbd227fae32f3313cba1f3e1b9edb5c4fd (2026 年 11 月 16 日检查)
- 7.3.4 向后移植 eb8a2d156f2c, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=eb8a2d156f2c1d862fffdfd1b3432bfbcd939879 (2026 年 11 月 16 日检查)
- 6.12.116 中的易受攻击查找, https://github.com/gregkh/linux/blob/v6.12.116/net/ipv4/inet_hashtables.c (2026 年 11 月 16 日检查)
- 6.12.117 中的修复查找, https://github.com/gregkh/linux/blob/v6.12.117/net/ipv4/inet_hashtables.c (2026 年 11 月 16 日检查)
- Red Hat CVE 页面, https://access.redhat.com/security/cve/CVE-2026-99288 (2026 年 11 月 16 日检查)
- Ubuntu CVE 页面, https://ubuntu.com/security/CVE-2026-99288 (2026 年 11 月 16 日检查)
- CISA 已知被利用漏洞目录, https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (2026 年 11 月 16 日检查)