NoisyTCP: denegación de servicio remota antes de autenticación en el núcleo de Linux (CVE-2026-99288)
Una carrera en la búsqueda de sockets TCP del núcleo de Linux permite a un atacante remoto tumbar núcleos desde 4.4; corregido en 6.12.117, 6.18.63 y 7.3.4.
Resumen
- Una carrera en la búsqueda sin bloqueo de sockets TCP establecidas del núcleo de Linux permite a un atacante remoto tumbar el host. Hyunwoo Kim publicó el informe técnico el 15 de noviembre de 2026.
- La falla se introdujo en Linux 4.4 en octubre de 2015 y afecta a los núcleos anteriores a 6.12.117, 6.18.63 y 7.3.4. Bastan escuchas de Nginx, Apache y SSH con la configuración por defecto.
- Red Hat la clasifica como Important con un CVSS v3.1 provisional de 7.5, Canonical la clasifica como Medium y el registro CVE no lleva ninguna puntuación. No se conoce explotación y no está en el catálogo KEV de la CISA a 16 de noviembre de 2026.
- Actualice a 6.12.117, 6.18.63, 7.3.4 o 7.4-rc2, o a un núcleo de distribución que contenga el commit 4e2b3ef19e0e. Los rodeos están en «¿Cómo lo corrijo?».
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que un host esté expuesto:
- El núcleo en ejecución no contiene el commit 4e2b3ef19e0e. A 16 de noviembre de 2026, eso incluía cada versión de las ramas de largo plazo 6.6, 6.1, 5.15, 5.10 y 4.19.
- Una escucha TCP acepta paquetes de una red no confiable. El informe nombra Nginx, Apache y SSH con la configuración por defecto, y basta cualquier socket que llame a
listen(). - La ruta de recepción puede ejecutarse en dos o más contextos a la vez. Eso significa dos o más colas de recepción (RX) en la interfaz, o el direccionamiento de paquetes en recepción (RPS) repartiendo paquetes entre procesadores.
- El atacante puede enviar paquetes TCP que lleguen a la pila de red del host. Un proxy que termina TCP delante del servidor reduce el conjunto de escuchas directamente alcanzables, pero no elimina la exposición de la escucha posterior.
Un servidor tranquilo con una sola cola RX y RPS desactivado no cumple la condición de carrera. Un servidor con carga y varias colas, o una máquina virtual cuyos vCPU pueden apropiarse entre sí, sí la cumple.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| 6.12.y | 6.12.116 y anteriores | 6.12.117 |
| 6.18.y | 6.18.62 y anteriores | 6.18.63 |
| 7.3.y | 7.3.3 y anteriores | 7.3.4 |
| 7.4 | 7.4-rc1 | 7.4-rc2 |
| 6.6.y | Cada versión de la rama | Sin versión corregida a 2026-11-16 |
| 6.1.y | Cada versión de la rama | Sin versión corregida a 2026-11-16 |
| 5.15.y | Cada versión de la rama | Sin versión corregida a 2026-11-16 |
| 5.10.y | Cada versión de la rama | Sin versión corregida a 2026-11-16 |
| 4.19.y | Cada versión de la rama | Sin versión corregida a 2026-11-16 |
El registro CVE enumera 6.12.117, 6.18.63, 7.3.4 y 7.4-rc2 como versiones corregidas. Las puntas de las ramas 6.6.y, 6.1.y, 5.15.y, 5.10.y y 4.19.y no contenían la comprobación cuando se escribió este artículo. Los núcleos de distribución deben comprobarse en el registro de cambios de su proveedor, porque muchas distribuciones llevan sus propias retroportaciones.
Compruebe el núcleo en ejecución:
uname -r
Para un núcleo que compile usted mismo, busque el correctivo en el árbol de código:
git -C /path/to/linux log --oneline --all --grep="reject unhashed sockets during established lookups"
Compruebe si la interfaz puede ejecutar la carrera. Una sola cola RX con todos los valores rps_cpus a cero la bloquea:
ethtool -l eth0
for f in /sys/class/net/eth0/queues/rx-*/rps_cpus; do echo "$f: $(cat "$f")"; done
Compruebe el ajuste de cookies SYN, que uno de los rodeos modifica:
sysctl net.ipv4.tcp_syncookies
¿Cómo lo corrijo?
Instale un núcleo que contenga el commit 4e2b3ef19e0e y reinicie. Las versiones corregidas de upstream son 6.12.117, 6.18.63, 7.3.4 y 7.4-rc2.
Los comandos de paquetes siguientes solo corrigen el host cuando su proveedor publica un núcleo que incluye la corrección. El 16 de noviembre de 2026, las ramas longterm 6.6, 6.1, 5.15, 5.10 y 4.19 que siguen la mayoría de las distribuciones LTS no tenían versión corregida. Consulte primero el aviso de su proveedor (vea "¿Está corregido el núcleo de mi distribución?") y use los rodeos siguientes hasta que se publique.
- En Debian o Ubuntu, actualice el paquete del núcleo y reinicie:
sudo apt update
sudo apt install --only-upgrade linux-image-generic
sudo reboot
- En Fedora, RHEL o una distribución derivada, actualice el paquete del núcleo y reinicie:
sudo dnf update kernel
sudo reboot
- Si compila un núcleo estable de upstream, extraiga una etiqueta corregida y compílela:
git fetch --tags
git checkout v6.12.117
make olddefconfig
make -j"$(nproc)"
sudo make modules_install
sudo make install
sudo reboot
Después del reinicio, ejecute uname -r. En una compilación de upstream, confirme que el núcleo en ejecución es la versión corregida de su rama o una posterior. En un núcleo de distribución, la versión por sí sola no prueba la corrección; confirme que el registro de cambios del proveedor nombra CVE-2026-99288 o el commit 4e2b3ef19e0e.
Si no puede actualizar todavía, el informe da dos rodeos. Cada uno elimina una condición previa que la carrera necesita: desactivar las cookies SYN corta la ruta que reconstruye una solicitud de socket desde una cookie, y una sola cola RX con RPS desactivado elimina el segundo contexto de recepción.
- Desactive las cookies SYN. Esto bloquea la ruta que reconstruye una solicitud de socket mediante una cookie SYN:
sudo sysctl -w net.ipv4.tcp_syncookies=0
Para hacerlo persistente:
echo 'net.ipv4.tcp_syncookies=0' | sudo tee /etc/sysctl.d/99-noisytcp.conf
sudo sysctl --system
El ajuste es por espacio de nombres de red. Aplíquelo dentro de cada contenedor que use su propio espacio de nombres de red. Desactivar las cookies SYN reduce la protección del host contra inundaciones SYN.
- Serialice el procesamiento de paquetes en una sola cola RX y desactive RPS:
sudo ethtool -L eth0 combined 1
for f in /sys/class/net/eth0/queues/rx-*/rps_cpus; do echo 0 | sudo tee "$f"; done
sudo sysctl -w net.core.rps_sock_flow_entries=0
Esto reduce el rendimiento y elimina el paralelismo para el que se ajustó el servidor. Bloquea las dos rutas de activación del informe porque requieren dos contextos de recepción.
Ninguno de los rodeos repara la búsqueda. Solo hacen que la carrera no esté disponible. Un host que necesita el rendimiento debe aplicar el correctivo del núcleo.
¿Cuál es la causa raíz?
El núcleo busca sockets TCP establecidas sin bloqueo y se apoya en SLAB_TYPESAFE_BY_RCU para que un lector RCU pueda seguir usando una dirección que otro procesador liberó. Por eso el lector debe revalidar todo lo que lee después de tomar una referencia.
Esta es __inet_lookup_established() en net/ipv4/inet_hashtables.c en 6.12.116:
begin:
    sk_nulls_for_each_rcu(sk, node, &head->chain) {
        if (sk->sk_hash != hash)
            continue;
        if (likely(inet_match(net, sk, acookie, ports, dif, sdif))) {
            if (unlikely(!refcount_inc_not_zero(&sk->sk_refcnt)))
                goto out;
            if (unlikely(!inet_match(net, sk, acookie,
                         ports, dif, sdif))) {
                sock_gen_put(sk);
                goto begin;
            }
            goto found;
        }
    }
La búsqueda toma una referencia y repite la comprobación de la tupla. No comprueba si el objeto en esa dirección sigue en la tabla hash. Si la dirección se reutilizó para un socket con la misma tupla, el segundo inet_match() tiene éxito y la búsqueda devuelve el nuevo objeto.
El nuevo objeto puede ser una solicitud de socket creada por tcp_get_cookie_sock(). Esa solicitud no se inserta en la tabla hash de conexiones establecidas y su campo rsk_listener es NULL. Entonces tcp_v4_rcv() lee sk_state a través de ese puntero NULL. En el núcleo probado, la lectura provocó un fallo en la dirección 0x12 y un pánico del núcleo en contexto de interrupción.
El informe describe una segunda ruta mediante la reutilización de un socket hijo completo. Esa ruta puede producir un uso después de liberación, pero necesita una carrera anidada y el informe no demuestra ejecución de código a partir de ella.
¿Cómo se explota?
Un atacante envía tráfico TCP que hace que un contexto de recepción libere una solicitud de socket mientras otro contexto aún tiene su dirección. Después el núcleo reasigna una solicitud de cookie SYN con la misma tupla en la misma dirección.
- El atacante abre un intento de conexión TCP a un puerto en escucha. El tráfico es TCP normal, así que no necesita credenciales ni entrada de la aplicación.
- El atacante usa fragmentos IPv4 y paquetes TCP normales para que el hash de recepción reparta el trabajo entre distintos contextos RX. Esto requiere dos o más colas RX, o RPS.
- Un contexto libera una solicitud de socket existente. Otro contexto reasigna una solicitud de cookie SYN con la misma tupla en la misma dirección del slab.
- Una búsqueda obsoleta aún tiene la dirección antigua. Adquiere una referencia al nuevo objeto y repite la comprobación de la tupla, que pasa porque la tupla es la misma.
- La búsqueda devuelve la nueva solicitud de socket, que no está en la tabla hash y cuyo listener es
NULL. tcp_v4_rcv()leesk_statea través del listenerNULLy el núcleo entra en pánico.
El tiempo es la parte difícil. El informe midió entre unos 5 segundos y 2 minutos contra Nginx, Apache y SSH en máquinas virtuales QEMU/KVM. Midió unas 14 horas contra Nginx en un servidor físico tranquilo con 8 colas RX, con una prueba de concepto ajustada a ese host.
El repositorio público contiene el informe, no código de explotación. No hay código de explotación público enlazado en el registro CVE ni en el informe.
¿Cómo se desarrolla el ataque?
El atacante reparte una conversación TCP entre dos contextos de recepción. Uno libera una solicitud de socket mientras el otro todavía usa su dirección, y la búsqueda obsoleta devuelve un socket sin tabla hash y sin listener.
paquetes TCP"] --> B["Fragmentos y paquetes normales
llegan a colas RX distintas"] B --> C["Una búsqueda ehash obsoleta conserva
la dirección de una solicitud antigua"] C --> D["Otro contexto RX la libera
y reasigna una solicitud cookie SYN"] D --> E["La búsqueda toma una referencia
y supera la comprobación de tupla"] E --> F["El nuevo socket no está en la tabla
y su listener es NULL"] F --> G["tcp_v4_rcv lee sk_state
a través de NULL"] G --> H["Pánico del núcleo,
el host cae"]
¿Qué puede hacer un atacante?
Un atacante puede tumbar un host Linux remoto sin autenticarse, y una escucha dentro de un contenedor arrastra todo el host.
Las condiciones forman parte del impacto:
- El atacante debe poder enviar paquetes TCP a un puerto en escucha. Un host detrás de un proxy sigue siendo alcanzable a través del proxy si este reenvía conexiones.
- La ruta de recepción debe usar al menos dos contextos. Eso significa dos o más colas RX, o RPS activado.
- La carrera debe ocurrir dentro de una ventana estrecha. El informe necesitó de segundos a minutos en una máquina virtual y unas 14 horas en un host físico tranquilo.
- El atacante no necesita cuenta, interacción del usuario ni entrada específica de la aplicación.
El impacto demostrado es la disponibilidad. El informe muestra un pánico del núcleo y una segunda ruta que puede producir un uso después de liberación. No muestra ejecución de código, robo de datos ni escalada de privilegios. Una caída en la pila de red sigue siendo una interrupción total del host, y no hace falta escapar de un contenedor para provocarla.
¿Por qué funciona la corrección?
La corrección rechaza un socket cuyo nodo de hash ya no está enlazado después de que la búsqueda toma su referencia. Así la solicitud de socket reasignada y fuera de la tabla no puede devolverse.
Este es el cambio en net/ipv4/inet_hashtables.c:
-           if (unlikely(!inet_match(net, sk, acookie,
-                        ports, dif, sdif))) {
+           if (unlikely(hlist_nulls_unhashed_lockless(&sk->sk_nulls_node) ||
+                    !inet_match(net, sk, acookie, ports, dif,
+                        sdif))) {
                sock_gen_put(sk);
                goto begin;
            }
La búsqueda IPv6 en net/ipv6/inet6_hashtables.c recibe la misma comprobación. Si el nodo no está en la tabla, o la tupla ya no coincide, la búsqueda suelta la referencia y vuelve a empezar desde el principio de la cadena.
El correctivo también repara el conteo de referencias en las rutas de cookie SYN, Fast Open y migración de solicitudes. Cuando esas rutas fallan después de poner un contador de referencias distinto de cero, ahora liberan las referencias con reqsk_put() en lugar de liberar la solicitud directamente:
        bh_unlock_sock(child);
        sock_put(child);
+       reqsk_put(req);
+       return NULL;
    }
    __reqsk_free(req);
Juntas, las comprobaciones hacen que la búsqueda obsoleta vuelva a empezar en lugar de devolver un objeto que otro contexto reutilizó. Cubren las búsquedas IPv4 e IPv6 y las tres rutas de solicitud de socket que pueden publicar una referencia a una solicitud fuera de la tabla.
La corrección no reduce la ventana de carrera. Hace que la búsqueda rechace el objeto reutilizado, que es la condición de la que dependía la carrera. El informe dice que el correctivo es la prioridad y que los dos rodeos son temporales.
¿Cómo compruebo si estuve comprometido?
No se publican indicadores de compromiso. Una activación correcta deja un pánico del núcleo, así que la comprobación útil es el registro del núcleo del momento de un reinicio inesperado.
- Busque la firma de la caída en el registro del núcleo:
sudo dmesg | grep -E "tcp_v4_rcv|NULL pointer dereference|Kernel panic"
- Busque en el registro persistente si el host reinició antes de que leyera
dmesg:
sudo journalctl -k | grep -E "tcp_v4_rcv|NULL pointer dereference|Kernel panic"
- Busque
BUG: kernel NULL pointer dereference, address: 0000000000000012,RIP: 0010:tcp_v4_rcvyKernel panic - not syncing: Fatal exception in interrupt. La dirección y el puntero de instrucción vienen de la caída del informe y pueden variar en otro núcleo. - Compruebe si el host tenía la configuración vulnerable en ese momento: dos o más colas RX, o RPS activado.
Un pánico demuestra que la falla se activó, no que se tomaran datos. El impacto demostrado es una caída. Un intento que pierde la carrera no deja rastro, y la ruta de uso después de liberación, más difícil, puede no dejar la misma firma. Sin indicadores publicados, la ausencia de caída no prueba que el host no fuera atacado.
Cronología
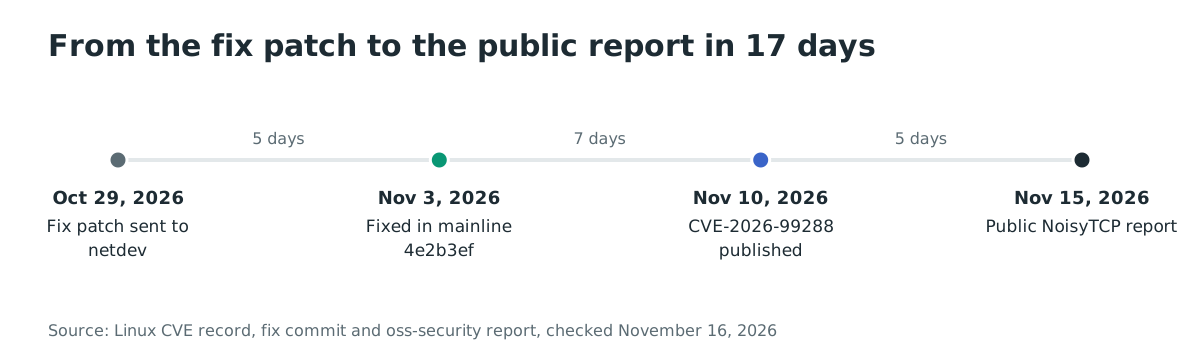
- 2026-10-29: Hyunwoo Kim envía el correctivo a los mantenedores de red del núcleo.
- 2026-11-03: El correctivo se fusiona en la rama principal como el commit 4e2b3ef19e0e.
- 2026-11-10: El CNA de Linux publica CVE-2026-99288.
- 2026-11-15: Termina el embargo de linux-distros y se publica el informe NoisyTCP.
Preguntas frecuentes
¿Necesita el atacante una cuenta válida?
No. La activación es una secuencia de paquetes TCP contra un socket en escucha. El informe la describe como anterior a la autenticación, y el núcleo llega a la búsqueda vulnerable antes de cualquier autenticación de la aplicación.
¿Está expuesto todo servidor Linux?
No. El host debe tener el núcleo vulnerable y una ruta de recepción con dos o más contextos. Un servidor con una sola cola RX y RPS desactivado no cumple la condición de carrera. Una máquina virtual es más fácil de alcanzar que un host físico tranquilo porque sus vCPU pueden apropiarse entre sí.
¿Es ejecución remota de código?
No se demuestra ejecución de código. El informe muestra un pánico remoto del núcleo mediante la ruta de reutilización de la solicitud de socket. Describe una segunda ruta que puede producir un uso después de liberación, pero dice que necesita una carrera anidada y que generalmente es difícil de activar.
¿Por qué Red Hat da 7.5 si el informe dice anterior a la autenticación?
El vector CVSS v3.1 provisional de Red Hat es CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:H, con complejidad de ataque alta y privilegios bajos. El informe y la descripción de la CVE dicen anterior a la autenticación porque no hace falta cuenta. El registro CVE no lleva puntuación, Canonical la clasifica como Medium, y el desacuerdo trata de la complejidad y las precondiciones de la carrera, no del impacto de una activación correcta.
¿Está corregido el núcleo de mi distribución?
Solo si el registro de cambios del proveedor nombra CVE-2026-99288 o el commit 4e2b3ef19e0e. Las ramas de upstream 6.6, 6.1, 5.15, 5.10 y 4.19 no contenían la comprobación el 16 de noviembre de 2026, así que una distribución que siga una de esas ramas necesita su propia retroportación. Compruebe el aviso del proveedor antes de suponer que un núcleo de la columna izquierda de la tabla es seguro.
¿Los rodeos detienen realmente el ataque?
El informe dice que ambos lo hacen. Desactivar las cookies SYN bloquea la ruta que reconstruye una solicitud de socket. Reducir la interfaz a una cola RX y desactivar RPS elimina el segundo contexto de recepción. Ambos tienen un coste: la protección contra inundaciones SYN o el rendimiento. Ninguno sustituye al correctivo del núcleo.
Inventaría los hosts Linux expuestos con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría los hosts y servicios expuestos a Internet de su organización, para ver qué servidores Linux responden en TCP antes de planificar la actualización del núcleo. Inventaría su superficie de ataque expuesta con Ostorlab.
Referencias
- Registro CVE de Linux para CVE-2026-99288, https://www.cve.org/CVERecord?id=CVE-2026-99288 (consultado el 16 de noviembre de 2026)
- Informe NoisyTCP en oss-security, https://www.openwall.com/lists/oss-security/2026/11/15/2 (consultado el 16 de noviembre de 2026)
- Repositorio del informe NoisyTCP, https://github.com/V4bel/NoisyTCP (consultado el 16 de noviembre de 2026)
- Commit de corrección 4e2b3ef19e0e, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=4e2b3ef19e0e04adca38442f07dd6bc93c712bf1 (consultado el 16 de noviembre de 2026)
- Retroportación 6.12.117 d69100340b4c, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=d69100340b4cae08d40f898f1b601032403f6be6 (consultado el 16 de noviembre de 2026)
- Retroportación 6.18.63 8e5172cbd227, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=8e5172cbd227fae32f3313cba1f3e1b9edb5c4fd (consultado el 16 de noviembre de 2026)
- Retroportación 7.3.4 eb8a2d156f2c, https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux.git/commit/?id=eb8a2d156f2c1d862fffdfd1b3432bfbcd939879 (consultado el 16 de noviembre de 2026)
- Búsqueda vulnerable en 6.12.116, https://github.com/gregkh/linux/blob/v6.12.116/net/ipv4/inet_hashtables.c (consultado el 16 de noviembre de 2026)
- Búsqueda corregida en 6.12.117, https://github.com/gregkh/linux/blob/v6.12.117/net/ipv4/inet_hashtables.c (consultado el 16 de noviembre de 2026)
- Página CVE de Red Hat, https://access.redhat.com/security/cve/CVE-2026-99288 (consultado el 16 de noviembre de 2026)
- Página CVE de Ubuntu, https://ubuntu.com/security/CVE-2026-99288 (consultado el 16 de noviembre de 2026)
- Catálogo de vulnerabilidades explotadas conocidas de la CISA, https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (consultado el 16 de noviembre de 2026)