Carrera del Handshake TCP del Kernel de Linux (CVE-2026-98432)
Una carrera en los handshakes TCP IPv4 libera opciones de socket aún en uso desde Linux 4.4; 9.8 según el kernel, RHEL y Ubuntu ya corrigen.
En resumen
- Una condición de carrera en el handshake TCP IPv4 del kernel de Linux libera las opciones IP de un socket mientras otra CPU todavía las lee. El equipo CVE del kernel la puntúa CVSS v3.1 9.8; el investigador Xinyang Ge de Anthropic la reportó y Eric Dumazet la corrigió el 2026-10-01.
- Todo kernel de Linux posterior a 4.4 está afectado, para cualquier servicio TCP IPv4 alcanzable por el atacante. Los servicios Go compilados con Go 1.24 o superior escuchan con Multipath TCP por defecto, la configuración que explotó el ataque de Anthropic.
- Anthropic dice que su modelo de IA escribió un exploit que ejecutó comandos como root, sin credenciales, en servidores Linux con un listener MPTCP. No se reportan ataques y la falla no está en el catálogo KEV de CISA al 2026-11-04.
- Instale un kernel corregido: 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 o 7.3, o el paquete corregido de su distribución. Debian, Oracle, Amazon, SUSE, RHEL y Ubuntu ya publican; Ubuntu pasó sus kernels LTS de la bolsa -proposed a los canales regulares el 2026-11-10. Vea «¿Cómo lo corrijo?» para las mitigaciones provisionales.
¿Estoy afectado?
Está expuesto cuando se cumplen todas estas condiciones:
- Su host ejecuta un kernel de Linux a partir de Linux 4.4 (enero de 2016) y anterior a las versiones estables corregidas. Los contenedores no traen su propio kernel: un servicio dentro de un contenedor usa el kernel del host, así que la versión del host decide.
- Un servicio TCP IPv4 de ese host es alcanzable por el atacante. Red Hat afirma que un atacante remoto que pueda alcanzar un servicio TCP expuesto puede desencadenar la carrera.
- La carrera necesita un SYN retransmitido y opciones IP en la solicitud de conexión. La puntuación del equipo del kernel describe un atacante que envía una solicitud con opciones IPv4 Record Route o Timestamp y luego la reenvía: ambos lados de la carrera son inducidos por el atacante.
Dos rutas de configuración amplían la exposición. Un servidor con un listener Multipath TCP es la configuración que explotó Anthropic, y todo programa Go compilado con Go 1.24 o superior abre sus sockets de escucha con MPTCP por defecto en Linux. Además, la migración de sockets de solicitud, activada con net.ipv4.tcp_migrate_req=1 o un programa BPF de migración reuseport, expone el mismo use-after-free por una segunda ruta.
| Distribución o kernel | Versiones afectadas | Versión corregida |
|---|---|---|
| Mainline y estable, autoconstruido | Todas desde 4.4 | 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10, 7.3 |
| Debian 13 trixie | linux antes de 6.12.113-1 | linux 6.12.113-1 (2026-10-16) |
| Debian 12 bookworm | linux antes de 6.1.190-1; linux-6.12 antes de 6.12.113-1~deb12u1 | 6.1.190-1 (2026-10-17); 6.12.113-1~deb12u1 (2026-10-22) |
| Oracle Linux 7, 8, 9, 10 (UEK) | Kernels antes de la errata del 2026-10-16 | ELSA-2026-500397, ELSA-2026-500398, ELSA-2026-500399 (2026-10-16) |
| Amazon Linux 2023 (kernel6.18) | Antes de 6.18.56-125.164 | 6.18.56-125.164.amzn2023 (2026-10-24) |
| Amazon Linux 2023 (kernel6.12) | Antes de 6.12.113-138.209 | 6.12.113-138.209.amzn2023 (2026-10-29) |
| SUSE Linux Micro 6.2, openSUSE Leap 16.0 | Antes de kernel-default 6.12.0-160000.40.1 | kernel-default 6.12.0-160000.40.1 o posterior |
| SLES 15 SP4 a SP6 LTSS, SLES 16.0, SLE Micro 5.3 a 5.5 | Antes del kernel-default corregido | kernel-default 5.14.21-150400.24.246.1 (SP4, Micro 5.3/5.4), 5.14.21-150500.55.195.1 (SP5, Micro 5.5), 6.4.0-150600.23.143.1 (SP6), 6.12.0-160000.40.1 (SLES 16.0) |
| SLES 15 SP7 | Todos los kernels actuales | Corrección en progreso, ninguna publicada |
| AlmaLinux 8, 9, 10 | Kernels anteriores a las versiones de prueba del 30 de octubre | kernel-4.18.0-553.180.2.el8_10, kernel-5.14.0-687.61.2.el9_8, kernel-6.12.0-211.69.2.el10_2 (repositorio de pruebas, 2026-10-30) |
| Ubuntu 22.04, 24.04, 26.04 LTS (jammy, noble, resolute) | Todos los kernels actuales | 5.15.0-203.213, 6.8.0-149.149, 7.0.0-43.43, publicados en los avisos de seguridad desde el 2026-11-10 (página CVE actualizada el 2026-11-13) |
| Ubuntu 26.10 (stonking) | Todos los kernels actuales | 7.3.0-10.10 (listado como corregido en la página CVE y en el blog de Canonical) |
| Ubuntu 16.04, 18.04, 20.04 | Todos los kernels actuales | 20.04: en progreso en 5.4.0-247.267; 16.04 y 18.04: sin corrección anunciada |
| RHEL 8, 9, 10, todas las corrientes incluido kernel-rt | Kernels anteriores a las erratas del 1 al 4 de noviembre | kernel-5.14.0-687.64.1.el9_8 con kernel-rt (RHSA-2026:93412, 2026-11-01, RHEL 9.8), kernel-6.12.0-211.72.1.el10_2 con kernel-rt (RHSA-2026:93413, 2026-11-01, RHEL 10.2), kernel-4.18.0-553.182.1.el8_10 (RHSA-2026:93414, 2026-11-01, RHEL 8.10), kernel-5.14.0-427.161.1.el9_4 con kernel-rt (RHSA-2026:94109, 2026-11-02, RHEL 9.4 E4S), kernel-4.18.0-477.178.1.el8_8 (RHSA-2026:94303, 2026-11-03, RHEL 8.8 E4S/TUS), kernel-4.18.0-305.218.1.el8_4 (RHSA-2026:94623, 2026-11-03, RHEL 8.4), kernel-5.14.0-284.202.1.el9_2 (RHSA-2026:94477, 2026-11-03, RHEL 9.2), kernel-6.12.0-55.117.1.el10_0 con kernel-rt (RHSA-2026:94508, 2026-11-03, RHEL 10.0), kernel-5.14.0-570.154.1.el9_6 con kernel-rt (RHSA-2026:94438, 2026-11-03, RHEL 9.6), kernel-rt-5.14.0-284.202.1.rt14.487.el9_2 (RHSA-2026:94558, 2026-11-03, RHEL 9.2 RT), kernel-4.18.0-372.227.1.el8_6 (RHSA-2026:94996, 2026-11-04, RHEL 8.6), kernel-4.18.0-553.182.1.rt7.523.el8_10 (RHSA-2026:93415, 2026-11-01, RHEL 8.10 RT/NFV), kernel-6.12.0-265.31.el10nv (RHSA-2026:93775, 2026-11-02, Nvidia 10) |
De las 14 filas de distribuciones, 12 llevan una corrección, una de ellas solo en un canal de prueba: el repositorio de pruebas de AlmaLinux. Las otras 2 filas, SLES 15 SP7 y Ubuntu 16.04 a 20.04, no tienen ninguna. El archivo de aviso de Red Hat lista 2,044 productos de kernel corregidos en sus erratas del 1 al 4 de noviembre.
Todas las corrientes de kernel-rt ya tienen corrección publicada. El archivo de aviso solo lista como afectadas las imágenes RHEL CoreOS de OpenShift 4 y 5. Los kernels de AlmaLinux están en su repositorio de pruebas, que el proyecto pide a los operadores ayudar a verificar antes del paso a producción.
El boletín de AWS del 31 de octubre anuncia paquetes corregidos para Amazon Linux 2 y todas las ramas del kernel de Amazon Linux 2023, incluido el kernel predeterminado. El anuncio de Canonical del 2 de noviembre cubría el kernel genérico. La página CVE ya lista los kernels LTS genéricos como corregidos, junto con las variantes aws, azure, gcp, ibm, oracle, raspi, lowlatency y realtime. Los kernels FIPS están corregidos en 22.04 en 5.15.0-203.213+fips1 y siguen en progreso en 24.04 en 6.8.0-149.149+fips2.
Compruebe lo que ejecuta cada host:
# Host kernel version
uname -r
# Compare against the fixed versions above; Ubuntu's package
# versions differ from upstream tags, so match them on the pocket.

# Debian: installed kernel packages and status
dpkg -l 'linux-image*' | grep '^ii'

# RHEL, Oracle Linux, Amazon Linux: installed kernels
rpm -q kernel kernel-uek kernel6.12 kernel6.18 2>/dev/null

# Which Go toolchain built a service (Go 1.24+ enables MPTCP by default)
go version -m /path/to/service | head -1
¿Cómo lo corrijo?
-
En Ubuntu 22.04, 24.04 o 26.04 LTS, o Ubuntu 26.10, instale el kernel corregido desde las bolsas updates y security normales, y reinicie:
sudo apt update
sudo apt install --only-upgrade linux-generic
sudo reboot
En hosts con las variantes aws, azure, gcp, ibm, oracle, raspi, lowlatency o realtime, actualice el metapaquete de esa variante, por ejemplo
sudo apt install --only-upgrade linux-aws, o ejecutesudo apt update && sudo apt upgradepara actualizar todos los metapaquetes de kernel instalados. Después reinicie.Tras reiniciar,
uname -ridentifica la variante y la ABI, por ejemplo5.15.0-203-generic; omite el número de revisión del paquete.213. Usecat /proc/version_signaturepara leer la compilación completa de Ubuntu en ejecución, por ejemplo5.15.0-203.213-generic, como explica la guía de kernels de Canonical. Compare la versión del paquete anterior al sufijo de variante con la versión corregida de la página del CVE para su versión exacta de Ubuntu y variante de kernel. La fila de Ubuntu LTS en «¿Estoy afectado?» enumera correcciones para kernels de propósito general; las variantes de nube y tiempo real tienen sus propias versiones corregidas.Canonical publicó los kernels LTS en sus avisos de seguridad desde el 10 de noviembre de 2026, 36 días después de la corrección upstream. Ubuntu 20.04 sigue en progreso en 5.4.0-247.267; 16.04 y 18.04 no tienen corrección, y su cobertura pasa por Ubuntu Pro y Expanded Security Maintenance.
En RHEL, actualice al kernel de la errata de noviembre de su versión menor y reinicie: por ejemplo
sudo dnf update kernel && sudo rebooten RHEL 9.8 instala kernel-5.14.0-687.64.1.el9_8. kernel-rt de RHEL 9 se corrige con RHSA-2026:93412 para la 9.8 (2026-11-01), RHSA-2026:94109 para la 9.4 (2026-11-02), y RHSA-2026:94438 para la 9.6 y RHSA-2026:94558 para la 9.2 (2026-11-03). El comando de kernel no actualiza el paquete kernel-rt, que es distinto: en hosts kernel-rt, ejecutesudo dnf update kernel-rt && sudo reboot, que instala kernel-rt-5.14.0-284.202.1.rt14.487.el9_2 en RHEL 9.2 RT y kernel-rt-4.18.0-553.182.1.rt7.523.el8_10 en RHEL 8.10 RT/NFV. El filtrado de RHSB-2026-016 sigue siendo la medida provisional donde aún no aplica una corrección: reduce la exposición sin impedir por completo la explotación. -
Instale el paquete corregido de su distribución y reinicie. En Debian:
apt update && apt install linux-image-amd64, luego reinicie. En Oracle Linux:dnf update kernel-uek, luego reinicie. En Amazon Linux 2:sudo yum update kernel && sudo reboot; Amazon Linux 2023:sudo dnf update kernel --releasever=latest && sudo reboot. - En SUSE Linux Micro 6.2 u openSUSE Leap 16.0:
zypper in 'kernel-default>=6.12.0-160000.40.1', luego reinicie. - En AlmaLinux 8, 9 o 10, los kernels corregidos están en el repositorio de pruebas. Actívelo con
dnf install -y almalinux-release-testing, actualice condnf update 'kernel*' --enablerepo=almalinux-testing, reinicie, y desactive el repositorio condnf config-manager --disable almalinux-testing. AlmaLinux pide reportar problemas en su chat o en su rastreador de errores mientras se verifican los kernels. - Si compila su propio kernel, pase a una de las versiones estables corregidas. El equipo CVE del kernel recomienda actualizar a la última versión estable y afirma que la comunidad no da soporte a la selección manual de correcciones individuales.
El equipo de seguridad de Go ofrece una mitigación real para los servicios en Go 1.24 o posterior, con sus propias advertencias. Configure GODEBUG=multipathtcp=0 en el entorno del programa para desactivar MPTCP en tiempo de ejecución, o ponga godebug multipathtcp=0 en el go.mod del módulo principal para desactivarlo en tiempo de compilación. Los programas también pueden llamar a net.ListenConfig.SetMultipathTCP(false) por socket. El equipo califica la desactivación de MPTCP programa por programa de mitigación frágil: un solo listener MPTCP restante deja el sistema expuesto, y asume que todo exploit viable depende de MPTCP. El equipo recomienda encarecidamente actualizar a un kernel corregido.
Quedan dos medidas provisionales para los sistemas que no pueden tomar un kernel corregido: la regla nftables de AlmaLinux que sigue y el filtrado de paquetes de Red Hat (RHSB-2026-016), descrito en el paso 1. Ambas reducen el ataque; ninguna corrige la carrera. AlmaLinux publica una regla nftables que descarta los paquetes TCP IPv4 entrantes que llevan opciones IPv4, lo que bloquea el desencadenante que la carrera necesita:
sudo nft -f - <<'EOF'
add table ip cve_2026_98432
delete table ip cve_2026_98432
table ip cve_2026_98432 {
    chain prerouting {
        type filter hook prerouting priority -300; policy accept;
        meta l4proto tcp ip hdrlength > 5 counter drop
    }
}
EOF
La regla convive con firewalld y puede ejecutarse más de una vez sin riesgo. AlmaLinux la probó en las versiones 8, 9 y 10 y lista tres límites: no sobrevive a un reinicio, no cubre el tráfico entre contenedores del mismo host, y no debe usarse en redes que dependen de etiquetas de seguridad CIPSO, que viajan en opciones IPv4. Compruebe el contador con sudo nft list table ip cve_2026_98432 y retire la regla con sudo nft delete table ip cve_2026_98432.
Rui Sousa propuso el parámetro de arranque init_on_free=1 en oss-security el 31 de octubre, y Sultan Alsawaf del equipo de kernel de CIQ lo refutó como mitigación el 3 de noviembre. Poner a cero al liberar solo afecta a los huecos libres, mientras que la fuga de KASLR lee punteros de objetos slab vivos vecinos del hueco liberado una vez reutilizado, que el parámetro nunca toca. Alsawaf considera el parámetro inofensivo, pero afirma que no debe tener peso en los avisos. Use solo el filtro de paquetes, sin este parámetro, como medida provisional en sistemas sin kernel corregido.
Solo un kernel corregido elimina la carrera. El filtro de Red Hat reduce la exposición, pero no impide completamente la explotación; pruebe sus efectos sobre su tráfico antes de desplegarlo.
¿Cuál es la causa raíz?
El kernel libera las opciones IP adjuntas a una solicitud de conexión TCP mientras otra CPU todavía las lee, porque la liberación usa kfree() en lugar de esperar a los lectores de RCU.
La capa IP guarda las opciones de una solicitud de conexión IPv4 entrante, como Record Route o Timestamp, junto al socket de solicitud. Cuando el handshake se completa, tcp_v4_syn_recv_sock() en net/ipv4/tcp_ipv4.c entrega ese puntero de opciones al nuevo socket hijo en lugar de copiarlo. Desde el commit 079096f103fa ("tcp/dccp: install syn_recv requests into ehash table"), los sockets de solicitud se procesan sin mantener el candado del listener.
El mensaje del commit de corrección describe las dos CPU en colisión. Otra CPU puede procesar a la vez un SYN retransmitido para la misma solicitud y enviar un SYNACK desde tcp_check_req(). tcp_v4_send_synack() e inet_csk_route_req() leen ireq->ireq_opt solo bajo rcu_read_lock(), y luego ip_build_and_send_pkt() e ip_options_build() leen opt->optlen dos veces. Nada impide que el socket hijo se libere mientras ese SYNACK todavía se construye.
// net/ipv4/af_inet.c, inet_sock_destruct(), before the fix
void inet_sock_destruct(struct sock *sk)
{
    ...
    WARN_ON_ONCE(sk->sk_wmem_queued);
    WARN_ON_ONCE(sk->sk_forward_alloc);

-   kfree(rcu_dereference_protected(inet->inet_opt, 1));
+   kfree_rcu(rcu_dereference_protected(inet->inet_opt, 1), rcu);
inet_sock_destruct() libera las opciones del socket hijo con un simple kfree(). Los sockets hijos TCP no tienen SOCK_RCU_FREE, así que la liberación es inmediata. Una segunda CPU todavía dentro de rcu_read_lock() lee entonces las opciones liberadas en ip_options_build(): un use-after-free.
// net/ipv4/tcp_ipv4.c, tcp_v4_reqsk_destructor(), before the fix
static void tcp_v4_reqsk_destructor(struct request_sock *req)
{
-   kfree(rcu_dereference_protected(inet_rsk(req)->ireq_opt, 1));
+   kfree_rcu(rcu_dereference_protected(inet_rsk(req)->ireq_opt, 1), rcu);
}
La segunda ruta es la migración de sockets de solicitud, activada por net.ipv4.tcp_migrate_req=1 o un programa BPF_SK_REUSEPORT_SELECT_OR_MIGRATE. reqsk_timer_handler() clona el socket de solicitud con inet_reqsk_clone(), de modo que el socket antiguo y su clon comparten el mismo ireq_opt. Cuando el clon se libera, tcp_v4_reqsk_destructor() libera las opciones con kfree() mientras otra CPU con una referencia sobre el socket antiguo puede seguir usándolas.
IPv6 no está afectado por la primera ruta, porque tcp_v6_syn_recv_sock() duplica las opciones. El commit señala que tcp_v6_reqsk_destructor() tiene el mismo problema de migración para opciones CALIPSO y dice que se abordará en un parche separado.
¿Cómo se explota?
No hay código de exploit público. Anthropic describe el ataque que escribió su modelo de IA interno, en cuatro pasos:
- El atacante envía una solicitud de conexión TCP IPv4 con opciones IP a un servicio alcanzable, y luego reenvía la solicitud para ganar la carrera, como describe la puntuación del equipo del kernel.
- La carrera hace que el kernel lea una longitud controlada por el atacante y copie bytes extra de vuelta al atacante. En cuanto una de esas sobrelecturas devuelve un puntero del kernel, el atacante ha derrotado a KASLR, la aleatorización de direcciones del kernel.
- El mismo use-after-free desborda entonces un búfer y sobrescribe un puntero de callback con la dirección de una carga que el atacante preparó en memoria del kernel mediante una función ordinaria del protocolo.
- El kernel invoca el callback. La carga encadena llamadas a funciones existentes del kernel y termina con un comando shell elegido por el atacante, ejecutado como root.
Una carrera perdida solo hace fracasar ese intento de conexión y no cuelga el sistema, así que un atacante decidido puede reintentar indefinidamente. En la prueba de concepto de Anthropic, filtrar un puntero del kernel tomó 48 minutos y alcanzar la ejecución del comando shell 5 minutos más.
¿Cómo fluye el ataque?
En una frase: el atacante gana la carrera del handshake TCP IPv4 de modo que el kernel libera las opciones IP de la solicitud mientras otra CPU todavía las lee en la ruta del SYNACK, y luego convierte el use-after-free en una fuga de KASLR y un callback secuestrado que ejecuta un comando root.
opciones IP"] --> B["El socket de solicitud guarda
ireq_opt"] B --> C["Handshake completado:
las opciones pasan al hijo
sin copia"] C --> D["SYN reenviado:
una segunda CPU construye el SYNACK
leyendo las mismas opciones"] D --> E["Socket hijo liberado:
kfree() libera opciones
aún en uso"] E --> F["Use-after-free en
ip_options_build()"] F --> G["Fuga de información,
corrupción de memoria
o cuelgue"] G --> H["Demo de Anthropic:
shell root en
listeners MPTCP"]
¿Qué puede hacer un atacante?
La puntuación 9.8 del equipo del kernel asume acceso por red, sin privilegios y sin interacción del usuario, con alto impacto en confidencialidad, integridad y disponibilidad (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H). En ese escenario, la falla podría devolver al atacante memoria cercana del kernel, corromper memoria del kernel o colgar el sistema.
Anthropic demostró el resultado más fuerte: comandos arbitrarios como root, sin credenciales y sin interacción del usuario, en servidores que exponen un listener MPTCP. Su publicación no nombra la versión del kernel ni la configuración probadas, y no dice si los servidores sin listener MPTCP pueden tomarse de la misma forma.
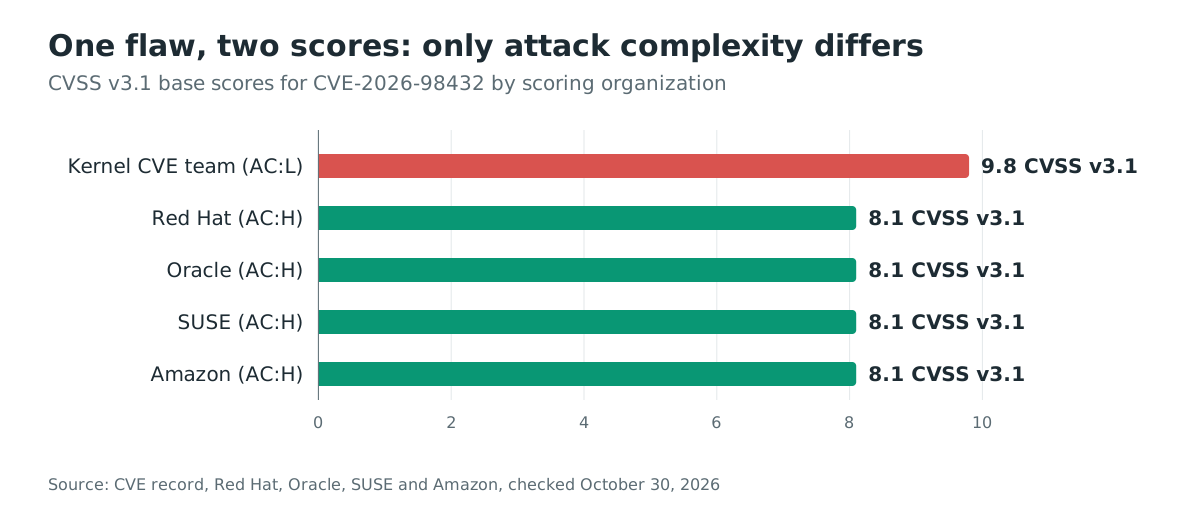
Red Hat elevó su calificación a Critical, CVSS v3.1 9.8, el 30 de octubre de 2026. Su vector actual es CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H, con complejidad baja como la del equipo CVE del kernel. Los avisos citados de Oracle, SUSE y Amazon consideran la complejidad alta y puntúan la falla en 8.1. El boletín de Red Hat también publica un filtro de paquetes provisional; solo un kernel corregido resuelve completamente la falla.
¿Por qué funciona la corrección?
La corrección, commit e3f33b0a1d89d738e2b913dab519226eaf76e15b, sustituye kfree() por kfree_rcu() en los dos destructores, inet_sock_destruct() y tcp_v4_reqsk_destructor(). kfree_rcu() retrasa la reclamación hasta que pasa un periodo de gracia de RCU, así que toda CPU que mantenga rcu_read_lock() sobre las opciones termina de leerlas antes de que se libere la memoria. Los lectores ya usaban RCU, y las otras rutas que reemplazan inet_opt, como do_ip_setsockopt(), ya usaban kfree_rcu().
El cambio de dos líneas es completo para las dos rutas IPv4 nombradas en el commit: la carrera del SYNACK vía inet_sock_destruct() y la carrera de migración vía tcp_v4_reqsk_destructor(). El propio commit señala un punto adyacente que no toca: el problema equivalente en IPv6 para opciones CALIPSO, que dice que un parche separado abordará.
¿Cómo compruebo si estuve comprometido?
No se ha reportado ninguna explotación en ningún lugar al 4 de noviembre de 2026, y no se han publicado indicadores ni reglas de detección. Un intento que pierde la carrera solo hace fracasar ese intento de conexión, de modo que el sondeo puede dejar poca huella.
El mecanismo sugiere el aspecto de un sondeo intenso: muchos intentos de conexión IPv4 efímeros con opciones Record Route o Timestamp, seguidos de solicitudes retransmitidas al mismo puerto de escucha. Trate ese patrón como una pista a investigar, no como prueba de compromiso; ninguna fuente publicada documenta tráfico observado de esta forma.
Cronología
- 2016-01-10: Se publica Linux 4.4. The Hacker News reporta que la falla se introdujo en esta versión, con el cambio de sockets de solicitud que luego quitó el candado del listener de la ruta en carrera.
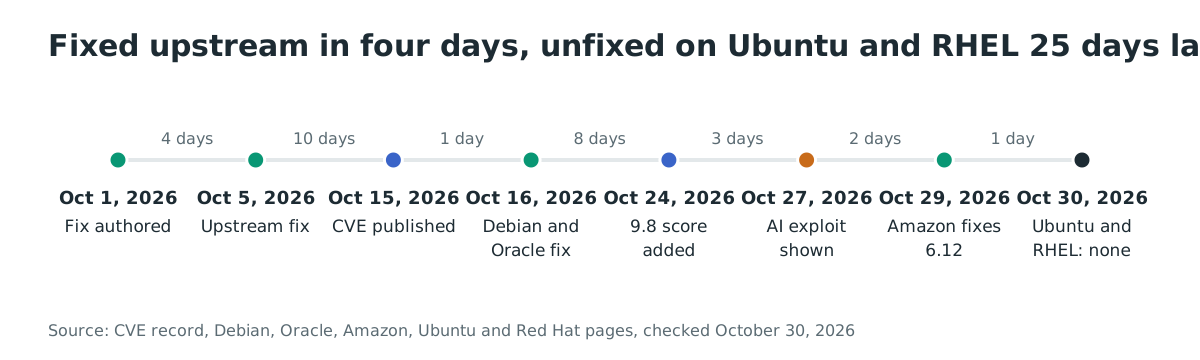
- 2026-10-01: Eric Dumazet escribe la corrección, "ipv4: free inet_opt and ireq_opt after an RCU grace period", reportada por Xinyang Ge de Anthropic.
- 2026-10-05: Los desarrolladores del kernel aplican la corrección en upstream, diez días antes de publicarse el CVE.
- 2026-10-11 a 2026-10-15: La corrección se retroporta a las ramas estables 5.10, 5.15, 6.1, 6.6, 6.12, 6.18 y 7.2.
- 2026-10-15: El equipo CVE del kernel publica CVE-2026-98432.
- 2026-10-16: Debian trixie y Oracle Linux publican kernels corregidos (DSA-6568-1; ELSA-2026-500397 a 500399).
- 2026-10-17 a 2026-10-22: Debian 12 bookworm recibe kernels corregidos en dos avisos (DLA-4841-1, DLA-4850-1).
- 2026-10-24: El equipo CVE del kernel añade la puntuación 9.8 al registro, nueve días después de publicar el CVE. Amazon corrige su paquete kernel6.18 (ALAS2023-2026-3251).
- 2026-10-27: Anthropic publica su artículo describiendo el exploit escrito por IA que alcanzó root en servidores con listener MPTCP.
- 2026-10-29: Amazon corrige su paquete kernel6.12 (ALAS2023-2026-3335). La página CVE y el archivo de aviso de Red Hat pasan a Important, 8.1. SUSE publica kernels corregidos para SLES 15 SP4 a SP6 LTSS y SLE Micro 5.3 a 5.5. The Hacker News publica la tabla de estado de las distribuciones.
- 2026-10-30: AlmaLinux publica kernels corregidos para AlmaLinux 8, 9 y 10 en su repositorio de pruebas, más una regla nftables que bloquea el desencadenante de los paquetes. Ubuntu y RHEL siguen sin listar ningún kernel corregido.
- 2026-10-30: Red Hat eleva la calificación a Critical, 9.8, y publica el filtro de paquetes en RHSB-2026-016.
- 2026-10-31: Rui Sousa publica el parámetro de arranque init_on_free=1 en oss-security como refuerzo adicional para sistemas sin kernel corregido.
- 2026-11-01: Ubuntu sigue sin listar ningún kernel corregido y no da fecha.
- 2026-11-01 al 2026-11-03: Red Hat publica kernels corregidos para RHEL 8.4, 8.8, 8.10, 9.2, 9.4, 9.6, 9.8, 10.0, 10.2 y flujos asociados (RHSA-2026:93412 a 93415, 93775, 94109, 94303, 94438, 94477, 94508, 94558, 94623). Sultan Alsawaf de CIQ refuta init_on_free=1 como mitigación en oss-security el 3 de noviembre.
- 2026-11-02: Canonical publica correcciones para Ubuntu 22.04 LTS, 24.04 LTS y 26.04 LTS en la bolsa -proposed, 28 días después de la corrección upstream.
- 2026-11-04: la revisión de esta fecha del archivo de aviso de Red Hat lista 2,044 productos de kernel corregidos en 13 erratas, incluida toda corriente de kernel-rt; solo las imágenes RHEL CoreOS de OpenShift 4 y 5 siguen afectadas.
- 2026-11-10: Ubuntu publica los kernels LTS corregidos en sus avisos de seguridad, 36 días después de la corrección upstream.
Preguntas frecuentes
¿Mi servicio Go necesita la corrección del kernel aunque nunca llame a las API de MPTCP?
Sí. Go 1.24 y posteriores activan MPTCP por defecto para los sockets de escucha en Linux, así que un simple net.Listen ya lo usa sin ninguna llamada MPTCP en su código. Compruebe la compilación con go version -m, y vea "¿Cómo lo corrijo?" para la mitigación temporal con GODEBUG.
¿Están afectados los contenedores?
La falla está en el kernel del host, así que un contenedor no se libera de la exposición por el empaquetado. Cualquier servicio TCP IPv4 alcanzable por el atacante en un host afectado, dentro o fuera de un contenedor, da al atacante la posición de red que la carrera necesita. La corrección es el paquete del kernel del host.
¿Pueden los atacantes apuntar también a listeners IPv6?
No por la primera ruta. El kernel copia las opciones para las conexiones IPv6, así que la carrera del handshake es solo IPv4. El commit de la corrección señala un problema de migración IPv6 para opciones CALIPSO que un parche separado abordará.
¿Por qué el kernel y Red Hat dicen 9.8 y otros fabricantes 8.1?
El equipo del kernel y Red Hat consideran baja la complejidad del ataque. Los avisos citados de Oracle, SUSE y Amazon la consideran alta, lo que produce 8.1 en lugar de 9.8 con los mismos impactos altos en confidencialidad, integridad y disponibilidad. Red Hat elevó su puntuación el 30 de octubre de 2026; las comparaciones que aún muestran 8.1 para Red Hat están desactualizadas.
¿Se explota la falla en la naturaleza?
Ninguna fuente reporta ataques al 4 de noviembre de 2026. La falla no está en el catálogo KEV de CISA, comprobado en el feed JSON del catálogo en esa fecha. El exploit de Anthropic y su prueba siguen siendo la única ejecución demostrada.
No puedo reiniciar este mes. ¿Cuál es mi mejor movimiento?
Hasta que pueda reiniciar con un kernel corregido, use la medida temporal MPTCP del equipo de Go para servicios Go 1.24 o posteriores y el filtro de paquetes de «¿Cómo lo corrijo?», conociendo sus límites. Reinicie los servicios Go afectados para aplicar el cambio de entorno. Mantenga los servicios IPv4 expuestos detrás de listas de acceso estrictas y siga los avisos del fabricante. El parámetro de arranque init_on_free=1 no mitiga esta falla y no forma parte de las medidas provisionales.
Encuentre primero los hosts Linux que debe corregir con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría sus hosts expuestos a Internet y los servicios que abren, para que pueda listar los servidores Linux con listeners TCP IPv4 alcanzables y comprobar sus kernels primero.
Referencias
- Registro CVE-2026-98432, CNA kernel.org, publicado el 2026-10-15, actualizado el 2026-10-30, CVSS v3.1 9.8 y los commits de retroporte estable: https://cveawg.mitre.org/api/cve/CVE-2026-98432 (consultado el 30 de octubre de 2026)
- Commit de corrección e3f33b0a1d89d738e2b913dab519226eaf76e15b, "ipv4: free inet_opt and ireq_opt after an RCU grace period", Eric Dumazet, 2026-10-01: https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/?id=e3f33b0a1d89d738e2b913dab519226eaf76e15b (consultado el 30 de octubre de 2026)
- Anthropic, "Discovering and exploiting vulnerabilities in critical, real-world software with Claude", 27 de octubre de 2026, capítulo 5: https://www.anthropic.com/research/discovering-vulnerabilities-with-claude (consultado el 30 de octubre de 2026)
- The Hacker News, "Linux Kernel TCP Flaw With 9.8 CVSS Score Affects Ubuntu, Red Hat and Other Distributions", 29 de octubre de 2026, la tabla de estado de distribuciones y el razonamiento de la puntuación: https://thehackernews.com/2026/10/linux-kernel-tcp-flaw-with-98-cvss.html (consultado el 30 de octubre de 2026)
- Equipo de seguridad de Go, "[security] Protecting against CVE-2026-98432", golang-announce, 29 de octubre de 2026: https://groups.google.com/d/msgid/golang-announce/0c2926bc-e90f-4cdb-97c3-300fff6d8885n%40googlegroups.com (consultado el 30 de octubre de 2026)
- La misma guía de Go reenviada a oss-security, 29 de octubre de 2026: https://www.openwall.com/lists/oss-security/2026/10/30/1 (consultado el 30 de octubre de 2026)
- Página CVE-2026-98432 de Ubuntu, que ya lista los kernels 22.04, 24.04 y 26.04 LTS como corregidos (página actualizada el 13 de noviembre de 2026): https://ubuntu.com/security/CVE-2026-98432 (consultado el 13 de noviembre de 2026)
- Aviso de seguridad de Ubuntu USN-9018-1 para el kernel 26.04, publicado el 10 de noviembre de 2026, con los avisos LTS relacionados: https://usn.ubuntu.com/USN-9018-1 (consultado el 13 de noviembre de 2026)
- Canonical, "Fixes available in -proposed pocket for CVE-2026-98432", Luci Stanescu, 2 de noviembre de 2026, la tabla de correcciones por versión, los comandos de activación de la bolsa y los 2,000 servidores y dispositivos certificados: https://ubuntu.com/blog/fixes-available-in-proposed-pocket-for-cve-2026-98432 (consultado el 3 de noviembre de 2026)
- Debian DSA-6568-1, linux 6.12.113-1, 16 de octubre de 2026: https://lists.debian.org/debian-security-announce/2026/msg00482.html (consultado el 30 de octubre de 2026)
- Página de erratas de Oracle Linux para CVE-2026-98432, ELSA-2026-500397 a 500399, publicadas el 2026-10-16: https://linux.oracle.com/cve/CVE-2026-98432.html (consultado el 30 de octubre de 2026)
- Aviso de Amazon Linux 2023 ALAS-2026-3251, kernel6.18-6.18.56-125.164, publicado el 2026-10-24: https://alas.aws.amazon.com/AL2023/ALAS2023-2026-3251.html (consultado el 30 de octubre de 2026)
- Aviso de Amazon Linux 2023 ALAS-2026-3335, kernel6.12-6.12.113-138.209, publicado el 2026-10-29: https://alas.aws.amazon.com/AL2023/ALAS2023-2026-3335.html (consultado el 30 de octubre de 2026)
- Página de SUSE para CVE-2026-98432, Important 8.1, estado de corrección por paquete: https://www.suse.com/security/cve/CVE-2026-98432.html (consultado el 30 de octubre de 2026)
- Ficha NVD de CVE-2026-98432, mostrando la puntuación 9.8 del equipo del kernel: https://nvd.nist.gov/vuln/detail/CVE-2026-98432 (consultado el 30 de octubre de 2026)
- Registro publicado por el equipo CVE del kernel para CVE-2026-98432, recomendando el último kernel estable: https://kernel.googlesource.com/pub/scm/linux/security/vulns/+/refs/heads/master/cve/published/2026/CVE-2026-98432.mbox (consultado el 30 de octubre de 2026)
- Documentación del kernel sobre Multipath TCP: https://docs.kernel.org/networking/mptcp.html (consultado el 30 de octubre de 2026)
- Incidencia de Go que sigue la discusión, go.dev/issue/82717: https://go.dev/issue/82717 (consultado el 30 de octubre de 2026)
- Feed JSON del catálogo KEV de CISA, comprobado para CVE-2026-98432 el 4 de noviembre de 2026 (no listado): https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (consultado el 4 de noviembre de 2026)
- AlmaLinux, «CVE-2026-98432: Patched kernels available in testing», 30 de octubre de 2026, los kernels del repositorio de pruebas para AlmaLinux 8, 9 y 10 y la mitigación nftables con sus límites: https://almalinux.org/blog/2026-10-30-cve-2026-98432/ (consultado el 1 de noviembre de 2026)
- Rui Sousa, «CVE-2026-98432: init_on_free=1 as an additional interim mitigation», oss-security, 31 de octubre de 2026: https://www.openwall.com/lists/oss-security/2026/10/31/5 (consultado el 1 de noviembre de 2026)
- Sultan Alsawaf, CIQ, «Re: CVE-2026-98432: init_on_free=1 as an additional interim mitigation», oss-security, 3 de noviembre de 2026, la refutación de init_on_free=1 como mitigación: https://www.openwall.com/lists/oss-security/2026/11/03/1 (consultado el 3 de noviembre de 2026)
- Archivo de aviso CSAF de Red Hat para CVE-2026-98432, revisión 3 del 4 de noviembre de 2026, 05:07 UTC, con 2,044 productos de kernel corregidos en 13 erratas (RHSA-2026:93412 a 93415, 93775, 94109, 94303, 94438, 94477, 94508, 94558, 94623, 94996), toda corriente de kernel-rt corregida, y las imágenes RHEL CoreOS de OpenShift 4 y 5 aún afectadas: https://security.access.redhat.com/data/csaf/v2/vex/2026/cve-2026-98432.json (consultado el 4 de noviembre de 2026)
- Erratas de Red Hat RHSA-2026:94438 (kernel y kernel-rt de RHEL 9.6), RHSA-2026:94558 (kernel-rt de RHEL 9.2) y RHSA-2026:94996 (kernel de RHEL 8.6), emitidas del 3 al 4 de noviembre de 2026: https://access.redhat.com/errata/RHSA-2026:94438, https://access.redhat.com/errata/RHSA-2026:94558, https://access.redhat.com/errata/RHSA-2026:94996 (consultadas el 4 de noviembre de 2026)
- Errata de Red Hat RHSA-2026:93412, kernel-5.14.0-687.64.1.el9_8, publicada el 1 de noviembre de 2026: https://access.redhat.com/errata/RHSA-2026:93412 (consultado el 3 de noviembre de 2026)
- Errata de Red Hat RHSA-2026:93413, kernel-6.12.0-211.72.1.el10_2, publicada el 1 de noviembre de 2026: https://access.redhat.com/errata/RHSA-2026:93413 (consultado el 3 de noviembre de 2026)
- Errata de Red Hat RHSA-2026:93414, kernel-4.18.0-553.182.1.el8_10, publicada el 1 de noviembre de 2026: https://access.redhat.com/errata/RHSA-2026:93414 (consultado el 3 de noviembre de 2026)
- Red Hat, calificación y mitigación actuales; verificado el 3 de noviembre de 2026: https://access.redhat.com/security/cve/cve-2026-98432
- Red Hat, filtrado de paquetes RHSB-2026-016; verificado el 3 de noviembre de 2026: https://access.redhat.com/security/vulnerabilities/RHSB-2026-016
- Boletín AWS, paquetes corregidos Amazon Linux 2 y 2023, actualizado el 31 de octubre; verificado el 1 de noviembre de 2026: https://aws.amazon.com/security/security-bulletins/2026-160-aws/